





 Pratite nas preko RSS-a
Sumnjive aplikacije za autentifikaciju preplavile Apple App Store i Google Play
Mobilni telefoni, 03.03.2023, 09:00 AM
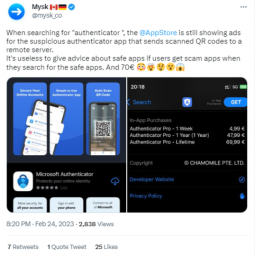
Istraživači bezbednosti upozorili su na talas upitnih aplikacija za autentifikaciju koje su preplavile Apple App Store i Google Play nakon nedavne najave Twittera da će dvofaktorsku autentifikaciju baziranu na SMS-u moći da koriste samo Twitter Blue pretplatnici, zbog čega su ostali korisnici Twittera primorani da do 17. marta nađu drugo rešenje. To znači da će, da bi dokazali svoj identitet, morati da koriste aplikaciju za autentifikaciju koja generiše jednokratne kodove ili hardverske sigurnosne ključeve.
Neke od aplikacija koje su prijavili programeri iOS aplikacija Tomi Misk i Talal Hadž Bakri koji za sebe kažu da su “povremeni istraživači bezbednosti”, od tada su uklonjene, ali mnoge su još uvek u prodavnicama.
Jedna takva aplikacija šalje skenirane QR kodove na Google analitika nalog programera.
Njen programer kupio je i oglasni prostor tako da aplikacija dobija maksimalnu vidljivost, pojavljujući se na samom vrhu kada korisnici pretražuju „autentifikator“, „aplikaciju za autentifikaciju“ ili „2FA“.
Ova aplikacija je još uvek dostupna u Appleovoj i Googleovoj prodavnici aplikacija.
Aplikacija napaćuje 40 evra za funkcije koje obično dolaze besplatno sa legitimnim aplikacijama i uslugama za autentifikaciju.
Osim ove, primećene su i druge aplikacije koje izgledaju skoro isto, a sve one pokušavaju da prevare korisnike i naplate im godišnju pretplatu od 20 do 40 evra. Otprilike toliko bi koštala kupovina renomiranih hardverskih 2FA tokena koji bi trajali godinama i sigurno bili sigurniji.
Ako vam se aplikacija čini sumnjivom, nemojte joj davati nikakve dozvole na uređaju i deinstalirajte je. Koristite samo pouzdane aplikacije renomiranih proizvođača, posebno ako je razlog zbog čega vam je potrebna aplikacija vaša bezbednost i privatnost.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



