





 Pratite nas preko RSS-a
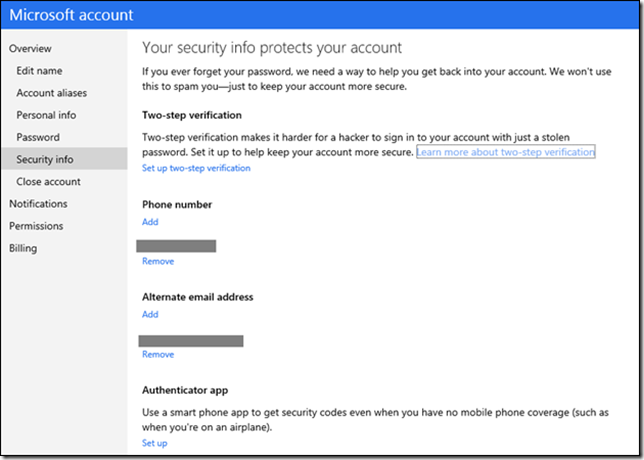
Dvostepena verifikacija narednih dana dostupna i za Microsoft naloge
Vesti, 18.04.2013, 10:04 AM
Microsoft će narednih dana ponuditi svim korisnicima Outlook-a, SkyDrive-a i drugih Microsoft-ovih servisa uslugu dvostepene verifikacije, dodatni sloj zaštite naloga.
Glasine da će se Microsoft pridružiti sve većem broju kompanija koje su već ponudile svojim korisnicima dvostepenu verifikaciju potvrdili su iz kompanije juče.
Kao što i samo ime kaže, dvostepena verifikacija zahteva od korisnika još jednu potvrdu identiteta osim uobičajene koja podrazumeva korisničko ime i lozinku.
Dodatna potvrda identiteta znači da će korisnici koji odluče da koriste opciju dvostepene verifikacije, morati da unesu kod koji im šalje Microsoft putem SMS-a ili emaila, i to onda kada se prvi put sa nekog uređaja prijavljuju na nalog. Takav uređaj možete označiti kao “omiljen”, kako ne biste morali da unosite novi kod prilikom svakog prijavljivanja.
Verifikacija će biti poništena ukoliko sa istog uređaja ne pristupate nalogu duže od 60 dana ili ukoliko opozovete pristup sa tog uređaja na Microsoft-ovom web sajtu.
U slučaju da iz nekog razloga (npr. putovanje) ne možete da primate SMS sa kodom, možete koristiti aplikaciju Authenticator za Windows Phone koja sama generiše kod. Iako Microsoft nije ponudio korisnicima aplikaciju za iOS ili Android, druge aplikacije za generisanje kodova radiće sa Microsoft-ovim nalozima, iako iz kompanije nisu naveli koje aplikacije su podržane.
Dvostepena verifikacija je odličan način da zaštitite svoj nalog od upada uz pomoć korisničkog imena i lozinke, jer uljez mora da ima pristup vašem email nalogu ili telefonu.
Imajući u vidu koliko često i sa kakvim posledicama su u nedavnoj prošlosti veliki web servisi bili meta hakerskih napada, ovaj dodatni vid zaštite naloga je više nego poželjan.
Microsoft je poslednja u nizu velikh kompanija koje su ponudile korisnicima ovaj vid zaštite naloga. Google je bio pionir, a njemu su se pridružili Facebook 2011. godine, Dropbox 2012. godine, i Apple prošlog meseca.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom
Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare
Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver
Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju
Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



