





 Pratite nas preko RSS-a
Epic Turla: Razotkrivanje misterije velike sajber-špijunske operacije
Vesti, 08.08.2014, 12:36 PM
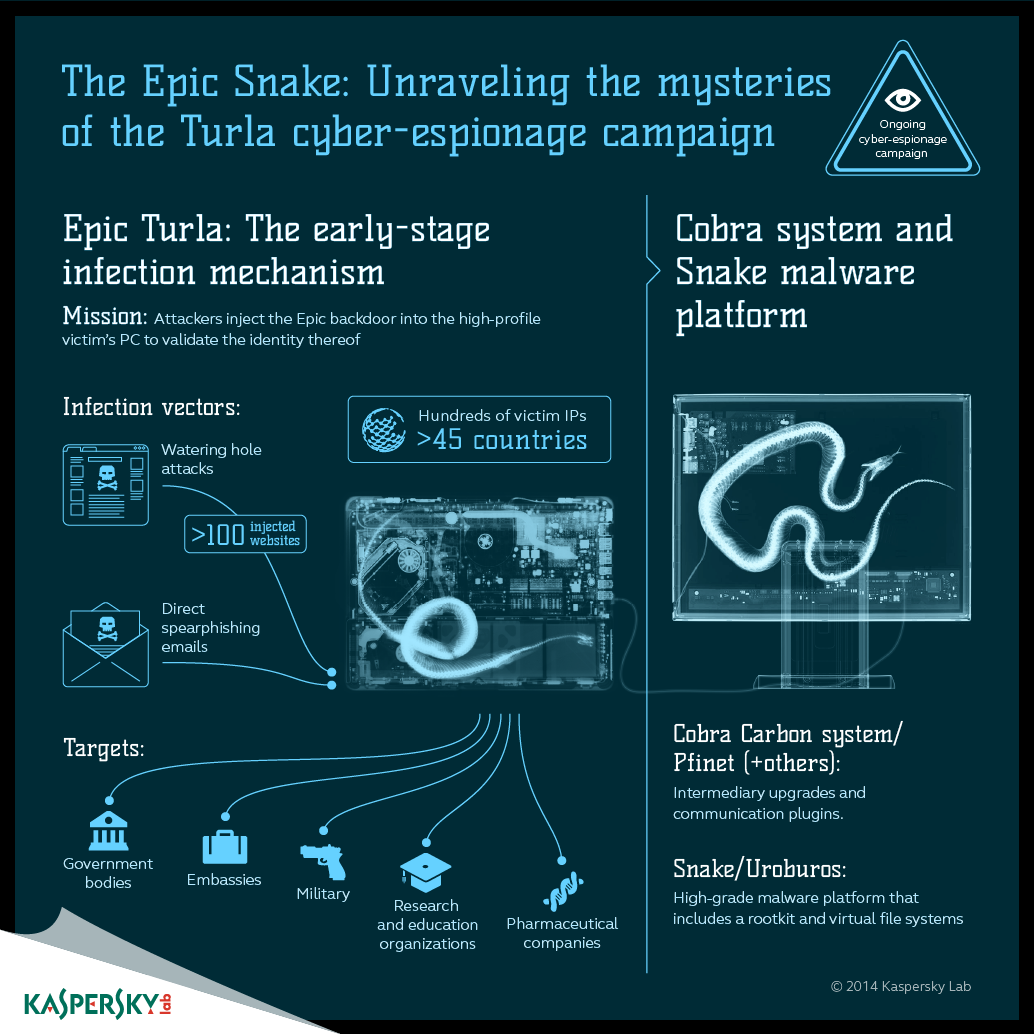
Ruski proizvođač antivirusa kompanija Kaspersky Lab više od deset meseci istraživala je masovnu sajber-špijunsku operaciju koju su njeni stručnjaci nazvali “Epic Turla”. Nekoliko stotina računara u više od 45 država zaraženo je tokom ove operacije, a među žrtavama su se našle državne institucije, ambasade, obaveštajne agencije, vojske, obrazovne i istraživačke ustanove i farmaceutske kompanije.
Napači su koristili najmanje dva 0-day exploita, CVE-2013-5065 i CVE-2013-3346, za ranjivosti u Windows XP i Windows 2003 i Adobe Readeru.
Pored ovih, napadači su koristili i exploite za stare već ispravljene propuste u softveru, tehnike društvenog inženjeringa i watering hole taktiku u napadima.
U Kaspersky Labu su identifikovali nekoliko različitih vektora napada:
- Spear fišing emailove sa Adobe PDF exploitima (CVE-201-3346 i CVE-2013-5065);
- Društveni inženjering koji za cilj ima da se natera korisnika da pokrene instalere malvera sa .SCR ili RAR ekstenzijom;
- Watering hole napade u kojima se koriste Java expoliti (CVE-2012-1723), Flash exploiti ili Internet Explorer 6,7,8 exploiti;
- Watering hole napadi koji se oslanjaju na društveni inženjering sa ciljem da se korisnik prevari tako da pokrene lažni Flash Player iza koga se krije malver.
*Watering hole napadi podrazumevaju da se u napadima koriste web sajtovi koji se predmet ingteresovanja žrtve i koji su kompromitovani od strane napadača tako da se na njima nalazi malver.
Kada napadači dođu u posed neophodnih kredencijala, a da žrtva to ne primeti, oni primenjuju rootkit i druge izuzetno postojane mehanizme.
Glavni backdoor koji su koristili napadači poznat je pod nazivima “WorldCupSec”, “TadjMakhal”, “Wipbot” i “Tavdig”.
"Kada je G-Data u februaru objavila (izveštaj) o Turla/Uroburos (malveru), nekoliko pitanja je ostalo bez odgovora”, kažu iz kompanije Kaspersky Lab. Velika nepoznanica bio je vektor infekcije za malver Turla (Uroburos, Snake). Naša analiza ukazuje da su žrtve inficirane sofisticiranim multifaznim napadom, koji počinju sa Epic Turla. Vremenom kako su napadači stekli samopozdanje, napad je unapređen sofisticiranijim backdoorovima, kao što je Carbon/Cobra sistem. Ponekad su oba backdoora korišćena u tandemu, tako da “spašavaju” jedan drugog ako se izgubi komunukacija sa jednim od njih.”
Ovi napadi su još uvek u toku, kažu u Kaspersky Labu.
Više tehničkih detalja o operaciji Epic Turla možete naći na blogu kompanije Kaspersky Laba, Secure List.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



