





 Pratite nas preko RSS-a
Kriminalci koji stoje iza ransomwarea WannaCry preuzeli bitcoine koje su uplaćivale žrtve
Vesti, 04.08.2017, 00:30 AM
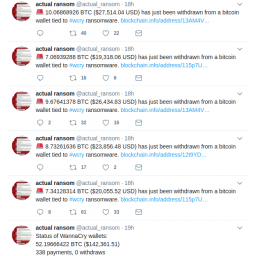
Sajber kriminalci koji stoje iza napada ransomwarea WannaCry koji je prouzorkovao haos širom sveta najzad su preuzeli uplate žrtava ransomwarea.
Pre skoro tri meseca, ransomware WannaCry je zatvorio bolnice, telekomunikacijske kompanije i brojne institucije i kompanije širom sveta, inficirajući stotine hiljada računara u više od 150 zemalja. WannaCry je šifrovao fajlove na inficiranim računarima ucenjujući žrtve da plate od 300 do 600 dolara kako bi dobile ključeve za dešifrovanje.
I mesec dana posle inicijalnog talasa infekcija, dešavali su se novi incidenti sa WannaCry malverom. Tako je ransomware inficirao sisteme u kompaniji Honda, primoravajući fabriku da prekine proizvodnju. Ransomware je uspeo da "pokvari" i saobraćajne kamere u Australiji, njih 55 koje beleže prekoračenje brzine i prolazak kroz crveno svetlo.
Sajber kriminalci odgovorni za haos koji je napravio WannaCry zaradili su ukupno 140000 vredne bitcoine od žrtava koje su odlučile da plate ključeve za dešifrovanje. Skoro tri meseca posle prvih infekcija oni nisu uzeli ništa od "zarađenog" iz tri novčanika u koje su pristizali bitcoini kojima su žrtve plaćale otkup.
Ali u sredu uveče, organizatori WannaCry napada počeli su da podižu bitcoine.
Prema podacima Twitter bota koji prati uplate žrtava WannaCry ransomwarea, samo njih 338 je bitcoinima platilo otkupninu u iznosu od 300 dolara.
U sredu uveče, novac je sedam puta u roku od 15 minuta povučen iz novčanika, ali nije jasno gde je novac poslat niti kako će ga kriminalci koristiti.
Nedavno je objavljeno da kriminalci koji stoje iza infekcija ransomwareima izvlače bitcoine koje uplaćuju žrtve preko menjačnica koje su umešane u pranje novca.
Identitet kriminalaca koji stoje iza WannaCry ransomwarea i dalje je nepoznat, iako neki istraživači tvrde da tragovi vode do hakerske grupe Lazarus koju finansiraju vlasti Severne Koreje. Drugi pak smatraju da su za WannaCry napad odgovorni kineski sajber kriminalci.
WannaCry ransomware je za širenje koristio procureli SMBv1 exploit američke Nacionalne bezbednosne agencije. On je inficirao Windows računare, posebno one sa starijim verzijama operativnog sistema.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



