





 Pratite nas preko RSS-a
Otkrivene nove verzije čuvenog špijunskog softvera FinSpy
Vesti, 12.07.2019, 02:00 AM
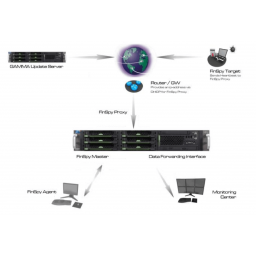
Jedan od najmoćnijih, najozloglašenijih i najnaprednijih komercijalnih špijunskih programa FinSpy, poznat i pod nazivom FinFisher, otkriven je u Mjanmaru.
Špijunski softver Fin Spy koji je delo nemačke kompanije Gamma International može da cilja mobilne platforme iOS i Android, kao i desktop operativne sisteme.
Gamma Group prodaje kontroverzni špijunski alat FinSpy isključivo vladinim agencijama širom sveta. Softver se proslavio i po špijuniranju aktivista za ljudska prava u mnogim zemljama.
FinSpy implant može da krade veliku količinu ličnih informacija sa ciljanih mobilnih uređaja, kao što su SMS/MMS poruke, snimci telefonskih poziva, email poruke, kontakti, slike, fajlovi i podaci o lokaciji.
Istraživači Kaspersky Laba su otkrili da se nove verzije FinSpy implanta za iOS i Android trenutno koriste za sajber-špijunažu korisnika u Mjanmaru.
Budući da neke napredne funkcionalnosti zahtevaju da FinSpy ima root privilegije na ciljanom uređaju, implant ne radi ispravno na iOS-u bez jailbreakinga, ali je moguće špijunirati i Appleove uređaje ako napadač ima fizički pristup ili daljinski u kombinaciji sa nekim ranjivostima nultog dana.
Međutim, u slučaju Androida, istraživači su otkrili da implant koristi DirtyCow exploit da automatski dobije root privilegije na Android uređaju, omogućavajući napadačima da zaraze uređaj na daljinu.
Prema tvrdnjama istraživača, nove verzije FinSpy za oba mobilna operativna sistema takođe mogu da snimaju VoIP pozive preko eksternih aplikacija kao što su Skype, WeChat, Viber, LINE, kao i preko aplikacija za bezbednu razmenu poruka kao što su WhatsApp, Threema, Signal i Telegram.
FinSpy takođe uključuje i keylogging funkcionalnost i takođe je dizajniran da prikrije tragove svojih aktivnosti na ciljanom uređaju.
"Od curenja 2014. godine, Gamma Group je ponovo napravila značajne delove svojih implanta, proširene podržanim funkcionalnostima (na primer, lista podržanih instant mesindžera je značajno proširena) i istovremeno poboljšana enkripcija i obfuskacija (što otežava analizu i otkrivanje implanta), što je omogućilo [kompaniji] da zadrži položaj na tržištu”, kažu istraživači.
Dok su se bavili istraživanjem, istraživači Kaspersky Laba su otkrili da se ažurirane verzije FinSpy implanta koriste u skoro 20 zemalja, ali "pretpostavljajući veličinu baze klijenata Gamma Group verovatno je da je stvarni broj žrtava mnogo veći".
Gama kontinuirano radi na ažuriranjima za FinSpy, jer su istraživači pronašli još jednu verziju programa u vreme objavljivanja izveštaja, i trenutno analiziraju pronađeni uzorak.

Izdvojeno
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Anthropic uhvatio ruske hakere kako koriste Claude u sajberšpijunaži

Anthropic je otkrio i prekinuo aktivnosti hakerske grupe povezane sa Rusijom koja je koristila Claude u sajberšpijunskoj kampanji protiv više od 20 ... Dalje
Korak ispred napadača: Google će objavljivati nove verzije Chromea na svake dve nedelje

Google je ubrzao tempo objavljivanja novih verzija Chromea, pa će stabilne verzije browsera od sada stizati na svake dve nedelje umesto na četiri. N... Dalje
Skrivena instrukcija napadača može da natera ChatGPT da krade podatke dok normalno odgovara korisniku

Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvr... Dalje
Pratite nas

Nagrade


Prijatelji



