





 Pratite nas preko RSS-a
Špijunski softver FinFisher koristi sve veći broj država u svetu
Vesti, 20.10.2015, 07:00 AM
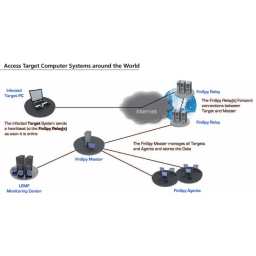
Citizen Lab, istraživačko odeljenje Univerziteta u Torontu, analizirao je upotrebu FinFishera, špijunskog softvera koji razvija nemačka kompanija FinFisher GmbH koja ga prodaje vladama širom sveta.
FinFisher se prodaje državama iz celog sveta koje koriste ovaj softver u kriminalnim istragama. Ali to ne znači da su svi kupci koristili ovaj softver samo iz tih razloga. Neke države kao što su Etiopija i Bahrein u prošlosti su uhvaćene kako koriste FinFisher za špijuniranje disidenata.
Špijunski softver funkcioniše na taj način što šalje informacije sa inficiranih računara komandno-kontrolnom (C&C) serveru koristeći intermedijarne proksije, releje, slično kao kod Tor mreže, ali bez kompleksnog sistema enkripcije.
Dok ranije istraživači Citizen Laba nisu mogli da razlikuju FinFisher releje i C&C server, nedavna otkrića su im omogućila da uoče suptilne razlike između njih, što im je omogućilo da naprave kartu sa različitim FinFisher mrežama širom sveta.
Prema istraživanju Citizen Laba, trenutno 32 države u svetu koriste FinFisher: Angola, Bangladeš, Belgija, Bosna i Hercegovina, Češka, Egipat, Etiopija, Gabon, Indonezija, Italija, Jordan, Kazahstan, Kenija, Liban, Makedonija, Malezija, Meksiko, Maroko, Nigerija, Oman, Paragvaj, Rumunija, Saudijska Arabija, Srbija, Slovenija, Španija, Tajvan, Turska, Turkmenistan, Venecuela i Južnoafrička republika.
Nisu sve od navedenih država ranije koristile FinFisher ili se za to nije znalo.
Citizen Lab je takođe uspeo da identifikuje 10 vladinih agencija iz različitih država koje koriste FinFisher.
Neki relejni serveri iz različitih zemalja se nalaze u drugim zemljama, što otvara vrata za međudržavno špijuniranje.
Kao i Hacking Team, italijanska kompanija koja takođe prodaje državama svoj špijunski softver, i FinFisher GmbH je prošle godine pretrpeo krađu podataka ali 40GB podatka kompanije koji su tada procureli nisu otkrili široku upotrebu FinFisher softvera. Ono što iznenađuje je da je taj incident pomogao kompaniji da dobije veći publicitet za svoje hakerske alate, koji se sada koriste u većem broju zemalja u odnosu na onaj broj koji su otkrili dokumenti Wikileaksa.
Iz Citizen Laba kažu da je za njih veliki izazov praćenje tržišta špijunskog softvera kao što je FinFisher, jer ključni igrači na ovom tržištu, vlade koje su kupci i kompanije koje razvijaju softver, imaju jak interes da ovi poslovi ostanu tajni. Neke vlade smatraju da se ovakav softver može koristiti, uz odgovarajući nadzor, u kriminalnim istragama i za prikupljanje obaveštajnih podataka. Međutim, postoje i dokumentovani slučajevi u kojima su neki režimi zloupotrebili špijunski softver za kompromitovanje političkih oponenata i to kako u zemlji tako i u inostranstvu.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



