





 Pratite nas preko RSS-a
Ruski hakeri hakovali kompjutersku mrežu Pentagona
Vesti, 28.04.2015, 07:30 AM
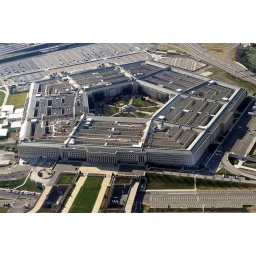
Ruski hakeri upali su u kompjutersku mrežu Pentagona, a o ovom incidentu koji se dogodio ranije ove godine, saznalo se tek prošle nedelje kada ga je tokom govora na Univerzitetu Stanford spomenuo američki ministar odbrane Ešton Karter.
Prema njegovim rečima, hakeri su iskoristili ranjivost u staroj mreži koja nije pod posebnim merama zaštite jer ne sadrži poverljive podatke. Hakeri tako nisu uspeli da pristupe osetljivim informacijama, a bezbednosni propust je uklonjen u roku od 24 sata, ali ne pre nego što su prikupljene informacije o napadačima i njihovoj aktivnosti na mreži.
Karter je rekao da ovaj incident ima veze sa Rusijom, ali se nije izjasnio u vezi toga da li je reč o operaciji iza koje stoji ruska vlada ili je reč o napadu koji su izveli nezavisni hakeri.
Ministar odbrane nije objasnio ni kako je tim koji je odgovorio na napad došao do zaključka da su napadači iz Rusije.
Pre napada na Pentagon, ruski hakeri su napali i američki Stejt Department i Belu kuću. Ti napadi su se dogodili krajem prošle godine, a u njima je korišćen malver nazvan CozyDuke.
Prošle nedelje, Kaspersky Lab je objavio detaljnu analizu ove pretnje, povezujući je sa drugim APT (advanced persistent threat) koje su ranije korišćene za sajber špijunažu, kao što su OnionDuke i MiniDuke.
Karter nije rekao ni da li je napad na Pentagon povezan na bilo koji način sa napadima na Belu kuću i Stejt Department.
Hakerski napadi na američke institucije su veoma česti, gotovo svakodnevni, ali napadači retko uspevaju da ostvare svoje ciljeve, a i kad uspeju u tome, uglavnom je reč o mrežama koje ne sadrže poverljive informacije.

Izdvojeno
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Pratite nas

Nagrade


Prijatelji



