





 Pratite nas preko RSS-a
Većina infekcija botnet malverom traje manje od jednog dana
Vesti, 23.05.2018, 00:30 AM
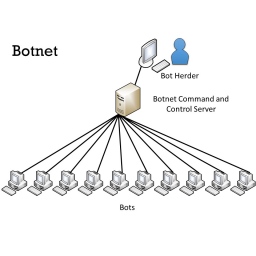
Velika većina računara koji postanu deo neke bot mreže, ostaje u bot mreži manje od jednog dana, pokazuju podaci iz izveštaja kompanije Fortinet koji je objavljen prošle nedelje, a koji se bavi pretnjama u prvom kvartalu ove godine.
Podaci Fortineta uključuju informacije o svim vrstama bot mreža, kako onima koje obuhvataju desktop računare, tako i onima u čiji sastav ulaze mobilni uređaji, serveri, IoT i drugi uređaji.
Prema podacima iz izveštaja Fortineta, većina botnet infekcija (58%) traje kraće od jednog dana, 17,6% dva dana zaredom, 7,3% tri dana, dok samo 5% uređaja deo je bot mreže duže od nedelju dana.
Botnet koji najduže ostaje aktivan na inficiranom uređaju je Mirai, malver koji inficira IoT uređaje koji se uglavnom koriste za DDoS napade.
Prosečni vek trajanja Mirai bota je 5,5 dana, a prate ga Sality, Ramnit, H-worm, Necurs, Mariposa, Andromeda, Conficker i drugi.
Ali iako Mirai u ovom pogledu predvodi ostale, on nije najzastupljeniji. U prvom tromesečju 2018, najrašireniji je bio botnet Gh0st, relativno novi downloader koji inficira računare žrtava koji se zatim iznajmljuju kriminalcima. Gh0st je bio broj 1 na svim kontinentima u prva tri meseca ove godine, a za njim sledi Pushdo spam botnet, i Andromeda, koja se uprkos naporima vlasti da je ugase, vratila u život.
Objašnjenje za to je što je izvorni kod Andromede procureo pre nekoliko godina, pa iako je originalna bot mreža ugašena, drugi kriminalci instaliraju i pokreću nove verzije Andromeda botneta u roku od nekoliko dana.
Sve u svemu, botnet je na silaznoj putanji kada je reč o prvom kvartalu ove godine. Većina njih gubi botove, gasi se ili je manje aktivna u odnosu na prethodni period.

Izdvojeno
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Pratite nas

Nagrade


Prijatelji



