





 Pratite nas preko RSS-a
SAD ponudile 10 miliona dolara za informacije o ruskim vojnim hakerima
Vesti, 27.04.2022, 10:00 AM
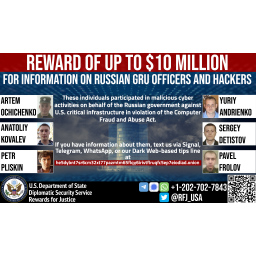
Američki Stejt department ponudio je nagradu od 10 miliona dolara za informacije o šestorici hakera koji rade za GRU, rusku vojnu obaveštajnu službu.
Prema optužnici koja je protiv šestorice ruskih hakera podignuta 2020. godine, oni su umešani u nastanak i širenje malvera NotPetya. Svi oni su dovedeni u vezu sa zloglasnom hakerskom grupom „Peščani crv“ („Sandworm“).
Američki zvaničnici su ranije izjavili da je malver NotPetya prouzrokovao štetu u vrednosti od 10 milijardi dolara širom sveta, a u juče objavljenom saopštenju navodi se da je malver američke organizacije koštao ukupno skoro milijardu dolara.
Oficiri GRU Jurij Sergejevič Andrijenko, Sergej Vladimirovič Detistov, Pavel Valejevič Frolov, Anatolij Sergejevič Kovaljov, Artem Valejevič Očičenko i Petar Nikolajevič Pliskin optuženi su prema Zakonu o kompjuterskim prevarama i zloupotrebama (CFAA) zbog napada na kritičnu infrastrukturu.
Šest članova GRU-a delovali su u okviru Jedinice 74455, koju neki istraživači sajber bezbednosti zovu i Vudu medved (Voodoo Bear), Teleboti (Telebots) i Gvozdeni viking (Iron Viking).
Hakeri su 2020. godine optuženi za niz krivičnih dela povezanih sa napadima na Ukrajinu, Gruziju, Francusku i Južnu Koreju.
Pored malvera NotPetya, grupa je koristila destruktivne malvere kao što su KillDisk i Industroyer da bi izazvala nestanak struje u Ukrajini. Takođe su koristili malver Olympic Destroyer u napadima na sisteme koji si korišćeni tokom Zimskih olimpijskih igara u Pjongčangu 2018., a 2017. godine izveli su i napade na francuske organizacije koje su tada podržavale predsednika Emanuela Makrona.
Vlada SAD kaže da su Andrijenko, Pliskin, Detistov i Frolov razvili komponente malvera NotPetya, Olympic Destroyer i KillDisk, dok su Kovaljov i Očičenko upravljali spear fišing kampanjama koje su ciljale MOK, sportiste, zvanične partnere Zimskih olimpijskih igara u Pjongčangu 2018. i zvaničnike vlade Francuske i Gruzije.
Kovaljov je već optužen u SAD za hakovanje organizacija povezanih sa sprovođenjem predsedničkih izbora u SAD 2016. godine.
Prema saopštenju Ministarstva pravde, grupa je takođe nanela štetu kompjuterskim sistemima u Holandiji i Velikoj Britaniji.
Pre dve nedelje, američki državni tužilac Merik Garland objavio je da su SAD isključile server za komandu i kontrolu (C2) globalnog botneta sa hiljadama zaraženih uređaja za koje veruju da ih kontroliše grupa Sandworm.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



