





Sajber kriminalci se zagrevaju za Svetsko prvenstvo: otkriveno 4.300 lažnih FIFA sajtova
Vesti, 27.05.2026.
 Istraživači kompanije Group-IB upozorili su na veliki porast prevara povezanih sa Svetskim prvenstvom u fudbalu 2026, otkrivši više od 4.300 lažnih domena koji imitiraju zvanične FIFA sajtove. Prema njihovom izveštaju, napadači trenutno koriste najmanje šest različitih šema prevara, dok je identifikovano najmanje četiri odvojena aktera pretnji koji pokušavaju da iskoriste veliko interesovanje za turnir. Dalje
Ugašen Glassworm botnet
Vesti, 28.05.2026.
 CrowdStrike je saopštio da je u saradnji sa kompanijom Google i organizacijom Shadowserver Foundation učestvovao u koordinisanoj akciji gašenja Glassworm botneta, sofisticirane malver operacije koja je ciljala programere preko malicioznih paketa i ekstenzija. Prema navodima kompanije, akcija je istovremeno prekinula sva četiri komandno-kontrolna kanala koje je Glassworm koristio za komunikaciju sa... Dalje
Besplatna horor igra na Steamu pretvorila se u horor za igrače: malver krao lozinke i podatke iz kripto novčanika
Vesti, 25.05.2026.
 Besplatna horor igra Beyond The Dark uklonjena je sa Steama nakon što su korisnici otkrili da je sadržala malver za krađu lozinki, podataka iz pregledača i informacija iz kripto novčanika. Prema dostupnim informacijama, malver je bio sakriven unutar fajla UnityPlayer.dll, a korisnici navode da se zlonamerni kod izvršavao u pozadini čak i kada igra nije uspevala da se pokrene. Jutjuber i istraživač Erik Parker objavio je... Dalje
Lažni Gemini CLI i Claude Code sajtovi šire infostealer malvere
Vesti, 26.05.2026.
 Istraživači kompanije EclecticIQ otkrili su novu kampanju u kojoj napadači koriste lažne sajtove koji se predstavljaju kao Google Gemini CLI i Anthropic Claude Code alati za distribuciju infostealer malvera. Prvo upozorenje objavio je nezavisni istraživač poznat pod pseudonimom @g0njxa, koji je još u aprilu upozorio na kampanju koja zloupotrebljava Gemini CLI, alat koji programerima omogućava direktnu komunikaciju sa... Dalje
MiniPlasma: stara ranjivost Windowsa ponovo aktuelna
Vesti, 18.05.2026.
 Istraživač bezbednosti poznat pod pseudonimom Nightmare-Eclipse objavio je proof-of-concept exploit pod nazivom MiniPlasma, koji omogućava napadačima da dobiju sistemske privilegije na potpuno ažuriranim Windows sistemima. Exploit je objavljen 13. maja na GitHub-u, a istraživač tvrdi da Microsoft ili nije uspeo da zakrpi ili je zakrpa koju je Microsoft objavio pre šest godina, vremenom povučena odnosno prestala da... Dalje
Ugašen servis za digitalno potpisivanje malvera koji je zloupotrebljavao Microsoftovu platformu
Vesti, 21.05.2026.
 Microsoft je saopštio da je ugasio malware-signing-as-a-service (MSaaS) operaciju koja je zloupotrebljavala kompanijin Artifact Signing servis za generisanje lažnih digitalnih sertifikata korišćenih za potpisivanje malvera. Prema izveštaju Microsoft Threat Intelligence tima, operacija pod nazivom Fox Tempest koristila je Microsoftovu cloud platformu za kreiranje kratkotrajnih sertifikata i potpisivanje malvera kako bi... Dalje
 Protiv kompanije OpenAI podneta je nova kolektivna tužba u kojoj se tvrdi da ChatGPT deli korisničke upite, email adrese i identifikatore korisnika sa kompanijama Google i Meta putem alata za praćenje aktivnosti na internetu. Tužba je podneta saveznom sudu u Kaliforniji, a odnosi se na navodno korišćenje Google Analytics i Facebook Pixel tehnologija na ChatGPT sajtu. Prema navodima iz tužbe, ovi alati omogućavaju prenos...
 Popularni menadžer za preuzimanje JDownloader nakratko je postao kanal za distribuciju malvera nakon što su napadači kompromitovali zvanični sajt projekta i zamenili legitimne instalere trojanizovanim verzijama za Windows i Linux sisteme. Incident se dogodio između 6. i 7. maja 2026. godine, a potvrdili su ga programeri projekta i bezbednosni istraživači. Napadači su izmenili linkove za preuzimanje na zvaničnom sajtu...
 Grupa ShinyHunters povezana je sa krađom podataka više od 197.000 kupaca modnog brenda Zara, pokazuju podaci servisa HaveIBeenPwned. Prema dostupnim informacijama, incident se dogodio tokom aprila 2026. godine, a kompromitovani podaci uključuju imejl adrese korisnika, SKU oznake proizvoda, ID brojeve porudžbina i informacije povezane sa korisničkom podrškom.
 Microsoft Defender Security Research Team upozorava na novu kampanju usmerenu na Apple računare, koja koristi sve popularniju tehniku socijalnog inženjeringa poznatu kao ClickFix. Istraživači navode da napadači od kraja 2025. godine koriste lažne tutorijale za rešavanje problema na Mac uređajima kako bi prevarili korisnike da sami pokrenu malver na svojim računarima. Prevara se uglavnom širi preko sajtova na...
 Istraživači kompanije Malwarebytes su otkrili veliku kampanju investicionih prevara zasnovanih na veštačkoj inteligenciji, koja koristi više od 15.000 domena, dipfejk sadržaj i sofisticirane tehnike skrivanja kako bi izbegla bezbednosne alate i platforme za oglašavanje. U centru operacije je zloupotreba Keitaro platforme, legitimnog alata za praćenje i optimizaciju reklamnih kampanja, koji je namenjen digitalnim marketerima.
 Novo međunarodno novinarsko istraživanje otkrilo je detalje o tajnom programu na Moskovskom državnom tehničkom univerzitetu Bauman, za koji se tvrdi da godinama služi kao regrutni centar za ruske državne hakerske operacije. Do otkrića je došao konzorcijum medija među kojima su Gardijan, Špigl, Mond i Insajder, nakon analize oko 2.000 internih dokumenata koji opisuju rad takozvanog „Odeljenja 4“ u okviru...
 Istraživači iz CTM360 otkrili su veliku prevarantsku mrežu pod nazivom FEMITBOT, koja koristi Telegram Mini Apps za širenje lažnih investicionih ponuda i Android malvera. Napadači koriste Telegramovu funkciju Mini App kako bi korisnicima prikazali phishing stranice koje izgledaju kao legitimni deo platforme. Pošto se sve odvija unutar Telegram WebView okruženja, žrtve često ne primećuju da su preusmerene na lažne stranice.
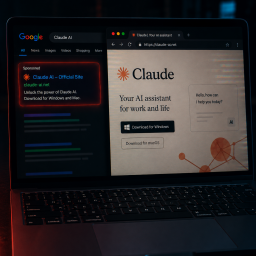 Istraživači iz kompanije Trend Micro otkrili su novu kampanju pod nazivom “InstallFix”, u kojoj napadači koriste lažne sajtove za instalaciju Anthropic Claude AI alata kako bi naveli korisnike da sami pokrenu malver na svojim uređajima. Napadači koriste Google oglase kako bi lažne stranice prikazali na vrhu rezultata pretrage za pojmove poput “Claude Code” ili “Claude Code install”. Stranice izgledaju uverljivo i...
 Klik na prvi rezultat u Google pretrazi za popularni macOS alat Homebrew može dovesti do instalacije zlonamernog umesto legitimnog softvera, upozoravaju istraživači iz SANS Internet Storm Center (ISC). Napadači koriste malvertajzing kampanje u Google pretrazi, kupujući sponzorisane rezultate koji se prikazuju iznad originalnih rezultata pretrage. Lažni sajt verno imitira zvanični sajt za Homebrew, ali umesto...
 Microsoft Edge učitava svaku sačuvanu lozinku u memoriju procesa u trenutku pokretanja pregledača i čuva je tamo kao čisti tekst, čak i ako korisnik ne poseti te sajtove tokom sesije. Ovo ponašanje otkrio je istraživač @L1v1ng0ffTh3L4N tokom testiranja Chromium pregledača, a njegovo otkriće je podelio PaloAltoNtwks Norway na BigBiteOfTech. Edge je bio jedini pregledač koji je pokazao ovo ponašanje...
 Istraživači iz Varonis Threat Lab-a otkrili su novi phishing-as-a-service alat pod nazivom Bluekit, koji značajno pojednostavljuje izvođenje napada i omogućava zaobilaženje čak i dodatnih zaštita poput višefaktorske autentifikacije. Bluekit funkcioniše kao kompletna platforma za napade, nudeći više od 40 šablona lažnih veb-sajtova koje imitiraju servise poput iCloud-a, Apple ID-a, Gmail-a, Outlook-a i drugih...
 Nova kampanja sajber napada cilja zaposlene u kompanijama kombinacijom bombardovanja imejlovima i lažne IT podrške na Microsoft Teams-u, navodeći korisnike da sami odobre napadačima daljinski pristup svojim uređajima. Napad počinje masovnim slanjem stotina ili hiljada mejlova u kratkom roku, čime se izaziva panika, a meta napada stiče utisak da je njen nalog kompromitovan. U trenutku najveće...
 Telekom infrastruktura koristi se za tajno praćenje lokacije korisnika, upozoravaju istraživači iz Citizen Lab-a. Prema izveštaju istraživačkog instituta sa Univerziteta u Torontu, prodavci sistema za nadzor zloupotrebljavaju slabosti u mobilnim mrežama kako bi omogućili neimenovanim kupcima da se predstavljaju kao legitimni operateri i precizno lociraju mete. Istraživači su identifikovali dve metode napada.
 Istraživanje kompanije LayerX Security otkrilo je 82 Chrome ekstenzije prikupljaju i prodaju podatke korisnika, utičući na više od 6,5 miliona ljudi. Za razliku od klasičnog malvera, ove ekstenzije otvoreno navode u svojim politikama privatnosti da zadržavaju pravo na prikupljanje i prodaju podataka korisnika trećim stranama. Posebno se izdvaja grupa od 24 ekstenzije povezane sa inicijativom Quality...
 Više od 130.000 korisnika izloženo je riziku zbog lažnih TikTok downloader ekstenzija za Google Chrome i Microsoft Edge, koje prikupljaju osetljive podatke i prate korisnike putem fingerprinting tehnika. Istraživači iz LayerX Security identifikovali su kampanju pod nazivom “StealTok”, koja uključuje više od deset ekstenzija dostupnih kroz zvanične prodavnice pregledača. Ove ekstenzije se predstavljaju kao alati za preuzimanje...
 Bezbednosni istraživači iz Fingerprinta otkrili su ranjivost u Firefox-u i pregledačima baziranim na njemu, uključujući Tor Browser, koja omogućava praćenje korisnika čak i tokom privatnih sesija. Prema njihovom izveštaju, problem omogućava generisanje jedinstvenog identifikatora koji ostaje stabilan tokom trajanja jedne sesije pregledača. To znači da se korisnik može prepoznati i povezati između različitih sajtova sve dok...
 Booking.com je počeo da obaveštava korisnike nakon što je potvrđeno da je treća strana pristupila delu podataka o rezervacijama. Prema navodima kompanije, kompromitovani podaci mogu uključivati imena, email adrese, brojeve telefona, poštanske adrese, kao i detalje o rezervacijama. Istaknuto je da podaci o plaćanju nisu bili dostupni napadačima. Booking.com navodi da je sumnjiva aktivnost otkrivena i...
 Istraživači iz Socket-a otkrili su veliku kampanju koja uključuje 108 zlonamernih ekstenzija za Google Chrome, sa procenjenih 20.000 pogođenih korisnika. Ekstenzije, iz kategorija kao što su igre, alati društvenih medija i programi za prevođenje, deluju legitimno, ali tajno prikupljaju osetljive podatke. Sve su povezane sa jedinstvenom komandno-kontrolnom (C2) infrastrukturom kako bi operateri mogli da agregiraju ukradene...
 Lažna Chrome ekstenzija pod nazivom ChatGPT Ad Blocker koristila se za krađu razgovora korisnika, predstavljajući se kao alat za uklanjanje oglasa iz ChatGPT interfejsa. Istraživači iz DomainTools otkrili su da je ekstenzija bila dostupna u zvaničnoj Chrome Web Store do 10. februara 2026. godine. Umesto blokiranja oglasa, alat je pratio komunikaciju korisnika sa ChatGPT i prikupljao kompletne razgovore.
 Google je uveo novu bezbednosnu funkciju u Chrome koja ima za cilj da zaustavi jednu od najčešćih tehnika savremenih napada — krađu korisničkih sesija putem infostealer malvera. Funkcija pod nazivom Device Bound Session Credentials (DBSC) postala je javno dostupna u Chrome verziji 146, dok je Chrome 147 doneo dodatne bezbednosne zakrpe. DBSC je osmišljen da spreči napadače da zloupotrebe...
 Google je objavio hitno bezbednosno ažuriranje za Chrome kako bi zakrpio kritičnu ranjivost „nultog dana“ koja se već aktivno koristi u napadima. Ažuriranje, objavljeno 31. marta, rešava ukupno 21 bezbednosni propust na Windows, macOS i Linux platformama. Glavna ranjivost, označena kao CVE-2026-5281, nalazi se u Dawn komponenti pregledača i odnosi se na grešku u upravljanju memorijom. Google je potvrdio da...
 Microsoft Defender Security Research Team upozorava na novu kampanju socijalnog inženjeringa koja od kraja februara 2026. cilja korisnike putem WhatsApp poruka. Napad počinje jednostavnom porukom koja sadrži Visual Basic Script (VBS) fajl. Kada korisnik pokrene fajl, započinje lančanu reakciju koji omogućava napadačima daljinski pristup kompromitovanom uređaju. Prema rečima istraživača kompanije...
 Hakerska grupa ShinyHunters objavila je da je kompromitovala sisteme Evropske komisije i došla do više od 350 GB podataka. Tvrdnja se prvo pojavila na njihovom dark web sajtu, gde grupa tradicionalno objavljuje ili prodaje podatke iz ranijih incidenata. U međuvremenu, Evropska komisija je zvanično potvrdila da je zaista došlo do sajber incidenta i da su podaci verovatno preuzeti iz cloud infrastrukture koja podržava platformu...
 Istraživači iz Check Point Research otkrili su ranjivost u ChatGPT-ufchat koja je mogla omogućiti napadačima da izvuku osetljive podatke iz razgovora, uz pomoć jednog zlonamernog upita. Greška je mogla da dovede do curenja informacija koje korisnici dele sa četbotom, uključujući lične poruke, sadržaj otpremljenih dokumenata i zaključke generisane od strane veštačke inteligencije, bez ikakvog upozorenja ili odobrenja...
 Ljudi sve češće koriste ChatGPT i generativnu veštačku inteligenciju za duboko lične teme — od emotivnog rasterećenja do traženja saveta nalik terapiji. Interni podaci kompanije OpenAI potvrđuju ovaj trend, ali istovremeno otvaraju pitanje privatnosti, posebno u kontekstu načina na koji se podaci koriste u javnim izveštajima poput onih na stranici OpenAI Signals. OpenAI je analizirao milione korisničkih poruka u...
 WhatsApp je predstavio novu funkciju dizajniranu posebno za decu mlađu od 13 godina, uvodeći naloge kojima upravljaju roditelji sa ciljem bezbednijeg korišćenja aplikacije. Ovi nalozi su ograničeni na osnovne funkcije poput razmene poruka i poziva, bez prikazivanja oglasa. Iako je WhatsApp zvanično namenjen korisnicima od starijim 13 godina, kompanija priznaje da mlađi korisnici već koriste aplikaciju...
 Istraživači iz Acronis TRU upozoravaju na novu kampanju koja cilja pre svega mlađe gejmere, koristeći lažne varalice za popularne igre poput Fortnitea i Counter-Strikea kao mamac za širenje unapređene verzije infostealera Vidar 2.0. Kombinacija socijalnog inženjeringa, zloupotrebe legitimnih platformi i naprednih tehnika prikrivanja čini ovu kampanju posebno efikasnom. Napadači koriste platforme kao što su GitHub i...
 Zajednička akcija vlasti iz SAD, Nemačke i Kanade rezultirala je gašenjem komandno-kontrolne (C2) infrastrukture koju su koristili botneti Aisuru, KimWolf, JackSkid i Mossad za infekciju IoT uređaja i izvođenje DDoS napada širom sveta. Operacija je obuhvatila zaplenu servera, domena i druge infrastrukture koja je omogućavala pokretanje stotina hiljada napada. Prema podacima istražitelja, ovi botneti su...
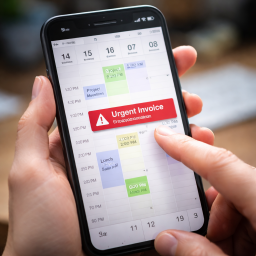 Sajber kriminalci sve češće zloupotrebljavaju kalendarske pozivnice kako bi zaobišli inbox i direktno isporučili lažne fakture žrtvama, upozorava Malwarebytes. U novoj kampanji, napadači se obraćaju žrtvama u ime poznatih kompanija, uključujući i Malwarebytes, i šalju obaveštenja o predstojećim naplatama u formi kalendarskih događaja. Cilj je da se kod korisnika stvori osećaj hitnosti i panike, kako bi reagovali bez...
 Novi izveštaj INTERPOL-a ukazuje na ubrzanu evoluciju globalnih finansijskih prevara, koje postaju sve sofisticiranije zahvaljujući veštačkoj inteligenciji, kriptovalutama i mrežama organizovanog kriminala. U izveštaju se navodi da su prevare danas među najrasprostranjenijim oblicima transnacionalnog kriminala, sa rastućim uticajem na pojedince, kompanije i institucije širom sveta. Prema izveštaju, nekoliko faktora...
 Na jednom hakerskom forumu na dark webu pojavio se oglas za prodaju eksploita za zakrpljenu Windows ranjivost po ceni od 220.000 dolara, objavljen u delu namenjenom trgovini malverom i alatima za napade. Ranjivost označena kao CVE-2026-21533 omogućava napadačima da podignu privilegije na sistemski nivo pristupa. Prodavac pod pseudonimom „Kamirmassabi“ je opisao ranjivost kao grešku „nultog dana“, što...
 Signal je upozorio na ciljane napade u kojima hakeri preuzimaju korisničke naloge putem socijalnog inženjeringa, dok sama enkripcija i infrastruktura aplikacije ostaju nekompromitovane. Meta napada su, između ostalih, državni službenici i novinari. U objavi na platformi Bluesky, kompanija Signal potvrdila je da su pojedini korisnici ostali bez kontrole nad svojim nalozima, ali je naglasila da napadači nisu probili...
 Microsoft je otkrio novu ClickFix kampanju socijalnog inženjeringa koja koristi Windows Terminal za pokretanje sofisticiranog napada i instalaciju malvera Lumma Stealer. Kampanja je primećena u februaru 2026. godine. Za razliku od ranijih ClickFix napada koji su navodili korisnike da pokrenu Windows Run dijalog, ova verzija koristi Windows Terminal (wt.exe). Napadači žrtvama prikazuju lažne CAPTCHA stranice...
 Banke u Evropskoj uniji mogle bi uskoro biti obavezne da odmah vrate novac žrtvama fišing prevara, čak i kada je korisnik možda doprineo prevari. Glavni zastupnik Suda pravde Evropske unije Atanasios Rantos dao je formalno mišljenje prema kojem banke moraju odmah da refundiraju novac klijentima pogođenim neautorizovanim transakcijama, čak i u slučajevima kada je korisnik možda doprineo prevari.
 Google je najavio da će Chrome preći sa četvoronedeljnog na dvonedeljni ciklus objavljivanja, što znači da će nove funkcije, ispravke grešaka i poboljšanja performansi stizati češće. Promena stupa na snagu sa verzijom Chrome 153, planiranom za 8. septembar, nakon čega će Google objavljivati dve nove stabilne verzije pregledača mesečno. Dosadašnji četvoronedeljni ciklus uveden je 2021. godine. Novi model važi za...
 Javno preduzeće „Putevi Srbije“ ponovo je upozorilo građane na zlonamerne SMS poruke koje se šalju u njihovo ime, a u kojima se tvrdi da je potrebno hitno platiti navodnu kaznu zbog prekoračenja brzine, neplaćene putarine ili drugog saobraćajnog prekršaja. U porukama se obično nalazi link koji vodi na lažnu internet stranicu gde se od građana traži da unesu podatke sa platne kartice kako bi navodno izmirili...
 Broj sajber napada u kojima su napadači koristili veštačku inteligenciju gotovo se udvostručio tokom 2025. godine, navodi se u najnovijem izveštaju CrowdStrike o globalnim pretnjama. Prema izveštaju, zabeležen je rast od 89% u aktivnostima koje kompanija klasifikuje kao aktivnosti omogućene veštačkom inteligencijom. Napadači koriste AI alate, uključujući Large Language Models (LLM), pre svega za...
 Istraživači iz kompanije Malwarebytes upozoravaju na fišing kampanju koja koristi Zoom i Google Meet sastanke kako bi korisnike navela da instaliraju softver za praćenje na Windows računarima. Prema navodima kompanije Malwarebytes, napadači zloupotrebljavaju Teramind, legitimnu platformu za praćenje aktivnosti zaposlenih na korporativnim uređajima, predstavljajući je kao obavezno ažuriranje za priključenje video...
 Istraživači iz kompanije Malwarebytes upozoravaju da sajber-kriminalci koriste plaćene Facebook oglase koji imitiraju Microsoft promocije za Windows 11 kako bi korisnike preusmerili na lažne stranice za preuzimanje. Stranice vizuelno podsećaju na zvanični Microsoft sajt, ali se nalaze na sumnjivim domenima i nude maliciozni instalacioni fajl umesto legitimnog ažuriranja. Pre isporuke fajla, napadači proveravaju IP adresu...
 Microsoft je potvrdio da je softverska greška u Microsoft 365 Copilot Chat omogućila AI asistentu da sumira poverljive mejlove, čak i kada su bile aktivne Data Loss Prevention (DLP) politike koje bi to trebalo da spreče. Problem koji je interno označen kao CW1226324, otkriven je 21. januara. Greška je uticala na Copilot-ovu „work tab“ chat funkciju, koja je mogla da čita i sažima mejlove iz foldera Sent Items i Drafts, uključujući...
 Istraživanje bezbednosnog istraživača Q Continuum otkriva da 287 popularnih Chrome ekstenzija prikuplja i deli podatke o istoriji pretraživanja oko 37,4 miliona korisnika. Reč je o dodacima koji se predstavljaju kao bezazleni alati kao što su blokatori oglasa ili alati za prilagođavanje tema pretraživača. U pozadini, međutim, oni šalju podatke o posećenim URL adresama trećim stranama...
 Apple je objavio bezbednosna ažuriranja za čitavu svoju liniju proizvoda, uključujući iOS, iPadOS, macOS, tvOS, watchOS i visionOS, kako bi otklonio zero-day ranjivost za koju je potvrđeno da je već iskorišćena u napadima. Propust, označen kao CVE-2026-20700, predstavlja grešku u upravljanju memorijom u komponenti Dynamic Link Editor (dyld), zaduženoj za učitavanje i povezivanje dinamičkih biblioteka pre...
 Istraživači iz Moonlock Lab-a otkrili su novu ClickFix kampanju u kojoj napadači koriste kompromitovane Google Ads naloge i lažne Claude AI vodiče kako bi naveli korisnike Mac računara da sami instaliraju malver MacSync. Napad počinje jednostavnom Google pretragom. Prema navodima istraživačkog tima kompanije MacPaw, hakeri su preuzeli kontrolu nad legitimnim, verifikovanim Google Ads nalozima, uključujući nalog...
 Platforma Discord najavila je novu bezbednosnu politiku prema kojoj će svi korisnici, podrazumevano, biti tretirani kao tinejdžeri dok ne prođu proces verifikacije uzrasta. Mera stupa na snagu početkom marta kroz postepeno globalno uvođenje. Nova politika znači da će pristup određenim podešavanjima, kanalima i sadržajima biti ograničen dok korisnik ne potvrdi da je punoletan. Verifikacija može uključivati procenu...
 Istraživači kompanije LayerX otkrili su zlonamernih 30 Chrome ekstenzija, maskiranih kao AI asistenti, koje su instalirane više od 260.000 puta. Ekstenzije su korišćene za krađu kredencijala, sadržaja imejlova i podataka o pretraživanju. Kampanja je nazvana AiFrame. Svi analizirani dodaci komuniciraju sa infrastrukturom pod jednim domenom tapnetic[.]pro, što ukazuje na koordinisanu operaciju.
 Trend karikatura generisanih veštačkom inteligencijom prerastao je u pravi fenomen na društvenim mrežama. Korisnici masovno otvaraju omiljene AI aplikacije, među kojima je OpenAI-jev ChatGPT jedan od najčešće korišćenih, i unose upite poput: „Napravi karikaturu mene i mog posla na osnovu svega što znaš o meni.“ Na prvi pogled, reč je o bezazlenoj, kreativnoj zabavi. Međutim, dugoročne posledice ostaju...
 Istraživači bezbednosti otkrili su prvi poznati zlonamerni dodatak za Microsoft Outlook koji je distribuiran preko Microsoftove prodavnice. Incident je detaljno opisala kompanija Koi Security, a napad je dobio naziv AgreeToSteal, po legitimnom Outlook dodatku AgreeTo, koji je prvobitno služio za povezivanje različitih kalendara na jednom mestu i deljenje dostupnosti putem imejla. Dodatak je poslednji put ažuriran u...
 Platforma za deljenje fotografija Flickr obavestila je korisnike o mogućem bezbednosnom incidentu nakon što je ranjivost kod jednog eksternog provajdera imejl usluga otkrila njihove podatke poput imena, imejl i IP adresa i informacija o aktivnosti naloga. Flickr nije otkrio koji je provajder umešan u incident niti koliko je korisnika potencijalno pogođeno. Prema navodima kompanije, o bezbednosnom propustu...
 Podaci korisnika WormGPT-a pojavili su se na jednom popularnom forumu. Autor objave tvrdi da je početkom meseca dobio podatke o oko 19.000 korisnika ovog „blackhat“ LLM servisa, koji je lansiran bez ikakvih bezbednosnih ograničenja i sa ciljem da omogući zloupotrebe. Prema navodima u objavi, kompromitovani podaci uključuju imejl adrese, podatke o plaćanju, tip pretplate, korisničke ID oznake i...
 Napadi u kojima se kradu osetljivi podaci više nisu samo problem Windowsa. Microsoft upozorava da se infostealer kampanje ubrzano šire i na macOS sisteme, koristeći cross-platform jezike poput Pythona i zloupotrebu pouzdanih platformi za distribuciju malvera velikih razmera. Prema navodima Microsoft Defender Security Research tima, od kraja 2025. primećene su kampanje koje ciljaju macOS korisnike kroz...
 Filteri bezbednosnih sistema tokom 2025. godine detektovali su jedan phishing mejl na svakih 19 sekundi — više nego dvostruko češće nego godinu ranije, kada je prosečan interval iznosio 42 sekunde. To pokazuje najnoviji izveštaj kompanije Cofense pod nazivom „Nova era fišinga: Pretnje u doba veštačke inteligencije“. Prema navodima kompanije, veštačka inteligencija više nije eksperimentalni alat u...
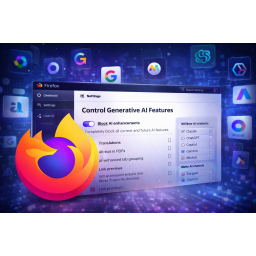 Mozilla je najavila novi odeljak u podešavanjima Firefox pregledača koji korisnicima omogućava da u potpunosti isključe sve generativne AI funkcije. Nova opcija, koja će biti dostupna u verziji Firefox 148 (planirano izdanje 24. februara 2026), objedinjuje postojeće i buduće AI funkcionalnosti na jednom mestu i omogućava centralno upravljanje, uključujući i potpuno blokiranje. Prema navodima kompanije...
 Rutinski poslovni imejl o „tenderu“ ili „nabavci“ može delovati dovoljno bezazleno da kliknete bez razmišljanja. Upravo na takvu reakciju računaju sajber-kriminalci koji stoje iza nove phishing kampanje koju su otkrili istraživači kompanije Forcepoint. Napad počinje imejlom koji je potpuno „čist“. Nema malicioznih linkova niti priloga koji bi odmah izazvali sumnju. Umesto toga, ključnu ulogu ima PDF dokument.
 Više tužilaca iz različitih delova sveta podnelo je tužbu protiv kompanije Meta pred saveznim sudom u Sjedinjenim Državama, tvrdeći da kompanija dovodi korisnike u zabludu kada je reč o privatnosti WhatsApp poruka. Prema navodima iz tužbe, Meta ima tehničke mogućnosti da skladišti i analizira WhatsApp komunikaciju, iako javno tvrdi da su poruke zaštićene end-to-end enkripcijom i nedostupne kompaniji.
 Kompanije Bumble i Match Group, koje stoje iza popularnih aplikacija za upoznavanje, potvrdile su da su nedavno bile pogođene bezbednosnim incidentima, nakon što je poznata hakerska grupa ShinyHunters preuzela odgovornost za napade. Bumble je saopštio da je do incidenta došlo nakon phishing napada na nalog jednog spoljnog saradnika, što je rezultiralo kratkotrajnim neovlašćenim pristupom manjem delu...
 Meta je na WhatsApp-u uvela novu bezbednosnu opciju pod nazivom Strict Account Settings, namenjenu dodatnoj zaštiti korisnika od sajber napada. Prema navodima kompanije, reč je o naprednom bezbednosnom režimu koji automatski aktivira najstroža podešavanja privatnosti i sigurnosti, kako bi se nalozi zaštitili od „visoko sofisticiranih sajber napada“. Funkcija je posebno namenjena korisnicima koji...
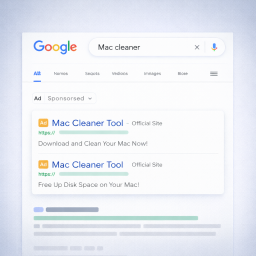 Istraživači iz kompanije MacKeeper upozorili su na Google oglase koji promovišu lažne „Mac cleaner“ alate i navode korisnike da sami pokrenu opasne Terminal komande, čime napadačima omogućavaju potpunu kontrolu nad macOS sistemima. Kampanja je otkrivena 26. januara 2026. godine, a ciljala je korisnike koji putem Google pretrage traže alate za čišćenje ili oslobađanje prostora na Mac računarima. Umesto...
 Istraživači iz kompanije LayerX Security otkrili su kampanju u kojoj se najmanje 16 zlonamernih ekstenzija za Chrome i Edge lažno predstavljaju kao ChatGPT alati za produktivnost, s ciljem krađe korisničkih naloga. Za razliku od klasičnih napada, ove ekstenzije ne pokušavaju da kompromituju sam ChatGPT. Umesto toga, one strpljivo čekaju da se korisnik prijavi, a zatim kradu digitalne identifikatore za sesiju, čime...
 Google Threat Intelligence Group (GTIG) je upozorio da državni hakeri i kriminalne grupe zloupotrebljavaju grešku u popularnom WinRAR-u, poznatu kao CVE-2025-8088. Iako je ranjivost zakrpljena još u julu 2025. godine, veliki broj korisnika i dalje koristi nezaštićene verzije softvera, ostavljajući svoje sisteme izloženim napadima. Napadači koriste tehniku „path traversal“, koja omogućava da arhiva...
 Istraživači iz kompanije Huntress otkrili su novu kampanju u kojoj napadači koriste lažni ad blocker (blokator oglasa) kako bi kompromitovali poslovne računare, koristeći tehniku u kojoj sami izazivaju problem, a zatim nude „rešenje“ koje zapravo instalira malver. Kampanju vodi hakerska grupa KongTuke, a zasniva se na metodi poznatoj kao CrashFix, varijanti ClickFix napada, u kojoj se žrtva navodi da...
 Google je počeo da proširuje svoju AI pretragu omogućavajući Gemini-ju da koristi sadržaj iz korisničkog Gmail naloga i Google Photos-a kako bi isporučivao personalizovanije rezultate pretrage. Promena je deo šire strategije kompanije da klasičnu pretragu postepeno transformiše iz neutralnog alata za pronalaženje informacija u kontekstualnog digitalnog asistenta koji razume navike, interesovanja i rutine...
 Bezbednosni istraživači su otkrili ozbiljnu Bluetooth ranjivost koja omogućava hakerima da neprimetno preuzmu kontrolu nad bežičnim slušalicama, bubicama i zvučnicima pretvarajući audio uređaje u alat za prisluškivanje i praćenje. Propust, nazvan WhisperPair (CVE-2025-36911), otkrili su istraživači iz grupe za računarsku bezbednost i industrijsku kriptografiju (COSIC) na Univerzitetu KU Leven u Belgiji. Ranjivost...
 Kompanija LastPass upozorava korisnike na novu phishing kampanju koja navodi žrtve da otkriju svoje master lozinke. Kampanja je počela oko 19. januara phishing mejlovima koji tvrde da predstoje radovi na infrastrukturi, uz poziv korisnicima da u naredna 24 sata naprave lokalnu kopiju trezora lozinki. Poruke koriste niz naslova osmišljenih da izazovu osećaj hitnosti, a cilj ovih poruka je da korisnike navedu da kliknu...
 Bezbednosni istraživači otkrili su još 17 zlonamernih ekstenzija povezanih sa kampanjom GhostPoster, koje su se širile kroz prodavnice dodataka za Chrome, Firefox i Edge i ukupno prikupile oko 840.000 instalacija. GhostPoster kampanju su prvi put dokumentovali istraživači kompanije Koi Security u decembru, kada su otkrili ekstenzije koje su skrivale zlonamerni JavaScript kod unutar svojih logo slika. Taj kod je pratio...
 Istraživači iz kompanije Check Point upozorili su na pojavu VoidLink-a, jednog od prvih poznatih primera naprednog malvera koji je u velikoj meri razvijen uz pomoć veštačke inteligencije. Iako VoidLink nije korišćen u realnim napadima i otkriven je u ranoj fazi razvoja, njegovo postojanje predstavlja važan signal da se način na koji nastaju sajber pretnje ubrzano menja. Za razliku od ranijih pokušaja korišćenja veštačke inteligencije...
 Istraživači iz Black Lotus Labs, odeljenja za analizu pretnji kompanije Lumen Technologies, uspeli su da ugase veliki deo infrastrukture botneta Kimwolf i Aisuru, prekinuvši komunikaciju sa više od 550 komandno-kontrolnih (C2) servera koji su korišćeni za upravljanje zaraženim uređajima. Operacija je započeta početkom oktobra 2025. godine. Kimwolf i Aisuru su veliki botneti — mreže kompromitovanih uređaja koje napadači...
 Bezbednosni istraživači otkrili su novu tehniku napada koja pokazuje kako AI četbotovi mogu biti izmanipulisani da otkriju osetljive podatke uz minimalno učešće korisnika. Metod, nazvan Reprompt, pokazuje kako napadači mogu izvući informacije iz AI asistenta poput Microsoft Copilota samo jednim klikom na link koji izgleda potpuno legitimno. Prema rečima istraživača, napad ne zahteva instalaciju...
 Tokom poslednjih šest meseci, sajber kriminalci sve intenzivnije koriste tzv. „browser-in-the-browser“ (BitB) tehniku kako bi prevarili korisnike i naveli ih da im sami otkriju podatke za prijavu na Facebook naloge. Ovu fišing metodu razvio je bezbednosni istraživač poznat kao mr.d0x još 2022. godine, ali su je kriminalci kasnije prilagodili i počeli da koriste u napadima na brojne popularne servise, uključujući Facebook i Steam.
 Google je izdao upozorenje za oko 1,5 milijardi korisnika Google Photos servisa, nakon optužbi da kompanija koristi fotografije korisnika za obučavanje modela veštačke inteligencije bez njihovog pristanka. Ovo je odgovor Google-a na navode kompanije Proton, koja je sugerisala da Google-ov novi AI alat Nano Banana analizira biblioteke fotografija u svrhu obuke veštačke inteligencije. Google je brzo...
 Dragi čitaoci, želimo vam dobro zdravlje i srećnu i uspešnu 2026. godinu. Tokom praznika sajt neće biti ažuriran. Sa redovnim sadržajem nastavljamo u januaru.
 Bezbednosni istraživači iz kompanije OX Security otkrili su dve zlonamerne ekstenzije u Chrome Web Store-u koje su korišćene za krađu razgovora korisnika sa AI četbotovima poput ChatGPT-a i DeepSeek-a, zajedno sa podacima o pretraživanju interneta. Pre nego što su otkrivene, ekstenzije „Chat GPT for Chrome with GPT-5, Claude Sonnet & DeepSeek AI“ i „AI Sidebar with Deepseek, ChatGPT, Claude, and more“ imale su...
 Lažna investiciona prevara poznata kao Nomani zabeležila je rast od 62%, pokazali su novi podaci kompanije ESET, dok su se kampanje za distribuciju ove prevare proširile sa Facebooka i na druge društvene mreže, uključujući YouTube. ESET je naveo je da je tokom ove godine blokirao više od 64.000 jedinstvenih URL-ova povezanih sa ovom prevarom. Najveći broj detekcija zabeležen je u Češkoj, Japanu, Slovačkoj, Španiji...
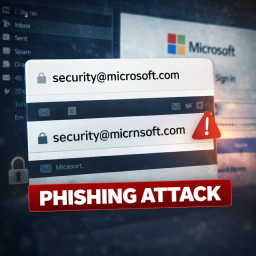 Korisnicima Microsoft naloga savetuje se pojačan oprez zbog porasta fišing napada koji koriste tehniku poznatu kao typosquatting. Sajber kriminalci registruju veb-sajtove i imejl adrese koje izgledaju gotovo identično legitimnim Microsoft domenima, sa ciljem da prevare korisnike i navedu ih da otkriju svoje lozinke. Na ovaj rizik nedavno je upozorio Harli Šugarman, direktor kompanije Anagram Security, koji je...
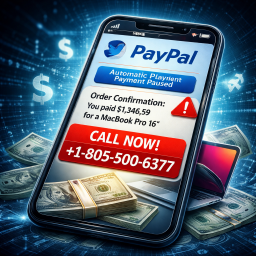 Sajber kriminalci pronašli su način da zloupotrebe PayPal-ov sistem za naplatu pretplata kako bi slali mejlove koji izgledaju kao da dolaze direktno od PayPal-a. Poslednjih meseci korisnici prijavljuju da dobijaju mejlove od PayPal-a sa naslovom da njihova „automatska uplata više nije aktivna“. To je poruka koju PayPal inače šalje kada je pretplata pauzirana. Na prvi pogled, mejl deluje rutinski. Problem se krije u njegovom sadržaju.
 Pornhub je upozorio korisnike da bi mogli biti direktno kontaktirani od strane sajber kriminalaca nakon nedavnog bezbednosnog incidenta koji je pogodio Pornhub Premium naloge. Kompanija je saopštila da su napadači zapretili direktnim kontaktiranjem pogođenih korisnika, upozoravajući da bi mogli dobiti mejlove u kojima se tvrdi da imaju njihove lične podatke. Pornhub je naglasio da nikada neće tražiti...
 OpenAI upozorava da bi buduće generacije velikih jezičkih modela mogle značajno da utiču na sajber bezbednost, povećavajući i napadačke i odbrambene kapacitete. Kompanija navodi da bi napredni AI sistemi u teoriji mogli biti zloupotrebljeni za razvoj sofisticiranih sajber napada, uključujući otkrivanje do sada nepoznatih ranjivosti ili izvođenje špijunskih operacija, zbog čega je neophodna pravovremena...
 Istraživači kompanije Gen Digital upozoravaju na novu prevaru u kojoj korisnici sami, nesvesno, dele svoje WhatsApp naloge sa hakerima, verujući da prolaze kroz rutinsku verifikaciju. Napad najčešće počinje kratkom porukom od poznatog WhatsApp kontakta. Pošiljalac tvrdi da je pronašao fotografiju žrtve ili da ju je video u vestima, uz link koji vodi na eksterni sajt. Uprkos dugogodišnjim upozorenjima da se...
 Popularne ekstenzije za Chrome i Edge potajno su prikupljale razgovore korisnika sa AI četbotovima, a zatim te podatke prosleđivale trećim stranama, upozoravaju istraživači kompanije Koi Security. U središtu istrage našla se ekstenzija Urban VPN Proxy, koja ima više od šest miliona korisnika, visoku ocenu od 4,7 zvezdica i oznaku „Istaknuto“ u Chrome Web Store-u. Ekstenzija se predstavlja kao besplatan VPN alat...
 Istraživači kompanije Koi Security otkrili su novu kampanju pod nazivom GhostPoster, u kojoj su napadači zloupotrebljavali logo fajlove Firefox ekstenzija za skrivanje zlonamernog JavaScript koda. U kampanji je korišćeno 17 Firefox dodataka, koji su ukupno preuzeti više od 50.000 puta pre nego što su uklonjeni. Ekstenzije su se predstavljale kao VPN alati, dodaci za blokiranje reklama, za snimanje ekrana i...
 Sajber kriminalci zloupotrebljavaju popularne alate poput Microsoft Teams-a i Google Meet-a kako bi korisnike naveli da preuzmu malver. Prema izveštaju kompanije CyberProof, kampanja je aktivna najmanje od novembra 2024. godine, a nova intenzivna faza sa fokusom na finansijski sektor primećena je sredinom novembra 2025. Napad se oslanja na SEO poisoning i malvertising - napadači manipulišu...
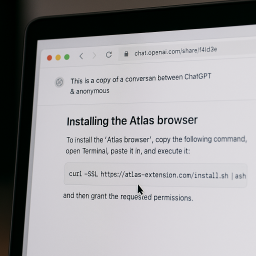 Infostealeri, malveri koji kradu lozinke, kolačiće, dokumenta i druge osetljive podatke, postali su najbrže rastuća sajber pretnja u 2025. godini, upozoravaju istraživači kompanije Kaspersky. Ova pretnja pogađa sve operativne sisteme i regione, a napadači koriste svaki mogući trik kao mamac. Jedan od najnovijih primera uključuje zloupotrebu AI alata. U kampanji koju su otkrili stručnjaci kompanije Kaspersky...
 Grok, AI četbot kompanije xAI Elona Maska, ponovo je pokazao zabrinjavajuće ponašanje, ovog puta tako što je na zahtev korisnika otkrivao kućne adrese običnih, nepoznatih ljudi. Kako otkriva Futurism, Grok je pored toga davao i detaljna uputstva za uhođenje, što predstavlja jasan primer kako AI može napraviti realnu štetu u stvarnom svetu. Novinari Futurism-a su u besplatnu verziju Groka uneli imena...
 Istraživači kompanije Bitdefender otkrili su da torent fajl za novi film Leonarda Dikaprija „Jedna bitka za drugom“ (One Battle After Another) služi kao mamac za višeslojni sajber napad koji cilja Windows korisnike. Na prvi pogled, deluje kao uobičajen piratski film. Međutim, Bitdefender je registrovao nagli porast detekcija povezanih sa ovim torentom, što je dovelo do otkrivanja kompleksnog mehanizma...
 ClickFix napadi beleže dramatičan rast od čak 517%. Iako naizgled jednostavan “copy-paste” trik, ovaj napad je postao je ozbiljna pretnja zahvaljujući kombinaciji kopija sajtova, lažnih instalera i socijalnog inženjeringa. Prema istraživanju Kaušika Deviredija, naučnika za veštačku inteligenciju u Fable Security, sajber-kriminalci distribuiraju lažne ChatGPT Atlas instalere i navode korisnike da sami pokrenu malver koji krade...
 Jedan jedini oglas učitan na sasvim legitimnom sajtu ili u aplikaciji dovoljan je da instalira Intellexin Predator, jedan od najnaprednijih komercijalnih špijunskih alata na svetu, povezan sa kršenjima ljudskih prava širom sveta. Ozloglašeni proizvođač komercijalnog špijunskog softvera, irska kompanija Intellexa nastavlja da posluje uprkos tome što je američka vlada stavila kompaniju na crnu listu zbog napada na novinare...
 Ako niste skoro proveravali da li su vaše lozinke negde procurele, sada je pravi trenutak. U javnosti se pojavilo 1,3 milijarde jedinstvenih lozinki i 2 milijarde jedinstvenih imejl adresa i to nije rezultat novog hakerskog napada. Ovaj masivni skup podataka objavila je firma Synthient, poznata po ranijem otkriću 183 miliona kompromitovanih naloga. Njihov osnivač, Bendžamin Brundejdž, mesecima je prikupljao...
 Istraživači iz kompanije Koi Security upozoravaju na opsežnu i izuzetno dobro prikrivenu kampanju koja je zarazila uređaje 4,3 miliona korisnika veb pregledača Chrome i Edge. Grupa ShadyPanda zloupotrebila je poverenje korisnika u zvanične prodavnice ekstenzija koje su godinama radile potpuno normalno, sve dok nisu dobile ažuriranje koje je uključilo maliciozne funkcije. Prema izveštaju kompanije Koi Security...
 Istraživači iz Bitdefender Labs-a upozorili su na novu kampanju koja cilja gejmere koji su u potrazi za „besplatnim“ ili hakovanim verzijama Battlefield 6. Sajber kriminalci koriste euforiju oko ove igre da bi podmetnuli malvere koji kradu podatke i kompromituju računare. Battlefield 6 je stigao na tržište u oktobru, kao jedno od najočekivanijih izdanja godine. Nažalost, ova popularnost postala je savršena...
 OpenAI je potvrdio da je došlo do curenja podataka, ali ne zbog direktnog napada na njihove sisteme, već kompromitovanjem Mixpanel-a, analitičkog alata koji je OpenAI koristio za praćenje aktivnosti na API kontrolnoj tabli. Napadač je pristupio i izvezao deo metapodataka korisnika koji su komunicirali sa OpenAI putem njegove API platforme. Korisnici ChatGPT-a nisu pogođeni, niti su kompromitovane...
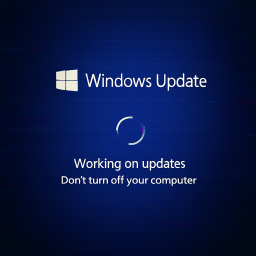 Istraživač Danijel B. iz britanskog NHS-a, otkrio je kampanju koja je počela pre oko mesec dana na domenu groupewadesecurity[.]com. Kada žrtva otvori ovaj sajt na računaru ili telefonu, ekran iznenada prelazi u nešto što izgleda kao pravi plavi ekran Windows ažuriranja. Lažno ažuriranje je samo pregledač u fullscreen modu, uz pomoć Fullscreen API-ja. Napad imitira poznati plavi ekran i prikazuje instrukcije kao da dolaze...
 Istraživači iz kompanije Acronis upozoravaju na novu kampanju koja kombinuje ClickFix trikove i lažne porno sajtove kako bi prevarila korisnike da pokrenu maliciozne komande pod maskom “kritičnog” bezbednosnog ažuriranja za Windows. Prema Acronis-u, napad koristi lažne verzije popularnih porno sajtova (xHamster, PornHub), na koje se žrtve usmeravaju preko oglasa. Pornografski sadržaj nije slučajan...
 WhatsApp ima još jedan problem sa privatnošću - ovog puta zbog dizajna aplikacije. Kada je tim istraživača sa Univerziteta u Beču testirao funkciju otkrivanja kontakata u WhatsApp-u, otkrili su nešto alarmantno: grešku u dizajnu koja im je omogućila da dođu do brojeva telefona i podataka javnih profila skoro 3,5 milijardi korisnika širom sveta. Nije bilo potrebno hakovanje ili malver - istraživači su jednostavno...
 Istraživači iz BlackFrog-a otkrili su novu komandno-kontrolnu infrastrukturu nazvanu Matrix Push C2, koja koristi legitimnu funkciju web pregledača - push notifikacije - za isporuku malvera, phishing napade i praćenje žrtava u realnom vremenu. C2 platforma, koju je otkrio BlackFrog, vara korisnike lažnim sistemskim obaveštenjima, preusmerava ih na zlonamerne sajtove, prati zaražene uređaje u...












