





Maliciozni oglas na popularnim pornografskim sajtovima inficirao računare posetilaca
Vesti, 11.05.2015.
 Maliciozni oglašivač uspeo je da ubaci oglas u AdXpansion oglasnu mrežu, isporučujući exploit za Flash Player posetiocima velikih pornografskih web sajtova. Korisnici ne moraju da kliknu bilo gde na stranici da bi inficirali računar. Dovoljno je da se stranica učita u browser sa ranjivom verzijom Flash Playera da bi inficirali računar nekim malverom, koji može biti bilo koji malver, od bankarskog trojanca do botnet malvera. Lažni Flash oglas sadrži exploit kod što je mnogo direktniji pristup od najčešće viđenog... Dalje
Ruska hakerska grupa priprema napad na banke
Vesti, 13.05.2015.
 Stručnjaci firme Root9B su upozorili da grupa ruskih hakera poznata po napadima na vojne ciljeve, vlade i medijske kuće priprema za napad na SAD i druge države. Pripreme na koje upozorava Root9B uključuju pisanje novog malvera, registraciju imena domena sličnim onima koje imaju budući ciljevi, i postavljanje komandno-kontrolne infrastrukture. Grupa je aktivna od 2007. godine a možda i ranije, a poznata je i po imenima APT28 i Pawn Storm. Mnogi stručnjaci veruju da grupa ne deluje iz Rusije... Dalje
Hakeri koriste propust u WP temi i pluginu, milioni WordPress sajtova ugroženi
Vesti, 08.05.2015.
 Istraživači iz firme Sucuri Security upozorili su da hakeri koriste bezbednosni propust u jednoj WordPress temi i jednom WordPress pluginu, koji su otkrili istraživači Netsparkera. Bezbednosni propust se nalazi u popularnoj temi instaliranoj po defaultu u svim WordPress instalacijama, i zahvaljujući njemu hakeri mogu preuzeti kontrolu nad ranjivim WordPress sajtovima. Isti propust je kasnije pronađen i u veoma popularnom WordPress pluginu JetPack. Ranjivost je DOM-based Cross-Site Scripting (XSS)... Dalje
Rusija i Kina potpisale sporazum o nenapadanju i saradnji u oblasti sajber bezbednosti
Vesti, 11.05.2015.
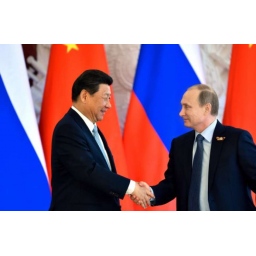 Rusija i Kina su u petak potpisale sporazum o sajber bezbednosti koji bi, prema mišljenju stručnjaka, mogao učvrstiti veze Rusije sa istokom i postati osnova na kojoj će se dve države povezati u oblasti sajber bezbednosti. Prema tekstu sporazuma objavljenom na sajtu ruske vlade, Rusija i Kina su se saglasile da se neće međusobno napadati, i da će se zajedno suprotstaviti tehnolgiji koja bi mogla “destabilizovati unutrašnju političku, i društveno-ekonomsku atmosferu”, “remetiti javni red i mir” i “mešati se u unutrašnje... Dalje
Stari ispravljeni propust u popularnom WordPress pluginu se još uvek koristi u napadima
Vesti, 07.05.2015.
 Istraživači iz firme Sucuri Security otkrili su još jednu kampanju u kojoj se korisnici preusmeravaju na sajtove sa exploitima. Napadači uglavnom koriste ranjivosti u WordPress pluginovima da bi kompromitovali sajtove koji će postati prva karika u lancu preusmeravanja. Malver koji na kraju inficira računare posetilaca ovih sajtova istraživači nisu imenovali. Ipak, važnije od konkretnog malvera koji se distiburia u ovoj kampanji je porazna činjenica da napadači po ko zna koji put koriste... Dalje
Kako Microsoft hvata one koji koriste piratske kopije Windowsa
Vesti, 07.05.2015.
 Windows je jedan od najpiratizovanijih softvera u svetu, i bez obzira na to koliko se Microsoft bori protiv toga, milioni korisnika i dalje koriste ovaj operativni sistem bez originalne licence. S vremena na vreme pojave se vesti o tužbama koje Microsoft pokreće protiv pojedinaca koji koriste piratske kopije Windowsa i to ne slučajno. Objavljujući informacije o tužbama protiv onih koji koriste piratske verzije softvera kompanije, Microsoft želi da pošalje poruku i ostalima koji to isto čine. Ako se pitate kako kompanija uspeva... Dalje
 Kineskom proizvođaču antivirusa Qihoo 360 oduzeti su svi sertifikati kojima su ga tri vodeće laboratorije za testiranje anti-malver rešenja nagradile ove godine. To se dogodilo pošto je ustanovljeno da je kineska kompanija prekršila pravila. U zajedničkom saopštenju koje su objavili AV-Comparatives, AV-Test.org i Virus Bulletin, Qihoo je proglašen krivim zbog pokušaja kompanije da izigra pravila. Qihoo je negirao ove optužbe nazvavši ih "neosnovanim". Kompanije Qihoo 360 čije je sedište u Pekingu prijavila je...
 Posle gafa sa opasnim špijunskim adwareom Superfish koji je isporučivan kupcima Lenovo računara, bezbednost Lenovo računara ponovo je tema kojom se bave mediji. Povod su ovoga puta bezbednosni propusti koje su otkrili istraživači kompanije IOActive u softveru System Update kompanije Lenovo. Bezbednosni propusti nalaze se u verziji 5.6.0.27 i starijim verzijama softvera, a jedan od njih je ocenjen kao kritičan. Istraživači su otkrili da propusti u Lenovo Update System mogu omogućiti hakerima...
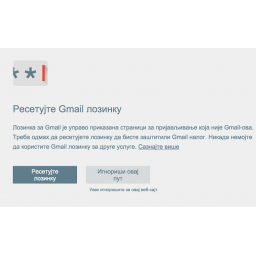 Googleova ekstenzija za Chrome Password Alert koja je objavljena u sredu dobila je zakrpu za prvi kritični bezbednosni propust i to samo dan posle objavljivanja, pošto je britanski istraživač Pol Mur demonstrirao svoj exploit kojim se zaobilazi ovo upozorenje. Password Alert upozorava korisnike kada greškom unesu Google lozinku na fišing stranicu kako bi se sprečilo preotimanje naloga korisnika. Ekstenzija čuva korisnikovu Google lozinku šifrovanu u jednom smeru u formatu poznatom kao kriptografski hash...
 Na poslovnom putu, a naročito na odmoru, veoma je lako da previdite bezbednosne mere koje instiktivno preduzimate kada ste kod kuće. Hoteli, restorani i poslovni centri nekada nude svojim gostima uređaje koje mogu besplatno da koriste. Dok rade na tim uređajima, gosti često ostavljaju mnogo privatnih informacija koje sajber kriminalci mogu da iskoriste. Ne postoji mogućnost da znate da li je instaliran keylogger program ili neki drugi malver koji beleži šta vi kucate na tastaturi, a to što kucate mogu biti...
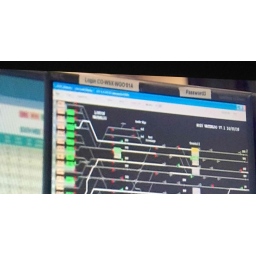 Najslabija karika u informatičkoj bezbednosti i dalje su ljudi što dokazuje i sledeća vest. Jedna od najprometnijih železničkih stanica Waterloo u Londonu nepažnjom je otkrila svoju lozinku za jedan od sistema u kontrolnom centru i to u emisiju koji je emitovao BBC. Korisničko ime i lozinka nalazili su se odštampani na papirićima koji su zalepljeni na monitoru centralnog upravljačkog računara stanice koji je snimljen u emisiji koja je prikazana prošle nedelje, u sredu uveče, na BBC-ju. Ali ovi podaci...
 Milioni dolara sa bankovnog računa irske lou kost avio-kompanije Rajaner ukradeni su i prebačeni su na račun banke u Kini. Detalji o napadu za sada nisu poznati, ali je kompanija saopštila da je sa njenog računa na račun u stranoj banci prebačeno najmanje 5,14 miliona dolara. To što je u ovaj slučaj umešana kineska banka ne znači nužno da su počinioci iz ove zemlje. Veruje se da je novac koji je prebačen u Kinu ukraden sa računa koji je kompanija koristila za kupovinu goriva za Boing 737 koji je u vlasništvu kompanije.
 Googleovi inženjeri objavili su ekstenziju za Chrome koja upozorava korisnike kada greškom unesu Google lozinku na fišing stranicu kako bi se sprečilo preotimanje naloga korisnika. Ekstenzija je nazvana Password Alert. Ona čuva korisnikovu Google lozinku šifrovanu u jednom smeru u formatu poznatom kao kriptografski hash. Ako korisnik ukuca istu lozinku na web sajt koji nije Googleov, ekstenzija će ga upozoriti da je lozinka kompromitovana i da bi trebalo da je osmah promeni. Password Alert će objaviti isto upozorenje...
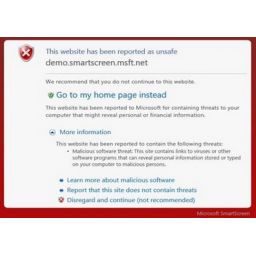 Posle Googlea, i Microsoft je odlučio da pooštri mere protiv oglasa koje obmanjuju korisnike i navode ih da posete zlonamerne web sajtove ili preuzimaju potencijalno štetne programe. Efekti će biti vidljivi u Internet Exploreru, čiji je SmartScreen Filter primenjivati nova pravila protiv takvih oglasa počev od 1. juna. Filter će, ako je uključen, prikazivati upozorenje za korisnike kada se susretnu sa takvim reklamama. Iz Microsofta kažu da je primećen porast broja ovakvih oglasa koji obmanjuju korisnike.
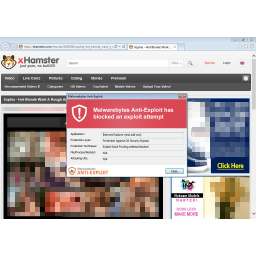 Istraživači iz kompanije Malwarebytes otkrili su malvertajzing kampanju na popularnom porno sajtu xHamster koji mesečno ima 514 miliona posetilaca. Ovaj incident je sličan onom koji se dogodio krajem januara na istom sajtu i sa istom oglasnom mrežom. Maliciozne reklame oglasne mreže TrafficHaus uočene su u petak, a nakon što su istraživači o tome obavestili TrafficHaus, maliciozni oglasi su u subotu odmah uklonjeni. Međutim, s obzirom na veliki broj posetilaca sajta, istraživači pretpostavljaju da je ovim napadom...
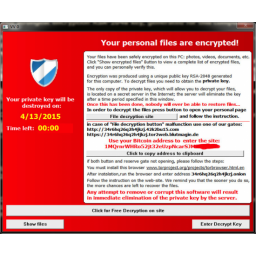 Dobre vesti za žrtve kripto-ransomwarea TeslaCrypt: stručnjaci kompanije Cisco Systems napravili su alat kojim korisnici sami mogu dešifrovati fajlove koje je šifrovao malver i tako izbeći da plate kriminalcima otkup koji oni traže da bi fajlovi bili vraćeni u prvobitno stanje. Kada se TeslaCrypt prvi put pojavio u martu ove godine on je najpre zbunio istraživače jer malver veoma mnogo podseća na mnogo poznatiji ransomware Cryptolocker. Ali osim uobičajenog asortimana fajlova koje šifruju kripto-malveri, kao što su...
 Kako piše magazin Špigl, nemačka Savezna obaveštajna služba (BND) pomagala je godinama američkoj Nacionalnoj bezbednosnoj agenciji (NSA) u špijuniranju evropskih kompanija i političara. Među onima koje je za račun NSA špijunirala BND su i nemački i francuski političari, ali i kompanije koje su deo Airbus grupe sa sedištem u Francuskoj, EADS i Eurocopter, koji proizvode civilne i vojne avione, helikoptere, rakete i drugo naoružanje. Nemački Cajt je objavio da je NSA za deset godina od svojih nemačkih kolega...
 Ruski hakeri upali su u kompjutersku mrežu Pentagona, a o ovom incidentu koji se dogodio ranije ove godine, saznalo se tek prošle nedelje kada ga je tokom govora na Univerzitetu Stanford spomenuo američki ministar odbrane Ešton Karter. Prema njegovim rečima, hakeri su iskoristili ranjivost u staroj mreži koja nije pod posebnim merama zaštite jer ne sadrži poverljive podatke. Hakeri tako nisu uspeli da pristupe osetljivim informacijama, a bezbednosni propust je uklonjen u roku od 24 sata, ali ne pre...
 Uvreženo je mišljenje da iza napada na kompjuterske sisteme američkog Stejt Departmenta i Bele kuće stoje ruski hakeri. Hakeri koji su prošle godine napali Belu kuću i Stejt Department koristili su malver koji veoma liči na alate za sajber špijunažu za koje se smatra da su ruskog porekla. Stručnjaci Kaspersky Laba sada su objavili detaljan izveštaj o malveru koji je korišćen u ovim napadima. Isti napadači odgovorni su i za napade na državne institucije i kompanije u Nemačkoj, Južnoj Koreji i Uzbekistanu.
 Izgleda da je prošlogodišnji napad ruskih hakera na Belu kuću bio ozbiljniji nego što je to prvobitno predstavljeno. Tada je saopšteno da su ruski hakeri uspeli da kompromituju sistem Bele kuće koji ne sadrži poverljive podatke, ali da su mreže koje su zaštićene posebnim bezbednosnim merama zbog poverljivih podataka ostale netaknute, kao i serveri koji kontrolišu saobraćaj za Obamin BlackBerry. To je koliko toliko umirilo zaposlene u Beloj kući, jer se neke od njegovih najosetljivijih poruka šalju i primaju preko ovog uređaja.
 Ako volite da “lovite” bagove, evo kako da zaradite 15000 dolara: Microsoft je ponudio nagradu u tom iznosu za one koji otkriju ranjivosti u novom browseru kompanije koji za sada nosi naziv Project Spartan. Sudeći po ovome izgleda da Microsoft ne želi da ostavi prostor hakerima i sajber kriminalcima da hakuju njegov najnoviji operativni sistem Windows 10. Kompanije je ove nedelje objavila da proširuje svoj program nagrada za prijavljene bagove pre nego što Windows 10 bude zvanično objavljen.
 Računari u više od 50 zemalja inficirani su novom verzijom spam botneta Pushdo koji se pojavio 2007. godine i koji je preživeo četiri pokušaja uništenja njegove komandne infrastrukture. Nekada su računari inficirani Pushdo malverom slali više od 7,7 milijardi spam poruka dnevno. Sada se pojavila nova verzija malvera, a najveći broj infekcija zabeležen je u Indiji, Indoneziji, Turskoj i Vijetnamu. “Pushdo je bio veoma uspešan u onom što je radio, pa pojava prerađenih izdanja ili verzija ima mnogo smisla za loše momke”...
 Kada je istraživač Emil Kvarnhammar otkrio takozvani "Rootpipe" bag u OS X koji može omogućiti napadačima da steknu potpunu kontrolu nad napadnutim Mac računarom, on je informacije o svom otkriću prosledio kompaniji Apple. Bag je prisutan u Mac računarima još od 2011. godine. Appleu je trebalo više od pola godine da objavi zakrpu za bag, zbog brojnih izmena u OS X koje su bile neophodne da bi propust bio ispravljen. To je bio razlog zbog čega je Apple objavio zakrpu samo za OS X Yosemite (10.10.3)...
 Prema anketi koju su sprovele kompanije Kaspersky Lab i B2B International, jedan od pet korisnika interneta smatra da njegove lozinke nisu interesntne sajber kriminalcima. Međutim, lozinka je ključ korisničkog naloga koji sadrži privatne podatke, kao i novac. Krađa ovih podataka može da utiče ne samo na pojedinačne korisnike, nego i na njihove kontakte, upozorava Kaspersky Lab. Na primer, zaražen email daje kriminalcima pristup svakom nalogu na koji je korisnik povezan, zahvaljujući porukama koje korisnika...
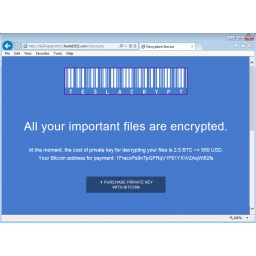 Ransomware TeslaCrypt je prvi put primećen u januraru ove godine. Osim uobičajenog asortimana fajlova koje malveri ove vrste šifruju, ovaj ransomware takođe šifruje i fajlove povezane sa video igrama i softverom za video igre, kao i fajlove koji su povezani sa iTunes. Za infekciju računara ovim malverom koriste se exploit alati. Na početku je to bio Angler, ali kasnije su počeli da se koriste i exploit alati Sweet Orange i Nuclear. Ovaj poslednji koristi se u najnovijoj kampanji širenja malvera.
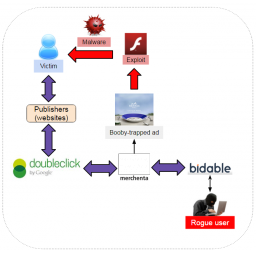 Googleova DoubleClick oglašivačka mreža mnogim sajtovima donosi prihod od oglasa, ali istovremeno ona može biti vektor napada za kriminalce koji pokušavaju da šire malvere. Neki čitaoci sajta Huffington Post tako su prošle nedelje postali žrtve malicioznih oglasa sa DoubleClick oglasne mreže, ali još jedan napad koji se desio u isto vreme možda je uspeo da dosegne do šireg auditorijuma. Stručnjaci iz kompanije Malwarebytes koji su primetili ove napade veruju da su oni delo jedne iste kriminalne grupe.
 Wikileaks je objavio bazu podataka koju je moguće pretraživati a koja sadrži na hiljade emailova i dokumenata iz kompanije Sony Pictures Entertainment koji su procureli krajem prošle godine posle hakerskog napada na kompaniju. Wikileaks je objavio 173132 emaila i 30287 dokumenata od kojih neki sadrže veoma osetljive personalne informacije o zaposlenima u kompaniji Sony, uključujući i njihove kućne adrese, privatne telefonske brojeve i brojeve socijalnog osiguranja. Posle napada na Sony Pictures...
 Neke verzije Adobe Flash Playera imaju bezbednosni propust koji može biti iskorišćen za špijuniranje korisnika preko ugrađene web kamere i mikrofona, i to tako da korisnik ne bude obavešten da je ovim komponentama pristupljeno. Konfiguracijski panel Flash Playera omogućava definisanje liste web sajtova koji mogu pristupati web kameri i mikrofonu računara, a korisnici mogu uključiti i opciju da od njih bude tražena dozvola kada web sajt pokušava da koristi video i audio komponente na računaru.
 Dropbox je objavio da u saradnji sa HackerOne pokreće program za nagrađivanje istraživača koji pronađu bagove u njegovim aplikacijama, i daće minimalni iznos nagrade biti 216 dolara. Kompanija nije ograničila maksimalni iznos nagrada, a istraživači koji otkriju i prijave kompaniji bagove biće nagrađeni u odnosu na procenu ozbiljnosti prijavljenog baga i kvaliteta njihovih izveštaja. Sve do pokretanja ovog programa, Dropbox je samo u vidu javne zahvalnice odavao priznanje istraživačima koji su otkrili...
 Istraživači iz kompanije Kaspersky zabeležili su redak i neobičan primer napada jedne hakerske grupe koja se bavi sajber špijunažom na drugu. 2014. Hellsing, mala i relativno nepoznata grupa koja se bavi sajber špijunažom a čije su mete najčešće vlade i diplomatske organizacije u Aziji, bila je meta spear fišing napada koji je izvela druga hakerska grupa, posle čega je grupa Hellsing rešila da uzvrati udarac. Do ovog otkrića istraživači Kaspersky Laba došli su slučajno dok su istraživali aktivnost Naikona...
 Žrtve infekcije ransomwarea CoinVault sada imaju šansu da povrate svoje podatke bez plaćanja kriminalcima, zahvaljujući repozitorijumu ključeva za dešifrovanje i programu za dešifrovanje koji su objavili Kaspersky Lab i Nacionalna jedinica za visokotehnloški kriminal holandske policije. Ransomware CoinVault koji je pretnja korisnicima interneta već neko vreme, šifruje fajlove na zaraženim računarima i zahteva od žrtava da otkup za zarobljene fajlove plate bitcoinima. Kancelarija holandskog...
 Istraživači iz firme Cylance otkrili su bezbednosni propust koji omogućava hakerima da ukradu korisnička imena i lozinke sa računara na kojima je instalirana bilo koja verzija Windowsa koja je trenutno dostupna na tržištu, uključujući i Windows 10 Technical Preview. Istraživači kažu da bezbednosni propust koji su oni nazvali "Redirect to SMB" ne ugrožava samo Microsoftove programe, već i programe najmanje još tridesetak proizvođača softvera, uključujući Adobe, Apple, Oracle i Symantec. Propust je moguće...
 Prošlog nedelje izvedena je globalna operacija protiv bot mreže Simda, koju je predvodio INTERPOL Globalni kompleks za inovacije sa sedištem u Singapuru, a u kojoj su učestovovali i Microsoftova Jedinica za digitalni kriminal, Kaspersky Lab, Trend Micro, japanski Institut za sajber odbranu, holandska Nacionalna jedinica za visokotehnološki kriminal, FBI, Policijsko odeljenje za nove tehnologije iz Luksembruga, Uprava “K” za sajber kriminal ruskog Ministarstva unutrašnjih poslova, a uz podršku INTERPOL...
 Nastojanje Kine da cenzuriše informacije najbolje ilustruje najveći svetski digitalni kordon u svetu poznat pod nazivom "Great Firewall" (Veliki zaštitni zid). Oni koji pokušavaju da pristupe Facebooku u Kini, ili oni koji pretražuju pojmove koje Komunistička partija Kine smatra pretnjom, na ekranima svojih računara videće da je njihov zahtev ili pretraga poništena ili čak ni to. Sve ovo obezbeđuje moćan kompjuterski sistem. Great Firewall najbolje pokazuje strah kineskih vlasti da bi informacije mogle ugroziti njihov monopol na moć.
 Apple je zakrpio takozvani “Rootpipe” bag (CVE-2015-1130), ozbiljan bezbednosni propust koji hakeri mogu iskoristiti da bi obezbedili sebi ulaz u računar. To znači da bi kriminalci uz pomoć ovog propusta mogli steći potpunu kontrolu nad OS X, što bi im omogućilo da kradu podatke korisnika, instaliraju malvere i špijuniraju aktivnosti korisnika računara. Propust koji je prisutan u Appleovom operativnom sistemu od 2011. godine se nalazi u OS X Admin framework, i zahteva lokalan pristup OS X sistemu.
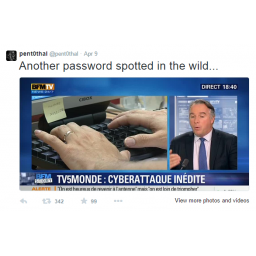 Prošlonedeljni hakerski napad na TV5 Monde čije je sedište u Parizu rezultirao je kompromitovanjem web sajta TV mreže, njenih naloga na društvenim mrežama, višesatnim prekidom programa 11 televizijskih stanica i prekidom rada email servera kompanije. Za napad na TV5 Monde odgovornost je preuzela hakerska grupa CyberCaliphate, koja je tako iskazala podršku Islamskoj državi postavljajući islamističke parole na stranicama društvenih mreža koje pripadaju TV5 Monde. Ista hakerska grupa je u januaru preuzela...
 Hakeri su u prošle godine upali u kompjuterske sisteme američkog Stejt Departmenta i Bele kuće, a kako su CNN-u rekli američki zvaničnici koji su uključeni u istragu, veruje se je reč o ruskim hakerima iza kojih stoje ruske vlasti. Upad je izveden preko računara iz celog sveta, jer hakeri često kriju svoje tragove, ali su istražitelji na osnovu “izdajničkih” kodova i drugih pokazatelja zaključili da je reč o hakerima koji rade za rusku vladu, rekli su CNN-u neimenovani zvaničnici. Informacija o hakerskom napadu na Belu kuću...
 Webpage Screenshot, ekstenzija koja je do nedavno bila dostupna u Googleovoj Chrome Web prodavnici, slala je informacije o pretraživanju interneta prikupljane od ogromnog broja korisnika ekstenzije serveru u SAD. Popularna ekstenzija Webpage Screenshot služi za pravljenje snimaka web stranica, a nudi i različite alate za isticanje delova snimaka. Ekstenziju koju su korisnici ocenili ocenom 4,5, ima i video uputstva i 1,2 miliona preuzimanja, što sve govori o njenoj popularnosti. Da ne bi izazvala sumnju, ekstenzija se...
 Microsoft je objavio da će isključiti Do Not Track funkciju u budućim verzijama Internet Explorera, kao i u novom browseru čiji je trenutni naziv Project Spartan. Za one koji ne znaju, Do Not Track je prisutan u mnogim velikim browserima i služi da kaže web sajtovima i oglašivačima da korisnik ne zeli da bude praćen za potrebe ciljanog oglašavanja. Ovu opciju imaju browseri kompanija Apple, Microsoft, Opera, Mozilla i Google. To je u suštini samo zahtev koji browser šalje, a ne funkcija koja blokira praćenje...
 Američka Nacionalna bezbednosna agencija (NSA) postala je poznata kada je Edvard Snouden otkrio svetu da agencija sprovodi glabalno masovno špijuniranje online komunikacija korisnika, telefonskih poziva, privatnih poruka i emailova, ali izgleda da to nije sve. NSA od svojih zaposlenih traži da gledaju pornografiju. I to mnogo pornografije. Analitičari i stručnjaci za terorizam zaposleni u američkim obaveštajnim agencijama, uključujući i NSA i CIA, po zadatku moraju po ceo dan da gledaju video snimke.
 Istraživači iz IBM Security otkrili su veoma sofisticiranu prevaru u kojoj se koristi fišing, malver i telefonski pozivi, a iza koje stoji grupa sajber kriminalaca iz Istočne Evrope. Prema procenama istraživača, ova grupa je do sada uspela da ukrade više od milion dolara od velikih kompanija i manjih firmi u SAD. Kriminalna operacija koju su stručnjaci IBM-a nazvali “The Dyre Wolf” je mala u poređenju sa drugim kriminalnim operacijama na internetu za koje smo saznali poslednjih meseci, ali je značajna zbog toga što je odlikuje...
 Američki predsednik Barak Obama potpisao je u sredu novu naredbu koja omogućava američkoj vladi sankcionisanje pojedinaca, organizacija ili vlada koje su umešane u zlonamerne sajber aktivnosti koje predstavljaju značajnu pretnju nacionalnoj bezbednosti, spoljnoj politici, ekonomiji ili finansijskoj stabilnosti SAD. Sankcije će se primenjivati za zlonamerne sajber aktivnosti koje nanose značajnu štetu ili ugrožavaju kritičnu infrastukturu, za nezakonito prisvajanje ekonomskih sredstava, poslovnih tajni...
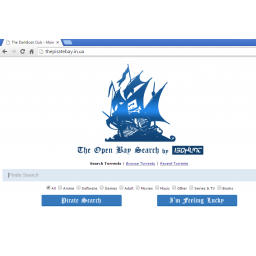 Istraživači iz firme Malwarebytes otkrili su još jednu kampanju čiji je cilj širenje malvera uz pomoć kompromitovanih WordPress sajtova koji preusmeravaju korisnike na stranicu sa exploit alatom. Broj kompromitovanih WordPress sajtova je za sada nepoznat, kao i to kako su kompromitovani, ali istraživači pretpostavljaju da su napadači iskoristili ranjivost u CMS ili nekom pluginu. U sajtove je ubačen isti iframe, koji preusmerava korisnike na sajt thepiratebay.in.ua. To naravno nije sajt Pirate Bay, koji takođe sadrži iframe...
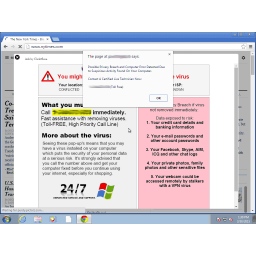 Da bi zaštitio svoje korisnike Google je iz svoje Chrome Web prodavnice uklonio 192 ekstenzije koje predstavljaju rizik za 14 miliona korisnika zato što ubacuju lažne oglase na web stranice koje otvaraju korisnici. Kompanija će ubuduće pažljivo pratiti slična kršenja njenih pravila. Ovaj potez kompanije usledio je nakon što je grupa istraživača sa Univerziteta Berkli razvila metod za identifikovanje loših ekstenzija koje učestvuju u potencijalno malicioznim aktivnostima. Studija je pokazala da više od 5% korisnika koji...
 Jedan od razloga zbog kojih je Microsoft odlučio da “ubije” Internet Explorer u Windows 10 i zameni ga novim browserom je negativna percepcija ovog programa, jer mnogi veruju da je Internet Explorer među najnebezbednijim i najnestabilnijim browserima na tržištu. Izveštaj koji je objavila kompanija Secunia za 2014. godinu pokazuje da je Microsoft bio u pravu kada je tvrdio da je Internet Explorer ustvari mnogo sigurniji program od njegovih konkurenata, jer je Microsoftov browser zaista prošle godine imao manje...
 2012. Google je uhvaćen da radi ono što nije smeo - kompanija je ignorisala podešavanja privatnosti Appleovog browsera Safari varajući browser da su korisnici dozvolili da se njihove online aktivnosti prate. Safari po defaultu blokira većinu praćenja. Google zbog toga nije mogao da koristi uobičajenu tehniku praćenja - instalaciju kolačića. Da bi izbegao blokadu Safarija, Google je iskoristio propust u podešavanjima privatnosti browsera. Iako Safari blokira praćenje, on pravi izuzetak za web sajtove sa kojima...
 Fitnes pratioci svih oblika postali su izuzetno popularni. Oni pomažu ljudima da upravljaju svojim fizičkim aktivnostima, unosom kalorija i da ostanu u formi. Međutim, ovakvi uređaji takođe obrađuju lične podatke o korisnicima i bitno je da ti podaci budu zaštićeni. Istraživač kompanije Kaspersky Lab, Roman Unuček, ispitao je kako je određeni broj fitnes narukvica povezan sa pametnim telefonima i došao je do iznenađujućih rezultata. Njegova priča počinje kada je dobio fitnes narukvicu poznatog proizvođača.
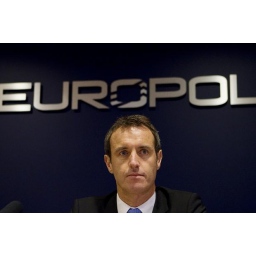 Šef policije Evropske unije Rob Vejnrajt rekao je da su sofisticirane online komunikacije najveći problem sa kojim se službe bezbednosti suočavaju u borbi sa terorizmom. Skriveni delovi interneta i šiforvana komunikacija otežavaju praćenje osumnjičenih za terorizam, upozorio je Vejnrajt. On smatra da bi tehnološke kompanije trebalo da razmotre uticaj koji sofisticirani softver za šifrovanje komunikacija ima na sprovođenje zakona. Vejnrajt kaže da je u većini trenutnih istraga ustanovljeno da teroristi koriste...
 “Sextortion” je oblik seksualne ucene žrtve koju je ucenjivač prethodno ubedio da izvede neki seksualni akt koji je krišom snimio da bi potom ucenjivao žrtvu pod pretnjom da će objaviti snimak javno ili ga poslati njegovim/njenim prijateljima i porodici. Ucenjivači obično koriste neki program za chat sa mogućnošću video razgovora da bi snimali aktivnosti žrtava, i zatim ih ucenjuju zahtevajući od njih seksualne usluge. Ako žrtva ispuni zahtev ucenjivača, ulazi u začarani krug ucena i zastrašivanja.
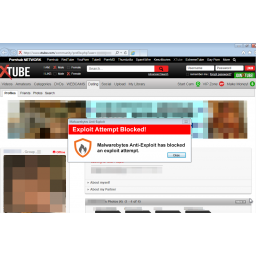 Hakeri su kompromitovali popularni pornografski sajt Xtube i ubacili u sajt maliciozni kod koji preusmerava posetioce na stranicu sa exploit alatom, inficirajući sisteme posetilaca sajta koji koriste browsere koji imaju neažuriranu verziju Flash plugina. Xtube je veoma popularni web sajt koji mesečno poseti oko 25 miliona ljudi. Za razliku od u skorije vreme viđenih kampanja distibucije malvera, u ovom slučaju sajber kriminalci se nisu odlučili za malvertajzing da bi preumserili posetioce na stranicu sa exploit alatom...
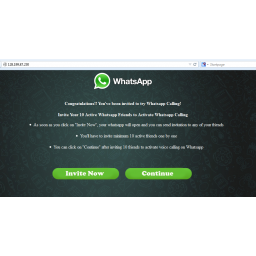 Ne po prvi put prevaranti koriste interesovanje korisnika WhatsAppa za besplatne pozive koje je WhatsApp uveo krajem januara ali ne za sve korisnike Androida. Istraživači kompanije Malwarebytes upozorili su na poruku u kojoj se kaže da je korisnik pozvan da isproba “WhatsApp Calling” i da poseti sajt www.whatsappvoiceplus.com da bi aktivirao ovu opciju. Na sajtu se od korisnika traži da pozove najmanje deset prijatelja da aktiviraju “Whatsapp Calling”. Kada to uradi, od korisnika se traži da popuni anketu.
 Amazonov servis za streamovanje video igara Twitch objavio je da su otkriveni pokušaji nedozvoljenog pristupa nekim informacijama korisničkih naloga, te da će zbog toga svi oni koji koriste sajt morati da promene lozinke svojih naloga kako bi njihovi podaci bili bezbedni. Twitch je obavestio sve korisnike servisa o mogućem kompromitovanju informacija korisničkih naloga i odluci da resetuje lozinke i ključeve za streamovanje svih korisnika. Korisnici čijim je podacima pristupano tokom hakerskog napada...
.png) Rezultati istraživanja koja se bave bezbednosnim upozorenjima stalno ukazuju da je navikavanje ključni razlog zbog čega korisnici ignorišu bezbednosna upozorenja. Grupa istraživača sa Univerziteta Brigham Young i stručnjaci kompanije Google istraživali su (pdf) da li upozorenja različitog formata mogu sprečiti korisnike da se naviknu na upozorenja, što za posledicu ima njihovo ignorisanje i kliktanje bez obzira na upozorenje. Oni su za potrebe istraživanja koristili funkciolnu magnetnu rezonancu (fMRI)...
 Hakeri koji su učestvovali na takmičenju Pwn2Own uspeli su da hakuju četiri popularna browsera, kao i Adobe Reader i Flash Player pluginove. Najveći uspeh ostvario je južnokorejski haker Jung Hun Li, koji je na internetu poznat po nadimu lokihardt. On je hakovao Internet Explorer 11 i Google Chrome na Microsoftovom Windowsu, kao i Appleov Safari na Mac OS X. Tako je Li otišao kući sa ukupno 225000 dolara sa koliko je nagrađen zbog svojih hakerskih podviga. Pored novčanih nagrada, on je osvojio i...
 Hakerska grupa “Who am I = No nuclear power” napala je u decembru prošle godine kompaniju Korea Hydro & Nuclear Power (KHNP) i objavila tehničku dokumentaciju i informacije o više od 10000 zaposlenih u kompaniji. KHNP je jedina kompanija u Južnoj Koreji koja upravlja nuklearnim reaktorima koji obezbeđuju trećinu potrošnje električne energije u ovoj zemlji. Sada je južnokorejskoj vladi ponovo zaprećeno da će osetljive informacije o nuklearnim reaktorima ove zemlje biti prodate drugim zemljama...
 Ako ste onih koji zaboravljaju lozinke za online naloge, ili još gore, ako ste od onih koji jednu lozinku koriste za različite naloge, iz Yahooa stiže dobra vest za vas. Na festivalu South by Southwest koji se održava svake godine sredinom marta u Ostinu, u Teksasu, kompanija je najavila novu uslugu - lozinke na zahtev. Umesto da se trudite da kreirate dovoljno komplikovanu lozinku i da se zatim mučite pokušavajući da je zapamtite i ne zaboravite, a ne želite da koristite menadžer lozinki kao što je LastPass...
 U jednom od najpopularnijih WordPress pluginova, WordPress SEO by Yoast, koji ima više od milion aktivnih korisnika, otkrivena je kritična ranjivost zbog koje su milioni web sajtova u opasnosti. Bezbednosti propust otkriven je u većini verzija WordPress SEO by Yoast plugina, koji je jedan od najpopularnijih pluginova za optimizaciju web sajtova za pretragu. Propust je otkrio Rajan Duhrst, nezavisni konusltant za bezbednost i programer WPScana. Sve verzije ovog plugina pre verzije 1.7.3.3 imaju Blind SQL injection propust.
 Poznato je da se komande koje korisnik govori Siri radi analize čuvaju na Appleovim serverima dve godine, ali to izgleda nije sve. Iako to većina korisnika verovatno ne zna, Apple ne krije da se glasovne komande koje korisnici izdaju digitalnom pomoćniku za iPhone, iPad i iPod Touch uređaje, prikupljaju i šalju drugim kompanijama, što je pre dve nedelje otkrila jedna korisnica Reddita. Ona je ispričala kako je nedavno počela da radi na novom radnom mestu, u kompaniji Walk N' Talk Technologies...
 Američka Centralna obaveštajna agencija (CIA) godinama ulaže značajne napore da naruši bezbednost Appleovih iPhone i iPad uređaja, objavio je web sajt Intercept, pozivajući se na tajne dokumente koje je sajtu dostavio Edvard Snouden. Istraživači koje finansira CIA koji skoro deceniju kontinuirano rade na tome predstavljaju svoja dostignuća i taktike koje koriste na skupu koji je nazvan “Zabava” i koji se održava jednom godišnje a na kome učesnici diskutuju o strategijama za iskorišćavanje bezbednosnih propusta...
 BitTorrent se izvinio korisnicima za Epic Scale, softver za mining digitalne valute, a za koji korisnici μTorrent torrent klijenta tvrde da se krišom instalirao. Korisnicima je ponuđeno i uputstvo za deinstaliranje programa Epic Scale. BitTorrent je proizvođač popularnog klijenta μTorrent, koji se proteklih dana našao na udaru kritika zbog toga što je najnovija verzija μTorrenta isporučivana korisnicima u paketu sa softverom za stvaranje kripto-valute. BitTorrent je osim na brojnim web sajtovima, kritikovan i na svom forumu...
 Istraživači kompanije F-Secure upozorili su na novu kampanju širenja trojanca Fareit, koji je poznat kao kradljivac lozinki. Pored toga, Fareit je i downloader, te može da preuzima i druge malvere. Žrtve su korisnici računara čija su DNS podešavanja promenjena tako da ih presumeravaju na maliciozne sajtove bez njihovog znanja. To može biti posledica ranijeg kompromitovanja njihovih rutera malverima kao što je na primer trojanac DNSChanger. Promenjena DNS podešavanja usmeravaju korisnike na...
 Ako ste nedavno instalirali ili ažurirali popularni BitTorrent klijent μTorrent 3.4.2 Build 28913, onda bi trebalo da pročitate ovu vest. Korisnici μTorrenta prošle nedelje počeli su da se žale da je najnovije ažuriranje softvera krišom instaliralo neželjeni program Epic Scale, koji je u suštini softver za kopanje kripto-valute. Epic Scale koji je navodno instaliran bez znanja i pristanka korisnika koristi računare korisnika da bi generisao kripto-valutu za kompaniju BitTorrent. Neželjeni softver usporava kompjutere...
 Apple i Google užurbano rade na ispravkama za bezbednosni propust koji je star više od jedne decenije a zbog koga su mobilni web browseri miliona korisnika uređaja koji proizvode dva tehnološka giganta podložni hakerskim napadima kada korisnici posećuju navodno sigurne web sajtove, uključujući i sajtove Whitehouse.gov, NSA.gov i FBI.gov. Propust utiče na mobilne uređaje i Mac računare. Propust nazvan FREAK koji su otkrili istraživači Instituta INRIA u Parizu, Microsofta i IMDEA Software u Appleovom browseru Safari...
 Bezbednosni propust nazvan FREAK koji je sve do ove nedelje ostao neprimećen više od jedne decenije i koji pogađa Android i Appeove uređaje, prisutan je i u svim podržanim verzijama Windowsa. FREAK (skraćeno od Factoring attack on RSA EXPORT Keys) omogućava hakerima da dešifruju zaštićeni web saobraćaj između browsera i miliona web sajtova. FREAK je propust u SSL/TLS koji omogućava napadaču da primora SSL klijente, uključujući i OpenSSL na degradiranje na slabije šifre koje lako mogu biti razbijene...
 Gotovo četvrtina (22%) roditelja smatra da ne može da kontroliše šta njihovo dete gleda ili radi na mreži, iako gotovo polovina (48%) brine da će se možda susresti sa sajber nasiljem, pokazalo je istraživanje kompanija Kaspersky Lab i B2B International. Kao deo svoje globalne kampanje za edukaciju i podršku deci i roditeljima u borbi protiv sajber nasilja, kompanija Kaspersky Lab je organizovala panel diskusiju na kongresu Mobile World 2015 u Barseloni kako bi se o ovom problemu više razgovaralo.
 Istraživači iz RSA otkrili su administratorski panel za trojanca Zeus koji je inficiran verzijom crva Ramnit. Istraživači su najpre pomislili da je crv namerno uključen u administatorski panel nazvan Zeus Panther da bi se zaštitio od neovlašćenog pristupa i inficirao računar uljeza. Međutim, istraživači su kasnije došli do zaključka da je Ramnit našao put do Zeus Panthera i da je do njega stigao iz računara sajber kriminalca, koji očigledno nije znao za infekciju. Verzija administratorskog panela koju su analizirali istraživači potiče...
 Microsoft je ipak odlučio da posle mnogo godina odustane od Internet Explorera i korisnicima ponudi novi browser koji će se najverovatnije zvati Spartan i koji bi se sa potpuno novim rendering endžinom mogao takmičiti sa modernim popularnim browserima. Spartan će biti novi Microsoftov browser na svim Windows 10 uređajima - telefonima, tabletima i računarima. Iako mnogi spekulišu da je razlog za takvu odluku pokušaj da se reši problem sa lošom reputacijom Internet Explorera koja se odražava...
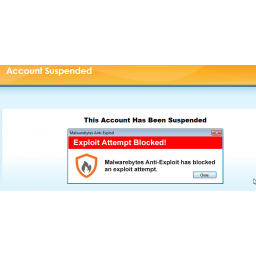 Svi korisnici interneta su se bar nekada susreli sa stranicom sa obaveštenjem o suspendovanom nalogu. Ona je deo cPanela, jednog od najkorišćenijih web hosting kontrolnih panela u svetu. Posetioci sajtova se preusmeravaju na ovu stranicu iz različitih razloga. To se može desiti kada vlasnik sajta nije na vreme platio hosting, kada su prekršeni uslovi korišćenja servisa, ili kada su prekoračeni dozvoljeni resursi u okviru hosting paketa. Ništa od ovoga ne treba da brine korisnike. Međutim, otkriće istraživača...
 WhatsApp Web, osim u Chromeu, sada radi i u Firefoxu i Operi. Prošlog meseca je WhastApp ponudio korisnicima WhatsAppa mogućnost da komuniciraju sa svojim prijateljima i sa računara, uz pomoć browsera Chrome. Juče je kompanija objavila da je web klijent sada dostupan i za korisnike Firefoxa i Opere. Kao i kod Chromea, korisnici moraju skenirati svojim telefonom QR kod na svom računaru da bi se prijavili i pristupili WhatsAppu na Firefoxu ili Operi. Skeniranje QR koda se zahteva samo prilikom prvog prijavljivanja.
 Nekoliko vodećih svetskih tehnoloških brendova izbačeno je sa spiska za nabavke koji je odobrila kineska država a koje je objavio vladin centar za nabavke, a među onima koje nema na ovom spisku su Apple, McAfee, Citrix Systems i Cisco Systems. Najveći gubitnik je Cisco jer je prethodni spisak uključivao 60 proizvoda ove kompanije, od kojih nijedan više nije na listi. Broj odobrenih stranih tehnoloških brendova je smanjen je za trećinu, dok je manje od polovine proizvoda koji su u vezi sa bezbednošću...
 U zajedničkoj akciji britanske, holandske, italijanske i nemačke policije kojom rukovodio Evropolov Evropski centar za sajber kriminal (EC3), a u kojoj su učestvovale i kompanije Microsoft, Symantec i AnubisNetwork razbijena je bot mreža malvera Ramnit koji je inficirao 3,2 miliona računara širom sveta. Tokom operacije, preuzeta je kontrola nad 300 servera za komandu kontrolu (C&C serveri) koje su koristili sajber kriminalci za upravljanje bot mrežom. Ramnit se pojavio u aprilu 2010. godine, kao agresivni crv...
 Proizvođač SIM kartica Gemalto pronašao je dokaze koji govore da je bilo upada u njihove sisteme za koje bi mogle biti odgovorne američka i britanska obaveštajna agencija NSA i GCHQ, ali ne i dokaze da su enkripcijski ključevi SIM kartica ukradeni u tim napadima. "Proučavanje intruzivnih metoda opisanih u dokumentu i sofisticiranih napada koje je Gemalto otkrio 2010. i 2011. daju nam razumne razloge da verujemo da se operacija NSA i GCHQ verovatno desila”, saopštila je juče kompanija Gemalto koja proizvodi...
 Windows je često nazivan najnebezbednijim operativnim sistemom u svetu, uglavnom zbog toga što je on najčešće bio meta napada malvera, ali kada su u pitanju bezbednosni propusti, Microsoftova platforma više nije broj jedan u svetu. Statistički podaci koje je objavio GFI pokazuju da Windows postaje sve bezbedniji, tako da je prvo mesto na listi operativnih sistema sa najviše ranjivosti u 2014. godini pripalo Appleovom Mac OS X. U Mac OS X je prošle godine otkriveno ukupno 147 ranjivosti, od kojih su 64...
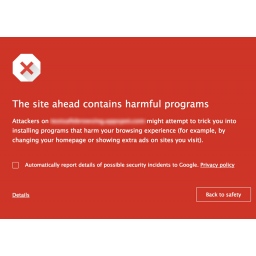 Google je najavio nekoliko novina u Chromeu, pretrazi i u oglasima kako bi zaštitio korisnike o potencijalno neželjenog softvera koji može da dovede do neželjenih promena na računarima korisnika i da utiče na njihovo online iskustvo. Najpre, korisnici Chromea će ubuduće, osim upozorenja koje se prikazuje pre nego što pokušaju da preuzmu neželjeni softver, videti još jedno, novo i veoma upadljivo upozorenje i to prilikom pokušaja da posete sajtove na kojima se ohrabruju da preuzmu adware, “korisni” toolbar...
 Kompanija Lenovo je u petak obećala da će objaviti alat za uklanjanje spornog programa Superfish Visual Discovery koji je bio unapred instaliran na brojnim modelima laptop računara koje kompanija isporučivala kupcima prethodnih nekoliko meseci. Alat automatizuje manuelni proces uklanjanja adwarea Superfish koji je kompanija Lenovo opisala prošle nedelje kada je javnost saznala da je ovaj maliciozni program isporučivan kupcima Lenovo laptop računara. Isti alat briše sertifikat koji je generisao sam Superfish...
 Proizvođač SIM kartica kompanija Gemalto saopštila je da su SIM kartice koje ona proizvodi bezbedne uprkos izveštajima prema kojima su američka i britanska obaveštajna agencija ukrale enkripcijske ključeve. Kompanija koja godišnje proizvodi oko 2 milijarde SIM kartica, i snabdeva oko 450 mobilnih operatera u svetu, saopštila je da početni rezultati interne istrage ukazuju da su "Gemalto SIM proizvodi, kao bankovne kartice, pasoši i drugi proizvodi i platforme, bezbedni". Kompanija u saopštenju nije iznela...
 Ako ste vlasnik Lenovo laptopa ova vest vam se neće dopasti - Lenovo već nekoliko meseci isporučuje kupcima laptop računare sa preinstaliranim adwareom. Adware koji se nalazi na nekim Lenovo laptop računarima je Superfish Visual Discovery koji već ima lošu reputaciju. Reč je o adwareu, malicioznom oglašivačkom softveru. Google pretraga o Superfishu otkriva brojne linkove za stranice koje nude programe za uklanjanje ovog adwarea, kao i za stranice sa žalbama korisnika na prisustvo ovog malicioznog oglašivačkog alata.
 Prema dokumentima koje je sajtu The Intercept dostavio Edvard Snouden, američka Nacionalna bezbednosna agencija i njen britanski pratner GCHQ hakovale su kompjutersku mrežu najvećeg proizvođača SIM kartica kompanije Gemalto koja snabdeva SIM karticama veliki broj operatera iz celog sveta. Na taj način su ove dve obaveštajne agencije došle u posed enkripcijskih ključeva koji im mogu omogućiti presretanje komunikacija korisnika sva četiri velika operatera mobilne telefonije u SAD, ali i 450 operatera širom sveta.
 Web postaje brži zahvaljujući novoj verziji HTTP što je najveća promena od 1999. za protokol koji podupire internet kakav danas znamo. Hypertext Transfer Protocol je većini poznat kao http:// na početku internet adrese. On upravlja vezama između korisnikovog browsera i servera na kome se hostuje web sajt. HTTP/2 je sledeća verzija HTTP koja je bazirana na Googleovom SPDY, koji je dizajniran sa ciljem da ubrza učitavanje stranica i pretraživanje interneta. To je novi standard koji će zameniti trenutni...
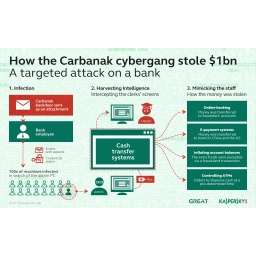 Kaspersky Lab, Interpol, Europol i institucije iz raznih zemalja zajedničkim naporima razotkrile su veliku sajber krađu. U toku dve godine ukradeno je skoro milijardu dolara iz finansijskih institucija širom sveta. Eksperti tvrde da su za ovu krađu odgovorne internacionalne grupe hakera iz Rusije, Ukrajine i drugih delova Evrope, kao i Kine. Sajber banda Karbanak koja je odgovorna za ovu krađu koristila je razne tehnike za ciljane napade. Ova krađa označava početak novog perioda u evoluciji sajber kriminala...
 Google je objavio da će rok od 90 dana koliko kompanija ostavlja proizvođačima softvera da isprave propuste u svojim programima, ubuduće biti malo produžen ukoliko to situacija nalaže. Microsoft je nedavno kritikovao Google da je nefleksibilan kada je reč o objavljivanju detalja o otkrivenim bezbednosnim propustima, i to pošto je Google prethodno objavio informacije o tri 0-day Windows ranjivosti zajedno sa exploit kodovima. Proces objavljivanja informacija o bagovima je automatizovan jer je Google verovatno...
 Kaspersky Lab je otkrio operaciju sajber špijunaže grupe koju su istraživači ruske kompanije nazvali Equation i koja je, prema njihovim rečima, “verovatno jedna od najsofisticiranijih grupa u svetu” i “najnaprednija” od svih koje su oni ikad videli. Iako se ne zna kada je grupa Equation započela sa svojim aktivnostima, neki dokazi govore da je ona aktivna skoro dvadeset godina. Grupa Equation je godinama inficirala hiljade, a možda i desetine hiljada računara širom sveta, i to pre svega, u državnim i diplomatskim institucijama...
 Sajtovi i aplikacije koje ljudi koriste u potrazi za srodnom dušom popularniji su nego ikad ranije. Nedavno istraživanje koje je sprovedeno u SAD otkrilo je da je svaki deseti Amerikanac koristio neki dejting sajt ili aplikaciju, kao i da je broj onih koji su imali sastanak sa nekim koga su upoznali na internetu tokom prethodnih osam godina porastao za 66%. Takođe, sve je više brakova koji su započeli upoznavanjem preko interneta. Kako raste broj dejting aplikacija i njihovih korisnika, tako one napadačima postaju...
 Broj infekcija malverom CBT-Locker koji šifruje fajlove u februaru je značajno porastao, upozorili su istraživači iz kompanije F-Secure. Malver CBT-Locker poznat je i pod imenom Critroni. Krajem januara otkrivena je nova verzija malvera što je rezultiralo povećanom aktivnošću CBT-Lockera početkom ovog meseca. Malver se uglavnom širi preko emailova, koji sadrže maliciozni downloader koji je odgovoran za preuzimanje i instalaciju CBT-Lockera na kompromitovanom sistemu. Istraživači iz F-Secure analizirali su pojačani...
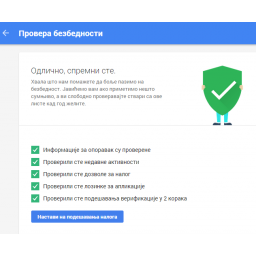 Juče je obeležen Dan bezbednog interneta. Google je ovaj dan obeležio na zanimljiv način. Kompanija je, da bi obeležila ovaj dan, ponudila svojim korisnicima 2GB dodatnog prostora za Google Drive nalog a sve što korisnici treba da urade da bi dobili dodatni prostor je da provere sigurnosna podešavanja za Google nalog. “Na Dan bezbednog interneta, podsećamo vas koliko je važna online bezbednost i nadamo se da ćete ga iskoristiti kao priliku da odvojite dva minuta vremena da biste obavili...
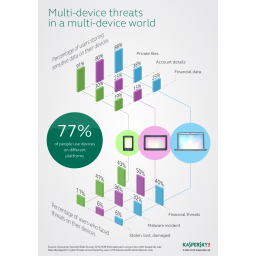 Korisnici Apple računara susreću se sa sajber pretnjama podjednako često kao i korisnici drugih platformi, pokazalo je istraživanje kompanije Kaspersky Lab i B2B International. Na neke vrste pretnji čak nailaze i češće. Iako je tačno da stručnjaci za bezbednost do sada nisu našli toliko štetne softvere za OS X kao za druge platforme, kao što je Windows, to ne znači da su Mac uređaji i podaci skladišteni na njima imuni na rizik. Istraživanje je pokazalo da se 24% korisnika Apple desktop računara i 10% korisnika...
 Nezavisni istraživač i analitičar Mark Bernet objavio je spisak od 10 miliona lozinki i pripadajućih korisničkih imena da bi omogućio istraživačima analizu ovih podataka kako bi se stekao uvid u ponašanje korisnika, sa ciljem da se poboljša praksa provere identiteta korisnika. Pre nego što je objavio ove podatke, Bernet je prečistio informacije tako da one ne mogu biti iskorišćene za maliciozne aktivnosti. On je iskoristio procurele podatke koji su su bili javno dostupni posle incidenata koji su se dogodili pre pet i deset godina.
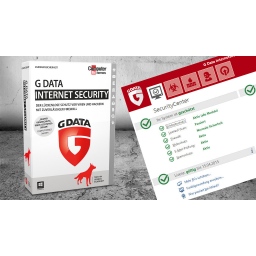 Dobro bezbednosno rešenje koje bi trebalo da bude deo sistema svakog računara mora da pruži zaštitu od malvera, internet prevara i sajber kriminalaca. Takva sveobuhvatna zaštita posebno je važna za korisnike elektronskog bankarstva. Najtiražniji nemački kompjuterski časopis Computer Bild je u saradnji sa nezavisnim laboratorijama AV-Test i AV-Comparatives sproveo komparativno testiranje osam bezbednosnih rešenja (Avast, Avira, Bitdefender, Eset, G Data, Kaspersky, McAfee i Symantec) protiv 180000 malvera.
 Ministarstvo trgovine, turizma i telekomunikacija i Centar za bezbedni internet Srbija se priključuju međunarodnoj kampanji koja promoviše sigurnu i odgovornu upotrebu novih tehnologija i interneta, a obeležava se 10. februara širom sveta, pod sloganom “Stvorimo bolji internet zajedno”. Ovogodišnji Dan bezbednog interneta u Srbiji će se obeležiti u Klubu poslanika, u utorak 10. februara sa početkom u 10 časova. U okviru programa Dana bezbednog interneta biće održana tribina koja ima za cilj...
 Pazite šta pričate kada ste u blizini Samsungovih pametnih televizora. Vlasnici Samsungovih smart televizora koji koriste funkciju prepoznavanja glasa za kontrolu uređaja trebalo bi da znaju da sve što pričaju u prostoriji u kojoj se nalazi uređaj ne mora da ostane između četiri zida. Izgleda da pametni televizori nisu baš toliko pametni te da ne mogu da cenzurišu zvuk koji nije u vezi funkcije prepoznavanja glasa i primanja glasovnih naredbi. Ovo čak nije ni bila tajna, jer takvo upozorenje stoji u uputstvima...
 Kritični 0-day propust otkriven je u popularnom WordPress pluginu “FancyBox for WordPress” koji koriste stotine hiljada WordPress sajtova. Istraživači iz firme Sucuri upozorili su u sredu na 0-day ranjivost koju hakeri trenutno koriste u napadima. Više od pola miliona WordPress sajtova koristi “FancyBox for WordPress”, koji je jedan od najpopularnijih WordPress pluginova za prikazivanje slika, HTML sadržaja i multimedije u takozvanom lightboxu koji lebdi iznad stranice. Ranjivost omogućava napadačima...
 Druga po veličini osiguravajuća kuća u SAD, kompanija Anthem pretrpela je hakerski napad u kome su kompromitovani podaci 80 miliona korisnika. Napadači su pristupili sistemima Anthema i došli do privatnih podataka trenutnih i bivših korisnika, kao što su imena, datumi rođenja, brojevi socijalnog osiguranja, adrese stanovanja, email adrese i podaci o zaposlenju i prihodima, potvrdili su iz kompanije. Podaci o kreditnim karticama, zdravstvenom stanju, dijagnozama i rezultatima testova nisu kompromitovani.
 Istraživač Dejvid Leo otkrio je univeralni XSS (Cross Site Scripting) propust u Microsoftovom browseru Internet Explorer 11 koji bi mogao omogućiti napadačima da izvedu izuzetno ubedljive fišing napade na korisnike Windows 7 i Windows 8.1. Propust u IE11 omogućava napadačima da izbegnu Same-Origin Policy (SOP), važan zaštitni mehanizam browsera koji postoji u svim browserima i koji sprečava skripte na sajtu da učitavaju sadržaj sa nekog drugog sajta. Dejvid Leo je informacije o ovom propustu...
 Adobe je objavio Flash Player 16.0.0.305, novu verziju koja ispravlja najnoviji 0-day propust (CVE-2015-0313) koji se trenutno koristi u masovnim malvertajzing napadima. Exploit za ovaj propust dodat je exploit alatu Hanjuan a maliciozni oglasi prikazuju se na brojnim sajtovima preusmeravajući korisnike na sajtove na kojima je hostovan Hanjuan. Detalji o propustu objavljeni su početkom ove nedelje, ali sajber kriminalci koriste ovaj propust od 9. decembra prošle godine. Nova verzija softvera će automatski biti isporučena...
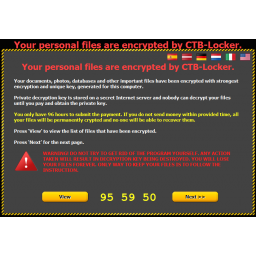 Korisnici Chromea, oprez! Spam emailovi koje navodno šalje Google Security Center su zamka. U emailovima se sugeriše potencijalnim žrtvama da je verzija Chromea koju koriste možda ranjiva i da je potrebno preuzeti najnoviju verziju popularnog browsera. Link u emailu ne vodi do legitimnog softvera, iako bi za korisnike moglo biti ubedljivo to što izvršni fajl nosi naziv ChromeSetup.exe. Fajl koji je hostovan na nekoliko kompromitovanih sajtova nema veze sa Googleovim browserom. Reč je o verziji trojanca CBT-Locker...
 Već dugo postoje glasine da Google plaća AdBlock Plus da bi njegovi oglasi bili propušteni kroz filtere dodatka za browsere koji služi upravo tome - da blokira dosadne reklame na internetu. Sa 50 miliona aktivnih korisnika mesečno AdBlock Plus je najpopularniji servis ove vrste i noćna mora za kompanije za koje su oglasi jedan od glavnih izvora prihoda. Međutim, Google nije jedini koji plaća za ovu uslugu. Kako piše Financial Times, među onima koji plaćaju servisu mesto na beloj listi AdBlock Plusa...
 Istraživači kompanije Trend Micro otkrili su novi 0-day propust u Adobe Flash Playeru koji se koristi u napadima sa malicioznim reklamama (malvertajzing). Propust koji nosi oznaku CVE-2015-0313 prisutan je u Flash Playeru, u verziji 16.0.0.296 i starijim verzijama za Windows i Mac OS X, u Flash Playeru 13.0.0.264 i starijim 13.x verzijama i Flash Playeru 11.2.202.440 i starijim verzijama za Linux, potvrdila je juče kompanija Adobe. Propust omogućava napadaču da preuzme kontrolu nad ranjivim sistemom.
 Kada je WhatsApp nedavno objavio da će korisnici popularne mobilne aplikacije ovu uslugu moći da koriste i na računarima, sajber kriminalci su prepoznali priliku da interesovanje stotina miliona korisnika ove aplikacije za ovu vest iskoriste za širenje malvera. WhatsApp je 21. januara saopštio da za aplikaciju za mobilne platforme koja trenutno ima 700 miliona korisnika, sada postoji i web klijent koji se može koristiti u Google Chromeu. Iz WhatsAppa su tada objasnili da je web klijent samo web stranica koja odražava...
 Za korisnike, digitalni sertifikat je znak da fajl ne sadrži maliciozni kod. Mnogi sistem administratori dozvoljavaju korisnicima da pokrenu samo one fajlove koji su potpisani digitalnim sertifikatom. Neki antivirusni skeneri fajl koji je potpisan validnim digitalnim sertifikatom automatski tretiraju kao bezbedan. Apsolutno poverenje korisnika u fajlove potpisane digitalnim sertifikatima ohrabrilo je sajber kriminalce da koriste digitalne sertifikate za maliciozne fajlove. Prema podacima kompanije Kaspersky Lab...
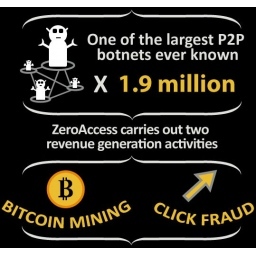 Bot mreža ZeroAccess izašla je ovog meseca iz šestomesečnog perioda hibernacije nakon što je preživela dva pokušaja policija i stručnjaka za bezbednost da ona zauvek ode i istoriju. Na svom vrhuncu, 2013. godine, ZeroAccess poznata i kao Sirefef, u svom sastavu je imala više od 1,9 miliona zaraženih računara koji su prvenstveno korišćeni za prevaru sa klikovima i kopanje bitcoina. Bot mreži se išlo dobro dok stručnjaci uz kompanije Symantec nisu otkrili propust u otpornosti P2P arhitekture bot mreže.












