





Ozloglašena hakerska grupa Sofacy napada novim malicioznim alatima
Vesti, 08.12.2015.
 Tim za globalno istraživanje i analizu kompanije Kaspersky Lab uočio je nove napade hakerske grupe Sofacy, koja sada koristi unapređene tehnike za napad. Ove tehnike su veoma istrajne i neprimetne, čineći maliciozne aktivnosti na napadnutom sistemu praktično nevidljivim. Grupa Sofacy (poznata i kao „Fancy Bear”, „Sednit”, „STRONTIUM” i „APT28”) je grupu sa ruskog govornog područja, aktivna još od 2008. godine. Njene mete su najčešće bile vojne... Dalje
Sajber kriminalci sve mlađi
Vesti, 09.12.2015.
 Britanska Nacionalna agencija za kriminal objavila je da su sajber kriminalci sve mlađi, i da prosečna starost osumnjičenih za sajber kriminal sada iznosi 17 godina. Stručnjaci kažu da tinejdžere na pogrešnu stranu zakona privlači slava koju mogu steći kao sajber kriminalci. Njihovi nestašluci na internetu mogu se vrlo lako oteti kontroli, upozorili su oni. Istražitelji Nacionalne agencije za kriminal koja je ekvivalent američkom FBI, kažu da su svedoci trenda da su optuženi za sajber kriminal sve mlađi pa je tako... Dalje
Vlasti Kazahstana će primorati korisnike interneta da instaliraju backdoor na svim svojim uređajima
Vesti, 07.12.2015.
 Vlasti Kazahstana usvojile su zakon prema kome će korisnici interneta u ovoj zemlji morati da instaliraju državni bezbednosni sertifikat počev od 1. januara iduće godine. Sertifikate će distribuirati Kazakhtelecom, najveća telekomunikacijska kompanija i najveći internet provajder u Kazahstanu koji je na svom sajtu već objavio kako će izgledati ova procedura. Primoravanjem svih korisnika interneta u Kazahstanu da instaliraju nacionalne sertifikate, vlasti ove zemlje praktično obezbeđuju sebi backdoor na svakom... Dalje
Policijska akcija protiv bot mreže Darkbot
Vesti, 07.12.2015.
 3. decembra, Europolov Evropski centar za sajber kriminal (EC3), Interpol, američko Ministarstvo za unutrašnju bezbednost, FBI, kao i policije iz celog sveta, uključujući i one iz Belgije, Francuske, Litvanije, Španije, Holandije, Albanije i Crne Gore, su zajedno sa partnerima iz privatnog sektora, među kojima je i Microsoft, sproveli zajedničku akciju protiv jedne od najraširenijih familija malvera - Win 32/Dorkbot. Od kada je otkriven 2011. godine, ovaj maliciozni softver je je inficirao više od milion računara u 190 zemalja. Dalje
Posle sedam godina, kompjuterski crv Conficker i dalje nije mrtav
Vesti, 04.12.2015.
 Check Point je objavio listu na kojoj se nalaze familije malvera i jedan exploit alat koji su najčešće korišćeni u napadima na mreže kompanija tokom oktobra ove godine. Istraživači ove kompanije identifikovali su više od 1500 familija malvera globalno aktivnih tokom oktobra. Conficker - Crv koji omogućava daljinsko upravljanje i preuzimanje malvera. Inficirani računar kontroliše botnet koji kontaktira svoj komandno-kontrolni server da bi dobio instrukcije. Sality - Virus koji omogućava daljinsko upravljanje i... Dalje
Maliciozne reklame na brojnim pornografskim sajtovima šire malver
Vesti, 04.12.2015.
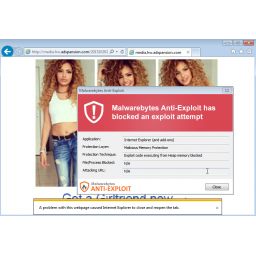 Ako ste tokom poslednje dve nedelje posećivali sajtove drtuber.com, nuvid.com, eroprofile.com, iceporn.com ili xbabe.com moguće je da ste računar zarazili malverom. Više od 120 miliona posetilaca navedenih ali i stotine drugih pornografskih sajtova je od 21. novambra, a možda i ranije, bilo izloženo opasnosti od infekcije malverom zahvaljujući Flash reklami koja je mogla da dovede do infekcije računara i to bez ikakvog učešća korisnika u tom procesu. Flash reklama je hostovana na oglasnoj mreži AdXpansion... Dalje
 Armada Collective, grupa koja je odgovorna za nedavne DDoS napade na email servis ProtonMail ponovo napada, ovog puta grčke banke, i ponovo koristi isti metod ucene. Za razliku od ProtonMaila koji je pristao da plati hakerima, ovoga puta, banke su kontaktirale policiju. Napadi su započeli u četvrtak i nastavili su se i ove nedelje, a sajtovi banaka su bili nedostupni nekoliko sati. Hakeri su da bi prestali sa napadima tražili od grčkih banaka 20000 bitcoina čija je trenutna vrednost oko 6790000 evra.
 Nekoliko dana pre posete kineskog predsednika SAD u septembru objavljena je vest da su kineske vlasti uhapsile hakere koji su odgovorni za napade na američke kompanije koji su se dogodili prošle godine. Kineske vlasti tada nisu saopštile imena uhapšenih kao ni razlog zbog čega su oni uhapšeni, ali je Vašington Post tada preneo tvrdnje neimenovanih američkih zvaničnika, da su hakeri uhapšeni na zahtev američkih vlasti. Prethodno su američke vlasti imenovale tri kineske državne kompanije koje su navodno imale...
 Ako ste se nekada požalili drugima da vam je računar zaražen nekim virusom, verovatno vas je bar neko “utešio” objašnjenjem: “Sta li si gledao/gledala?”, aludirajući na porno sajtove. Opšte je uverenje da su pornograsfki sajtovi rizični za računare, međutim, prema tvrdnjama istraživača Žeroma Segure iz kompanije Malwarebytes ovi sajtovi su bezbedniji nego što mislimo. Šta više, oni su bezbedniji od mnogih drugih sajtova. Razlog za to leži u činjenici da ovi sajtovi ulažu značajne napore da razbiju taj mit.
 Firma Emisoft je napravila alat za dešifrovanje fajlova koje je šifrovao ransomware DecryptorMax, poznat i pod nazivom CryptInfinite. Ovaj ransomware se širi preko Word dokumenata u spam emailovima. Do infekcije dolazi kada korisnik otvori dokument i uključi Word Macros tako da može videti fajl. Word Macros su poznati kao slaba točka koju koriste mnogi autori malvera za njihovo širenje. Kada dođe do infekcije ranosmware počinje da šifruje fajlove na računaru, dodajući šifrovanim fajlovima ekstenziju .crinf.
 Administratori dva sestrinska bloga, Hacked (Security & Tech) i CryptoCoinsNews odlučili su da ponude nagradu za informacije o napadačima koji stoje iza DDoS napada na njih i koji su tražili novac da bi obustavili napade. Sve je počelo ranije ovog meseca kada su se dva sajta našla na udaru DDoS napada, da bi tri sata posle početka napada administratori dobili email od napadača koji se predstavio Džon i koji je tvrdio da poseduje bot mrežu koju planira da koristi za DDoS napade. On je rekao da trenutno koristi...
 Od 29. maja prošle godine kada je počeo da postupa po odluci Suda pravde Evropske unije o pravu korisnika da zatraže od pretraživača da uklone rezultate za upite koji sadrže njihovo ime, Google je pregledao i obradio 1 239 662 URL-ova koji su bili predmet zahteva korisnika koji su se pozivali na ovu odluku suda, objavila je kompanija. Gigant pretrage je do sada dobio 350243 zahteva korisnika, od kojih je odbio 58%, što znači da je kompanija uvažila svega 42% zahteva koji su prema njenoj proceni ispunjavali...
 Bezbednosni propust koji može omogućiti hakerima da pristupe korisničkim podacima na računarima koje proizvodi Dell je nenameran, saopštila je kompanija u ponedeljak. Stručnjaci kažu da bi propust mogao omogućiti pristup podacima o bankovnim računima ali i drugim ličnim podacima korisnika. Dell je objavio smernice za uklanjanje spornog softvera. Pre kompanije Dell, u sličnoj nevolji se našla kompanija Lenovo koja je optužena da je isporučivala uređaje sa već instaliranim adwareom koji je mogao da ugrozi...
 Oni koji veruju da je Google Chrome najbezbedniji browser, posebno ako koriste ekstenzije koje sprečavaju praćenje njihovih aktivnosti na internetu, verovatno će biti razočarani zbog otkrića istraživača švedske kompanije Detectify Labs koji tvrde da se njihovo surfovanje internetom ipak prati i to baš zahvaljujući ekstenzijama. Ekstenzije na koje upozoravaju švedski istraživači su popularne ekstenzije za Google Chrome, kao što su HooverZoom, SpeakIt, ProxFlow, Instant Translate, FB Color Changer, SafeBrowse...
 Univerzitet Karnegi Melon je najzad objavio saopštenje u vezi nedavnih optužbi na račun naučnika zaposlenih na univerzitetu koji su prema tvrdnjama direktora Tor Projecta Rodžera Dingldajna pomogli da FBI razotkrije identitet nepoznatog broja korisnika Tora za koje se pretpostavljalo da su umešani u kriminalne aktivnosti na mračnom webu. Izveštaji medija koji su preneli tvrdnje direktora Tor Projecta da su istraživači sa univerziteta bili plaćeni za taj posao u saopštenju su nazvani “netačnim”.
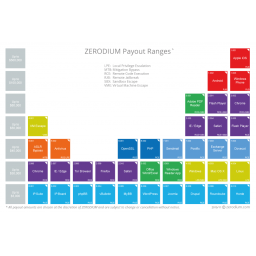 Za Zerodium šira javnost je nedavno čula kada je ova firma objavila da je jednom timu hakera platila milion dolara za prvi daljinski jailbreak za iOS 9. Sada je Zerodium otišao korak dalje i objavio cenovnik za bezbednosne istraživače i hakere koji žele da prodaju svoje neobjavljene 0-day bagove. Poslovanje Zerodiuma se upravo bazira na prodaji 0-day exploita. To je kompanija koja traga za bezbednosnim propustima u softveru koje zatim prodaje kupcima koji ponude najviše.
 Neko ko se na sajtu Dark Weba predstavlja kao Fakben prošle nedelje je oglasio novi servis nazvan CryptoLocker Service koji zainteresovanim klijentima, sajber kriminalcima ili onima koji bi želeli da to postanu, nudi ranosmware za koga Fakben tvrdi da je neka verzija kripto-malvera CryptoLocker. Ponuda važi za sve koji su voljni da vlasniku servisa plaćaju 10 posto od zarade koju im donosi ranosmware. Ne tako davno Fakben je bio korisnik crnog online marketa Evolution (Evo) koji je osnovao poznati karder pošto je...
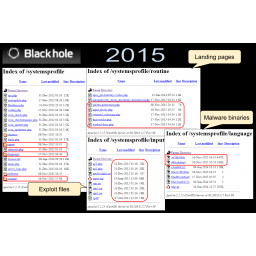 2013. godine exploit alat Blackhole je bio jedna od najopasnijih pretnji na internetu, koja je bila odgovorna za infekciju miliona računara i punjenje džepova sajber kriminalaca koji su, prema nekim procenama, od ovog alata zaradili više od 2 miliona dolara. U oktobru te godine ruske vlasti su uhapsile hakera koji je na internetu koristio nadimak Paunch, kao i 12 drugih osoba osumnjičenih da su bili njegovi saradnici. Ubrzo posle hapšenja izvorni kod Black Hole alata je procureo na internetu, posle čega je zabeležena njegova...
 Prošle nedelje odjeknula je vest da se na Amazonu prodaju Android tableti sa instaliranim malverom Cloudsota. Ovo nije prvi slučaj da se kupcima isporučuju novi uređaji sa već instaliranim zlonamernim softverom. Na malver su naišli i istraživači iz američke firme iPower Technologies koji su otkrili body kamere inficirane poznatim crvom Conficker (Win32/Conficker.B!inf). iPower Technologies testirao je body kamere koje se prodaju policijskim snagama širom SAD, i koje koriste policijske patrole i pripadnici interventnih SWAT...
 Hakeri iz grupe Anonimusi objavili su sa Twitter naloga #OpParis da su hakovali 5500 Twitter naloga koji pripadaju članovima i pristalicama Islamske države. Ovo je usledilo pošto je grupa dan posle terorističkih napada objavila “totalni rat” protiv Islamske države. Grupa je u subotu najavila borbu protiv prisustva terorista ISIS-a na internetu, rušenje njihovih sajtova za regrutaciju novih članova, kao i njihovih Twitter naloga, i otkrivanje identiteta terorista Islamske države, njihovih pristalica i sledbenika širom sveta.
 Teroristi koji su u petak uveče u Parizu ubili najmanje 129 i ranili više od 300 ljudi, prema tvrdnjama belgijskih vlasti, za komunikaciju su koristili i Sony PlayStation 4. Svet je još uvek u šoku zbog desetine mrtvih koje su teroristi Islamske države ostavili iza sebe, ali i zbog lakoće sa kojom su izveli napade u srcu Pariza, 4100 kilometara daleko od Sirije u kojoj je sedište Islamske države. Napadi pokazuju da su teroristi imali snažnu logističku podršku, a da bi jedan takav masovni teroristički napad bio koordinisan...
 Google je mnogo puta pokazao da bezbednost svojih korisnika shvata ozbiljno. Najnoviji potez kompanije u tom pravcu je najava da će uskoro početi da upozorava korisnike Gmaila o riziku kojem se izlažu otvaranjem nešifrovanih emailova. Google trenutno radi na upozorenjima koje će se pojavljivati onda kada korisnici budu dobijali emailove koji nisu šifrovani. Google je krajem prošle nedelje objavio rezultate istraživanja o bezbednosti email servisa. Istraživanje je obavljeno u saradnji sa Univerzitetom Ilinoisa...
 Direktor Tor Projecta Rodžer Dingldajn optužio je FBI da je istraživačima sa Univerziteta Karnegi Melon platio milion dolara da pronađu način za hakovanje Tora i otkrivanje IP adresa korisnika Tora. Prema tvrdnjama koje su iznete na blogu Tor Project, reč je o privatnom dogovoru FBI i istraživača sa Univerziteta Karnegi Melon. Nema naznaka da je FBI imao sudski nalog niti da je bilo institucionalnog nadzora nadležnog univerzitetskog odbora. U Tor Projectu veruju da FBI nije mogao imati validan sudski nalog za ovakav napad...
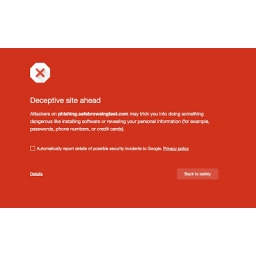 Chrome će od sada prikazivati upozorenje kada browser primeti da korisnici nameravaju da posete web sajtove koji su poznati po društvenom inženjeringu. Pre osam godina, Chrome je opremljen Safe Browsing funkcijom koja štiti korisnike od zlonamernih web sajtova i fišing napada. Safe Browsing se oslanja na listu web sajtova koje Googleov tim za bezbednost stalno ažurira novim sajtovima na kojima se otkriju napadi malvera ili pokušaji fišinga. Pre izvesnog vremena, Google je takođe počeo da prati i web sajtove...
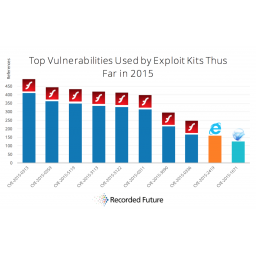 Firma Recorded Future objavila je listu najkorišćenijih bezbednosnih propusta integrisanih u exploit alate. Ovaj lista je rezultat istraživanja koje pokriva period od 1. januara do 30. septembra ove godine koje je obuhvatilo više od 100 trenutno korišćenih exploit alata korišćenih u različitim vrstama napada. Exploit alati su hakerski alati koji omogućavaju infekciju računara nekim malverom, ciljanjem određenih poznatih bezbednosnih propusta u softveru. Neki od najpoznatijih exploit alata su Angler, Fiesta, Hanjuan...
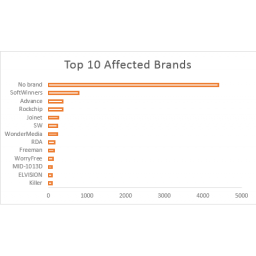 Ako želite da kupite jeftin Android tablet, takav možete naći na Amazonu i drugim online prodavnicama. Međutim, ako ne obraćate pažnju na negativne ocene kupaca, može se dogoditi da vam promakne upozorenje drugih kupaca da je uređaj rootovan i da se isporučuje sa već instaliranim malverom. Cheetah Mobile je nedavno otkrio mnogo takvih uređaja, tačnije više od 30 marki tableta, koji se prodaju na Amazonu i drugim uglednim online prodavnicama. Malver o kome je ovde reč je trojanac Cloudsota...
 Nastojeći da pobije optužbe da skriva informacije o slabostima u kompjuterskom softveru, ostavljajući tako američke kompanije otvorenim za sajber napade, američka Agencija za nacionalnu bezbednost (NSA) je saopštila da obaveštava američke tehnološke kompanije o najozbiljnijim bezbednosnim propustima u više od 90% slučajeva. Prema tvrdnjama sadašnjih i bivših američkih zvaničnika, NSA često i sama koristi ranjivosti u softveru u svojim sajber napadima da bi tek onda obavestila o njima...
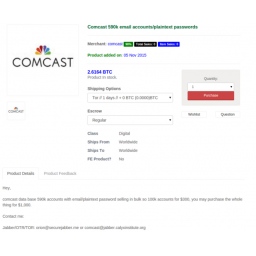 Iako je Comcast saopštio da nije hakovan, kompanija je na kraju bila primorana da resetuje lozinke za email naloge oko 200000 njenih korisnika. Ovaj potez usledio je nakon što je jedan nezavisni istraživač primetio oglas na Dark Webu u kome se nude email adrese i lozinke u formi običnog teksta 590000 pretplatnika Comcasta, i to za oko 1000 dolara u bitcoinima. Predstavnik Comcasta je rekao da je kompanija došla do spiska sa email adresama i otkrila da je samo oko 200000 njih aktivno, i da radi na tome da ovaj...
 Istraživači Dell SecureWorks upozorili su da su u toku napadi bankarskog trojanca Tinba, poznatog i po imenu Tiny Banker koje je dobio zbog male veličine koda, na nekoliko velikih ruskih banaka i provajdera platnih usluga. Konfiguracioni fajlovi za malver pokazuju da je jedna od ruskih meta malvera Tinba jedna od najvećih banaka u Evropi, kao i da su među žrtvama dva u Rusiji veoma popularna provajdera platnih servisa. Mnogi sajber kriminalci koji stoje iza najpoznatijih bankarskih trojanaca i drugih malvera koji donose...
 Email provajder ProtonMail isplatio je 15 bitcoina (oko 6000 dolara) hakerima koji su napali web sajt ove firme čije je sedište u Švajcarskoj. Sajber kriminalci koji su odgovorni za DDoS napad na web sajt ProtonMaila, obećali su da će ukoliko im bude plaćeno, obustaviti napad. Međutim, uprkos tome što je ProtonMail ispunio ovaj zahtev, napad je nastavljen. U saopštenju objavljenom na kompanijskom blogu se kaže da je ProtonMail 3. novembra dobio email u kome je zaprećeno da će web sajt ProtonMaila biti...
 Aktivistički hakerski pokret Anonimusi najavio je da će otkriti identitete oko 1000 članova Kju Kluks Klana (KKK) 5. novembra, na dan održavanja globalnog protesta poznat pod nazivom “Marš milion maski”. Marš milion maski održava se istovremeno u gradovima širom sveta, a ovaj globalni protest prepoznatljiv je po tome što učesnici marša nose masku Gaja Foksa, koja je zaštitni znak hakerske grupe Anonimusi. Iako danas ne funkcioniše kao jedinstvena organizacija, Kju Kluks Klan (KKK) ima između 5000 i 8000 članova koji su...
 Proizvođač antivirusa nemačka kompanija Avira tužila je Freemium.com, web sajt koji distribuira kompjuterske programe tako da korisnici često dobiju više nego što su želeli ili očekivali. Kako se navodi u saopštenju proizvođača antivirusa, razlog za tužbu je to što Freemium.com dovodi u zabunu korisnike koji instalirajući željene programe instaliraju i neželjene programe koji mogu kompromitovati njihovu privatnost i bezbednost njihovih računara. „Vreme je za borbu protiv ove nove generacije adwarea direktno na izvoru“...
 Adobe Flash Player je sajber kriminalcima i dalje omiljeni plugin browsera što dokazuje i 0-day exploit koji je nedavno korišćen u ciljanim napadima i koji je sada deo popularnih exploit alata. Bezbednosni propust nultog dana (CVE-2015-7645) koji je Adobe ispravio 16. oktobra je već integrisan u najmanje dva exploit alata, Angler i Nuclear, upozorili su istraživači iz kompanije Malwarebytes. Ovaj propust prisutan je u verzijama Flasha od 18.x do 18.0.0.252 i 19.x do 19.0.0.207 za Windows i OS X, i 11.x do 11.2.202.535 za Linux.
 Italijanska kompanija Hacking Team poznata kao proizvođač špijunskog softvera i hakerskih alata koje prodaje institucijama brojnih država ali i privatnim kompanijama, pretrpela je ove godine težak sajber napad tokom kojeg su hakeri od kompanije ukrali 400 GB poverljivih informacija. Sudeći po emailovima koji su poslati na email adrese klijenata kompanije putem interne mailing liste, Hacking Team se vraća u igru. Vest o povratku kompanije objavljena je prošle nedelje kada su mediji saznali za email koji je sadašnjim...
 Britanski Vodafone je saopštio da su hakeri kompromitovali podatke 1827 korisnika kada su hakovali njihove naloge 28. oktobra između ponoći i podneva sledećeg dana. Vodafone tvrdi da su njegovi bezbednosni sistemi bili „u suštini efikasni“, ali da su napadači mogli da pristupe nekim podacima korisnika koje sadrže hakovani nalozi, kao što su imena, brojevi mobilnih telefona i nekim informacijama o bankovnim računima korisnika. Vodafone je verovatno zbog nedavnog incidenta sa hakovanjem TalkTalka...
 Istraživači iz kompanija Symantec, Fortinet, McAfee (Intel Security), Palo Alto Networks, Zscaler, Telefonica, Barracuda, Reversing Labs i drugih, okupljeni u udruženju Cyber Threat Alliance, objavili su dokument o ransomwareu CryptoWall. Informacije koje je o ovom ransomwareu imao svaki od istraživača koji je učestvovao u izradi ovog dokumenta pomogle su stvaranju jedinstvene slike o evoluciji ovog ozloglašenog malvera. Operateri CryptoWalla pokrenuli su prošle godine 49 različitih kampanja, pokušavajući da infciraju...
 Kaspersky Lab je objavio još 14031 ključeva za dešifrovanje koji se mogu koristiti za otključavanje fajlova koje su šifrovali ranosmwarei. Napadi CoinVaulta započeli su u maju prošle godine. Od tada je, ovaj agresivni ransomware koji šifruje fajlove na računarima koje zarazi, inficirao računare više od 1500 korisnika u 108 zemalja. Kako su Kaspersky Lab i drugi proizvođači antivirusa nadograđivali svoje alate za detekciju malvera, tako su i autori CoinVaulta ažurirali svoj kod pa se tako pojavila druga...
 Nepoznati haker je u martu ove godine hakovao web hosting servis 000Webhost.com i ukrao 13 miliona lozinki koje je sada prodaju 2000 dolara. Na ovo je upozorio Troj Hant, vlasnik servisa “Have I been pwned?” koji obaveštava korisnike kada su njihovi podaci možda kompromitovani u nekim sajber napadu. Hant je saznao za ovo kada je je kontaktirao neko ko mu je ponudio bazu podataka sa 000webhost.com da bi mogao da je doda svom servisu “Have I been pwned?”. Kada je proverio bazu podataka koju je dobio...
 Infekcije ransomwareom postale su uobičajene a ljudi koji su jednom imali problem sa ransomwareom to iskušenje vraćanja pristupa računaru verovatno nikada neće moći da zaborave. Ranije su malveri iz ove kategorije bili manje-više samo neprijatnost, ali pojava i uspon ransomwarea koji mogu da šifruju fajlove na zaraženom računaru (kripto-ransomware) doveli su do toga da se ovi malveri danas smatraju jednim od najopasnijih zlonamernih programa sa kojima se danas susreću korisnici računara.
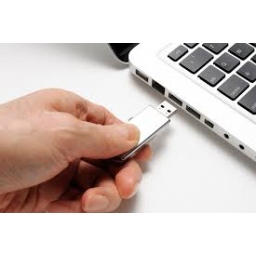 Našli ste USB stik koji je neko izgubio. Šta ćete uraditi? Uzećete USB stik i ubaciti ga u svoj uređaj? Pokušaćete da nađete vlasnika otvarajući tekstualne fajlove ili linkove koje nađate na USB stiku, i probati da pošaljete poruke na sve email adrese koje pronađete na njemu? Ne pada vam na pamet da rizikujete infekciju svojih uređaja malverom koji se možda nalazi na USB stiku? Ako je poslednji odgovor vaš odgovoru na ovo pitanje, možete čestitati sebi - to je jedino što sa aspekta bezbednosti...
 Malvertajzing kampanja kojoj su posetioci porno sajta xHamster bili izloženi pre mesec dana i dalje traje, upozorila je kompanija BitDefender. Maliciozne reklame na ovom sajtu prvi su primetili istraživači kompanije Malwarebytes. Oni su otkrili maliciozni kod sakriven u reklami za aplikaciju za upoznavanje Sex Messenger, koja usmerava posetioce Xhamstera na web stranice na kojima ih čekaju još opasniji malveri. Maliciozne reklame su bile deo veće malvertajzing kampanje koja je počela sredinom avgusta.
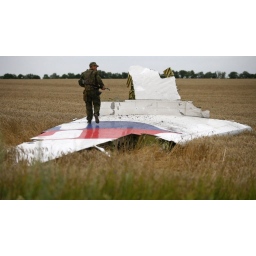 Ruska sajber-špijunska grupa koja je poznata po napadima na državne institucije zemalja članica NATO alijanse pokušala je da se infiltrira u međunarodnu istragu o padu malezijskog aviona Boing 777 na letu MH17. Svih 298 putnika i 15 članova posade koji su se nalazili u avionu Malaysia Airlines, među kojima je najviše bilo Holanđana, poginulo je 17. jula prošle godine kada je avion oboren iznad pobunjene istočne Ukrajine. Holandski Obor za bezbednost vodio je međunarodnu istragu o ovom incidentu.
 Jedan od najpopularnijih dodataka za Firefox, Download Manager (S3) koji je poznat i kao S3 Download Manager, prikuplja informacije o korisnicima koje šalje serveru. Reč je o jednom od najstarijih dodataka za Firefox, koji se koristi kao alternativa Firefoxovim alatima za upravljanje preuzimanjima. Download Manager radi tako što izlistava sve nedavno preuzete fajlove na horizontalnoj traci na vrhu ili na dnu browsera, i tako omogućava korisniku jednostavan pristup detaljima kao što su URL sa koga je preuzet fajl...
 Nemačka kancelarka Angela Merkel nije jedini nemački visoki funkcioner koga je špijunirala američka Nacionalna bezbednosna agencija. Kako piše Špigl, nemačke vlasti istražuju da li je laptop osoblja kancelarije nemačke premijerke zaražen sofisticiranim paketom zlonamernih programa koji se dovode u vezu sa NSA i njenim britanskim partnerom, GCHQ. Regin je jedan od najnaprednijih i najkompleksnijih malvera koji je ikada otkriven, sa desetinama modula koji se mogu koristiti za napade prilagođene...
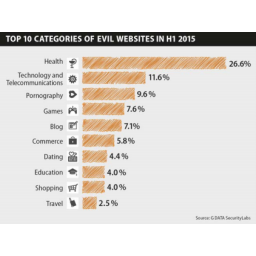 Svakog minuta u proseku se registruje 12 novih malvera. Stručnjaci nemačkog proizvođača antivirusa kažu da je broj novootkrivenih malvera porastao za 64,8% u odnosu na prvu polovinu prošle godine i da se očekuje da ukupan broj malvera ove godine bude znatno iznad onog koji je zabeležen prošle godine. Samo u prvoj polovini 2015. otkriveno je 3 045 722 novih malvera. SAD, Kina i Francuska su zemlje koje hostuju najviše zlonamernih i lažnih web sajtova, kažu iz G DATA. Ukrajina je prvi put među 10 zemalja koje...
 Skotland Jard je saopštio da je u Severnoj Irskoj uhapšen 15-ogodišnji dečak zbog sumnje da je povezan sa sajber napadom na web sajt kompanije TalkTalk. Ovo je prvi pomak u istrazi koja je počela u četvrtak prošle nedelje, posle otkrića da je jedan od najvećih telekomunikacijskih i internet provajdera u Velikoj Britaniji, kompanija TalkTalk hakovana, i da su možda kompromitovani privatni i finansijski podaci 4 miliona njenih korisnika. Dečak je uhapšen u ponedeljak, posle čega je zadržan u policijskoj stanici...
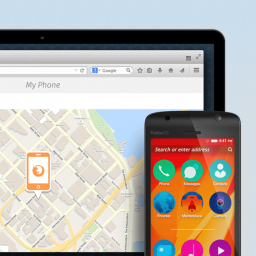 Hakeri mogu iskoristiti slabost u Firefoxovom alatu Find My Device da bi obrisali i zaključali Firefox OS na smart telefonima i promenili PIN. Ovo je otkrio egipatski istraživač Muhamed Baset koji je pronašao slabost u Firefoxom Find My Device servisu. Find My Device servis koji nude Apple i Google omogućava vlasnicima smart telefona da odrede gde se nalazi njihov uređaj na karti, i da zaključaju svoje smart telefone u slučaju krađe. Prema tvrdnjama Baseta, ranjivosti u Mozillinom Find My Device servisu omogućacaju hakerima...
 Web sajt jedne od najvećih britanskih telekomunikacijskih kompanija TalkTalk pretrpeo je ozbiljan sajber napad zbog čega postoji mogućnost da su privatni i finansijski podaci 4 miliona korisnika kompanije u Velikoj Britaniji kompromitovani. Podaci koji su možda kompromitovani uključuju imena, adrese, datume rođenja, email adrese, brojeve telefona, informacije o TalkTalk nalozima, informacije o kreditnim karticama i druge podatke o bankovnim računima korisnika TalkTalka. “Nijedan od podataka nije bio šifrovan”...
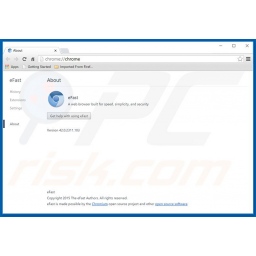 Istraživači PCRiska i Malwarebytesa upozorili su na dvojnika Google Chromea, browser eFast, koji se može preuzeti sa interneta a koji njegovi autori koriste da bi prikazivali online reklame, preusmeravali korisnike na potencijalno maliciozne stranice i pratili aktivnosti korisnika na internetu, i informacije o tome prodavali kompanijama. Osim toga, autori ovog browsera zarađuju od svakog klika na reklame koje prikazuje eFast. eFast je potencijalno neželjeni program koji je baziran na Chromium open source browseru...
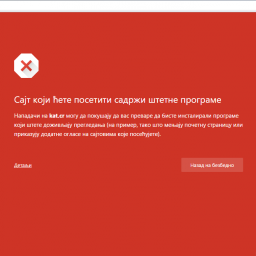 Google Chrome i Mozilla ponovo su blokirali torrent sajt Kickass zbog malvera. Pre mesec dana Google i Mozilla su blokirali Kickass u Chromeu i Firefoxu iz istog razloga. Nekako je taj problem rešen i ljubitelji torrenta ponovo su mogli da surfuju Kickassom normalno iz oba ova browsera. Ali ne zadugo. Izgleda da je Kickass ponovo došao u sukob sa Googleovim i Mozillinim pravilima koja se odnose na neželjeni softver. Korisnici Firefoxa i Chromea sada ne mogu da pristupe popularnom sajtu. Umesto toga, kada pokušaju da...
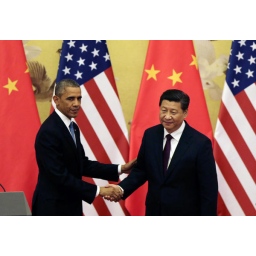 Kineski hakeri nastavili su sa napadima na američke kompanije iako su dve zemlje nedavno potpisale sporazum o "sajber primirju". Uprkos pompeznim najavama, pakt koji obavezuje potpisnike da se neće međusobno špijunirati još uvek u praksi ne daje rezultate. Pre nedelju dana mediji su objavili da su kineske vlasti navodno uhapsile neke hakere zbog sajber špijunaže i krađe poslovnih tajni američkih kompanija, ali je izgleda situacija daleko od ružičaste. Sporazum koji je potpisan 25. septembra obavezuje obe države...
 Apple se u ponedeljak pred sudom u Njujorku izjasnio da kompanija ne može da pristupi podacima sačuvanim na većini zaključanih iPhone uređaja. Odgovarajući na pitanja sudije Džejmsa Orenštajna koji treba da odluči da li kompanija treba da ispuni zahtev američkog ministarstva pravde i primora kompaniju da pomogne vlastima pristupe podavima na iPhoneu koji je zaplenjen kao dokaz u istrazi, iz Applea su rekli da oni samo imaju “tehničke mogućnosti” da otključaju starije telefone. Pred sudom su...
 Ako mislite da je biometrija ultimativno oružje provere identiteta, možda će vam tvrdnje nemačkog istraživača Jana Krislera pokazati da grešite. Krisler koji je poznat i po nadimku Starbug, je haker koji je kompromitovao Appleov TouchID i uspeo da rekonstruiše otisak prsta nemačke ministarke odbrane Ursule fon der Lejen uz pomoć nekoliko fotografija sa njenog javnog nastupa. Starbug sada tvrdi da može da dešifruje PIN kod svakog smart telefona uz pomoć “selfi” fotografije vlasnika. Starbug i njegove kolege uspeli su...
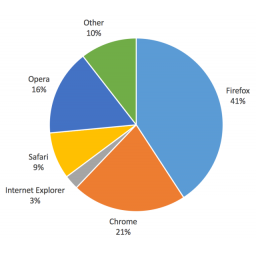 Browseri su naša vrata ka internetu i veoma važan deo naše bezbednosti i privatnosti na webu. Proizvođač antivirusnog softvera, kompanija Sophos, pitala je korisnike treću godinu zaredom kom browseru najviše veruju. Rezultati ovog istraživanja, kako kažu iz Sophosa, nisu iznenađenje - kao i prethodne dve godine i ove godine “veteran” ovog istraživanja, Firefox, je iz trke izašao kao pobednik, sa 41% korisnika od 3928 onih koji su odgovorili na pitanje Sophosa. Chrome je na drugom mestu, sa značajno...
 Adobe je objavio zakrpe za kritične propuste u Flash Playeru, od kojih je jedan 0-day propust na koji su upozorili istraživači iz kompanije Trend Micro koji su primetili da se ovaj propust trenutno iskorišćava u napadima za koje je odgovorna ruska hakerska grupa “Pawn Storm” koja je poznata po sajber špijunaži. Propust nultog dana na koji je upozorila kompanija Trend Micro omogućava hakerima da preuzmu potpunu kontrolu nad ranjivim sistemom. Adobe je u petak objavio zakrpe za tri bezbednosna propusta visokog...
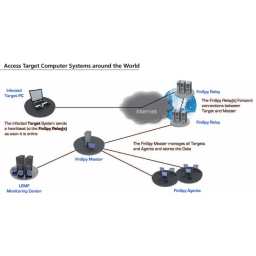 Citizen Lab, istraživačko odeljenje Univerziteta u Torontu, analizirao je upotrebu FinFishera, špijunskog softvera koji razvija nemačka kompanija FinFisher GmbH koja ga prodaje vladama širom sveta. FinFisher se prodaje državama iz celog sveta koje koriste ovaj softver u kriminalnim istragama. Ali to ne znači da su svi kupci koristili ovaj softver samo iz tih razloga. Neke države kao što su Etiopija i Bahrein u prošlosti su uhvaćene kako koriste FinFisher za špijuniranje disidenata. Špijunski softver funkcioniše na taj način što šalje...
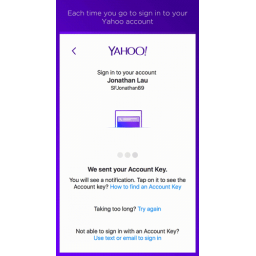 Sedam meseci pošto je lozinke zamenila jednokratnim SMS kodovima, kompanija Yahoo je sada preduzela sledeći korak u pravcu potpunog ukidanja lozinki. Kompanija je objavila da će korisnici aplikacije Yahoo Mail imati pristup novom servisu nazvanom Yahoo Account Key koji za proveru identiteta koristi smart telefone umesto tradicionalnih lozinki. Evo kako će to funkcionisati: kada korisnici koji se prijave na Account Key pokušaju da pristupe Yahoo Mailu, oni više neće morati da unose svoje lozinke.
 Amazon je sudu u Sijetlu podneo tužbu protiv više od 1000 ljudi čiji identitet nije otkriven, koji su objavljivali lažne ocene na njihovom web sajtu. Američki gigant internet prodaje naveo je u tužbi da je njegova reputacija ugrožena zbog lažnih i neistinitih ocena koje su prodavci plaćali da bi svoje proizvode učinili primamljivijim. Amazon je u aprilu ove godine tužio brojne web sajtove zbog prodaje lažnih ocena. U tužbi se navodi da je 1114 okrivljenih, koji su označeni kao N. N. lica, nudilo uslugu lažnog ocenjivanja za oko pet dolara...
 Uprkos naporima kompanije Adobe, Flash, na žalost nije više bezbedan za internet. Adobe je u utorak objavio zakrpe za ukupno 69 ranjivosti u Readeru, Acrobatu i Flash Playeru, ali ne i za 0-day ranjivost u Flashu koju trenutno koriste hakeri iz grupe Pawn Storm. Naime, u utorak su istraživači kompanije Trend Micro otkrili novu ranjivost u potpuno zakrpljenim verzijama Adobe Flasha koju koristi Pawn Storm, grupa za koju se veruje da je čine ruski hakeri. Iako postoje spekulacije o tome, nemoguće je znati da li ruska vlada...
 Britanska Nacionalna agencija za kriminal (NCA) objavila je rat kriminalcima koji koriste bankarski malver Dridex (poznat i po nazivima Bugat i Cridex) za pljačku bankovnih računa. Dridex je delo veštih sajber kriminalaca iz Istočne Evrope, malver koji prikuplja podatke o bankovnim računima korisnika elektronskog bankarstva koji se zatim koriste za krađu novca sa računa pojedinaca i kompanija širom sveta. Do infekcije računara malverom Dridex dolazi kada korisnici dobiju naizgled legitimne emailove u kojima se nalaze...
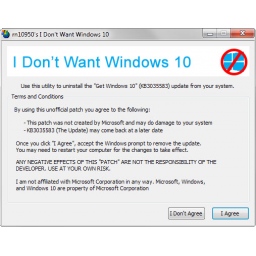 Ako ste korisnik Windows 7 ili Windows 8.1, verovatno ste već videli obaveštenje “Get Windows 10” na svom desktopu, jer Microsoft nudi besplatno svoj novi operativni sistem svim korisnicima originalne kopije jedne od ove dve verzije operativnog sistema. Ali ako ne želite nadogradnju na Windows 10, ovo obaveštenje vam je sigurno postalo dosadno, a nema načina da ono nestane osim ako vam u tome ne pomognu third-party aplikacije ili komplikovani trikovi koji podrazumevaju uklanjanje nekih Windows ažuriranja.
 Nakon godinu dana debate između Bele kuće, obaveštajnih agencija i tehnoloških kompanija o tome koliki pristup privatnim, šifrovanim podacima korisnika bi vlada trebalo da ima, Bela kuća je objavila da neće biti zakona koji bi primorao tehnološke kompanije da vladi daju pristup poverljivim podacima korisnika. Bela kuća se saglasila sa tehnološkim kompanijama i stručnjacima za sajber bezbednost da bi backdoor ili ključ za otključavanje šifrovanih podataka oslabio bezbednost podataka korisnika iz tekstualnih poruka...
 Google je nagradio čoveka koji je kupio i na kratko bio vlasnik domena Google.com. Administrativna greška omogućila je američkom studentu Senmeju Vedu da 29. septembra kupi pravo na kontrolu domena Google.com. Ved je sada nagrađen zbog toga što je primetio grešku, a on je odlučio da svoju nagradu da u dobrotvorne svrhe. Google nije komentarisao ovaj događaj. Ipak, Ved je svoje iskustvo podelio sa korisnicima sajta LinkedIn gde je objasnio da je ujutru rano, 29. septembra, primetio znak za...
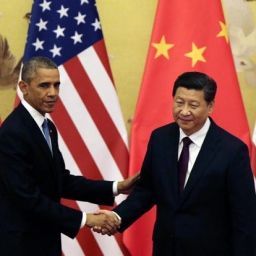 Krajem septembra, kineski predsednik Ksi Đinping bio je u zvaničnoj poseti SAD, a rezultat te posete je između ostalog i sporazum SAD i Kine prema kome će dve države jedna drugoj davati pravovremene odgovore na zahteve za informacijama i pomoć u vezi zlonamernih sajber aktivnosti i sarađivati u istragama sajber kriminala. Ovaj sporazum takođe obavezuje dve države da neće sprovoditi ili podržavati sajber krađu intelektualne svojine. Izgleda da pomenuti sporazum nije samo mrtvo slovo na papiru...
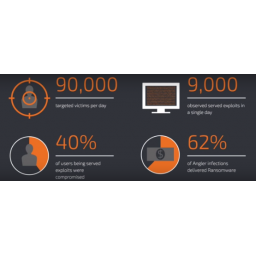 Internet je od ove nedelje malo bezbedniji a zasluge za to idu stručnjacima kompanije Cisco koji su izveli akciju protiv grupe sajber kriminalaca odgovorne za brojne infekcije ransomwareom do kojih je došlo zahvaljujući exploit alatu Angler. Ova grupa je odgovorna za kampanju distribucije ranosmwarea koja je bila tako velikih razmera, da bi kriminalci prema procenama stručnjaka do kraja godine zaradili više od 34 miliona dolara. Exploit alat Angler je glavno oružje iz arsenala sajber kriminalaca...
 Troje od četiri korisnika interneta ne znaju da prepoznaju online pretnju, pokazuje istraživanje kompanije Kaspersky Lab koja je testirala svest o sajber bezbednosti 18000 korisnika interneta koji su učestvovali u istraživanju. Od učesnika istraživanja zatraženo je da preuzmu pesmu “Yesterday” grupe The Beatles. Od četiri ponuđene opcije za preuzimanje samo jedna je bila bezbedni .wma fajl, namerno nazvan “Betles.Yesterday.wma”. Ovaj fajl je odabralo samo 26% učesnika testa, koji su primetili da je fajl bezopasan...
 Istraživači iz firme Heimdal Security upozorili su na širenje ransomwarea koga ne detektuje nijedan od 56 programa koje koristi Googleov antivirusni agregator VirusTotal. Novi talas širenja istog ransomwarea je četvrti koji je Heimdal Security otkrio samo tokom septembra. Uprkos činjenici da se koriste uobičajene metode isporučivanja ransomwarea, malver još uvek uspeva da izbegne detekciju poznatih provajdera antivirusne zaštite. Ransomware se širi po Skandinaviji putem spam emailova, koji stižu...
 Sa gledišta Microsofta, Windows XP je zvanično mrtav, ali ne i za milione korisnika koji ga i dalje koriste, i koji su glavni razlog zbog čega ni sajber kriminalci ne odustaju od ovog operativnog sistema. Bez podrške i bez ispravki za bezbednosne propuste u operativnom sistemu, XP je drugo ime za nevolju. AppRiver, kompanija koja proizvodi bezbednosna rešenja za email i web proizvode, upozorila je na novu spam kampanju koja korisnicima širom sveta isporučuje downloader Upatre. Ono što je interesantno kada je reč o ovoj...
 Oni koji su proteklih dana posetili KickAss Torrents mogli su da vide reklamu koja je pokušavala da ih zastraši i natera da pozovu naznačeni broj telefona da bi zaštitili svoje podatke. KickAss Torrents, trenutno najpopularniji piratski torrent sajt sa koga korisnici interneta preuzimaju torrente, mesečno ima više od 300 miliona posetilaca. Kada malvertajzing (zlonamerno oglašavanje) pogodi sajt ovakvog kalibra, to neizbežno privlači veliku pažnju. Sporna reklama na sajtu poziva korisnike da pozovu naznačeni broj telefona...
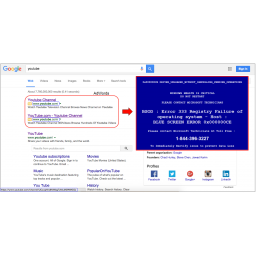 Prva reakcija mnogih neiskusnih korisnika računara na čuveni Windowsov “Plavi ekran smrti” (“Blue Screen of Death”, BSOD) je panika. Ako je na ekranu broj koji se može pozvati da bi se navodno dobila pomoć Microsoftove tehničke podrške, mnogi neiskusni korisnici bi možda došli u iskušenje da upravo to i urade. To je ono na šta računaju sajber kriminalci. Istraživači iz kompanije Malwarebytes pre nekoliko dana primetili su da sajber kriminalci koriste Google AdWords da bi se linkovi za maliciozne stranice pojavljivali na vrhu...
 DDoS napad koji se dugo smatrao uglavnom teoretski mogućim postaje realnost. Inženjeri CloudFlarea registrovali su DDoS napad na jednog od klijenata kompanije u kome je učestvovala jedna oglasna mreža i nedužni korisnici kojima su prikazivani maliciozni oglasi. Analiza je otkrila poreklo zahteva - web sajt koji prikazuje nekoliko desetina trepćućih banera, bez nekog drugog sadržaja. Stranica je napisana u HTML sa nekoliko jednostavnih JavaScript rutina.
 Vlada Saudijske Arabije umalo je kupila italijansku kompaniju Hacking Team koja je poznata po prodaji špijunskog softvera i hakerskih alata nedemokratskim vladama i kompanijama širom sveta. Detalji o ovim neuspelim pregovorima pronađeni su među 400GB internih dokumenata koji su se pojavili na internetu pošto su Hacking Team ovog leta hakovali nepoznati napadači. Prvi pregovori o kupovini Hacking Teama započeli su krajem 2013., ali su pregovori o prodaji iznenada okončani početkom...
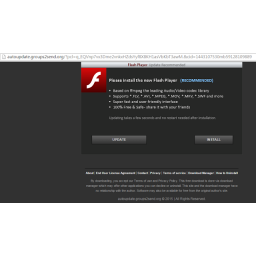 Istraživači iz firme Zcaler otkrili su da se hakovani WordPress sajtovi koriste za širenje spywarea i potencijalno neželjenih programa (PUA, potentially unwanted applications) preko lažnih obaveštenja o ažuriranju Flasha i lažnih pluginova za browsere. Prema rečima istraživača ova kampanja je započela u prvoj nedelji avgusta i od tada je kompromitovano više od 2000 sajtova i inficirano više od 20000 korisnika. Analiza istraživača Zscalera pokazala je da su kompromitovani sajtovi sa najnovijom verzijom WordPressa...
 Sistem koji proverava Twitterove URL-ove biće testiran tokom evropskog fudbalskog prvenstva sledećeg leta. Inteligentan sistem je namenjen identifikaciji malicioznih linkova maskiranih u skraćene linkove na Twitteru. Stručnjaci koji su su razvili ovaj sistem želeli su da nađu rešenje za ovaj problem inspirisani studijom naučnika sa Univerziteta Kardif koji tvrde da je sajber napade moguće identifikovati sa preciznošću do 83% za samo pet sekundi i sa preciznošću do 98% za 30 sekudni, kada je korisnik kliknuo na...
 Hakovanje Američke kancelarije za upravljanje kadrovima (OPM) polako postaje jedna od najvećih katastrofa te vrste u istoriji SAD. Osim ličnih informacija o više od 20 miliona službenika američke vlade, u rukama hakera našli su se otisci prstiju više od 5,6 miliona zaposlenih. Kada se pojavila vest da je OPM hakovana, spekulisalo se o kompromitovanju podataka 1,1 miliona zaposlenih, da bi zatim taj broj porastao na 4, pa na 18 miliona, do konačne brojke - 21 milion. Istraga internog tima pokazala je da su hakovani i serveri...
 Uber pokušava da spreči korišćenje hakovanih naloga svojih korisnika koji su najverovatnije prodati na dark webu i koji se trenutno koriste u Kini. Nekoliko korisnika Ubera objavilo je na Twitteru da ih je njihova Uber aplikacija obavestila da su nedavno imali vožnje u Kini, iako oni nisu bili ni blizu te zemlje. Portparolka Ubera Kajla Vejling izjavila je da kompanija nastoji da pronađe ove “kolekcije lozinki” na internetu i da ih uporedi sa svojim podacima kako bi mogla da resetuje lozinke koje su možda ugrožene.
 Administratori WordPress sajtova trebalo bi da provere svoje sajtove zbog malvera koji je prošle nedelje, za samo dva dana, inficirao hiljade sajtova. Prema tvrdnjama stručnjaka iz kompanije Sucuri, koja proizvodi zaštitna rešenja za web sajtove, hakeri su otkrili kako da preotmu web sajtove i dodaju maliciozni kod JavaScript fajlovima sajta. Kada korisnik poseti inficirani web sajt, JavaScript kod se učitava u njegov browser, pozivajući backdoor skriven u kodu sajta, i na kraju primorava browser korisnika da učita iframe.
 Češki proizvođač antivirusa AVG najavio je novu politiku privatnosti u kojoj kompanija hrabro i otvoreno priznaje da će prikupljati informacije o korisnicima i njihovim aktivnostima na internetu i prodavati ih online oglašivačima kako bi nastavila da finansira svoje freemium proizvode. Najavljeno je da bi nova politika privatnosti trebalo da stupi na snagu od 15. oktobra. AVG je na kompanijskom blogu objasnio svoju odluku da krene ovim putem, tako da korisnici novu politiku privatnosti mogu pročitati unapred i sami odlučiti...
 Zajedničko istraživanje Kaspersky Laba i B2B International pokazalo je da se 45% anketiranih korisnika tokom ove godine susrelo sa nekim malverom dok su surfovali webom sa desktop ili laptop računara ili mobilnog telefona. 13% svih anketiranih korisnika ne znaju kako su njihovi uređaji zaraženi, dok 12% korisnika za to krivi posećivanje sumnjivih sajtova. Većina incidenata tokom kojih je došlo do infekcije dogodili su se dok su korisnici surfovali internetom sa Windows računara, što nije novost, jer je ova platforma...
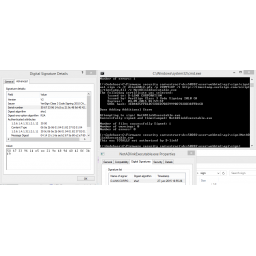 D-Link, tajvanski proizvođač mrežne opreme, slučajno je objavio ključeve za potpisivanje svog koda u nedavno objavljenom ažuriranju firmwarea. Kako piše holandski sajt Tweakers, jedan od čitalaca sajta, norveški programer koji se potpisuje kao bartvbl, nedavno je kupio kameru za video nadzor D-Link DCS-5020L, i odlučio da zaviri u open source firmware D-Linka. On je tako pronašao nekoliko sertifikata od koji je jedan još uvek bio validan. Eksperimentišući sa njima on je napravio Windows aplikaciju...
 Hakerska grupa CynoSure Prime uspela je da krekuje skoro trećinu kriptovanih lozinki iz baze podataka sajta za preljubnike Ashley Madison. CynoSure Prime je uspela da krekuje više od 11 miliona lozinki od ukupno 36 miliona procurelih lozinki, zahvaljujući grešci u načinu kako su lozinke hashovane. Impresivno je i to što je grupi uspelo da ovo uradi za samo deset dana. Kao i u ranijim prilikama kada je dolazilo do curenja ukradenih lozinki, pojavila se lista najkorišćenijih lozinki. Ni korisnici sajta...
 Maliciozni oglasi obično budu otkriveni posle nekoliko dana, ali jedna malvertajzing kampanja otkrivena nedavno uspela je da ostane neprimećena skoro tri nedelje kada su je otkrili istraživači iz kompanije Malwarebytes. To je bilo dovoljno vremena da desetine miliona korisnika budu izloženi riziku od infekcije računara. Odgovorni za ovaj malvertajzing (maliciozno oglašavanje) smislili su lukav plan - predstavljali su se kao legitimni oglašivači i koristili nevidljive i napredne tehnike da bi sakrili maliciozna preusmeravanja...
 Kina je ljutito reagovala na izjavu direktora američke Nacionalne obaveštajne službe Džejmsa Klapera da SAD moraju da pojačaju sajber odbranu od kineskih hakera, pozivajući Sjedinjene Države da prestanu sa "neosnovanim optužbama". Klaper je rekao da SAD moraju da pojačaju američku sajber odbranu od kineskih hakera koji ugrožavaju niz američkih interesa. Izjava Klapera pojačala je pritisak na Peking i to pre posete kineskog predsednika Ksi Đinpinga SAD koja je najavljena za kraj septembra.
 Istraživači iz firme FireEye otkrili su da napadači inficiraju Cisco rutere modifikovanim firmwareom koji omogućava špijuniranje internet i mrežnih aktivnosti. Malver koji je nazvan SYNful Knock se sakriva u ruteru i zahvaljujući modfikaciji firmwarea, malver može ostati neprimećen od strane standardnih antivirus i antimalver softvera. "On je prilagodljiv i modularan po prirodi i zato se može ažurirati kada se implantira”, kažu istraživači. “Čak i prisustvo backdoora se teško može otrkiti jer on koristi nestandardne pakete kao...
 Istražujući delovanje grupe Turla, ozloglašene grupe sa ruskog govornog područja koja je poznata po sajber špijunaži, stručnjaci kompanije Kaspersky Lab otkrili su na koji način Turla sakriva svoju aktivnost i fizičku lokaciju. Da bi sačuvala svoju anonimnost, grupa koristi slabosti u bezbednosnim sistemima globalnih satelitskih mreža. Turla je sajber špijunska grupa koja je aktivna više od osam godina. Napadači iz ove grupe su zarazili stotine računara u više od 45 zemalja sveta, među kojima su Kazahstan, Rusija, Kina...
 Google je objavio rat “ad injectorima”, programima koji ubacuju nove oglase na mestima gde oni prethodno nisu bili ili zamenjuju postojeće na stranicama koje korisnici posećuju dok surfuju webom. Ova odluka rezultat je 300000 žalbi koje je samo ove godine kompanija dobila od korisnika Chromea i online oglašivača. Googleov program AdWords startovao je 2000., ali to nije bio prvi program ove vrste. Online oglašavanje postojalo je i ranije, a time i ad injectori. Mnogo godina ad injectori su...
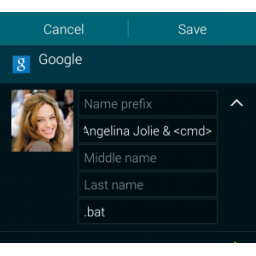 WhatsApp je ispravio opasan bezbednosni propust u web ekstenziji popularne mobilne aplikacije za razmenu poruka WhatsApp Web. Iako WhatsApp Web nije popularan kao mobilne verzije aplikacije koje imaju 900 miliona aktivnih korisnika mesečno, oko 200 miliona korisnika do sada je koristilo WhatsApp Web, objavio je WhatsApp nedavno. WhatsApp Web prikazuje sve poslate i primljene poruke, uključujući slike, video i audio fajlove, lokacije i kontakt kartice, a potpuna sinhronizacija omogućava korisnicima WhatsAppa...
 Dva meseca posle hakovanja Hacking Teama i objavljivanja ukradenih podataka proizvođači softvera i dalje ispravljaju 0-day propuste iz arsenala ove italijanske firme. Tako je Microsoft u utorak objavio ispravke za 56 ranjivosti u svom novom browseru Edge, Internet Exploreru, Windowsu, Officeu, Skype for Bussiness, .NET framework i drugim softverskim proizvodima kompanije. Jedan od ispravljenih propusta je CVE-2015-2509 u Windows Media Center a reč je o propustu koji ima status nultog dana, što znači da su informacije...
 Bankarski trojanac Carbanak koga su u februaru ove godine razotkrili stručnjaci ruske kompanije Kaspersky Lab ponovo napada finansijske institucije i kompanije širom sveta. Carbanak koji je poznat i pod nazivom Anunak je, prema proceni koju su stručnjaci Kaspersky Laba izneli početkom ove godine, omogućio kriminalcima koji stoje iza njega da se infiltriraju u više od 100 finansijskih institucija širom sveta, omogućavajući im kontrolu nad zaraženim računarima i krađu oko milijardu dolara.
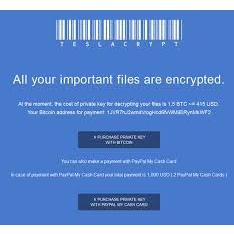 Istraživači iz firme Heimdal Security otkrili su da se ransomware Teslacrypt širi uz pomoć exploit alata Neutrino, preko sajtova koji koriste stariju verziju WordPressa. Istraživači ne isključuju mogućnost da se napad vrši i preko drugih sistema za upravljanje sadržajem ili zastarelih CMS pluginova, ali u većini uočenih slučajeva u pitanju su starije verzije WordPressa. Napada najpre koriste poznate bezbednosne propuste u WordPress sajtovima ili pluginovima da bi kompromitovali sistem, i...
 Mozilla Foundation potvrdila je u petak da su hakeri napali njen sistem za praćenje bagova “Bugzilla” i ukrali osetljive informacije o neispravljenim 0-day bagovima. Većina informacija u Bugzilli je javna, ali postoji ograničenje pristupa osetljivim informacijama koje se tiču bezbednosti, i kojima mogu da pristupe samo određeni privilegovani korisnici. Mozilla je otkrila da je nepoznati napadač kompromitovao jedan takav privilegovani Mozilla nalog da bi ušao u Bugzilla sistem i ukrao osetljive bezbednosne informacije.
 Zabrinuti preljubnici, korisnici sajta Ashley Madison, koji u panici pokušavaju da saznaju da li se njihovi podaci nalaze među onima koje su hakeri ukrali i objavili na internetu, trebalo bi da budu oprezni jer neki sajtovi koji nude mogućnost pretrage ukradenih baza podataka takođe ih mogu razotkriti. Email adrese unete na sajtove koji nude ovakvu uslugu postaju javno vidljive, tako da mogu otkriti da je zabrinuti preljubnik ili sumnjičavi partner pretraživao procurele informacije. U poslednja dva dana pojavilo se...
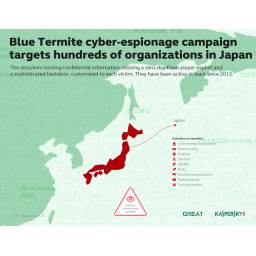 Istraživači kompanije Kaspersky Lab otkrili su “Plavog Termita” - sajber špijunsku kampanju čije su ciljevi, u protekle dve godine, bili stotine organizacija u Japanu. Napadači su u potrazi za poverljivim informacijama i koriste Flash player exploit nultog dana i sofisticirani backdoor program, koji je posebno prilagođen svakoj žrtvi. Ovo je prva kampanja koja je isključivo fokusirana na ciljeve u Japanu - i još uvek je aktivna. U oktobru 2014. godine istraživači iz kompanije Kaspersky Lab su se suočili sa nikada do tada viđenim...
 Kada Microsoft neki bezbednosni propust nazove "kritičnim", upozori da propust utiče na sve verzije Windowsa i objavi vanrednu zakrpu za propust, to je znak da treba obratiti pažnju. Tako je juče Microsoft upozorio na novi do sada nepoznati bezbednosni propust koji nosi oznaku CVE-2015-2502, koji može omogućiti hakeru da preuzme kontrolu nad računarom preko Internet Explorera, pod uslovom da korisnik poseti web sajt koji napadaču služi kao zamka za žrtvu. Microsoftov novi browser, Edge, koji se isporučuje sa Windows 10...
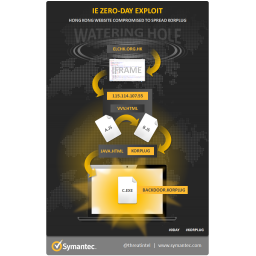 Bezbednosni propust u Internet Exploreru za koji je Microsoft ove nedelje vanredno objavio zakrpu, koristi se za infekciju ranjivih računara malverom Korplug, upozorili su stručnjaci kompanije Symantec. Napadi su zabeleženi u Hong Kongu, na web sajtu koji pripada evangelističkoj crkvi u Hong Kongu, a sajt je po svemu sudeći kompromitovan da bi isporučivao pomenuti malver. Napadači su uspeli da kompromituju web sajt i ubace maliciozni iFrame koji preusmerava korisnike na drugu stranicu na kojoj se nalazi kod za...
 Iako su dobrobiti dvofaktorne verifikacije očigledne, mnogim korisnicima ova dodatna zaštita online naloga deluje komplikovano te se zato ne odlučuju lako za ovu opciju koju sada nude skoro svi veći online servisi. Na konferenciji USENIX posvećenoj bezbednosti grupa istraživača sa Švajcarskog federalnog tehnološkog instituta iz Ciriha prezentovala je svoje rešenje za dvofaktornu verifikaciju koje se oslanja na zvuk iz okoline. Njihova metoda provere identiteta koja je nazvana Sound-Proof ne zahteva interakciju...
 Hakeri koji su tvrdili da se ukrali bazu podataka korisnika web sajta Ashley Madison, popularnog među preljubnicima, objavili su na internetu skoro 10 GB ličnih podataka korisnika. Impact Team, kako sebe nazivaju hakeri koji su ukrali podatke korisnika sajta Ashley Madison, objavili su ukradeni materijal na “mračnom webu”. Procureli podaci uključuju informacije o skoro 36 miliona naloga korisnika sajta i to njihova korisnička imena, imena i prezimena, email adrese, hashovane lozinke, delimične podatke o kreditnim karticama...
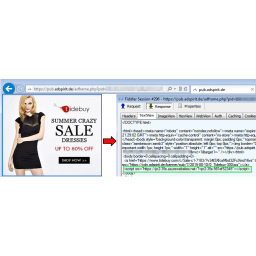 Milioni ljudi koji posećuju web sajtove weather.com, drudgereport.com, wunderground.com i druge popularne web sajtove bili su izloženi sajber napadima koji napadačima omogućavaju da krišom preuzmu kontrolu nad računarima posetilaca sajtova, zahvaljujući malicioznim oglasima koji iskorišćavaju propuste u Adobe Flash i drugim dodacima za browsere. Malvertajzing (malciozno oglašavanje) je ovog puta izvedeno ubacivanjem malicioznog koda u oglase koje je distribuirala mreža AdSpirit.de, koja isporučuje oglase...
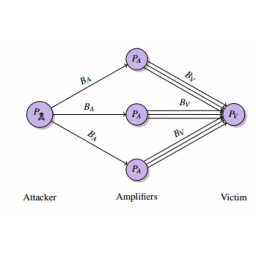 Propust u BitTorrent protokolima može se iskoristiti za izvođenje razornog DDoS napada kojim samo jedan haker veoma lako može srušiti velike sajtove, tvrdi grupa istraživača koja je svoj eksperiment predstavila na konferenciji USENIX. Njihovo istraživanje je pokazalo da slabost u Micro Transport Protocol (uTP), Distributed Hash Table (DHT), Message Stream Encryption (MSE) i BitTorrent Sync (BTSync) protokolima može biti iskorišćena za izvođenje DRDoS napada (Distributed Reflective Denial of Service).












