Slučaj aplikacije Girls Around Me: Da li previše otkrivamo o sebi na internetu
Vesti, 04.04.2012.
 Proizvođač kontraverzne geolokacijske aplikacije za iPhone, Girls Around Me, povukao je dobrovoljno aplikaciju iz Apple-ove online prodavnice nakon mnogobrojnih kritika zbog toga što aplikacija omogućava muškarcima da identifikuju žene koje se prijavljuju u blizini mesta gde se oni sami nalaze, koristeći podatke sa Facebook-a i Foursquare-a. Dalje
Više od pola miliona Mac računara zaraženo Flashback Trojancem
Vesti, 05.04.2012.
 Prema podacima koje je objavila ruska antivirusna kompanija Dr. Web bot mreža Flashback Trojanca kontroliše oko 550000 Mac računara. Više od polovine računara zaraženih ovim Trojancem nalazi se u SAD (56,6%), 19,8% u Kanadi a 12,8% u Velikoj Britaniji. Pre dva meseca nova verzija Flashback Trojanca započela je “tihu” infekciju računara sa Mac OS X zahvaljujući ranjivosti u Java za koju je zakrpa objavljena u utorak. Dalje
Mac Trojanac Flashback koristi ranjivosti u Java, Apple reagovao objavljivanjem ažuriranja
Vesti, 04.04.2012.
 Nedelju dana nakon otkrivanja najnovije verzije malvera Flashback koji koristi CVE-2012-0507 ranjivost u Java za napad na Mac sisteme, Apple je objavio ažuriranje koje sadrži ažuriranu Java i zakrpe za ranjivosti u najnovijoj verziji Java runtime za OS X. Trojanac Flashback pojavio se u septembru 2011. godine i od tada je prošao kroz seriju promena koristeći različite tehnike napada kako bi neprimećen bio instaliran na sistemu. Dalje
Mozilla dodaje starije verzije Java pluginova blok listi Firefoxa
Vesti, 04.04.2012.
 Firefox za Windows će ubuduće blokirati starije, nezakrpljene verzije Java kako bi korisnici bili zaštićeni od napada u kojima se koriste poznate ranjivosti tih verzija. Ranjivosti u Java od kojih Mozilla pokušava da zaštiti korisnike svog brauzera su zakrpljene u februaru, ali Java je jedna od komponenti brauzera koju korisnici često ostavljaju neažuriranom dugo pošto proizvođač objavi zakrpe za otkrivene ranjvosti koje se aktivno koriste u hakerskim napadima. Dalje
Hakerski napad na Global Payments: Ukradeni podaci milion i po VISA i MasterCard kreditnih kartica
Vesti, 02.04.2012.
 Američki procesor kreditnih kartica kompanija Global Payments potvrdila je narušavanje bezbednosti sistema i krađu milion i po Visa i MasterCard kreditnih kartica korisnika iz Severne Amerike. Hakerski upad u sistem Global Payments-a dogodio se u petak, a kompanija je vest o tome potvrdila u subotu uveče ne iznoseći detalje o tome kako su napadači ukrali ključne informacije o milion i po korisničkih računa. Dalje
Vlasnik Pastebina najavljuje bolju kontrolu hakerskih objava
Vesti, 03.04.2012.
 Pastebin.com je adresa koju većina internet korisnika koji su čuli za ovaj sajt povezuje sa hakerskom grupom Anonimni. Upućeniji internet korisnici znaju da je Pastebin poslednjih godina postao veb sajt na kojoj Anonimusi, Lulzsec i druge grupe hakera ili pojedinci objavljuju podatke o svojim napadima. Hakerske objave na Pastebinu u vidu tekstualnih fajlova sadrže emailove, lozinke i druge podatke do kojih hakeri dolaze prilikom napada na sajtove i baze podataka. Dalje
 U subotu, 31. marta, drugu godinu zaredom obeležava se Svetski dan backup-a. Ideja o obeležavanju ovog dana potekla je od Ismaila Jaduna, studenta biologije, koji je bio inspirisan komentarima nekolicine zabrinutih korisnika sajta Reddit.com koji su učestvovali o diskusiji o potrebi podizanja svesti o značaju backup-a. Jadun je smatrao da je dan pre 1. aprila, koji se obeležava kao Svetski dan šale, idealan trenutak za backup fajlova, te je najpre registrovao nalog na Twitter-u (@World Backup Day), da bi ubrzo bio pokrenut i sajt koji se nalazi na adresi http://www.worldbackupday.com/.
 Zanimljiva ali slučajna podudarnost - 31. mart koji se drugu godinu zaredom nezvanično obeležava kao Svetski dan backup-a trebalo je prema onome što su najavljivali mediji da bude i "dan D" za internet. Naime, nedeljama unazad internetom je kružila najava o navodnom napadu hakerske grupe Anonimni koja je toga dana trebalo da izvede akciju nazvanu “Operation Global Blackout” sa ciljem “gašenja interneta”.
 Po drugi put za šest meseci, stručnjaci proizvođača antivirusnog softvera kompanije Kaspersky Lab, predvodili su operaciju stavljanja pod kontrolu nove verzije Kelihos bot mreže, poznate i pod nazivom Hlux. Prvo gašenje Kelihos bot mreže dogodilo se prošle godine u septembru, u čemu su pored Kaspersky Laboratorije učestvovali i Microsoft-ova jedinica za digitalni kriminal, SurfNET i Kyrus Tech, Inc. Bot mreža Kelihos ponovo se pojavila u januaru ove godine a ovog puta za njeno gašenje zaslužne su kompanije Kaspersky Lab, Dell Secure Works i Crowd Strike Inc.
 Prema nacrtu zakona Komiteta za građanske slobode Evropskog parlamenta, hakerski napadi na IT sisteme tretiraće se kao krivično delo, a za počinioce ovog krivičnog dela propisane su zatvorske kazne u trajanju od najmanje dve godine. Proizvodnja ili prodaja hakerskih programa ili alata namenjenih sajber napadima, takođe će se smatrati krivičnim delom. Predloženi zakon treba da uskladi kaznene propise država članica Evropske Unije protiv počinilaca napada na IT sisteme, kao što su mreže, baze podataka ili veb sajtovi.
 Bankarski Trojanac Carberp je “živ” i u akciji, uprkos prošlonedeljnom hapšenju osmorice članova kriminalne grupe optuženih da su ključni korisnici bot mreže koja je formirana oko ovog malvera. Kaspersky Laboratorija otkriva da kriminalci i dalje prodaju Trojanca na forumima koji su pod kontolom internet podzemlja. Uočena je i najmanje jedna nedavno pokrenuta kampanja kojom su pogođeni ruski korisnici jednog gejmerskog sajta.
 Malver Duqu koga mnogi dovode u vezu sa ozloglašenim Stuxnetom, pojavio se posle pauze koja je trajala četiri meseca, potvrdili su stručnjaci Kaspersky Laboratorije. Prošle nedelje, Symantec je objavio da su istraživači kompanije otkrili jednu od komponenti ovog Trojanca - sistemski drajver koga instalira dropper malvera. Funkcija drajvera je da dekodira ostatak već preuzetog paketa malvera, a zatim da te delove učita u memoriju računara. Symantec je otkrio jedan primerak drajvera koji je kompajliran 23. februara ove godine. Poslednje ažuriranje drajvera pre ovog je bilo 17. oktobra prošle godine.
 Svet hakera je crno-beli svet. Kada “black hat” haker otkrije ranjivost u softveru ili veb sajtu, pronađe način za presretanje emailova ili pristupanje online bankovnim nalozima, on svoje otkriće koristi za ostvarenje ličnih ciljeva, često pri tom kršeći zakon. Kada “white hat” haker otkrije nešto od nabrojanog, on o svom otkriću obaveštava proizvođača softvera ili ga objavljuje javno.
 Vešt haker danas pred sobom ima težak izbor. Kada pronađe način da savlada odbranu uređaja kakav je iPhone ili iPad, može da prijavi nepoznati propust proizvođaču ovih uređaja, kompaniji Apple i predstavi svoj rad na nekoj od konferencija posvećenih kompjuterskoj bezbednosti. Umesto slave, haker može odabrati i opciju da svoje otkiće podeli sa Zero Day Iniative što će mu doneti desetak hiljada dolara čime će istovremeno pomoći proizvođaču da poboljša bezbednost svojih uređaja.
 Drive-by download napadi su jedan od najčešćih načina distribuciije malvera na internetu. U ovim napadima se koriste ranjivosti u neažuriranom softveru a rezultat toga su infekcije računara bez ikakvog učešća korisnika u procesu infekcije. Istraživači Kaspersky Laboratoriji nedavno su analizirali jedan takav napad na posetioce sajtova ruske novinske agencije RIA Novosti i online izdanja ruskih dnevnih novina Gazeta.
 Mozilla trenutno testira enkripciju Google pretrage koja će biti podrazumevana (default) za sve korisnike Firefox-a. Ova mala ali značajna izmena u načinu na koji Firefox postupa sa upitima korisnika upućenim Google-u, još uvek nije dostupna korisnicima stabilne verzije brauzera već samo onima koji preuzmu verziju na takozvanom “noćnom kanalu” (nightly channel).
 Kada je 2010. godine otkriven kompjuterski crv Stuxnet razvijen za potrebe industrijske sabotaže stručnjaci su bili iznenađeni činjenicom da malver ima rootkit komponente sa digitalnim potpisom sertifikata ukradenih od kompanija Realtek i JMicron. Tadašnja predviđanja su bila da će autori malvera usvojiti ovu tehniku koja omogućava njihovim programima da izbegnu detekciju i zaobiđu odbrambene mehanizme Windows-a.
 GFI Labs je upozorio korisnike poslovno-društvene mreže LinkedIn da obrate pažnju na emailove koje navodno šalje LinkedIn u kojima se nalazi podsednik o navodnim pozivnicama koje su primili i koje čekaju da na njih bude odgovoreno. Linkovi u lažnim email porukama koje navodno dolaze od LinkedIna odvode korisnike na veb sajt na kome se nalazi ozloglašeni BlackHole exploit alat.
 Online gledanje filmova koje je omogućio brzi internet skoro da je DVD diskove oteralo u zaborav. Sajber kriminalcima koji u svemu što je popularno na internetu vide priliku za distribuciju zlonamernih programa i profit, očekivano nije promakao ni trend online gledanja filmova. Istraživači BitDefendera nedavno su otkrili lažni video plejer koji se na internetu pojavio pod imenom Web Player i koga internet korisnici mogu naći među rezultatima Google pretrage tražeći media plejere.
 Petorica ukrajinskih hakera koji su optuženi za krađu 72 miliona dolara sa računa američkih banaka uz pomoć ozloglašenog kompjuterskog crva Conficker još uvek su na slobodi a istraga o njihovim aktivnostima i dalje, godinu i po dana posle hapšenja članova kriminalne grupe, tapka u mestu. Čak i zvaničnici ukrajinske Službe bezbednosti priznaju da je Ukrajina za druge države potencijalni izvor sajber pretnji.
 Nakon uspešnog hakovanja Google-ovog brauzera Chrome, tim istraživača francuske firme prošle nedelje uspešno je hakovao i Microsoft-ov Internet Explorer 9 na računaru sa potpuno zakrpljenim Windows7 SP1. Istraživači VUPEN-a iskoristili su dve prethodno nepoznate “zero-day” ranjivosti što im je omogućilo izvršavanje koda zaobilaženjem odbrambenih mehanizama brauzera.
 Microsoft je juče upozorio korisnike Windows-a da bez odlaganja primene MS12-020 ažuriranje zbog novootkrivene slabosti koja omogućava napadaču da daljinski pokrene proizvoljan kod na ranjivom sistemu, instalira programe, pregledava, menja i briše podatke ili čak kreira nove naloge sa administratorskim pravima.
 Grupa koja sebe naziva Konzorcijum (TheConsortium) preuzela je odgovornost za napad na pornografski sajt DigitalPlayground.com, tvrdeći da je prilikom napada došla u posed podataka 40000 registrovanih korisnika sajta, među kojima se nalaze i 72000 email adresa, korisničkih imena i lozinki, kao i podaci o kreditnim karticama korisnika, uključujući i ccvs, imena i datume isteka.
 Stručnjaci Kaspersky Laboratorije zatražili su pomoć od zajednice programera u identifikaciji programskog jezika, kompajlera ili frejmvorka koji je korišćen za pisanje važnog dela koda Trojanca Duqu, kako bi mogli da otkriju ko su autori Duqu Trojanca kao i njihove motive. Naime, delovi koda misterioznog Trojanca Duqu izgleda da su pisani nepoznatim programskim jezikom.
 Krađa i objavljivanje oko 860000 email adresa i pripadajućih lozinki, 68000 brojeva kreditnih kartica i 50000 brojeva telefona koji pripadaju pretplatnicima email newsletter servisa agencije Stratfor mogli su možda biti sprečeni jer je sudeći po transkriptima razgovora članova hakerske grupe LulzSec i Antisec FBI znao da grupa planira napad ali ga nije sprečio jer se u tom treutku izgleda još uvek radilo na prikupljanju dokaza.
 Grupa hakera koji tvrde da pripadaju Anonimusima napala je veb sajt Panda Labs, proizvođača antivirusa kompanije Panda Security. Napad na sajt se dogodio u sredu, dan posle hapšenja petorice pripadnika hakerske grupe LulzSec, u znak osvete za navodnu ulogu koju je kompanija odigrala u razotkrivanju i hapšenjima članova hakerske grupe.
 Brojne neobjavljene pesme preminulog Majkla Džeskona koje je kompanija Sony otkupila nakon smrti američke pop zvezde 2009. godine dospele su u ruke hakera koji su upali u arhivu Sony Music. Kompanija je u ponedeljak potvrdila ovu informaciju ne želeći da otkriva detalje o tome o kojim numerama je reč ni koliko ih je kompromitovano u hakerskom napadu.
 Oko 30000 WordPress blogova zaraženo je u novom talasu napada iza kojeg stoji jedna kriminalna grupa čiji je primarni cilj distribucija lažnog antivirusnog softvera, upozorili su u ponedeljak stručnjaci Websense. Oni su identifikovali oko 200000 zaraženih stranica sa kojih se posetioci preusmeravaju na veb sajtove na kojima se prikazuju lažni antivirusni skeneri.
 Članovi turske hakerske grupe “RedHack” koji su prošle nedelje oborili sajt policijske uprave Ankare i ukrali tajna policijska dokumenta otkrili su neverovatan detalj o napadu - jedna od lozinki kojom su bili zaštićeni tajni policijski fajlovi bila je “123456”. RedHack je preuzeo tajna policijska dokumenta koja otkrivaju imena doušnika koji izveštavaju policiju o sumnjivim aktivnostima drugih građana. Grupa je objavila ukradena dokumenta na veb sajtu www.kizilhack.org kome internet korisnici iz Turske ne mogu da pristupe zbog naredbe suda o blokadi sajta.
 U izveštaju koji je dostavljen Komitetu za nauku, svemir i tehnologiju američkog Kongresa, Pol Martin, generalni inspektor američke svemirske agencije NASA izjavio je da su hakeri 2011. godine imali potpunu kontrolu nad ključnim kompjuterima u NASA, kompromitovanjem naloga većine privilegovanih korisnika JPL Laboratorije za mlazni pogogon (Jet Propulsion Laboratory, JPL).
 Postoji mnogo kanala koje napadači koriste za komunikaciju sa malverima, od tradicionalnih kao što su TCP, IRC i HTTP do onih manje uobičajenih kao što su Twitter feed, Facebook zidovi pa čak i komentari na sajtu YouTube. Međutim, napadači sve češće za takvu komunikaciju koriste DNS (Domain Name System) a prema onome što se moglo čuti od stručnjaka prisutnih na RSA konferenciji, očekuje se porast ovog trenda.
 Proizvođač antivirusa kompanija Symantec upozorila je one koji podržavaju ideje hakerske grupe Anonimusi i nameravaju da učestvuju u budućim kampanjama ovog pokreta na internetu da ih učešće u napadima osim eventualnog snošenja posledica zbog kršenja zakona može doneti i druge nevolje kao što pokazuje nedavni primer podmetnutog Trojanca i krađe korisničkih imena i lozinki za email i online bankovne naloge.
 Kompanija Imperva objavila je analizu napada hakerske grupe Anonimni koji nije zadobio veću pažnju javnosti onda kada se dogodio prošle godine. Meta napada je bila još jedna crkva, nakon napada iz 2008. godine na Sajentološku crkvu, koji je prvi put skrenuo pažnju javnosti na Anonimne. Ovog puta na meti Anonimnih našao se Vatikan.
 Electronic Frontier Foundation (EFF) objavila je novu, 2.0 verziju ekstenzije za Firefox HTTPS Everywhere koja uključuje novu funkciju upozoravanja korisnika na bezbednosne propuste sajtova koje posećuju. "Decentralized SSL Observatory" je opciona funkcija koja otkriva slabosti u enkripciji i upozorava korisnika na ranjivosti u bezbednosti veb sajta čiji je posetilac.
 Prema rezultatima ankete koju su sproveli Commtouch i StopBadware i u kojoj je u periodu od novembra 2011. do januara 2012. godine učestvovalo 600 vebmastera, više od 90% ispitanika nije primetilo bilo kakvu neobičnu aktivnost nakon što su im sajtovi bili kompromitovani, uprkos činjenici da su hakovani sajtovi korišćeni za slanje spama, hostovanje fišing stranica ili distribuciju malvera.
 Susret dva virusa na računaru može rezultirati trećim, novim mutant malverom koji može biti opasniji i nepredvidljiviji nego originalni virusi a odbrana od njih teža. BitDefender je nedavno objavio da je analizirajući oko 10 miliona malicioznih programa, otkrio 40000 primera mutantskih virusa. Svesni ogromnog broja virusa u sajber prostoru, autori malvera ulažu značajne napore kako bi računare zaražene njihovim kodom odbranili od drugih sajber napada...
 Upad u baze podataka je noćna mora za kompanije, ali za one koje posluju u oblasti pornogrfske industrije i koje pre svih moraju garantovati anonimnost svojim korisnicima, ovakvi incidenti su ravni katastrofi. Upravo se tako nešto dogodilo jednom od najvećih pornografskih veb sajtova, YouPorn-u. Više od milion korisničkih imena i lozinki iz YouPorn chat sekcije koja se nalazi na adresi chat.youporn.com je ukradeno a neki od ukradenih podataka pojavili su se na Pastebinu.
 Zvaničnici američkog ministarstva pravde podneli su zahtev okružnom sudu u Njujorku da rok za kada je zakazan gašenje DNS servera koji su bili pod kontrolom kriminalaca a koje trenutno kontroliše FBI odloži za još 4 meseca posle 8. marta koji je određen kao krajnji rok. Milioni računara zaraženi DNSChanger malverom mogli bi bi biti isključeni sa mreže ukoliko sud u Njujorku ne bude izašao u susret ovom zahtevu.
 Loš period za online gejmere. Posle aprilskog hakovanja Sony-ja, koje je 77 miliona korisnika izložilo opasnosti od krađe identiteta i zloupotrebe kreditnih kartica, u novembru je usledio je hakerski napad na Steam servis distributera online igara kompaniju Valve. U tom trenutku, izgledalo je kao da su napadači samo difejsovali forum veb sajta i da je prestanak rada sajta bio samo mera predostrožnosti. Međutim, kompanija je sada priznala da su hakeri upali u bazu podataka 35 miliona korisnika...
 Iako je njihova svrha potvrda i zaštita online identiteta korisnika, lozinke često nisu rešenje koje garantuje bezbednost na internetu. S obzirom na to koliko ih je lako ukrasti, bilo pomoću fišinga, malvera ili kompromitovanjem sajta, ali imajući u vidu i lošu praksu korisnika da iste lozinke koriste za prijavljivanje na različite naloge, jasno je zbog čega su lozinke slaba karika bezbednosti na internetu.
 Prema tvrdnjama tima evropskih i američkih istraživača koje je predvodio EFF (Electronic Frontier Foundation), enkripcija koja se koristi za zaštitu online bankarskih transakcija, elektronske trgovine, emailova i drugih poverljvih podataka nije sigurna kako se verovalo. Istraživanje je trebalo da bude objavljeno kasnije ove godine ali je Njujork Tajms ovu priču objavio ove nedelje.
 Wall Street Journal optužio je Google da zajedno sa brojnim marketing agencijama postavlja kod u iPhone uređaje koji omogućava kompanijama da prate aktivnosti korisnika telefona. Safari, kako verzija za mobilne telefone, tako i verzija za računare, blokira instalaciju kolačića čime sprečava većinu pokušaja praćenja treće strane. Međutim, Google je uspeo da pronađe način da prati svoje korisnike ubacivanjem spornog koda čime su zaobiđena podešavanja privatnosti brauzera.
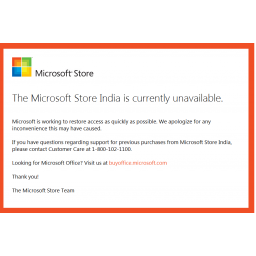 Microsoft je juče bio promoran da zatvori svoju online prodavnicu u Indiji zbog hakerskog napada grupe koja sebe naziva Evil Shadow Team. Ubrzo posle napada na veb sajtu su objavljeni snimci sa korisničkim podacima nakon čega je sajt prestao sa radom.
 Nekoliko meseci posle gašenja Kelihos/Hlux spam bot mreže ona se, kako izgleda, vraća u igru, kažu stručnjaci Kaspersky Laboratorije koja je zajedno sa Microsoft-om zaslužna za gašenje prvobitne bot mreže. Oni koji rukovode bot mrežom, kako se čini, ne nameravaju da preuzmu kontrolu na starom mrežom koja je pod kontrolom Microsoft-a i Kaspersky Lab-a, nego da izgrade novu bot mrežu na verziji originalnog malvera. Nova Kelihos/Hlux bot mreža ovog trenutka ima 8000 zaraženih računara.
 Sedamnaestogodišnj haker iz Maroka koji tvrdi da je član hakerske grupe Anonimusi preuzeo je odgovornost za krađu podataka 350000 korisnika pornografskih veb sajtova kompanije Brazzers. Kao motiv napada on je naveo nameru da ukaže na propust u bezbednosti sajta. Mladi haker je, verovatno kao dokaz da je on odgovoran za hakovanje, objavio deo ukradenih podataka na internetu koji uključuju email adrese, korisnička imena i lozinke registorovanih korisnika sajta.
 Za organizaciju Electronic Frontier Foundation koja se bavi zaštitom prava korisnika u digitalnom svetu Dan zaljubljenih je bio pravi trenutak da se skrene pažnja na način na koji se veb sajtovi za online upoznavanje odnose prema podacima svojih korisnika i njihovoj bezbednosti. Rezultati istraživanja koje je sproveo EFF pokazuju da vodeći sajtovi za upoznavanje čuvaju podatke korisnika, uključujući i profile i fotografije čak i pošto ih oni obrišu.
 Ono što se trenutno dešava sa Trojancem poznatim pod nazivom Citadel odraz je dobro poznate prilagodljivosti autora malvera. Naime, za jednog od brojnih naslednika nekada veoma popularnog bankarskog Trojanca Zeus čiji je kod postao javno dostupan onda kada su njegovi autori odustali od njegovog daljeg razvoja, sada se primenjuje open-source model razvoja malvera koji uključuje zajednicu koja radi na unapređenju koda i ažuriranju Trojanca Citadel.
.jpg) Istraživači Trusteer Research otkrili su dva online diskonta koji prodaju podatke potrebne za prijavljivanje na Facebook i Twitter naloge koji pripadaju korisnicima širom sveta. Međutim, izgleda da ovi podaci nisu bili glavna meta sajber kriminalaca nego su prikupljeni prilikom pokušaja krađe podataka za prijavljivanje korisnika na internet bankovne naloge.
 Adobe je u ponedeljak objavio beta verziju Flash Player plugina sa sandbox zaštitom za korisnike brauzera Mozilla Firefox na operativnim sistemima Windows Vista i Windows 7. Ovo je veliki pomak za Adobe koji je poslednjih nekoliko godina pokušavao da izađe na kraj sa brojnim ranjivostima i bagovitim kodom svog široko primenjivanog softvera koji je godinama unazad uobičajeni vektor napada na brauzere između ostalog i zbog toga što se na taj način zaobilazi zaštita od exploita dodata od strane proizvođača brauzera.
 Protestvujući protiv teških uslova u kojima rade zaposleni u fabrici koja proizvodi iPhone uređaje hakerska grupa Swagg Security je upala u kompjuterske sisteme Foxconna i ukrala interne podatke kompanije koje su potom i objavili na internetu. Među ukradenim podacima nalaze se korisnička imena i lozinke zaposlenih u kompaniji kao i brojni drugi poverljivi podaci koji su objavljeni na sajtovima Pirate Bay i Pastebin.
 Nemački savezni ured za informatičku bezbednost BSI preporučio je korisnicima operativnog sistema Windows 7 da koriste Google Chrome zbog sandbox tehnologije koja je implementirana u brauzeru kao i zbog automatskog ažuriranja brauzera. “Vaš internet brauzer je ključni element za korišćenje servisa na internetu i zato je brauzer glavna meta sajber napada,” kaže se u preporukama BSI. “Korišćenjem Google Chrome zajedno sa drugim merama (navedenim u dokumentu), možete značajno smanjiti rizik od uspešnog hakerskog napada.”
 Symantec je u utorak potvrdio da je izvorni kod softvera kojeg su hakeri objavili na internetu pokušavajući prethodno da iznude od kompanije 50000 dolara, legitiman i da je reč o programu pcAnywhere. Fajl veličine 1,3GB koji se u ponedeljak pojavio na nekoliko fajl-šering sajtova, uključujući i Pirate Bay, sadrži deo izvornog koda pcAnywhere iz 2006. godine a u kompaniji očekuju da će i ostatak koda biti objavljen javno. Hakerska grupa Anonimus preuzela je odgovornost za objavljivanje koda.
 Bot mreža Kelihos čiji su rad prošle jeseni istraživači Kaspersky Laboratorije i Majkrosofta prekinuli preuzevši kontrolu nad komandnim kanalima mreže, vratila se na scenu neznatno izmenjena. Ponovna pojava Kelihos bot mreže pokazuje koliko je teško trajno onesposobljavanje ovih mreža s obzirom na upornost onih koji žive od njih i kojima je interes profit.
 Stotine veb sajtova, uglavnom blogova i manjih stranica privatnih korisnika koje koriste stariju verziju WordPress 3.2.1, kompromitovani su a posetioci ovih sajtova izloženi su riziku od infekcije ozloglašenim malverom TDSS rootkit, upozorili su istraživači Websense. Nije još uvek jasno kako su veb sajtovi kompromitovani, ali se pretpostavlja da su hakeri iskoristili poznate exploite za ranjivosti u WordPress 3.2.1 koji je starija verzija ove popularne platforme.
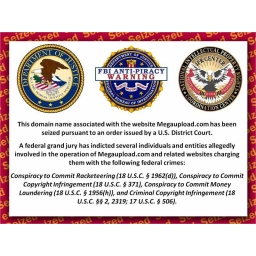 Američko federalno tužilaštvo najavilo je u nedelju da bi podaci koje su korisnici nedavno ugašenog fajl šering sajta Megaupload postavljali na sajt mogli biti obrisani već u četvrtak. Ova odluka doneta je za manje od dve nedelje od momenta kada su vlasti SAD i Novog Zelanda uhapsile osnivača i vlasnika fajl šering servisa Megaupload.com i njegove bliske saradnike, preuzele servere i ugasile sajt.
 "Mi spremamo hranu. Mi raznosimo đubre. Mi radimo u fabrici. Mi čuvamo miran san. Mi smo legija! Mi ne opraštamo!! Mi ne zaboravljamo!!! Mi smo Anonimusi.” Ovo je deo poruke koju je srpski ogranak hakerske zajednice Anonimusa ostavio na veb sajtovima nekih srpskih političkih partija koje je grupa hakovala. Juče su hakovani sajtovi novosadskog odbora Lige socijaldemokrata Vojvodine, Socijalističke partije Srbije i vračarskog odbora Demokratske stranke.
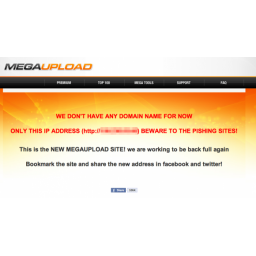 Gužvu koja je nastala zbog gašenja fajl-šering sajta Megaupload.com iskoristili su fišeri na internetu pa su se u petak pojavljivale stranice za koje se tvrdilo da pripadaju Megaupload-u, kojeg su američke federalne vlasti ugasile prethodnog dana, u četvrtak. U većini slučajeva radilo se o fišing sajtovima. Jedan od takvih primera je sajt koji je imao samo IP adresu umesto naziva sajta sa obaveštenjem da je reč o novoj internet adresi Megaupload-a uz dodatnu informaciju da se radi na povratku Megaupload-a.
 Proizvođač antivirusa kompanija Symantec sugerisala je korisnicima da privremeno prestanu da koriste njen softver za daljinsko upravljanje računarima pcAnywhere. Potez kompanije nije bio neočekivan. Kompanija je samo potvrdila da je krađom starog koda softvera povećan rizik od hakovanja te je preporučila korisnicima svog softvera da isključe program sve do objavljivanja zakrpa koje će rešiti problem postojećih ranjivosti.
 Hakerska grupa Anonimni promenila je taktiku za DDoS napade koji su ih proslavili. U ranijim prilikama, grupa haktivista obično bi pozvala pristalice da preuzmu softver Low Orbit Ion Canon (LOIC) uz pomoć koga bi računari učesnika u napadu neprestano pokušavali da se povežu na veb sajt koji je meta napada Anonimnih. Mnogo takvih pokušaja u jedinici vremena može dovesti do toga da napadima pogođeni veb sajt bude nedostupan bilo kome.
 Mozilla je prošle nedelje promovisala novi sistem za identifikaciju korisnika koji se kao prototip pojavio u julu prošle godine i na čijem razvoju kompanija radi već neko vreme, ali je tek ovog meseca Mozilla okončala primenu nove tehnologije na svojim sajtovima. Browser ID je, kako tvrde iz Mozilla, bezbednija alternativa za OpenID, decentralizovani sistem za potvrdu identiteta korisnika popularnih sajtova kao što su Google, Yahoo, PayPal, MySpace i drugi.
 Brazil - obećana zemlja za sajber kriminalce. Ovaj oblik kriminala ne samo da je profitabilan u zemlji sa preko 40 miliona internet korisnika i 30 miliona onih koji svakoga dana koriste usluge online bankarskih servisa, već bi se moglo reći da je skoro nekažnjiv. Nedostatak zakona koji bi omogućili borbu protiv visokotehnološkog kriminala, uz visok stepen korupcije u policiji, razlozi su zbog kojih oni koji se bave ovakvim vidom nelegalnih aktivnosti mogu sebi da priušte život u raskoši bez straha da bi mogli biti uhvaćeni i kažnjeni zbog svojih dela, smatra Fabio Asolini, stručnjak Kaspersky Lab-a.
 Kao odgovor na gašenje fajl-šering sajta Megaupload, hakerska grupa Anonimni pokrenula je sinoć seriju napada na veb sajtove američke vlade i izdavačkih kompanija i udruženja. Na udaru Anonimnih su se između ostalih našli FBI, američko Ministarstvo pravde, Universal Music Group, RIAA, Motion Picture Association of America i drugi. Noćašnji DDoS napadi Anonimusa imali su 5600 učesnika.
 Veb sajt Informacija.rs pridružuje se protestu protiv donošenja SOPA i PIPA zakona koji će značiti svojevrsnu cenzuru interneta čija je suštinska vrednost slobodna razmena informacija. Ukoliko ovi predlozi zakona budu usvojeni u američkom Kongresu, to će se ticati svih nas koji verujemo u internet bez cenzure i pravo na slobodu govora, poštovanje privatnosti i slobodnu razmenu informacija. Pridružite se i vi! Recite ne cenzuri na internetu! STOP SOPA!
 Google testira alternativnu dvostepenu verifikaciju za Gmail i Google naloge koja će koristiti QR kod i koja bi trebalo da zaštiti vlasnike naloga onda kada koriste javne računare, u bibliotekama ili kafiima, koji mogu biti zaraženi keylogger Trojancima ili drugim malverima koji imaju sposobnost krađe podataka.
 Prema izveštaju proizvođača antivirusa Avast, veb sajtovi sa igricama koje su namenjene deci sve češće su meta hakera a objašnjenje za to može biti činjenica da su deca manje od odraslih oprezna kada je reč o klikovima na linkove. U periodu od mesec dana, počev od decembra do 12. januara Avast je otkrio više od 60 veb sajtova koji u naslovu imaju reči “game” i “arcade” i koji su označeni kao potencijalno opasni sajtovi.
 Symantec je u utorak odstupio od svojih ranijih izjava u vezi krađe izvornog koda nekih od vodećih softverskih proizvoda ove kompanije priznanjem da je kompanijska mreža kompromitovana. U izjavi datoj agenciji Rojters proizvođač antivirusa je objavio da su hakeri upali u kompanijsku mrežu i ukrali kod nekih softverskih proizvoda.
 Hakerska grupa Anonimni napala je veb sajtove dve organizacije koje se bave borbom protiv piraterije dan nakon što je internet servis provajder Elisa blokirala pristup veb sajtu Pirate Bay na zahtev jedne od ovih organizacija. Finski sajt Međunarodne federacije fonografske industrije i veb sajt finskog Centra za informacije o autorskim pravima i borbu protiv piraterije nisu bili u funkciji zbog DDoS napada, rekao je direktor CIAPC Anti Kotilanen.
 Džejms Gros iz Vašingtona podneo je tužbu federalnom sudu protiv proizvođača antivirusa, kompanije Symantec, optužujući je da koristi istu taktiku koju koriste i autori lažnog “scareware” antivirsunog softvera za prodaju svojih programa. U kompaniji su navode tužioca odbacili kao neosnovane i najavili da će braniti svoju dosadašnju praksu.
 HP je nedavno ažurirao firmware za svoje laserske štampače kako bi ispravio propust koji su krajem prošle godine otkrili istraživači Univerziteta Kolumbija. Naime, istraživači su krajem novembra otkrili propuste koji mogu omogućiti hakerima daljinsku kontrolu nad štampačima preko interneta. Istraživanje je pokazalo da bi zloupotreba ovih propusta mogla dovesti do fizičkih oštećenja uređaja zagrevanjem fusera štampača do nivoa koji bi doveo do izbijanja požara.
 Istraživači Majkrosoftovog Centra za zaštitu od zlonamernog softvera (Microsoft Malware Protection Center, MMPC) otkrili su nekoliko zlonamernih programa na torent i fajl šering sajtovima prateći sve češću upotrebu PC igrica kao vektora infekcije. Autori zlonamernih programa koji koriste popularnost PC igara za distribuciju malvera koriste tehnike društvenog inženjeringa i svoje programe predstavljaju kao beta verzije neobjavljenih igara ili nadogradnju postojećih popularnih verzija.
 Proizvođač antivirusa kompanija Symantec istražuje tvrdnje indijske hakerske grupe Lords of Dharmaraja da je grupa imala pristup kodu najpoznatijeg proizvoda kompanije Norton Antivirus. Grupa je zapretila da će ubrzo objaviti na internetu kod programa. U sredu je grupa na sajtu Pastebin objavila nešto što je predstavljeno kao poverljiva dokumentacija koja se odnosi na kod programa Norton Antivirus. Grupa je takođe objavila materijal za koji tvrdi da je reč o komppletnom kodu tri fajla Norton Antivirus softvera.
 Google je objavio beta verziju svog brauzera Chrome 17 koja će skenirati fajlove koji se preuzimaju što bi trebalo u izvesnoj meri da zaštiti korisnike od pretnji koju predstavljaju scareware programi. Chrome 17 će ubuduće analizirati izvršne fajlove koje preuzimaju korisnici kao što su “.exe” ili “.msi” fajlovi. Brauzer će obaveštavati korisnika da treba da odustane od preuzimanja fajla onda kada je reč o štetnom fajlu ili kada se fajl preuzima sa sajta koji hostuje malware.
 Drugu godinu zaredom, idući u susret novogodišnjim i božićnim praznicima, kompanija SINGI Inženjering nagrađuje posetioce veb sajta Informacija.rs. Prošle godine troje posetilaca našeg sajta nagrađeni su godišnjim licencama za Kaspersky Internet Security. Ove godine delimo sledeće nagrade: jednu godišnju licencu za Kaspersky Internet Security, jednu godišnju licencu za G DATA Internet Security, godišnju licencu za 3 računara za G DATA Internet Security.
 Hakerska grupa Anonimni pokrenula je veb sajt koji je deo kampanje haktivista ove grupe protiv radikalnih desničarskih organizacija. Veb sajt Nazi-leaks.net, napravljen po ugledu na Wikileaks, deo je Operacije Blickrig a ideja je da se na sajtu razotkrije identitet osoba povezanih na direktan ili indirektan način sa nemačkom desničarskom Nacionalnom Demokratskom Partijom (NDP) koja zastupa ekstremističke stavove naonacista.
 Božićne praznike proslavlja i hakerska grupa Anonimni na sebi svojstven način. Anonimni su obećali zanimljivu nedelju koju će obeležiti hakerski napadi, a prva na listi kojoj su hakeri uputili božićnu čestitku u svom stilu je američka privatna nevladina agencija Stratfor sa sedištem u Ostinu, država Teksas, specijalizovana za prikupljanje i analizu globalnih obaveštajnih podataka.
 Šta nam donosi 2012. godina ovog trenutka niko sa sigurnošću ne može da predvidi. Iskustvo poslednjih nekoliko godina pokazuje da kada je reč o kompjuterskoj bezbednosti jedino što treba očekivati su iznenađenja. U protekloj godini bili smo svedoci pojave hakerskih grupa Anonimni, Lulzsec i TeaMp0isoN. Te grupe su se upustile u rat protiv korporativne Amerike, napadajući male firme kao što je HBGary ali i velike korporacije kao što se Sony.
 Stručnjaci M86 Security Labs upozorili su korisnike da ažuriraju sisteme bez odlaganja jer su otkrili da najnovije verzije hakerskih alata Blackhole, Phoenix i Metasploit uključuju i mogućnost iskorišćavanja ranjivosti u Java sa oznakom CVE-2011-3544 za upad u sisteme. Bag u Java može dovesti do toga da nesigurna Java aplikacija dobije privilegovani pristup sistemu i isključi zaštitine mehanizme sistema.
 Prošle nedelje nekoliko banaka istočnoevropskih zemalja, između kojih i nekoliko njih koje posluju u Srbiji, obavestile su svoje klijente da su njihove kartice blokirane i da će biti zamenjene novim. Većina banaka nije ponudila bilo kakve dodatne informacije o tome šta se dogodilo a u mnogim slučajevima korisnici nisu prethodno obavešteni o blokadi svojih kartica.
 Microsoft je najavio da će se od iduće godine Internet Explorer ažurirati “tiho” čime će biti uklonjen iskačući prozor koji sada omogućava korisnicima da odbiju ili odlože ažuriranje. “Tiho” ažuriranje nije novina. Ovaj koncept ažuriranja brauzera prvi je promovisao Google 2009. godine a nedavno je i Mozilla otkrila da u kompaniji rade na novom servisu ažuriranja Firefox-a koji će omogućiti pozadinsko ažuriranja kao ono koje već ima Google Chrome.
 Kompanija Visa istražuje mogući upad u sisteme ovog procesora plaćanja u Evropi i u vezi sa tim istražuje se i mogućnost kompromitovanja 10000 kartica korisnika iz istočnoevropskih zemalja. U saopštenju objavljenom u četvrtak između ostalog se kaže da pored istrge koja je u toku nakon što je kompanija obaveštena o mogućem narušavanju bezbednosti podataka, kompanija tesno sarađuje sa bankama kako bi se proverilo da li su vlasnici Visa kartica zaštićeni.
 Istočnoevropski i ruski hakeri uglavnom kradu finansijske podatke, dok su njihove kineske kolege skoncentrisane u većini slučajeva na krađu intelektualne svojine i poverljivih podataka, kažu stručnjaci za kompjutersku bezbednost i američki zvaničnici, a najveći broj napada koji dolaze iz Kine mogu se dovesti u vezu sa jednom od 12 kineskih hakerskih grupa.
 Godinu dana pošto je Google korisnicima svog Gmail servisa omogućio uslugu zaštite naloga dvostepenom verifikacijom i korisnicima Yahoo email je najzad opcija dodatne verifikacije naloga koju mogu aktivirati dodavanjem broja mobilnog telefona na koji će dobijati verifikacioni kod. Hakovanje email naloga je često i nema sumnje da će se taj trend nastaviti i u budućnosti. Motivi hakera su različiti.
 Fanovima Firefox-a neće se dopasti zaključak do kojeg je nakon testiranja tri vodeća brauzera došla kompanija Accuvant da, kada je reč o bezbednosti, njihov omiljeni brauzer zaostaje za konkurentskim programima - Chrome-om i Internet Explorer-om. Iako je testiranje finansirao Google, nema razloga za sumnju u verodostojnost rezultata i objektivnost testiranja s obzirom da je reč o renomiranoj kompaniji koja se bavi kompjuterskom bezbednošću.
 Uprkos brojnim raspravama koje se vode u stručnoj javnosti, kao i burnim reakcijama zaštitinika prava na privatnost internet korisnika onda kada su ona ugrožena, čini se da upravo oni koje sopstvena privatnost na internetu treba najviše daa interesuje pokazuju najmanju zabrinutost u vezi toga. To je verovatno posledica činjenice da ljudi imaju pogrešan utisak da korišćenje pseudonima na internetu sakriva njihov pravi identitet. Međutim, to je prilično pogrešna pretpostavka.
 Danijel Pek, iz kompanije Barracuda Networks, istraživao je društvene mreže sa aspekta bezbednosti njenih korisnika, posebno se baveći time kako korisnici upadaju u zamke sajber kriminala. Percepcija bezbednosti društvenih mreža koju imaju korisnici je takva da bi se moglo reći da je za korisnike Facebook zastrašujući, ali da ga oni uprkos tome vole.
 Kada je otkrio da se program čiji je autor distribuira preko popularnog veb sajta Download.com u paketu sa Trojancem koji instalira toolbar, zamenjuje korisnikov podrazumevani pretraživač Majkrosoftovim pretraživačem Bing a kao početnu stranicu brauzera otvara Majkrosoftov MSN, programer Gordon Lajon se oglasio javno i upozorio korisnike koji preuzimaju Nmap šta dobijaju u paketu sa njim ako ga preuzmu sa sajta CNETa.
 Hakeri koriste ranije nepoznat bag u Adobe Reader-u i Acrobat-u za upad u računare sa operativnim sistemom Windows, upozorila je kompanija Adobe korisnike svojih programa. U kompaniji kažu da hakeri koriste novootkriveni programski propust u Adobe Reader X (10.1.1) i ranijim verzijama za Windows i Mac, zatim u Adobe Reader 9.4.6 i ranijim 9.x verzijama za UNIX, kao i u Adobe Acrobat X (10.1.1) i ranijim verzijama za Windows i Mac.
 Autor Nmap skenera optužio je CBS Interactive i C|Net's Download.com da aplikaciju otvorenog koda čiji je on autor nude kao sopstveni program u paketu sa installer Trojancem. Download.com je popularni veb sajt za preuzimanje aplikacija otvorenog koda kao i drugih programa. Ranije je download.com nudio svojim posetiocima mogućnost preuzimanja aplikacija u integralnoj verziji sa njihovih servera, ali se tokom poslednjih šest meseci situacija izmenila.
 Rast popularnosti HTML5 će omogućiti čitav niz novih veb aplikacija, ali istovremeno taj trend mogao bi biti praćen i povećanim interesovanjem sajber kriminala za HTML5, predviđanja su stručnjaka kompanije Sophos za 2012. godinu. HTML5 je razvijen sa idejom da se poboljša izgled veb sajtova, bez potrebe za Java i Flash plugin-ovima, ali i da se poveća kapacitet skladištenja podataka u browser-ima.
 Martovski upad hakera u kompjutersku mrežu RSA Security posledica je propusta kompanije u primeni osnovnih mera zaštite, pokazuje analiza laboratorije za istraživanja ranjivosti i malware-a kompanije Qualys. Meta hakera je bio računar sa Windows XP SP3 sa svim zakrpama kod koga je međutim DEP (data execution prevention) koji je zaštitna funkcija dodata Windows XP-u sa Service Pack 2 isključen u osnovnom podešavanju.
 Hakerska grupe Anonimni i Teamp0ison najavile su da će se udružiti još jednom kako bi započele operaciju usmerenu protiv banaka. Nova operacija Anonimnih i Teamp0ison pod nazivom OpRobinHood će za cilj imati krađu podatakka o kreditnim karticama velikih banaka jer dve grupe haktivista žele da ukradeni novac doniraju u dobrotvorne svrhe.
 Grupa koja stoji iza kontraverznog malware-a Duqu obustavila je svoje aktivnosti, ugasivši sve C&C (serveri za komandu i kontrolu) koji su do skoro korišćeni, uključujući i onaj koji je aktivan od 2009. godine. Prema tvrdnjama istraživača Kaspersky Laboratorije, svi fajlovi sa 12 do sada otkrivenih C&C servera koji su bili u službi Duqu Trojanca su obrisani 20. oktobra ove godine, samo dva dana nakon što je Symantec objavio svoju analizu bot mreže izgrađene na Duqu Trojancu...
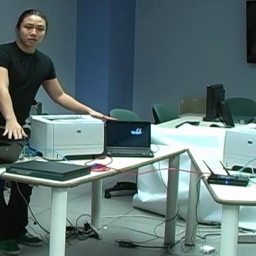 Kompanija Hewlett-Packard nazvala je tvrdnje istraživača Univerziteta Kolumbija da su milioni štampača čiji je proizvođač ova kompanija nebezbedni senzacionalističkim i netačnim. Istraživači naime tvrde da hakeri mogu preuzeti kontrolu nad sistemima, ukrasti podatke i izvršiti komande koje mogu dovesti do pregrevanja uređaja i izazivanja požara zahvaljujući propustu u firmware-u.
 Java je tokom poslednjih nekoliko godina postala nezaobilazna, ali se na stotinama miliona računara širom sveta na kojima je instalirana nalaze zastarele verzije koje su podložne hakerskim napadima. Novi podaci koje objavljuje Microsoft pokazuju da Java exploit-i dominiraju kada je reč o prvoj polovini 2011. godine, a bagovi koje koriste hakeri su stari u proseku nekoliko meseci pa čak i godina.
 Drugi put u roku od godinu dana Google je napravio iskorak u pravcu zaštite korisnika svojih servisa implementacijom još sigurnijeg metoda pretraživanja poznatog pod nazivom PFC (perfect forward secrecy). Posle uvođenja HTTPS konekcije za Gmail kao podrazumevane i enkripcije pretrage, Google se odlučio za dugoročnu zaštitu podataka kako bi onemogućio hakere da se u budućnosti, koristeći unapređenu tehnologiju, domognu sadržaja kodirane komunikacije koja je sačuvana.
 Ove nedelje ozloglašeni kompjuterski crv Conficker proslavio je treći rođendan. Prvi primerak kompjuterskog crva otkriven je pre tri godine, 21. novembra 2008. Početno širenje infekcije ovim crvom omogućila je ranjivost prepunjavanja bafera (“buffer overflow”) u Windows Serveru. Zakrpa za ovu ranjivost objavljena je 29 dana pre nego što je Conficker krenuo u napad, 23. oktobra 2008. godine.
 Kompanija Splash Data koja proizvodi aplikacije za upravljanje lozinkama objavila je listu najgorih lozinki u 2011. godini. Reč je o najčešće hakovanim lozinkama do kojih se došlo nakon analize miliona ukradenih lozinki koje su hakeri objavili na internetu. “Iako se podstiču da biraju sigurne, jake lozinke, mnogi ljudi i dalje dalje biraju slabe lozinke koje je lako pretpostaviti, dovodeći sebe u rizik od prevare i krađe identiteta,” kaže izvršni direktor kompanije Morgan Slejn.
 Hakerski napadi na SCADA sisteme i ugrožavanje vitalne infrastrukture je pretnja koja zabrinjava mnoge države, naročito one koje pripadaju ekonomski razvijenijem delu sveta. Posle onoga što se dogodilo iranskom nuklearnom programu, koji je praktično zaustavljen zbog napada na SCADA kontrolne sisteme u nuklearnom postrojenju Bahrein uz pomoć malware-a Stuxnet, mnoge države su bezbednost sajber prostora stavile na listu prioriteta.
 Iran je potvrdio da su neki kompjuterski sistemi u ovoj zemlji zaraženi Duqu Trojancem, ali su zvaničnici saopštili da Iran drži infekciju pod kontrolom. Eksperti za kompjutersku bezbednost već su stavili Iran na listu zajedno sa još najmanje sedam država koje su se našle na meti ovog Trojanca. Veruje se da je kod Duqu Trojanca pisan sa ciljem krađe podataka kako bi time kasnije bili omogućeni hakerski napadi.
 Austrijski istraživač bezbednosti programa Peter Klajsner koji je poznat kao tvorac “proof-of-concept” bootkit-a Stoned sposobnog da ostane netaknut na zaraženom računaru i nakon restartovanja, sada tvrdi da je razvio kod istog bootkit-a za Windows 8. Prethodna verzija malware-a koja je dizajnirana za operativne sisteme počev od Windows XP do Windows 7, učitava se iz MBR (master boot record) sektora i onda bootkit tokom procesa boot-ovanja ostaje netaknut u memoriji.