Lažni Kaspersky Antivirus u spam emailovima
Vesti, 10.11.2011.
 “Nijedna renomirana kompanija ne šalje spam poruke,” kaže Maria Namestnikova, stručnjak Kaspersky Laboratorije u tekstu na kompanijskom blogu a povod blog posta je pritužba korisnika upućena renomiranom proizvođaču antivirusnog softvera da Kaspersky Lab šalje spam email-ove. Sporni email koji je navodno poslala Kaspersky Laboratorija sa email adrese “Sale@Kaspersky.com ima sva obeležja tipične online prevare... Dalje
Novčana i zatvorske kazne zbog hakovanja Greenpeace-a
Vesti, 14.11.2011.
 Energetska kompanija EDF moraće da plati kaznu od 1,5 miliona evra zbog upada u kompjuterske sisteme organizacije za zaštitu životne sredine Greenpeace. Dva visokorangirana službenika u EDF-u osuđena su na kazne zatvora zbog optužbe da su unajmili privatnu detektivsku agenciju Kargus Consutants čiji su detektivi po njihovom nalogu upali su kompjuterske sisteme Greenpeace-a u Francuskoj. Dalje
CIA priznala da nadzire Facebook i Twitter
Vesti, 07.11.2011.
 Kako prenosi agencija Associated Press, jedinica koja deluje pod pokroviteljstvom američke obaveštajne službe CIA a koja sebe naziva “osvetoljubivi bibliotekari” nadzire društvene mreže, lokalne i međunarodne vesti, radio stanice i televiziju, chat sobe na internetu i sve druge kanale komunikacije koji mogu biti izvor informacija korisnih za agenciju. Dalje
Apple izbacio istraživača iz programerskog programa zbog otkrivanja propusta u iOS
Vesti, 09.11.2011.
 Samo nekoliko sati pošto je poznati istraživač bezbednosti aplikacija i haker Čarli Miler objavio da je njegova aplikacija objavljena u Apple-ovoj prodavnici proof-of-concept program razvijen sa ciljem da se demonstrira postojanje ozbiljne ranjivosti u iOS, Apple je obavestio Milera da je izbačen iz kompanijskog programa za programere. Dalje
Hemijska i odbrambena industrija napadnute Trojancem 'Poison Ivy'
Vesti, 01.11.2011.
 Pedesetak kompanija iz oblasti hemijske i odbrambene industrije našlo se na udaru hakerskih napada Trojancem “Poison Ivy” čiji je autor kineski haker i koji može naći širom interneta, a u kompaniji Symantec tvrde da su napadi koji su imali za cilj krađu industrijskih tajni počeli ne kasnije od jula i da su trajali do sredine septembra ove godine. Dalje
Bez zakrpe za 'Duqu bag' u novembru
Vesti, 04.11.2011.
 Misteriozni malware Duqu, koji je još uvek predmet špekulacija i polemika stručnjaka, može iskoristiti zero-day ranjivost u Windows kernelu i na taj zaraziti računar. Mađarski CrySyS Lab otkrio je dropper (installer) fajl malware-a Duqu koji, prvi maliciozni fajl kojim započinje infekcija računara nakon čega on preuzima i instalira druge maliciozne fajlov na zaraženom računaru. Dalje
 Lažni antivirusi više nisu u modi. To bi bio ukratko zaključak najnovije analize Kaspersky Laboratorije koja obuhvata period počev od juna ove godine. Međutim, stručnjaci upozoravaju da pad broja napada lažnim antivirusnim programima ne znači i kraj nekadašnje glavne uzdanice visokotehnološkog kriminala.
 Prema pisanju francuskog poslovnog magazina L’Expansion, francuska nuklearna elektrana Areva bila je meta hakerskog napada u septembru ove godine. Pisanja o ovom incidentu su kontradiktorna. Veb sajt Slate Magazine objavio je tvrdnje da je napad bio vrlo ozbiljan i da su hakeri imali kontinuiran pristup kompjuterskim sistemima u elektrani tokom dve godine.
 Nove analize nedavno otkrivenog Trojanca Duqu dovode u pitanje dosadašnje pretpostavke o poreklu malware-a i ranije dovođenje u vezu sa ozloglašenim kompjuterskim crvom Stuxnet. Prema analizi SecureWorks Counter Threat Unit kompanije Dell, iako Duqu i Stuxnet imaju neke zajedničke karakteristike, uključujući i metod koji koriste za unos malicioznih fajlova u zaražene sisteme, izgleda da im se ciljevi, odnosno zadaci koje treba da obave na zaraženim sistemima značajno razlikuju.
 Kao dodatnu zaštitu od fišinga, Intel je u svoje čipove implementirao tehnologiju provere identiteta koja omogućava veb sajtovima proveru autentičnosti računara prilikom prijavljivanja korisnika na naloge. Intelova tehnologija zaštite identiteta (Identity Protection Technology) implementirana je u čipove nekih Core i Core vPro procesora proizvođača kao što su HP, Lenovo, Sony i drugi a njihova isporuka je počela ovog leta, kažu u kompaniji.
 Adobe ubrzano radi na ispravci propusta u sveprisutnom Flash Player-u koji omogućava administratorima veb sajtova da krišom nadziru svoje posetioce uključivanjem veb kamera i mikrofona bez njihovog znanja ili pristanka, da ih špijuniranju, naprave video snimak ili urade bilo šta drugo što požele a što im omogućava ovaj propust i uključena veb kamera i mikrofon.
 Članovi hakerske zajednice Anonimni preuzeli su odgovornost za napad na više od 40 tajnih veb sajtova sa dečijom pornografijom i objavljivanje imena više od 1500 članova jednog od hakovanih pornografskih sajtova. Najnovija kampanja Anonimnih započela je 14. oktobra kada je grupa haktivista pronašla tajni veb sajt Hidden Wiki, koji je neka vrsta vodiča ka stotinama veb sajtova koji su nevidljivi pretraživačima i običnim korisnicima interneta.
 GFI Labs upozorio je korisnike da ne nasedaju na prevaru sa softverom koji cirkuliše internetom pod nazivom Gmail Hacker Pro, kojim se navodno može povratiti izgubljena lozinka za pristup Gmail nalogu ili pak hakovati tuđi Gmail nalog. Podsećanje za one koji imaju problema sa pristupom Gmaill nalogu zbog zaboravljene lozinke je da je Google kao i većina sličnih veb email servisa predvideo besplatnu proceduru poništavanja zaboravljene lozinke i postavljanja nove.
 Trojanac koga je nemačka policija koristila za presretanje internet telefonskih poziva ima mogućnost nadzora 15 programa, uključujući browser-e i programe za chat. Ovo je zaključak do koga su posle analize spornog softvera došli stručnjaci Kaspersky Laboratorije. Trojanca koji je poznat pod nazivima 0zapftis, Bundestrojaner ili R2D2 najpre je analizirala poznata nemačka hakerska zajednica Chaos Computer Club (CCC) koja je tada došla do zaključka da je primarna meta ovog malware-a bio Skype.
 Godinu dana duga opservacija jednog velikog hakerskog foruma rezultirala je izveštajem koji je objavila kompanija Imperva koja je u junu 2010. godine započela nadzor nad forumom koji ima 220000 registrovanih članova. Stručnjaci kompanije su analizirali sadržaje i aktivnosti na neimenovanom forumu koji je istovremeno mesto za obuku, komunikaciju, saradnju, regrutovanje i trgovinu.
 Google je najavio da će u narednih nekoliko nedelja svi korisnici koji su prijavljeni na svoje google naloge biti peusmeravani na Google Secure Search (https://www.google.com).Bezbedna verzija Google pretrage pokrenuta je još prošle godine a ubuduće će imati sve funkcije kao i regularni Google-ov i nterfejs. Jedina razlika ogledaće se u konekciji koja je u slučaju Google Secure Search kodirana tako da jedino Google zna kakve ste upite uneli u polje za pretragu.
 Ukoliko tragate za Flash Player-om koristeći kao pretraživače Yahoo ili Bing, mogli biste umesto željenog programa da naiđete na nešto što ne biste želeli na svom računaru. Istraživači kompanije GFI Software, proizvođača antivirusa, otkrili su da takozvani sponzorisani rezultati pretrage koji se pojavljuju kao odgovor na ključne reči “Adobe Flash” na Yahoo i Bing pretraživačima vode ka stranici pod nazivom “Download Flash Player” koja se nalazi na adresi GetAdobeFlash.com
 Nakon što je najveći evropski hakerski klub CCC (Chaos Computer Club) objavio rezultate analiza nekoliko uzoraka takozvanog “federalnog Trojanca” i otkića da ovaj malware poseduje i druge kapacitete osim prisluškivanja razgovora, bavarski ministar unutrašnjih poslova Jaokim Herman izjavio je da je Trojanac korišćen od 2009. godine samo za nadzor telekomunikacijskih kanala osumnjičenih i to samo u istragama koje su sprovođene protiv “ozbiljnog kriminala” koji predstavlja pretnju po život i slobodu građana.
 Komentarišući nedavno pisanje online magazina Wired o neimenovanom virusu koji je zarazio kontrolne sisteme bespilotnih letelica u američkoj vojnoj bazi u Nevadi, Jevgenij Kasperski, direktor i osnivač Kaspersky Laboratorije, izrazio je zabrinutost zbog budućnosti koje ovakvi i slični incidenti najavljuju. Prema pisanju Wired-a, reč je o Trojancu koji, pošto zarazi računar, prati aktivnosti pilota na tastaturi i tako nadgleda misije.
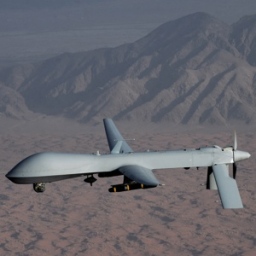 Za Trojanca koji je protekle nedelje izazvao pravu pometnju zarazivši kompjuterske sisteme u američkoj vazduhoplovnoj bazi u Nevadi odakle se kontrolišu aktivnosti bespilotnih letelica na kraju se ispostavilo da je reč o bezazlenom keylogger malware-u koji se koristi za krađu lozinki potrebnih za pristup video igrama.
 Značaj koji se pridaje takozvanim “zero-day” ranjivostima je precenjen, tvrde stručnjaci Microsoft-a u najnovijem izveštaju koji analizira registrovane opasnosti na internetu i to u periodu od januara do jula tekuće godine. Podaci koji se analiziraju u izveštaju dobijeni su od MSRT (Microsoft Software Removal Tool), Windows Update mehanizma, internet servisa i više od 600 miliona kompjutera sa preko 100 geografskih lokacija širom sveta.
 Microsoft je juče pokrenuo veb sajt na kome se ocenjuje bezbednost različitih verzija kompanijskog browser-a Internet Explorer ali i browser-a konkurentskih kompanija. Veb sajt koji se nalazi na internet adresi yourbrowsermatters.org proverava bzebednost browser-a posetioca na osnovu zaštitinih funkcija koje poseduje dajući mu na kraju ocenu koja se kreće na skali od nule do četiri.
 U najvećoj prevari sa krađom identiteta u istoriji Sjedinjenih Američkih Država uhapšeno je 111 osoba koje su američke federalne vlasti optužile za krađu podataka o kreditnim karticama klijenata širom SAD i Evrope i materijalnu štetu koja se procenjuje na preko 13 miliona dolara, koliko su kriminalci potrošili kupujući skupocene proizvode, kao što su gedžeti koje proizvodi Apple i skupocene torbe marke Gucci.
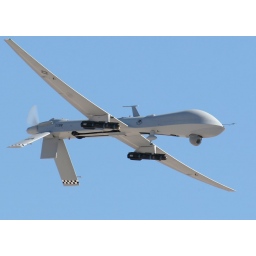 Prema pisanju magazina Wired, za sada nepoznati Trojanac sa kapacitetima keylogger-a napao je kompjuterske sisteme u američkoj vojnoj bazi u Nevadi, odakle piloti upravljaju bespilotnim letelicama koje Amerikanci koriste u Avganistanu, Pakistanu i drugim zonama konflikta širom sveta. Trojanac koji je otkriven pre dve nedelje uporno odoleva pokušajima da bude trajno uklonjen. Svaki pokušaj brisanja i vraćanja sistema u početno stanje završava se ponovnim pojavljivanjem Trojanca.
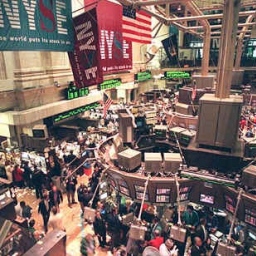 FBI istražuje pretnje koje je navodno uputila hakerska grupa Anonimni da će u ponedeljak hakovati kompjuterske sisteme njujorške berze te da će ona toga dana nestati sa interneta. Time će se ozloglašeni hakerski kolektiv na sebi svojstven način pridružiti pristalicama pokreta “Okupirajte Vol Strit”, koji već tri nedelje protestvuju na Vol Stritu izražavajući nezdovoljstvo protiv metoda kojima se služi savremeni kapitalizam.
 Infekcija računara sa operativnim sistemom Windows virusima i drugim vrstama malicioznih programa uglavnom je posledica toga što korisnici zaboravljaju da ažuriraju AdobeReader/Acrobat, Adobe Flash i Java JRE, pokazuju rezultati istraživanja koje je sproveo CSIS Security Group A/S. Cilj istraživanja je bio da se ustanovi kako tačno dolazi do infekcije Windows-a kao i koje verzije browser-a, verzije Windows-a i drugih programa su najosetljivije na infekcije.
 Microsoft je bio primoran da objavi hitno ažuriranje za svoj antivirusni program Security Essentials zbog žalbi korisnika da taj program prepoznaje Google-ov browser Chrome kao verziju poznatog Trojanca Zeus, pa su bili prijavljeni slučajevi uklanjanja browser-a sa računara kod kojih je Security Essentials detektovao navodu infekciju.
 Posle incidenta sa lažno pozitivnom detekcijom tokom kojeg je Microsoftov antivirusni softver identifikovao Google-ove browser Chrome kao maliciozni program, Google je bio prinuđen da ažurira svoj browser kako bi rešio probleme korisnika sa čijih računara je uklonjen Chrome kojeg je Security Essentials identifikovao kao trojanski program. Objavljeno ažurianje za Chrome trebalo bi da reši sve eventualne greške u instalaciji Chrome-a.
 Kada je u sredu objavljena vest o gašenju bot mreže Kelihos, u naslovima i pratećim tekstovima, pa i onom na našem sajtu osim Microsoft-a i jedinice koja deluje u okviru kompanije i koja je zadužena za borbu protiv digitalnog kriminala, druge učesnike ove uspešno izvedene akcije niko nije spomenuo. Zapravo se radilo o propustu Microsoft-a da spomene Kaspersky Laboratoriju koja je igrala glavnu ulogu u ovoj operaciji.
 Prema prvom zvaničnom istraživanju koje je sproveo tim sa Univerziteta Lester u Velikoj Britaniji, više od 200000 britanskih internet korisnika bili su žrtve online romansi čiji su učesnici, sa druge strane, kriminalci koji računaju na naivnost i usamljenost potencijalnih žrtava. Od 2000 učesnika u istraživanju 52% njih je čulo za ovakav vid prevara na internetu, a jedan od 50 ispitanika i lično poznaje nekog ko je bio žrtva ovakve prevare.
 Mozilla je u utorak objavila Firefox 7, novu verziju svog browser-a za desktop računare, koja uključuje ispravke za 11 ranjivosti koje je imala prethodna verzija. Firefox 7 je treća verzija browser-a počev od marta kada je Mozilla najavila da će ubuduće nove verzije biti objavljivane na svakih šest nedelja. Najznačajnija promena koju donosi Firefox 7 je smanjeno korišćenje memorije. Mozilla je bila prinuđena da poradi na načinu na koji njen browser koristi memoriju računara, jer je browser bio često kritikovan upravo zbog prevelike memorijske zahtevnosti.
 Od 100 testiranih ekstenzija za Google Chrome, 27 je ranjivo i može biti iskorišćeno za krađu podataka (lozinki, istorije itd.) pomoću posebno dizajniranih malicioznih veb sajtova ili hakovanjem onda kada se koristi javna WiFi mreža. Do ovog zaključka došla su trojica istraživača analizirajući 50 najpopularnijih ekstenzija i 50 nasumično izabranih ekstenzija za Google Chrome.
 Glavni veb sajt Mysql.com je hakovan a posetiocima ovog sajta u ponedeljak popodne tokom kratkog vremenskog perioda je pomoću JavaScript preusmeravanja serviran malware. Mysql.com koji je u vlasništvu kompanije Oracle slao je posetioce na drugi sajt na kome se pomoću Black Hole exploit alata instalirao malware na računare preusmerenih posetioca.
 Koristeći istu taktiku koju je kompanija primenila ranije za gašenje bot mreža Rustock i Waledac, Microsoft je podnošeo zahtev američkom sudu da naloži Verisign-u gašenje 21 domena koji su povezani sa serverima za komandu i kontrolu bot mreže Kelihos. Kelihos je relativna mala bot mreža koja je tek u nastajanju i koju čini oko 42000-45000 zaraženih zombi računara.
 Istraživači kompanije Trend Micro otkrili su seriju hakerskih napada čija su meta bile agencije za svemirska istraživanja, diplomatska predstavništva i kompanije uglavnom sa sedištem u Rusiji, ali i u Kazahstanu, Ukrajini, Uzbekistanu, Belorusiji, Kirgistanu kao i u Vijetnamu, Indiji i Kini. U kampanji koju su u Trend Micro nazvali “Lurid” pogođeno je 1465 kompjutera u 61. državi.
 Korisnici Windows-a su navikli na česta upozorenja o pojavi novih zlonamernih programa koji se sakrivaju iza dobro poznatih ikonica i ekstenzija koje prepoznaju kao fajlove nekog legitimnog softvera kao što su PDF, DOC ili XLS. Međutim, zlonamerni programi koji pogađaju Mac OS X nisu uobičajena pojava u poređenju sa brojem i raznolikošću srodnih programa pisanih za Windows.
 Ako želite da kupite bot mrežu, sada to možete da učinite sa svega 10 evra koliko košta softver bot builder nazvan “Aldi Bot” koji se po toj ceni trenutno nudi na crnom tržištu. Ovo je otkriće istraživača kompanije G Data koji kažu da se kod Aldi Bot Builder-a oslanja na izvorni kod Zeus-a. Osoba koja prodaje bot builder je programer koda Aldi Bot-a. On nisku cenu po kojoj prodaje Aldi Bot softve objašnjava time da uživa u programiranju te da mu velika zarada nije primarni cilj.
 Kao što je to bio slučaj i sa operativnim sistemima koji su mu prethodili, Windows 7 i Windows Vista, i novi operativni sistem Windows 8, čija je pre-beta verzija javnosti predstavljena pre desetak dana, reklamira se kao najbezbednija verzija Windows-a koja je ikad objavljena. Kada se ista tvrdnja iznosila za ranije verzije Windows-a to i nije bilo daleko od istine jer je svaka nova verzija donela značajna poboljšanja kao što su ASLR (Address Space Layout Randomization) i DEP (Data Execution Protection).
 Najveći japanski proizvođač vojne opreme kompanija Mitsubishi Heavy priznala je da se prošlog meseca našla na udaru hakerskih napada tokom kojih je 83 kompjutera koji pripadaju kompaniji zaraženo zlonamernim programima. Iz kompanije demantuju da su prilikom hakerskih napada ukradene bilo kakve poverljive informacije.
 Bezbednost na internetu se u značajnoj meri oslanja na SSL (Secure Socket Layers) i TSL (Transport Layer Security). Banke, online servisi za finansijske transakcije, email servisi, društvene mreže i brojni drugi internet servisi garantuju svojim korisnicima bezbednost zahvaljujući činjenici da je veoma teško hakovati SSL.
 Pretraživanje interneta neće vam uvek kao rezultat doneti ono za čim ste tragali. Tražeći veb adrese sa kojih možete preuzeti programe kao što su Firefox, Skype, Adobe Player ili uTorrent lako možete završiti na lažnim veb sajtovima koji zagađuju pretragu i sa kojih jedino što možete preuzeti su maliciozni programi.
 Prema istraživanju koje je petu godinu zaredom sprovela kompanija McAfee, manekenka Hajdi Klum je najopasnije poznato ime koje možete tražiti na internetu što znači da je apsolutna zvezda prethodnog McAfee-jevog rangiranja, glumica Kameron Diaz, ustupila čelnu poziciju poznatoj manekenki. Kriminalci na internetu često koriste imena slavnih ličnosti kako bi svojim sajtovima prevarom obezbedili posetu korisnika...
 Hakeri su u utorak napali uTorrent.com, zamenjujući uTorrent softver lažnim antivirusnim programom koji od korisnika zahteva plaćanje kako bi nepostojeći zlonamerni program bio uklonjen sa zaraženih računara. Napad je trajao dva sata koliko je lažni antivirusni program bio dostupan za preuzimanje.
 Windows 8, nova verzija Microsoft-ovog operativnog sistema, donosi obilje zaštitnih funkcija, uključujući i automatsko skeniranje boot diskova i unapređenu verziju antivirusnog programa Windows Defender, najavljuju u kompaniji. Pre-beta verzija novog operativnog sistema namenjena programerima, koja je od pre nekoliko dana dostupna svima, predstavljena je na Build konferenciji u Kaliforniji u utorak.
 Istraživači Vinsent Tubiana i Visent Verdot objavili su modifikovanu verziju Firesheep-a koja ilustruje rizike korišćenja Google-ovih servisa za pretragu na Wi-Fi pristupnim tačkama i drugim nebezbednim mrežama. Sa samo nekoliko klikova hakeri mogu steći uvid u ono što pretražujete na internetu, uključujući i veb sajtove koje ste ranije već posetili.
 Pre 150 godina većina ljudi je živela u malim gradovima i selima, okružena svojim familijama i komšijama koji su kao i oni sami živeli generacijama u istom području. Svi su se poznavali a većina ljudi je je tokom svog života otputovala najdalje nekoliko kilometara daleko od svoje kuće. Jedina privatnost koja se mogla očekivati bila je ona unutar sopstvenog doma, kada se zatvore vrata i spuste zastori. Sve ostalo se smatralo javnim.
 Kriminalci koji u vlasništvu imaju bot mreže sačinjene od velikog broja hakovanih i preotetih računara nastoje da svoj unosni posao drže u tajnosti ne samo zbog toga da bi izbegli da se nađu na udaru zakona, već i zbog toga da bi svoje mreže sačuvali od pokušaja preotimanja drugih kriminalnih bandi. Međutim, ima i izuzetaka.
 Mozilla je objavila uputstvo za oglašivače, izdavače i programmere nastojeći da ih ohrabri na primenjivanje DNT (do-not-track) tehnologije koja je implementirana u Firefox-u, kako bi ih bliže upoznala sa načinom funkcionisanja ove tehnologije i prednostima koje njena primena ima za internet korisnike. Mozilla je započela impelementaciju ove tehnologije počev od verzije browser-a Firefox 4, a isto je učinila i kompanija Microsoft ugrađujući ovu funkciju u svoj browser Internet Explorer 9 ranije ove godine.
 Forenzičkom analizom koju je sprovela kompanija Fox-IT istražujući incident sa krađom na stotine digitalnih sertifikata holandske kompanije DigiNotar, ustanovljeno je da su Gmail nalozi oko 300 hiljada Iranaca hakovani a njihove email poruke čitane od strane za sada neidentifikovanih napadača. Iako se u izveštaju Fox-IT nije odredio prema pitanju ko bi bmogao biti odgovoran za incident sa krađom sertifikata i špijuniranjem iranskih korisnika Google-ovog email servisa...
 Prema izveštaju kompanije Norton, sajber kriminal godišnje košta svetsku ekonomiju 338 milijardi dolara, što znači da je ova vrsta kriminala isplatljivija od trgovine drogom, jer je profit koji se ostvaruje visokotehnološkim kriminalom za 100 milijardi dolara veći od onog koji se zbirno ostvari u trgovini marihuanom, kokainom i heroinom.
 Spisak digitalnih sertifikata ukradenih od holandske kompanije DigiNotar koja je prošle nedelje priznala da je u julu hakovan njen sistem prešao je broj od 500, i na njemu se nalaze i sertifikati za obaveštajne službe CIA, MI6 i Mosad, izjavio je Gervas Markam, programer kompanije Mozilla koji je deo tima zaduženog za izmene u Firefox-u koje treba da blokiraju sve sajtove koji su potpisani ukradenim sertifikatima. Među pogođenim domenima, osim onih koji pripadaju navedenim obaveštajnim službama nalaze se i domeni kompanija Microsoft, Yahoo, Skype, Facebook, Twitter i Microsoft-ovog Windows Update servisa.
 Stručnjaci za kompjutersku bezbednost upozorili su korisnike Microsoft-ovog operativnog sistema Windows na novu ransomware prevaru, kojom kriminalci pokušavaju da iznude od korisnika otkup u iznosu od 100 evra tvrdeći da poseduju piratsku kopiju operativnog sistema. Iznuđivanje novca počinje obaveštenjem koje navodno potiče od Microsoft-a da je kopija Windows-a koju koristi žrtva piratska.
 Opasan malware ozloglašen zbog krađe novca sa online bankovnih računa, čiji je kod pocureo u martu ove godine postavši tako dostupan svima, unapređen je novim funkcijama, kažu istraživači. Reč je o Zeus-u koji je dobro poznat bankama zbog svoje sposobnosti da presreće podatke potrebne za prijavljivanje na online bankovne naloge, i to u realnom vremenu, na zaraženom računaru.
 Nedavno objavljeni izveštaj o kampanji hakerskih napada na vlade zapadnih zemalja, organizacija i korporacija bio je povod za razmenu vatre između dva proizvođača antivirusa, američke kompanije Mcfee i ruske kompanije Kaspersky Lab. U izveštaju koji je McAfee objavio početkom ovog meseca iznete su tvrdnje da su najmanje 72 vladine agencije, korporacije i političke organizacije bile meta hakerskih napada tokom poslednjih pet godina i da iza napada stoji jedna hakerska grupa koja je najverovatnije imala podršku neke države.
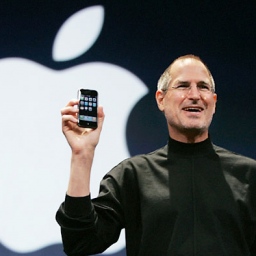 Generalni direktor kompanije Apple, Stiv Džobs, podneo je ostavku zbog zdravstvenih problema sa kojima je javnost i ranije bila upoznata tako da je bilo jasno da će doći dan kada će se dogoditi ono što je upravo objavljeno. “Uvek sam govorio da ako ikada dođe dan kada neću više moći da ispunim ono što su moje dužnosti i što se od mene očekuje kao od generalnog direktora Apple-a, ja ću biti prvi koji će vas o tome obavestiti,” napisao je Džobs u svojoj ostavci. “Na žalost, taj dan je došao.”
 Google je u sredu objavio novu studiju (“Trends in Circumventing Web-Malware Detection”, pdf) koja ukazuje na problem koji gigant pretrage ima sa identifikacijom malicioznih veb sajtova i napada. Inženjeri kompanije Google analizirali su podatke prikupljane tokom prethodne četiri godine o kompromitovanju 8 miliona veb sajtova i 160 miliona veb stranica.
 Nakon objave otkrića istraživača Univerziteta Stenford da Microsoft i nekoliko drugih kompanija koriste kontraverznu tehniku koja im omogućava da zadrže kolačiće (cookies) na kompjuterima korisnika kako bi pratili njihoove aktivnosti na internetu, iz Microsoft-a je stigao odgovor da će takva praksa korišenja “superkolačića” ubuduće biti obustavljena.
 Programerska kompanija W3 Innovations moraće da plati novčanu kaznu u iznosu od 50000 dolara zbog kršenja Zakona o zaštiti privatnosti dece na internetu, obajvila je Federalna trgovinska organizacija (FTC, Federal Trade Commission) u ponedeljak. Po zakonu od zaštiti privatnosti dece na internetu (COPPA, Children's Online Privacy Protection Act), vlasnici veb sajtova su dužni da obaveste i dobiju od roditelja ili staratelja...
 Google-ov browser Chrome unapređen je u pogledu bezbednosti u toj meri da ovog trenutka blokira četiri puta više malicioznih sajtova i programa neko pre samo godinu dana. Sa druge strane, bezbednost Firefox-a je opala u odnosu na prošlu godinu. Ovo su rezultati itraživanja koje je sprovela kompanija NSS Labs koja je slično istraživanje sposobnosti browser-a da se odbrani od malware-a sprovela i prošle godine.
 Microsoft je ove nedelje objavio 13 ažuriranja koja uključuju zakrpe za 22 ranjivosti u Internet Explorer, Windows, Office i drugim programima, uključujući i propust star dve decenije koji je poznat pod nazivom “Ping smrti” (“Ping of Death”). Reč je o ispravkama programskih propusta koje kompanija objavljuje svakog drugog utorka u mesecu.
 Sve što preuzimate sa interneta može biti opasno po bezbednost vašeg računara. Problem je u tome što je vrlo često teško napraviti razliku između legitimnih programa i dokumenata i onih koji maskirani u njih ustvari kriju maliciozni kod. To ilustruje i nedavno otkriće istraživača kompanije GFI ruskog veb sajta na adresi myccleaner.ru na kojem se nudi preuzimanje popularnog alata za optimizaciju sistema CCleaner.
 Prema onome što tvrdi Denis Sinegubko, osnivač besplatnog veb servisa za skeniranje sajtova Unmask Parasties, hakeri koriste na hiljade sajtova kompromitovanih Wordpress blogova za zagađenje rezultata pretrage na Google Image Search kodom koji preusmerava korisnika ka serverima na kojima se beleže pokušaji infekcije računara posetilaca malicioznim programima.
 Većina hakerskih napada na korporacije i organizacije kojima smo bili svedoci tokom proteklih nekoliko meseci imaju zajedničko jedno - većina njih je započela uspešno izvedenim društvenim inženjeringom. Vrlo često takvi napadi započinju slanjem email-a koji donosi malware maskiran kao lerrgitimni dokument kompanije ili vladine organizacije ili pak linkove koji primaoce vode na sajt gde napadači iskorišćavaju ranjivosti u softveru koji žrtva koristi.
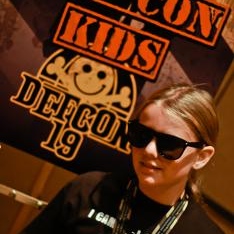 Desetogodišnja hakerka iz Kalifornije koja se u javnosti predstavlja pod nadimkom CyFi objavila je juče na na hakerskoj konferenciji Def Con 19 zero day ranjivost u igrama za iOS i Android uređaje koju su nezavisni istraživači potvrdili i označili kao novu vrstu ranjivosti. Devojčica je propust u igrama otkrila početkom godine kada je, kako je rekla, “počela da se dosađuje” zbog tempa farmerskih igara koje je igrala.
 Microsoft je prošle nedelje sugerisao korisnicima operativnih sistema Windows Vista i Windows 7 da funkciju koja je često bila predmet kritika - UAC (User Account Control - Kontrola korisničkog naloga), ipak ostave uključenom iako je veliki broj malicioznih programa dizajniran tako da prilikom infekcije računara isključi ovu funkciju.
 Najmanje 72 vladine agencije, korporacije i političke organizacije širom sveta bile su meta hakerskih napada tokom poslednjih pet godina a iza napada stoji jedna hakaerska grupa koja je najverovatnije imala podršku vlast neke države. Ovo vest je kao bomba juče odjeknula internetom kada je proizvođač ativirusnog softvera, kompanija McAfee objavila izveštaj o tajnoj operciji nazvanoj “Shady RAT” (RAT, Remote Access Tool) čiji je cilj bio krađa podataka bez presedana u dosadašnjoj istoriji. Ukradeni podaci uključuju i one sa oznakom državne tajne, arhive email prepiski, pregovaračke planove i podatke o novim naftnim i gasnim nalazištima, ugovore i mnogo drugih dokumenata.
 Lista najpopularnijih hakerskih alata naoružanih novim exploit-ima u odnosu na prošlogodišnjih vodećih 5 je nešto izmenjena. Ovi alati se smenjuju ali exploit-i koje koriste ostaju manje-vie nepromenjeni. Prvih pet exploit alata na listi najpopularnijih u 2010. godini bili su Phoenix, Eleanor, NeoSploit, YESExploit i SEOSPloitPack.
 Dve godine nakon objavljivanja dobro poznate studije koja je upozorila na činjenicu da veb sajtovi krišom instaliraju Flash kolačiće (cookies) na kompjuterima korisnika, stručnjaci su sproveli još jedno istraživanje čiji rezultati pokazuju ne samo da pojedini, u ovom kontekstu ranije spominjani veb sajtovi i dalje ostavljaju Flash kukije, već i neki drugi sajtovi koriste tehnologijee kao što je HTML5 za skladištenje kukija.
 Internet je doneo brojne mogućnosti za zaradu onima sa preduzetničkim duhom. Skoro da nema toga što se na internetu ne može kupiti. Uključujući i DDoS napade, koji su prethodnih meseci proslavili grupe haktivista Anonimni i LulzSec koje su odgovorne za brojne takve napade na veb sajtove internacionalnih korporacija, online servisa i institucija. I dok pomenute grupe ovakve napade izvode opravdavajući ih višim ciljevima, neki drugi iste aktivnosti nude na prodaju na forumima sajber kriminalnog podzemlja. Cilj naručioca ovakvog napada se lako može prozreti - izbacivanje rivala iz igre i narušavanje ugleda konkurencije.
 Kompanija Avast upozorila je da računari koji rade sa deceniju starim Microsoft-ovim operativnim sistemom Windows XP predstavljaju ogroman rezervoar zaraženih kompjutera sa kojih se maliciozni programi mogu širiti na druge sisteme. Na uzorku od 600000 računara koje je analizirala kompanija, 74% infekcija rootkit-om otkriveno je na računarima sa operativnim sistemom Windows XP.
 Koliko su maliciozni programi ozbiljan biznis pokazuje nedavno upozorenje nemačke federalne kriminalističke policije (Bundeskriminalamt, BKA) upućeno korisnicima internet bankarskih servisa o novom Trojancu pisanom za Windows koji ide korak dalje u odnosu na do sad viđene slične prevare. Novi Trojanac na kojeg je BKA upozorila građane Nemačke osmišljen je tako da pokušava da prevari korisnike da sami, dobrovoljno, prebace novac sa svojih računa na račun sajber-kriminalaca.
 Kriminalne grupe koje stoje iza distribucije scareware softvera skoro oduvek koriste iste metode. Njihov scenario je predvidljv - kompromitovanje veb sajtova koji se potom koriste kao odskočna daska za plasiranje malicioznih programa čiji su oni kreatori. Taktika koju koriste je zastrašivanje internet korisnika koje treba ubediti da su njihovi računari zaraženi i da je nužno da preuzmu zaštitini antivirusni softver koji je naravno lažan.
 Hakerke grupe LulzSec i Anonimni pozvale su svoje sledbenike na bojkot PayPal-a navodeći kao razlog to što kompanija uporno odbija da odblokira nalog WikiLeaks-a i nastavi da servisira donatorske novčane transakcije koje je PayPal stopirao nakon što je WikiLeaks otpočeo sa objavljivanjem poverljivih dokumenata američke diplomatije.
 Izveštaji prema kojima se Iran oporavio od infekcije kompjuterskim crvom Stuxnet izgleda su bili previše optimistični, jer nove informacije govore da je ova zemlja bila prinuđena da zameni hiljade skupih centrifuga koje je Stuxnet oštetio. Prema pisanju veb sajta DEBKAfile koji citira obaveštajne izvore...
 Istraživači bezbednosti kompanije Armorize upozorili su na nedavno otkrivenu masovnu kampanju ubacivanja iframe-ova što je dovelo do infekcije više od 90000 veb stranica. Istraživači kažu da ubačene skripte preusmeravaju korisnike ka malicioznim veb domenima na kojima se pokreću napadi koji pogađaju poznate ranjivosti u Java...
 Hakerska grupa Anonimni juče je objavila na Twitter-u da je hakovala kompjutersku mrežu vojne alijanse NATO i domogla se oko gigbajta poverljivih dokumenata koje neće objavljivati jer bi to bilo “neodgovorno”, kažu Anonimni. Grupa je kao dokaz objavila dva poverljiva dokumenta, oba u PDF formatu, koja pripadaju vojnoj alijansi.
 Prema rezultima istraživanju kompanije NSS Labs (pdf) Internet Explorer 8 i 9 značajno su bezbedniji u pogledu odbrane korisnika od napada koji koriste tehniku društvenog inženjeringa u odnosu na konkurentske browser-e.
 Zakrpe za softver, kodeci koji navodno nedostaju na računaru i ažuriranja za Flash Player i Java često se koriste kao mamac u pokušaju da se korisnici računara prevare i instaliraju neki zlonamerni program. Proizvođač antivirusnog softvera BitDefender upozorio je na otkriće nove veoma virulentne verzije Trojanca sa kapacitetom za DDoS napade...
 U nedavnom intervju koji je dao za veb sajt Mashable, Jevgenij Kasperski, osnivač i direktor kompanije Kaspersky Lab, govorio je o praksi najveće svetske društvene društvene mreže Facebook kada je reč o bezbednosti i privatnosti njenih korisnika, ali i izneo svoje viđenje o tome koje su zaštitne funkcije neophodne Facebook-u...
 Hakerska grupa Anonimni koja je odgovorna za nekoliko visokoprofilnih napada koji su se dogodili tokom prethodnih nekoliko meseci, navodno planira da pokrene sopstvenu društvenu mrežu pod nazivom AnonPlus.
 Google je juče najavio pokretanje novog sistema za upozorenje korisnika na moguću infekciju računara. Upozorenje o mogućem prisustvu određenog malicioznog programa neki će korisnici videti na stranici sa rezultatima pretrage. Ovo je reakcija kompanije na nedavno otkriće neuobičajenih aktivnosti na mreži koje su posledica infekcije više od milion kompjutera...
 Više od polovine kopija Adobe Reader-a koje se ovog trenutka koriste nemaju instalirana zaštitna ažuriranja što korisnike ovog softvera čini podložnim napadima, pokazuje istraživanje kompanije Avast. Svega 40% korisnika proizvoda kompanije Avast ima na svojim računarima instaliran Reader X verziju Adobe-ovog oftvera za pregled PDF fajlova...
 Microsoft-ov email servis, Hotmail, ubuduće će primenjivati strožije standarde za korisničke lozinke ne bi li se na ovaj način izborio sa trendom porasta broja preotetih naloga. Iz kompanije kažu da korisnicima Hotmail-a više neće biti dozvoljeno da koriste jednostavne lozinke...
 Jedna od vodećih organizacija za zaštitu prava potrošača “Which? Computing” optužila je Yahoo za kršenje prava na privatnost svojih korisnika čiju elektronsku poštu kompanija pregledava tragajući za podacima koje kasnije koristi za prodaju oglasa.
 Microsoft je u ponedeljak napravio još jedan, do sada možda najagresivniji korak, u pokušaju da ubedi korisnike svog deset godina starog operativnog sistema, Windows XP, da odustanu od daljeg korišćenja zastarelog softvera i pređu na novi operativni sistem Windows 7.
 Ovogodišnji Dan Nezavisnosti, 4. jul ostaće upamćen po vesti koju je sa Twitter naloga, pod oznakom BREAKING NEWS, objavio Fox News da je američki predsednik Barak Obama pogođen u atentatu i da je preminuo od posledica ranjavanja.
 Istraživači kompanije Trend Micro upozorili su korisnike na zagađenje pretrage na Microsoft-ovom pretraživaču Bing jer se među rezultatima pretrage ukoliko preko Binga tragate za stranicom sa koje možete preuzeti Google-ov browser Chrome kao jedan od rezultata u vrhu pretrage na prvoj strani pojavljuje link ka malicioznoj stranici.
 Google je u utorak predstavio tri nove funkcije koje je kompanija implementirala u Gmail sa ciljem zaštitite korisnika od fišinga. Fišing email poruke su vrsta neželjene elektronske pošte (spam) čiji je cilj obmana korisnika kako bi se napadači domogli poverljivih ličnih podataka.
 Istraživači su otkrili novu black hat SEO kampanju koju kriminalci koriste za preusmeravanje korisnika ka linkovima koji potom instaliraju jednu od najčešće korišćenih hakerskih alatki, Black Hole exploit kit, na računarima korisnika. Napad se oslanja na pretragu svega što je povezano za poznatim glumcem Šijom LeBefom...
 Kako tvrde istraživači bezbednosti, u toku je fišing napad na korisnike blog platforme Tumblr koji je do sada rezultirao krađom podataka za prijavljivanje na naloge nekoliko hiljada korisnika.
 Facebook je potvrdio da je zaposlio dvadesetjednogodišnjeg Džordža Hotca, hakera poznatijeg po nadimku GeoHot koji se proslavio zbog dekodiranja iPhone-a i još više zbog tužbe koju je kompanija Sony podnela protiv njega zbog hakovanja igračke konzole PlayStation 3. Portparol Facebook-a potvrdio je u saopštenju koje je putem email-a poslato medijima da je kompanija angažovala mladog Hotca...
 Hakerska grupa LulzSec, koja se proslavila serijom DDoS napada i hakovanja veb sajtova kompanija i organizacija kao što su Sony, PBS, Infragard, SOCA, CIA, američki Senat, i drugih, objavila je razlaz posle 50 dana delovanja.
 Tokom poslednjih šest meseci američka vlada podnela je dvostruko veći broj zahteva za podacima o korisnicima servisa kompanije Google nego bilo koja druga država u svetu, saopštila je kompanija u ponedeljak.
 Google je u utorak objavio nova besplatnu alatku za testiranje aplikacija nazvanu “DOM Snitch” koju programeri mogu koristiti za proveru sopstvenih veb aplikacija i otkrivanje propusta u kodu veb aplikacija sa strane korisnika koje ih mogu činiti podložnim hakerskim napadima.
 Popularna blog platforma WordPress zatražila je od korisnika da promene lozinke za pristup svojim nalozima nakon što su članovi tima kompanije zaduženi za bezbednost platforme otkrili dobro prikrivene Trojance u nekim od najpopularnijih WordPress plugin-ova (dodataka).
 Kompanija Armorize upozorila je na novu vrstu masovnih SQL injection napada u kojima se koristi P2P umrežavanje što pokušaj gašenja tako kompromitovane mreže čini znatno težim. Masovni veb napadi funkcionišu na sledeći način: kod napisan u SQL poslat u krajnje odredište, bazu podataka, koristi ranjivost u kodu sajta;
 Autorizacije lozinke za pristup popularnom internet servisu za skladištenje podataka Dropbox u ponedeljak je greškom bila isključena satima, ali iz kompanije tvrde da je tokom tog perioda manje od 1% od preko 25 miliona korisnika Dropbox-a pristupilo svojim nalozima. U toku je istraga...
 Kompanija Sega potvrdila je u nedelju da je njena baza podataka hakovana i da su ukradeni podaci 1,3 miliona njenih korisnika. Prema informacijama koje je kompanija dostavila putem email-ova poslatih na adrese ugroženih korisnika, podaci o kojima je reč uključuju imena korisnika, datume rođenja, email adrese i šifrovane lozinke.
 Proslavljajući svoju hiljaditu objavu na Twitteru, sada već ozloglašena hakerska grupa LulzSec u petak je izdala saopštenje za javnost, svojevrsni manifest koji objašnjava filozofiju grupe i motive za kampanju sajber napada koji su potresli internet tokom poslednjih nekoliko nedelja. Internet korisnici bi trebalo više da brinu zbog hakovanja koje se odvija u tajnosti nego zbog hakovanja o kojem se javnost obaveštava...