





Pokrivate li svoju web kameru zbog straha da vas neko gleda?
Vesti, 04.11.2014.
 Prema istraživanju koju su sprovele kompanije Kaspersky Lab i B2B International, 21% korisnika prekriva svoje web kamere jer se plaše da ih sajber špijuni posmatraju preko sopstvenog računara. U nekim zemljama, ova brojka je još veća: 40% ispitanika u Kini redovno pokriva kameru. Njihova briga nije bezrazložna - web kamere često mogu postati efikasno oruđe sajber kriminalaca. Istraživanje je otkrilo da je skoro četvrtina korisnika (24%) potpuno nesvesna da je moguće da ih neko posmatra preko web kamere. Dalje
Špijunska operacija ''TooHash'': Kako funkcionišu ciljani napadi
Vesti, 04.11.2014.
 Stručnjaci G DATA Security Labsa otkrili su operaciju sajber špijunaže koja je savršen primer kako takozvani ciljani napadi funkcionišu. Svrha ove operacije koju su u G DATA nazvali “TooHash” je krađa vrednih dokumenata od ciljeva napada. Napadači su kao taktiku napada izabrali spear fišing koji izvode uz pomoć malicioznog Microsoft Office dokumenta koji se nalazi u prilogu emaila. Ciljevi napada su odabrani, što se moglo zaključiti iz činjenice da su napadači slali posebno napravljene radne biografije... Dalje
Ne otvarajte sumnjive emailove: Infekcije kripto-malverom CryptoWall u porastu
Vesti, 31.10.2014.
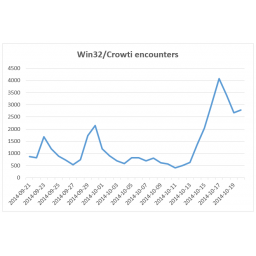 Broj infekcija ransomwareom CryptoWall (Win32/Crowti) iznenada je porastao ovog meseca, upozorio je Microsoftov Centar za zaštitu od malvera (MMPC). Taj porast broja infekcija posledica je novih kampanja distribucije ovog malvera. CryptoWall je familija malvera koji šifruju fajlove na zaraženim računarima a zatim ucenjuju korisnike da plate za njihovo otključavanje i dešifrovanje fajlova. Ovakve pretnje se obično šire spam emailovima i exploitima. CryptoWall napada i poslovne i kućne korisnike računara... Dalje
U Chrome 39 SSL 3 će biti onemogućen po defaultu, u Chrome 40 potpuno uklonjen
Vesti, 02.11.2014.
 Google planira da ukine podršku za ostarelu verziju SSL (Secure Socket Layer) protokola 3.0 u Google Chrome 40, koji bi trebalo da bude dostupan korisnicima za oko dva meseca. Ova odluka je usledila pošto su Googleovi istraživači nedavno otkrili opasan propust u dizajnu SSL 3.0 koji su nazvali “POODLE”. Ovaj propust omogućava takozvane “čovek u sredini” napade i izvlačenje osetljivih infomacija kao što su autentifikacionii kolačića iz sigurne HTTPS konekcije kriptovane sa SSL 3. Iako je POODLE najozbiljniji bezbednosni propust... Dalje
Oprezno: Email obaveštenje o gašenju Microsoft naloga je prevara
Vesti, 29.10.2014.
 Emailovi koje navodno šalje Microsoft i u kojima se korisnici obaveštavaju da će im nalozi biti ugašeni je pokušaj kriminalaca da prevare korisnike i nateraju ih da im predaju svoja korisnička imena i lozinke. Mnogo korisnika još uvek naseda na ovakvu vrstu prevara, kada situacija nalaže hitno delovanje pa korisnici imaju manje šanse da uoče znakove prevare. U ovom konkretnom slučaju, potencijalna žrtva dobija ovakvu email poruku zato što je navodno podnela zahtev za gašenje Microsoft naloga. Dalje
Drupal tim: Ako niste primenili zakrpu za Drupal 7 odmah, smatrajte vaše sajtove kompomitovanim
Vesti, 31.10.2014.
 Administratori sajtova koji koriste Drupal 7, jedan od najpopularnijih sistema za upravljanje sadržajem, trebalo bi da smatraju svoje sajtove kompromitovanim ako nisu primenili zakrpu ili nadogradili postojeću verziju na Drupal 7.32 u roku od sedam sati pošto je 15. oktobra objavljena informacija o otkriću veoma opasne ranjivosti u Drupal 7. Ovo alarmantno upozorenje objavio je u sredu tim za bezbednost Drupal projekta zbog veoma rizičnog SQL propusta (CVE-2014-3704) koji je otkrio istraživač iz nemačke firme... Dalje
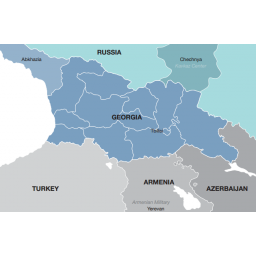 Rusija je najverovatniji krivac za višegodišnju sajber špijunažu iako su nevidljivi napadi ostavili manje tragova nego što je to uobičajeno za hakerske napade čiji su pokrovitelji države, zaključak je novog izveštaja koji je objavila kompanija FireEye. Istraživači ove kompanije grupu koja je odgovorna za ove napade nazvali su APT28, što je skraćenica od “advanced persistent threat”, naziv koji koji su istraživači upotrebili da bi klasifikovali ove napade za koje veruju da ih je počinila jedna određena grupa napadača.
 Hakeri za koje se veruje da rade za rusku vladu napali su nedavno u kompjutersku mrežu Bele kuće što je dovelo do privremenog prekida u radu pojedinih servisa dok su timovi za sajber bezbednost pokušavali da reše problem. Zvaničnici Bele kuće koji su insistirali na anonimnosti rekli su Vašington Postu da dosadašnja istraga nije pronašla dokaze o hakovanju poverljive mreže. “Sumnjiva aktivnost” je otkrivena na mreži Kancelarije predsednika, posle čega su odmah preduzete mere za procenu i zaustavljanje ovih aktivnosti.
 Istraživači iz kompanije Trend Micro otkrili su špijunsku operaciju hakerske grupe koja je od 2007. godine špijunirala vojne agencije i dobavljače, ambasade u SAD i državama američkih saveznika, opozicione političare i disidente u Rusiji, medije i druge institucije i organizacije. Sajber kriminalci koji učestvuju u ovoj operaciji nazvanoj Pawn Storm imaju političke i ekonomske ciljeve. Oni su tokom prethodnih godina koristili različite tehnike napada, uključujući i spear-phishing emailove sa malicioznim Microsoft Office...
 Ako ste tokom vikenda imali probleme sa bit.ly linkovima, niste jedini. Mnogi korisnici koji su u subotu popodne kliknuli na neki link popularnog servisa za skraćivanje linkova Bit.ly link videli su upozorenje da je sajt koji su nameravali da posete nebezbedan. Bit.ly linkovi su radili u Safariju i Internet Exploreru, ali su korisnici Chromea i Firefoxa imali problema. Na Gooleovoj Safebrowsing stranici za Bit.ly stoji da je tokom tri poslednja meseca provereno 91854 stranica na sajtu, i da je 669 stranica sadržalo zlonameni softve...
 Facebook i Yahoo su razvili mehanizam koji će sprečiti vlasnike recikliranih email adresa da preotmu naloge koje su stari vlasnici nekada registrovali na drugim sajtovima sa tim email adresama. Prošle godine, Yahoo je najavio svoju novu politiku prema kojoj neaktivni email nalozi moraju da budu obrisani, a ta korisnička imena ponovo ponuđena drugim, novim korisnicima koji žele da registruju email nalog. I Microsoft je uradio isto sa Outlook.com nalozima. Stručnjaci za bezbednost i privatnost kritikovali su tada...
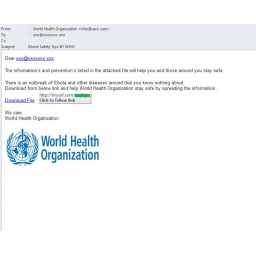 Američki nacionalni tim za hitan odgovor na sajber napade (US-CERT) nedavno je upozorio korisnike na maliciozne emailove i fišing napade u kojima se koristi tema epidemije Ebole kao mamac za korisnike. US-CERT je savetovao korisnicima da budu oprezni sa emailovima u kojima se spominje Ebola, i da nikako ne otvaraju linkove i priloge u njima. Još jedno upozorenje je stiglo iz kompanije Kaspersky čiji su stručnjaci posebno upozorili na emailove koje navodno šalje Svetska zdravstvena organizacija (SZO).
 Bezbednosni propust u Windowsu poznat pod nazivom Sandworm koji je Microsoft nedavno ispravio ponovo se koristi u napadima jer su hakeri pronašli način kako da zaobiđu zakrpu i nastavili sa ciljanim napadima. Za ovaj propust se saznalo kada je otkriven exploit koji je koristila grupa hakera koju su istraživači nazvali “Sandworm Team” (“Tim peščanog crva”) zbog mnogo veza sa naučno-fantastičnim serijalom “Dina” u kodu exploita. “Kao i sa Sandowormom, u ovim napadima se ponovo, kao sredstvo infekcije...
 Dell SecureWorks je objavio nove podatke o broju računara zaraženih kripto-ransomwareom CryptoWall i prema ovim informacijama, vesti nisu dobre - broj zaraženih sistema iznenada je porastao i dostigao 830000. Poslednja informacija o broju računara zaraženih CryptoWall malverom je objavljena krajem avgusta. Tada je Dell Secure Works objavio da je ovaj malver, u periodu od marta do avgusta ove godine, zarazio 625000 računara. To znači da je praktično za samo nekoliko nedelja broj žrtava...
 Zloupotreba sajtova baziranih na oblaku kao što su Dropbox, Sendspace i Evernote nije strana sajber kriminalcima. Osim što tako dobijaju besplatan prostor za svoje maliciozne fajlove, ovi sajtovi odgovaraju kriminalcima jer tako mogu da izbegnu proizvođače antivirusa i istraživače. Najnoviji slučaj takve zloupotrebe inače legitimnih sajtova otkrili su stručnjaci kompanije Trend Micro. Oni su otkrili malver TSPY_DRIGO.A, koji koristi Google Drive za izvlačenje informacija od žrtava. Kada se pokrene, malver traži...
 Maliciozne reklame našle su se prošle nedelje na najmanje 22 popularna web sajta i odgovorne su za napade exploita baziranih na browserima koji su inficirali računare kripto-ransomwareom CryptoWall. Kampanju malvertajzinga (zlonamerno oglašavanje) čije su žrtve bili posetioci najmanje 22 popularna sajta među kojima su Yahooovi sajtovi Finance i Fantasy Sports, realestate.aol.com, theatlantic.com, 9gag.com i match.com, otkrili su stručnjaci firme Proofpoint. “Sve u svemu, više od 3 miliona posetilaca dnevno...
 Dvostepena verifikacija je dodatni sloj zaštite za online naloge. Ako aktivirate ovu opciju za Google nalog, Google će od vas osim lozinke tražiti i verifikacioni kod koji vam kompanija šalje prilikom pokušaja prijavljivanja na nalog sa nepoznatog uređaja kako biste potvrdili da vi pokušavate da se prijavite na nalog a ne neko drugi. Hakeri najčešće rade sa daljine, tako da čak i ako imaju vašu lozinku, nemaju vaš telefon na koji se šalje spomenuti verifikacioni kod. Zaštita Google naloga će ubuduće...
 Bezbednosni propust u Flash Playeru koji je Adobe ispravio najnovijom nadogradnjom svog proizvoda pre samo nedelju dana uvršten je u dva komercijalna hakerska alata, Fiesta i Angler, koji se koriste u drive-by napadima. Reč je o veoma opasnoj ranjivosti koja je označena sa CVE-2014-0569, koju je lako iskoristiti i koja može dovesti do izvršenja napadačkog koda na ranjivom sistemu. Nije uobičajeno za sajber kriminalce da u svoje alate uključe exploit za sveže ispravljeni propust, posebno u ovom slučaju kada...
 Direktor FBI Džejms Komi založio se prošle nedelje za zakonsko rešenje koje bi regulisalo proširenu upotrebu enkripcije od strane tehnoloških kompanija koje na taj način žele da zaštite privatnost svojih korisnika, navodeći da bi bez takvog rešenja rešavanje slučajeva ubistava moglo biti zaustavljeno, a osumnjičeni bi mogli da šetaju slobodno. Komi je rekao da on razume opravdano iznenađenje koje su mnogi Amerikanci osetili posle otkrića Edvarda Snoudena da američka NSA sprovodi masovni nadzor...
 Microsoft je objavio privremenu ispravku za novi 0-day propust koji postoji u skoro svim verzijama Windowsa i koji se trenutno iskorišćava u napadima pomoću PowerPointa. Propust se nalazi u svim izdanjima Windowsa osim u Windows Server 2003, objavila je kompanija u utorak. On može biti iskorišćen ako se korisnik ubedi da otvori maliciozni Office fajl koji sadrži OLE (Object Linking and Embedding) objekat. Microsoft je saopštio da napadači trenutno koriste PowerPoint fajlove, koji sadrže maliciozni OLE objekta...
 Stručnjaci kompanije Kaspersky Lab izračunali su koliko su često korisnici Mac uređaja izloženi napadu malvera. Tokom avgusta, verovatnoća susreta sa malverom je bila oko 3%. U odnosu na rizik od 21% kojem su izloženi korisnici Windows operativnog sistema, situacija sa Mac korisnicima izgleda mnogo manje zabrinjavajuća. Međutim, ako se ovo prevede u broj potencijalnih incidenata, ovaj problem nije zanemariv - prema podacima koje generiše Kaspersky Security Network, aktivni korisnik interneta susreće se...
 Direktor FBI Džejms Komi nije jedini predstavnik vlasti koji je zabrinut zbog enkripcije na Appleovom novom modelu iPhonea. Zvanična isporuka najnovijeg iPhonea u Kini započela je u petak prošle nedelje, a enkripcija koju nudi novi iPhone mogla bi biti razlog zbog koga su kineske vlasti pokrenule takozvani “čovek u sredini” napad na Appleov iCloud. Great Fire, grupa koja prati internet cenzuru u Kini, upozorila je da kineske korisnike čeka neprijatno iznenađenje kada budu pokušali da se povežu sa Appleovim iCloud servisom.
 Stručnjaci već dugo upozoravaju da je stara web tehnologija nesigurna a najnoviji dokaz za te tvrdnje je otrkiće tri Googleova inženjera koji su upozorili da 18 godina star SSL (Secure Socket Layer) 3.0 protokol nije siguran zbog propusta koji je nazvan “POODLE”. Googleovi inženjeri su u utorak objavili da propust koji je pronađen u dizajnu SSL 3.0 omogućava napadačima izvlačenje podataka iz sigurnih HTTPS veza. Njihovo otrkiće označava kraj za SSL 3.0 zato što nema efikasnog načina da se reši ovaj problem.
 Umesto danonoćnog rada na pisanju koda, kriptovanju i izmenama malvera, autori malvera sada mogu da kupe validne digitalne sertifikate na crnom tržištu i tako uštede vreme i trud koji se moraju uložiti da bi njihovi proizvodi izbegli detekciju antivirusa. U oglasu na jednom ruskom hakerskom forumu nude se na prodaju validni sertifikati jednog od najvećih serifikacionih tela, objavila je svoje otkriće kompanija SenseCy. Forum na kome se pojavio taj oglas stručnjaci SenseCy prate već neko vreme...
 Ruski hakeri za koje se sumnja da su povezani sa Kremljom špijunirali su ukrajinsku vladu, Evropsku uniju, NATO i druge uz pomoć ranije nepoznatog propusta u Microsoftovom Windowsu, objavila je juče firma iSight Partners. 0-day ranjivost koju su ruski hakeri koristili prisutna je u skoro svim verzijama operativnog sistema Windows, počev od Windows Vista. iSight je o ovome obavestio Microsoft pre nego što je javno objavio svoje otkriće, a Microsoft je juče objavio ispravku za ovaj propust koji nosi oznaku...
 Sajber kriminalci često koriste maliciozne reklame da bi slali korisnike na sajtove koji sadrže maliciozni kod. Istraživači iz kompanije Trend Micro su prethodnih meseci pratili jednu takvu kampanju u kojoj su korišćene maliciozne reklame za slanje korisnika na različite maliciozne sajtove. Najbrojniji među žrtvama ove kampanje bili su korisnici u SAD, gde je za samo mesec dana više od 113000 korisnika preusmereno na maliciozne sajtove preko ovakvih reklama. Prateći ovu kampanju, nedavno su u Trend Micro...
 Na Redditu su se pojavili linkovi za fajlove koji sadrže stotine korisničkih imena i lozinke za Dropbox naloge u tekstualnom obliku, ali još uvek nije jasno odakle potiču. U četiri fajla na Pastebinu do koga vode linkovi nalazi se 400 korisničkih imena i pripadajućih lozinki, kao najava anonimnog hakera koji je zatražio donacije u bitcoinima da bi objavio još podataka. On tvrdi da je u njegovom posedu skoro 700000 hakovanih naloga. Kako se došlo do ovih podataka i da li su oni važeći još uvek nije jasno.
 Troels Oerting, pomoćnik direktora Evropola i šef Evropskog centra za sajber kriminal (EC3) izjavio je da su otkrića Edvarda Snoudena i povećana upotreba kriptografske zaštite i anonimnosti značajno otežali istrage koje su u vezi sajber kriminala. U intervjuu za BBC Oerting je rekao da Evropol veruje da trenutno u svetu postoji mala grupa veoma sposobnih sajber kriminalaca sa kojima se treba uhvatiti u koštac. Reč je o relativno maloj grupi “dobrih programera”, rekao je Oerting ističući da Evropol zna otprilike ko su oni.
 Popularni servis za skladištenje fajlova Dropbox poslao je emailove manjem broju svojih korisnika sa objašnjenjem da su neki njihovi fajlovi nepovratno izgubljeni zbog baga u Selective Sync funkciji. “Dobili smo nekoliko izveštaja od korisnika koji koriste funkciju nazvanu Selective Sync, koji nisu mogli da pronađu određene fajlove koje su sačuvali na Dropboxu”, kaže se u emailu koji je kompanija poslala korisnicima. Tim podrške Dropboxa je otkrio da strarije verzije Dropbox klijenta imaju problem koji je uticao...
 Vest da su procurele desetine hiljada fotografija korisnika Snapchata nije tačna a glasine da su hakeri napravili bazu podataka sa ukradenim sadržajem koju je moguće pretraživati po imenima korisnika nemaju osnove, tvrdi administrator sajta Snapsaved.com, servisa koji je označen kao krivac za curenje podataka. Snapsaved je servis koji je omogućavao korisnicima da zadrže fotografije i kratke video snimke poslate preko Snapchata koje se inače automatski brišu odmah pošto ih pregledaju oni kojima su poslate.
 Agenti FBI posetili su Džonatana Hala, istraživača koji je početkom nedelje otkrio napad na Yahooove servere i servere nekoliko drugih kompanija. Hal je otkrio napad rumunskih hakera koji pokušavaju da izgrade bot mrežu, tragajući za kompjuterima sa Shellshock bagom uz pomoć infrastrukture koja pripada Yahoou, WinZipu i Lycosu. On je o svom otkriću odmah obavestio napadnute kompanije, kao i FBI, šaljući im emailove nekoliko puta. Svi kojima se obratio su kasnili za odgovorima ali je problem na kraju ipak rešen.
 Hakeri su na forumu 4chan objavili da su ukrali više od 100000 fotografija i video snimaka koje su preko Snapchata poslali korisnici ovog servisa. Snapchat je servis koji omogućava korisnicima slanje fotografija ili video snimaka koji se automatski brišu pošto ih oni kojima su poslate vide. Nije tajna da se Snapchat često koristi za razmenu sadržaja koji bi mogao biti kompromitujući za korisnike. Na vest da su fotografije i video snimci korisnika Snapchata procureli na internetu, kompanija koja je vlasnik Snapchata...
 Ruska kriminalna grupa ukrala je korisnička imena i lozinke za stotine hiljada online bankovnih računa, otkrili su stručnjaci firme Proofpoint. Proofpoint je otkrio veliki broj kompromitovanih WordPress web sajtova sa kojih se pokreću drive-by download napadi malvera Qbot, poznatog i pod nazivom Qakbot. Proofpoint je analizirao malver i otkrio nazaštićeni kontrolni panel na serveru koji koristi kriminalna grupa, što je pružilo priliku stručnjacima da analiziraju ovu kampanju. Tako su istraživači saznali da su ruski...
 Na zahtev neimenovane banke, tim za globalna istraživanja i analizu ruskog proizvođača antivirusa kompanije Kaspersky Lab sproveo je istragu o napadima kriminalaca na bankomate u istočnoevropskim zemljama. Tokom istrage, stručnjaci Kaspersky Laba otkrili su malver koji je nazvan Backdoor.MSIL.Tyupkin i koji omogućava napadačima da isprazne malverom zaražene bankomate. Malver, čija se prva verzija pojavila u martu ove godine od tada je značajno napredovao, pa najnovija verzija malvera isključuje...
 Za slučaj da vam je promaklo, podigla se velika prašina oko toga što najnoviji Microsoftov operativni sistem Windows 10 Technical Preview sadrži keylogger koji Microsoftu omogućava prikupljanje svih tekstualnih unosa korisnika. Ako ste preuzeli najnoviji Windows, možda nećete biti oduševljeni saznanjem da pravila privatnosti za Windows 10 Technical Preview omogućavaju Microsoftu da prikuplja mnogo više podataka o vama nego što ste mislili. Prema tim pravilima, Microsoft može da prikuplja sve vaše tekstualne unose...
 Kompjuterski sistemi australijske televizije ABC News 24 bili su zaraženi kripto-malverom pa je ova televizijska kuća bila u utorak primorana da svoj program emituje iz Melburna, umesto iz Sidneja odakle se inače emituje. Sistemi ABC News 24 inficirani su malverom pomoću malicioznih emailova koji su stigli na email adrese zaposlenih, a ova televizijska kuća nije jedina u Australiji čiji su zaposleni dobili ovakve emailove. Emailove sa linkom za preuzimanje kripto-malvera, dobijali su nedeljama...
 Kada su pre dva meseca demonstrirali novu i potencijalno veoma opasnu vrstu napada pokrenutog pomoću malvera ubačenog u firmware USB uređaja, istraživači nemačke konsultantske firme SR Labs Karsten Nol i Jakob Lel nisu želeli da podele sa javnošću napadački kod. “Ne postoji efikasna odbrana od USB napada. Malver skeneri ne mogu da pristupe firmwareu na USB uređajima. USB firewall koji blokira određene uređaje ne postoji, još uvek”, rekli su tada istraživači. I detekcija ponašanja...
 Twitter je podneo tužbu protiv američke vlade, tvrdeći da se prava koja kompaniji garantuje prvi amandman američkog ustava koja se odnose na slobodu govora krše jer vlada sprečava kompaniju da objavi informacije o broju zahteva za podacima korisnika koji su u vezi nacionalne bezbednosti. Twitter trenutno može da objavi samo okvirne brojke kada je reč o pismima nacionalne bezbednosti i FISA nalozima (npr. između 0 i 999). Twitter tvrdi da to nije dovoljno i da bi kompaniji moralo da bude omogućeno...
 Vlasti su loše pripemljene za borbu protiv “online ubistava”, upozorio je Evropol, ističući da se očekuje porast povreda i smrtnih ishoda prozrokovanim hakerskim napadima na važne uređaje. Policijske forenzičke metode trebalo bi da se unaprede i prilagode da bi moglo da se odgovori na opasnosti koje donosi takozvani “internet svega” (Internet of Everything, skraćeno IoE) - novo razdoblje tehnološke povezanosti u kojoj će sve, od garažnih vrata do sistema u bolnicama biti povezano i kontrolisano putem kompjuterskih mreža.
 Apple je objavio ažuriranje za svoj XProtect anti-malver sistem koje omogućava detekciju sve tri verzije OS X backdoor malvera iWorm koga su prošle nedelje otkrili istraživači ruskog proizvođača antivirusa firme Doctor Web. iWorm regrutuje zaražene računare u trenutno neaktivnu bot mrežu a spisak C&C servera malver je u trenutku kada je otkriven dobijao iz komentara koje su kriminalci objavljivali na Redditu. Računari zaraženi ovim malverom mogu se koristiti u DDoS napadima...
 Google je saopštio da je uvećao iznose novčanih nagrada za istraživače koji otkriju nepoznate propuste u Chromeu, i da je iznos najveće nagrade za bag utrorostručen tako da sada iznosi 15000 dolara. Zahvaljujući saradnji sa istraživačima, Google je do sada ispravio više od 700 bezbednosnih propusta u Chromeu, zbog čega je kompanija onima koji su ih otkrili isplatila više od 1,25 miliona dolara preko nagradnog programa za bagove, saopštili su iz kompanije. “Ali kako Chrome postaje sigurniji...
 Istraživači ruskog proizvođača antivirusa kompanije Doctor Web otkrili su i analizirali maliciozni program Mac.BackDoor.iWorm, pretnju koja je do 29. septembra zarazila više od 17000 Mac računara koji su regrutovani u veliku bot mrežu. Istraživači ruske kompanije nisu objasnili je kako se malver širi, ali su rekli da se malver raspakuje u direktorijumu /Library/Application/Support/JavaW, sakriven kao aplikacija com.JavaW i automatski se pokreće. Kompromitovani računari dobijaju komande sa servera...
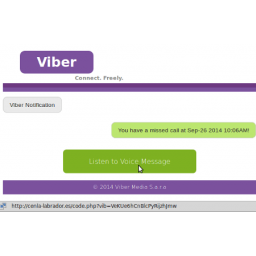 Ako dobijete obaveštenje od Vibera o propuštenom pozivu sa linkom za glasovnu poruku, budite oprezni. Poziv da preslušate poruku krije link koji vodi do kompromitovanog web servera sa malverom. Lažno email obaveštenje dolazi od bot mreže Asprox a cilj je njeno širenje regrutovanjem novih botova. Link dakle vodi do kompromitovanog web servera. Preuzeti php fajl će proveriti user agent da bi kriminalci koji stoje iza ove kampanje bili sigurni da žrtva koristi Windows i Internet Explorer...
 Rezultati istraživanja koje je sprovela kompanija Edelman Berland koja se bavi istraživanjem i analizom svetskog tržišta pokazuju da iako ogroman procent (93%) korisnika smatra da je krađa identiteta rastući problem, oni ne rade dovoljno na zaštiti svog identiteta. Iako su svesni problema krađe identiteta, samo 38% učesnika u istraživanju redovno proverava podešavanja privatnosti za naloge na društvenim mrežama. Dve trećine ispitanika zatvaraju browsere a da se prethodno nisu odjavili sa svojih online naloga.
 Istraživanje koje su u ime kompanije F-Secure nedavno sproveli britanski Institut za istraživanja sajber bezbednosti i nemačka firma SySS koja se bavi penetracionim testiranjem, a koje je podržao Evropol, pokazalo je da ljudi prilično bezbrižno koriste javni Wi-Fi, ne razmišljajući mnogo o svojoj privatnosti. Za potrebe eksperimenta, na nekoliko prometnih lokacija u Londonu postavljene su pristupne tačke za bežični javni internet. Prolaznici su bez mnogo razmišljanja izložili svoje privatne podatke, sadržaj svojih emailova...
 Alati za sajber napade sve češće se koriste kao podrška tradicionalnom kriminalu, a kriminalci iz stvarnog sveta su sve prisutniji u sajber prostoru. Ove tvrdnje izneo je osnivač i direktor kompanije Kaspersky Lab u intervjuu koji je dao britanskom Telegrafu. Granica između tradicionalnog kriminala i sajber kriminala sve više postaje nejasna. Nekada su se lopovi, razbojnici i prevaranti oslanjali na oružje, a danas sve više na fišing, DoS napade i trojance. Motivi onih koji izvode sajber napade su krađa podataka...
 Kao što je obećao, Apple je juče objavio zakrpu koja ispravlja bezbednosni propust nazvan Shellshock u Bash UNIX shellu, koji postoji u na UNIX-u baziranim operativnim sistemima, uključujući i OS X. OS X Bash Update 1.0 namenjen je OS X 10.7 (Lion), OS X 10.8 (Mountain Lion) i OS X 10.9 (Mavericks). Apple je reagovao relativno brzo s obzirom da je kompanija prošle nedelje saopštila da novootrkiveni bezbednosni propust ne predstavlja pretnju za većinu OS X korisnika, već samo one...
 Sistem za analizu URL-ova Barracuda Labsa detektovao je drive-by download napade sa pet popularnih web sajtova. Posetioci ovih sajtova su preko oglasa koji su im prikazivani preusmeravani na stranice na kojima su izvršavani exploiti za ranjivosti u neažuriranim dodacima browsera kao što su Java, Flash Player, Adobe Reader ili Silverlight. Malver koji su istraživači otkrili u ovim napadima je nova verzija ransomwarea CryptoWall koja je digitalno potpisana samo nekoliko sati pre nego što su počeli napadi...
 Apple je saopštio da većina Mac korisnika nije ugrožena zbog novootkrivenog bezbednosnog propusta koji može omogućiti hakerima da preuzmu kontrolu nad operativnim sistemom. Shellshock ili Bash bag je nova, iako godinama prisutna ranjivost u Bash shellu, koji se koristi u mnogim Linux i Unix operativnim sistemima, kao i u Appleovom Mac OS X. Ona može omogućiti hakerima izvršenje malicioznog koda. Iz Applea su međutim rekli da većina korisnika njihovog softvera nema razloga za brigu.
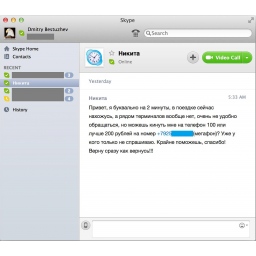 Možda vam se nekada desilo da dobijete SMS ili email u kome neko koga poznajete, vaš prijatelj ili rođak, traži da mu pošaljete novac koji mu je hitno potreban, uz obećanje da će vam kasnije objasniti u čemu je problem. Kriminalci nekada umeju da iznenade inovativnošću, ali češće su skloni da recikliraju stare trikove. Zato se nemojte iznenaditi ako na Skypeu dobijete poruku od nekog od vaših kontakata, sa molbom da mu/joj pošaljete nešto novca. Takvu poruku dobio je šef tima za globalna istraživanja i analizu...
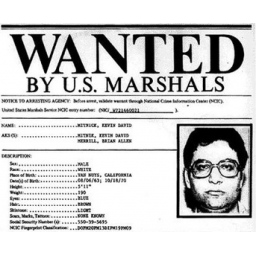 Kevin Mitnik je devedesetih bio najpoznatiji haker u svetu koji se proslavio upadima u mreže praktično svih velikih tehnoloških kompanija, kao što su IBM, Nokia, Motorola, Sun Microsystems i mnoge druge. Dve i po godine je trajala potera FBI za njim, pa je u trenuku kada je uhvaćen slovio za najtraženijeg hakera u svetu. Nakon što je 1995. uhapšen, proveo je pet godina u zatvoru, a posle odsluženja zatvorske kazne, počeo je da radi kao white hat haker i savetnik za bezbednost, pomažući kompanijama...
 Najveći broj zahteva vlasti za informacijama o korisnicima Yahoo je dobio iz SAD čije su vlasti kompaniji uputile daleko veći broj zahteva u odnosu na vlasti svih drugih država. U prvoj polovini godine, iz Nemačke je u Yahoo stiglo 2876 zahteva za informacijama o korisnicima, a iz Velike Britanije 1408 zahteva. Yahoo je odbio relativno mali broj zahteva američkih vlasti - ukupno 382 - dok je na 1396 zahteva iz kompanije odgovoreno pozitivno. Yahoo je odbacio 575 zahteva britanskih vlasti...
 Bezbednosni propust nazvan Sellshock bag koji je otkriven u široko korišćenoj Unix konzoli Bash mogao bi omogućiti hakerima da naprave kompjuterskog crva koji bi mogao da prouzrokuje veliku štetu na računarima širom sveta. Samo nekoliko meseci pošto je otkriven sada već čuveni Heartbleed bag, novi Bash bag preti da kompromituje mnogobrojne web sajtove, servere, Mac OS X računare, različite kućne rutere i druge uređaje. Zbog mogućnosti koje pruža hakerima, Shellshock se...
 Bilo je očekivano da se nedavna najava koja je došla iz Applea da kompanija neće moći da dešifruje podatke korisnika na iOS 8 uređajima, neće dopasti predstavnicima vlasti zaduženim za sprovođenje zakona koji te podatke potražuju. Tako je direktor FBI Džejms Kami rekao novinarima okupljenim u sedištu agencije da je zabrinut zbog ovakvih najava. On je izjavio da smatra da bi FBI, uz sudski nalog, trebalo da ima mogućnost da preuzme “sadržaj iz svačijeg ormara ili smart telefona”. “Ideja da bi neko mogao...
 Apple je pokrenuo novu web stranicu posvećenu privatnosti da bi se pojasnilo kako kompanija postupa da privatnim podacima korisnika, kao i kako odgovara na zahteve vlasti za informacijama o korisnicima. Web stranica je pokrenuta pismom prvog čoveka kompanije Tima Kuka koji je u pismu istakao da se pogledi njegove kompanije kada je privatnost korisnika u pitanju razlikuju od drugih tehnoloških kompanija, čija imena Kuk nije spomenuo, ali se može naslutiti da su među njima i Facebook i Google.
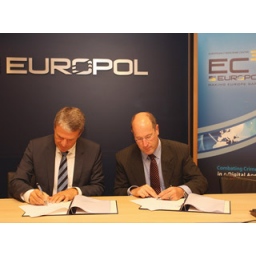 Evropska bankarska federacija (EBF) koja okuplja više od 4500 banaka i Evropski centar za sajber kriminal (EC3) Evropola objavili su u ponedeljak da su potpisali memorandum koji bi trebalo da pojača saradnju između evropskih policija i finansijskog sektora. Evropske banke i EC3 ubuduće će se zajedno boriti protiv narastajuće sofisticirane pretnje koju za banke predstavlja sajber kriminal. Banke se sve češće suočavaju sa sofisticiranim hakerskim napadima. “Banke su svakodnevno na prvoj liniji fronta...
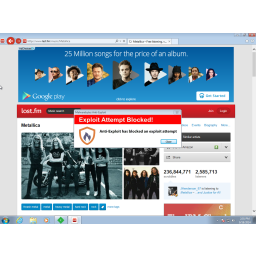 Dve online oglasne mreže, Googleova DoubleClick i Zedo, isporučuju maliciozne oglase koji mogu instalirati malver na računarima korisnika, upozorila je kompanija Malwarebytes. Među mnogim popularnim web sajtovima koji prikazuju maliciozne oglase su The Times of Israel, The Jeruslem Post, a najnovija žrtva malvertajzing napada je popularni last.fm. Iz Malwarebytes kažu da se napadi ovog obima retko viđaju. Iako oglasne mreže pokušavaju da filtriraju maliciozne oglase, povremeno se dešava da neki takvi oglasi...
 Prašina zbog nedavnog curenja fotografija slavnih se još nije slegla, a isplivale su nove fotografije. Zvezda drugog nastavka skandala sa ukradenim fotografijama je Kim Kardašijan, a među žrtvama se nalaze i Rijana, Vanesa Hadžins, Houp Solo i druge poznate ličnosti. Ovoga puta, najviše pažnje su privukla dva golišava selfija Kim Kardašijan koja su napravljena Blackberryjem, i koje su u subotu uveče mogli videti svi oni koji su pretraživali Twitter koristeći ime najpoznatije starlete u svetu. Kim Kardašijan još uvek...
 Apple je objavio da je aktivirao sistem dvostepene verifikacije za iCloud o čemu su emailm koji je kompanija poslala u utorak obavešteni svi korisnici koji već koriste dvostepenu verifikaciju za zaštitu svojih Apple ID. Ovaj korak je usledio nakon nedavnog curenja privatnih fotografija slavnih za koje je Apple tvrdio da nije posledica hakovanja iClouda, već krađe fotografija za koju su odgovorni napadači koji su pogodili lozinke Apple naloga žrtava, ili su prevarili korisnike da im otkriju lozinke.
 Windows XP je i dalje drugi najkorišćeniji operativni sistem u svetu uprkos naporima Microsofta da ukaže na rizike upornog opstajanja na nepodržanoj platformi. Ono što ustvari ovaj proizvod čini još opasnijim je njegov uspeh, smatra Sieng Chye iz kompanije ESET. U ovom trenutku, Windows XP je instaliran na 23% desktop računara u svetu, a taj broj se smanjuje veoma sporo, posebno zbog toga što prelazak na drugu platformu takođe zahteva novi hardver zbog čega sve to postaje veoma skup proces.
 Istraživači kompanije IBM Trusteer otkrili su ciljane sajber napade na nekoliko bliskoistočnih petrohemijskih kompanija u kojima se koristi nova, opasna verzija bankarskog trojanca Citadel. Malver Citadel je prvobitno stvoren sa ciljem da krade novac sa bankovnih računa, i kao takav se masovno distribuirao, inficirajući računare korisnika širom sveta. Iako korišćenje naprednog bankarskog malvera koji je dizajniran za krađu novca kao APT (advanced persistent threat) alata nije novost, ovo je prvi put da se Citadel koristi...
 Jedan od najpopularnijih sajtova u svetu eBay je ove nedelje kompromitovan tako da kada bi posetioci kliknuli na neki od linkova na sajtu automatski bi bili preusmereni na fišing stranicu na kojoj je korisnika traženo da unesu svoje eBay korisničko ime i lozinku. Lažni sajt je dizajniran tako da izgleda kao početna stranica sajta eBay. eBay je upozoren na ovo u sredu uveče, ali je kompanija reagovala tek 12 sati kasnije, nakon poziva iz BBC-ja. “eBay je velika kompanija i trebalo bi da ima 24/7 tim koji bi trebalo da se bavi time”...
 Pošto je prošle nedelje na ruskom formu Bitcoin Security objavljeno skoro 5 miliona Gmail adresa i pripadajućih lozinki, WordPress je objavio da je zbog toga što se brojne procurele email adrese podudaraju sa email adresama povezanim sa WordPress.com nalozima, resetovao lozinke za 100000 naloga svojih korisnika. WordPress je preuzeo objavljenu listu i uporedio sa svojom bazom korisnika, posle čega su resetovane lozinke za više od 100000 WordPress naloga čije se lozinke poklapaju sa procurelim lozinkama.
 Ako ne poznajete lično osobu sa kojom ćaskate na internetu, ima mnogo razloga zbog čega bi trebalo da budete oprezni u tom slučaju. Nikada ne možete biti sigurni sa kim ustvari razgovarate kao ni kakve su njegove namere. To potvrđuje i upozorenje koje dolazi iz kompanije F-Secure na malver koji cilja na Steam naloge. Malver na koji upozoravaju stručnjaci finske kompanije se širi preko Twitch chata. Naime, botovi chatuju na Twitchu nudeći šansu korisnicima da osvoje stvari za Counter-Strike: Global Offensive.
 Wikileaks je juče objavio kopije novih verzija programa koji su delovi četvrte generacije kontroverznog špijunskog softvera FinFisher, kritikujući nemačku vladu zbog toga što dozvoljava prodaju ovog softvera nekim od najrepresivnijih režima u svetu. FinFisher prodaje Gamma International GmbH, nemački ogranak kompanije Gamma Group, u čijem je sastavu i britanska filijala Gamma International Ltd. Nemačka kompanija proizvodi i prodaje sisteme za upad u računare, softverske exploite i sisteme za daljinski nadzor...
 Dokumenta Edvarda Snoudena u koje je imao uvid nemački Špigl, otkrili su plan američke obaveštajne agencije NSA i njenog britanski partner GCHQ da naprave mapu celog digitalnog sveta, koja nije samo mapa interneta i velikih saobraćajnih kanala, kao što su telekomunikacijski kablovi, već i mapa svih uređaja kroz koje protiču naši podaci. Šta više, NSA i GCHQ su imale u planu i sve krajnje uređaje povezane sa internetom, bilo gde u svetu, svaki smart telefon, tablet i kompjuter, piše nemački Špigl.
 Malo je verovatno da vam je promakla vest da se skoro pet miliona kompromitovanih lozinki korisnika Gmaila pojavilo na jednom ruskom forumu. Iako to više nije novost, s obzirom da smo napravili dvonedeljnu pauzu zbog godišnjih odmora, ne možemo a da se na kratko ne osvrnemo na taj događaj. Procurele email adrese i lozinke na forumu Bitcoin Security objavio je 9. septembra korisnik “tvskit” koji je tvrdio da je više od polovine objavljenih lozinki još uvek važeće. Ipak, iz Google kažu da nema razloga za paniku...
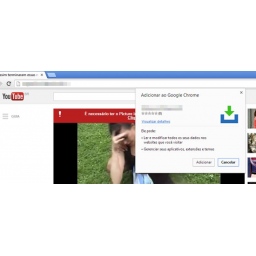 U maju ove godine Google je obavestio korisnike Google Chromea da više neće moći da instaliraju ekstenzije koje se ne nalaze u Chrome web prodavnici aplikacija, što nije bilo iznenađenje s obzirom da je kompanija ranije već najavljivala da će pooštriti kriterijume za ekstenzije za Chrome kako bi imala bolju kontrolu nad aplikacijama i ekstenzijama koje instaliraju korisnici njenog browsera. Google je tako želeo da poštedi korisnike svog browsera bezbednosnih problema koji su rezultat instalacije različitih ekstenzija...
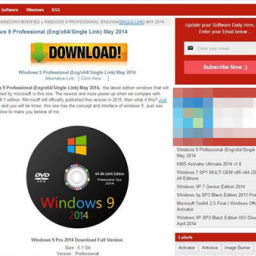 Sajber kriminalci nikad ne propuštaju priliku da iskoriste velike događaje kao mamac za neoprezne korisnike, a upravo se to dešava sa glasinama da bi Microsoft u septembru mogao da predstavi “preview” verziju novog operativnog sistema Windows 9. Očekivano, već su se pojavili maliciozni web sajtovi na kojima se nude navodno procurele kopije novog Microsoftovog operativnog sistema. Stručnjaci kompanije Trend Micro naišli su na jedan takav sajt do koga su došli tako što su u pretrazi...
 Zar nije ironija da naletite na Java exploit na sajtu Java.com, na kome se preuzima jedan od najkorišćenijih dodataka za browsere? Ovo pitanje su postavili stručnjaci firme Fox IT koji su prošle nedelje otkrili reklame sa exploitima za browsere koje se prikazuju u oglasnom prostoru na desetak popularnih web sajtova. Naime, u periodu od 19. do 22. avgusta, posetioci sajtova Java.com, Deviantart.com, TMZ.com, Photobucket.com, IBTimes.com, eBay.ie, Kapaza.be i Tvgids.nl mogli su da naiđu na malver koji se isporučivao...
 Opšte je poznato da su Java, Adobe Flash i Reader najugroženiji softver na prosečnom računaru. Međutim, izgleda da je 2014. bila bolja od prošle godine kada su proizvođači i korisnici bili suočeni sa brojnim ranjivostima u ovim programima. Analizirajući ono što se dešavalo prethodne tri godine, stručnjaci firme Heimdal Security su došli do zaključka da je 2013., po broju poznatih ranjivosti, bila ekstremna godina, što naročito važi za ranjivosti u Javi, kojih je bilo ukupno 180. Acrobatu je takođe išlo loše sa 66 ranjivosti...
 Ruski hakeri su sredinom avgusta napali američki finansijski sistem i ukrali podatke iz američke banke JPMorgan Chase & Co. (JPM) i najmanje još jedne banke, objavio je Bloomberg. Postoji mogućnost da su napadi hakera odmazda za sankcije Rusiji, rekli su Bloombergu neimenovani izvori iz FBI koji trenutno istražuje incident. Hakerski napad je rezultirao gubitkom gigabajta osetljivih podataka, a vlasti istražuju da li su nedavni napadi hakera na velike evropske banke u kojima je korišćena slična ranjivost...
 U nastojanju da povrati poverenje korisnika u Windows prodavnicu aplikacija, Microsoft je uklonio 1500 lažnih aplikacija koje su bile u ovoj prodavnici već neko vreme. Ovaj potez kompanije usledio je samo nedelju dana nakon što su se u medijima pojavili izveštaji da je Microsoftova prodavnica prepuna lažnih aplikacija, i da među njima ima i lažnih antivirusa, browsera Chrome i Safari, lažnog ažuriranja Windows 8.1, lažnog Adobe Flash Playera programera koji se potpisao sa “microsoft studioz”.
 Topli dani i letnji raspust se približavaju kraju. Igru u parkovima i na plaži deca će ponovo zameniti svojim kompjuterom, tabletom ili pametnim telefonom, vredno istražujući online enciklopedije i rečnike u pripremi za časove. To je plan, međutim, u realnosti, deca na internetu mogu da naiđu kako na gomilu korisnog materijala, tako i na nepoželjan sadržaj, poput pornografije ili nasilja, sajtova koji se bave narkomanijom, samopovređivanjem ili čak samoubistvom. Zbog toga, roditelji moraju da obrate posebnu...
 Norveška Direkcija za nacionalnu bezbednost objavila je da je 50 norveških naftnih i energetskih kompanija hakovano, kao i da je još 250 kompanija upozoreno da provere svoje mreže i sisteme i potraže dokaze o hakerskim napadima. Među hakovanim kompanija je i najveća norveška naftna kompanija Statoil, dok su imena ostalih kompanija za sada nepoznata. Portparol kompanije Statoil potvrdio je da je Direkcija za nacionalnu bezbednost, koja se između ostalog bavi i bezbednosnim pitanjima u oblasti informacionih...
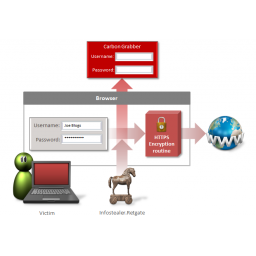 Stručnjaci kompanije Symantec otkrili su spam kampanju čija su meta firme iz automobilske industrije, koja uključuje ne samo proizvođače automobila i delova, već i prodavce i servise za popravke i održavanje, ali i firme koje se bave različitim delatnostima koji su u vezi automobilske industrije. Iz Symanteca kažu da spam kampanja koju su otkrili cilja na male i srednje evropske firme iz automobilske industrije i da se u kampanji koristi malver Infostealer.Retgate, koji je poznat i pod nazivom Carbon Grabber.
 Južnokorejska policija uhapsila je 16 osoba zbog sumnje da su trgovale ukradenim privatnim podacima 27 miliona stanovnika Južne Koreje, što je oko 72% celokupne populacije ove zemlje. 220 miliona fajlova kojima su trgovali uhapšeni, koji sadrže privatne podatke većine stanovnika Južne Koreje starosne dobi između 15 i 65 godina, po svemu sudeći su ukradeni sa sajtova za online igre i drugih online servisa. Online igre su velika industrija i razonoda u Južnoj Koreji, kažu poznavaoci prilika u ovoj zemlji.
 Hakerska grupa “Lizard Squad” izvela je u nedelju seriju DDoS napada na Sonijeve servise, zbog čega je bio onemogućen pristup Sonijevim mrežama. Hakeri (mada je moguće da iza “Lizard Squad” stoji samo jedan haker) preuzeli su na Twitteru odgovornost za napad na Sony. Iako hakerski napadi na igračke mreže nisu ništa novo, ovo je prvi put da takav napad ima religiozne i političke motive s obzirom da se "Lizard Squad" sve vreme dok su trajali napadi na Twitteru upoređivao sa terorističkom...
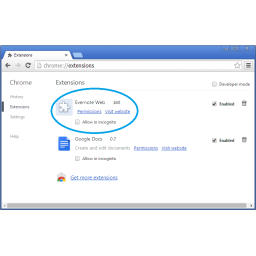 Stručnjaci kompanije Malwarebytes su upozorili na lažni dodatak Evernote za Chrome koji spamuje korisnike reklamama ubacujući Javascript u svaku stranicu koju posete. Korisnicima se čini da iskačući prozori i reklame prikazuju sajtovi koje posećuju, iako je ustvari za njihovo prikazivanje odgovoran lažni Evernote dodatak za browser. Potencijalno neželjeni program (PUP, Potentionally Unwanted Program) je potpisao “Open Source Developer, Sergei Ivanovicj Drozdov”, iako je izdavač kasnije povukao sertfikat.
 Američki ogranak kompanije Samsung optužen je da je obmanjivao američku vladu u vezi nekoliko svojih proizvoda tvrdeći da ispunjavaju kriterijume američke vlade koja je kupovala Samsungove proizvode ne zanjući da su proizvedeni u Kini. Južnokorejski gigant se saglasio da američkoj vladi plati 2,3 miliona dolara zbog kršenja uslova trgovinskog sporazuma, saopštilo je američko ministarstvo pravde u utorak. Prema američkim saveznim propisima koji se odnose na ovakve ugovore...
 Poznato je da britanski i američki obaveštajci traže propuste u Toru ali, prema tvrdnjama koje je u intervjuu BBC-ju izneo Endru Luman izvršni direktor projekta Tor, neki od njih anonimno obaveštavaju razvojni tim projekta o propustima potkopavajući time napore svojih kolega iz obaveštajnih agencija. Luman kaže da informacije o bagovima dobijaju od anonimnih izvora iz britanske agencije GCHQ i američke NSA, posle čega se ovi bagovi brzo ispravljaju. Luman je član tima inženjera softvera odgovornih za Tor Browser...
 Analiza 48000 ekstenzija za browser Google Chrome otkrila je da se mnoge od njih koriste za krađu podataka i različite prevare, što većina "običnih" korisnika nije u mogućnosti da primeti. Rezultati ovog istraživanja koje je prezentovano u utorak na Usenix simpozijumu u San Dijegu ukazuju na rastuće bezbednosne probleme sa ekstenzijama kojih bi u budućnosti moglo biti i više jer će sajber kriminalci težititi ka tome da se domognu podataka sadržanih u web browserima da bi zaradili.
 Kaspersky Lab je ovog leta sproveo istraživanje o upotrebi operativnog sistema Windows i njegovim slabim tačkama kako bi se sagledale moguće posledice za bezbednost informacija. Preko 16% svih korisnika računara koji su pristali da daju podatke globalnoj sigurnosnoj mreži Kaspersky, još uvek su u junu ove godine koristili računare sa instaliranim Windows XP operativnim sistemom. Korisnici čiji računari rade sa zastarelim operativnim sistemima ili imaju instalirane zastarele verzije softvera rizikuju napade...
 Istraživači iz kompanije Symantec otkrili su ukupno četiri kampanje, tri kampanje distribucije malvera i jednu fišing kampanju, kojima je zajedničko to što se kao mamac za prevaru korisnika koriste vesti o epidemiji Ebole u Africi. Prva kampanja koju su uočili stručnjaci Symanteca je jednostavna - napadači šalju emailove sa lažnim vestima o Ebola virusu kako bi privukli žrtve i zarazili njihove računare trojancem Zeus (Zbot). Druga kampanja je nešto sofisticiranija. Emailovi koje šalju sajber kriminalci navodno dolaze...
 Internet se u današnje vreme koristi za raznorazne aktivnosti, uključujući online banking, kupovinu preko interneta, online istraživanja kao i u svrhu socijalizacije. U poslednjih nekoliko godina došlo je do porasta broja društvenih mreža na kojima korisnici mogu da dele svakakve privatne podatke, kao i muziku, fotografije i video snimke. Nažalost, što više ličnih podataka korisnici učine dostupnim preko interneta, više su izloženi riziku od krađe identiteta. Do krađe identiteta dolazi kada kriminalac ukrade poverljive lične podatke..
 Mreža američkih zdravstvenih ustanova Community Health Systems koja u svom sastavu ima više od 200 bolnica, je hakovana, a napadači koji su najverovatnije iz Kine su pristupali sistemima ove mreže u aprilu i junu ove godine. Zbog hakovanja CHS-a ugrožene su informacije više od 4,5 miliona pacijanata jer su hakeri, koji su uspeli da zaobiđu bezbednosne kontrole kompanije, uspeli da izvuku imena pacijenata iz 206 bolnica u 29 američkih država, njihove brojeve socijalnog osiguranja, adrese, datume rođenja...
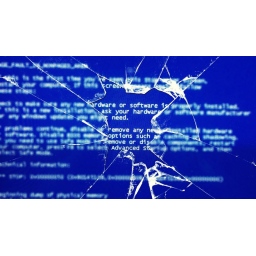 Neke od zakrpa koje je Microsoft objavio prošlog utorka u okviru redovnog mesečnog ažuriranja donele su više štete nego koristi s obzirom na pritužbe mnogih korisnika koji su se između ostalih problema žalili i na to da se prilikom ponovnog pokretanja sistema pojavio plavi ekran, greška poznata kao Blue Screen of Death. Microsoft je potvdio da istražuje tvrdnje korisnika i najavio da će problem biti rešen. Krivac je po svemu sudeći ažuriranje koje nosi oznaku MS14-045.
 Nije trebalo mnogo vremena posle velike policijske akcije protiv bot mreže stvorene pomoću malvera Gameover Zeus da se pojavi nova verzija malvera nazvana newGOZ koja je već postigla značajan uspeh u izgradnji nove bot mreže. Istraživanje koje je objavila kompanija Arbor Networks pokazuje kako su sajber kriminalci koji stoje iza bot mreže GameOver Zeus, koja je krajem maja demontirana koordinisanom akcijom policija brojnih zemalja uz tehničku pomoć privatnih kompanija...
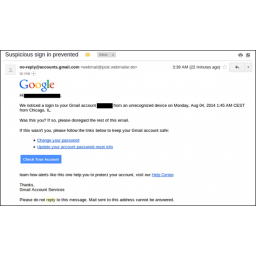 Trend Micro upozorava na spam emailove koji navodno šalje Gmail i u kojima se korisnici upozoravaju o pokušaju prijavljivanja na nalog sa nepoznatog uređaja. Lažna email poruka je vrlo slična onima koje šalje Gmail, ali pažljivi korisnik će primetiti da se prikazana email adresa i ona sa koje dolazi email ne poklapaju. Zaglavlje emaila ukazuje i da je email poslat preko mail forme kompromitovanog web sajta. Svi linkovi u emailu (“Change your password”, “Update your account password reset info”, “Help Center”)...
 Google je juče najavio novinu u svom Safe Browsing servisu koji štiti korisnike od malicioznih web sajtova i malicioznih preuzimanja u Chromeu. Od početka sledeće nedelje zaštita Safe Browsing servisa biće proširena tako da će Safe Browsing ubuduće štititi korisnike od različitih sumnjivih programa. To se pre svega odnosi na programe koji su predstavljeni kao korisni iako ustvari vrše neočekivane izmene na računaru, kao što je na primer promena početne stranice u browseru, dodavanje neželjenih alatnih traka...
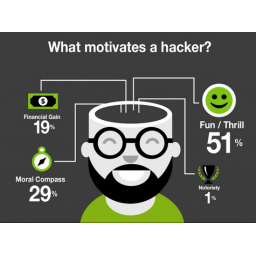 Kada hakeri provale u kompjuterske sisteme poslednja stvar koju većina njih ima na umu je da bi možda mogli da budu uhvaćeni, pokazuju rezultati istraživanja koje je objavila firma Thycotic, koja proizvodi softver za zaštitu lozinki. Thycotic je na hakerskoj konferenciji Black Hat USA 2014 koja se početkom ovog meseca održala u Las Vegasu obavio istraživanje u kome je učestvovalo 127 ljudi koji se predstavljaju kao hakeri. Rezultati istraživanja iznenadiće mnoge. Uprkos učestalim hapšenjima zbog hakovanja...
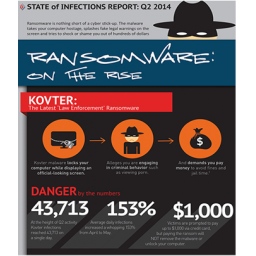 Ozloglašeni “policijski” malver Kovter je samo u jednom danu uspeo da zarazi skoro 44000 uređaja, a u periodu od maja do jula broj infekcija ovim malverom porastao je za 153%, saopštila je kompanija Damballa. Svaki uspešni napad donosi kriminalcima 1000 dolara. Ransomwarei kao što je Kovert su izgleda postali preovladavajuća vrsta malvera jer kriminalcima obezbeđuju brzu zaradu, bez mnogo rizika. Tokom drugog kvartala ove godine Damballa je uočila primetan porast u broju infekcija malverom Kovter.
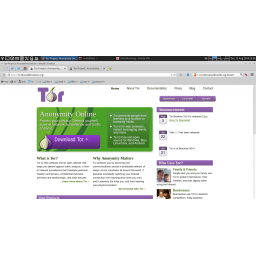 Francuski student informatike Žulijen Voazan otkrio je skoro savršenu kopiju web sajta Tor Project, na kome se posetiocima nudi da preuzmu malver umesto Tor Browser Bundle, i na kome se takođe prikupljaju donacije koje su namenjene programerima Tor Projecta. Pošto je od prijatelja saznao za kopiju web sajta Tor Project, Voazan je preuzeo navodni Tor Browser Bundle (torbrowser-install-3.6.3_en-US.exe) i posle reveznog inženjeringa otkrio da se malverom može upravljati tako da preuzima i šalje fajlove...
 Prošle nedelje američka kompanija Hold Security objavila je da je ruska hakerska grupa CyberVor ukrala skoro 1,2 milijarde podataka koji su u vezi online naloga, uključujući i korisnička imena i lozinke, i oko 500 miliona email adresa. Veruje se da su ti podaci prikupljeni hakovanjem 420000 web sajtova. Hold Security nije objavio koji su se sajtovi našli na udaru sajber kriminalaca, ali je saopšteno da su među kompromitovanim sajtovima i sajtovi malih firmi, kao i sajtovi velikih kompanija.
 Posle višemesečnog razotkrivanja tajnih aktivnosti američke Nacionalne bezbednosne agencije (NSA), Edvard Snouden bivši saradnik agencije i dalje ima šta da kaže na tu temu. U intervjuu za Wired Snouden je otkrio da je NSA razvila projekat za sajber ratovanje nazvan “MonsterMind” za automatske odgovore na sajber napade drugih zemalja, bez ikakvog učešća ljudi u odgovoru na napade. MonsterMind koristi softver koji traži obrazac saobraćaja koji može ukazati na mogući sajber napad iz inostranstva.
 Microsoft je korisnicima dao rok od 17 meseci da prestanu da koriste starije verzije Internet Explorera, uključujući i u poslednjih godinu dana najkorišćenije izdanje Microsoftovog browsera IE8, koji koristi čak 37% onih koji koriste neku od verzija Microsoftovog browsera. Kompanija je prošle nedelje najavila da će posle 12. januara 2016. podržavati IE9 samo na Windows Vista SP2 i Windows Server 2008 SP2, IE10 samo na Windows Server 2012, i IE11 na Windows 7 SP1, Windows 8.1., Windows Server 2008 SP2...
 Sajber kriminalci su iskoristili Yahooovu oglasnu mrežu za napad na korisnike koje su usmeravali na maliciozne stranice sa ransomwareom CryptoWall, saopštila je kompanija Blue Coat. Kada bi žrtve kliknule na reklamu koja je povezana sa serverom koji je pod kontrolom kriminalaca, preusmeravane su na web stranice sa zlonamernim fajlovima, a rezultat toga je bilo kompromitovanje računara. “Ono što je izgledalo kao manji malvertajzing napad ubrzo je postalo značajnije kada su...
 Ruski proizvođač antivirusa kompanija Kaspersky Lab više od deset meseci istraživala je masovnu sajber-špijunsku operaciju koju su njeni stručnjaci nazvali “Epic Turla”. Nekoliko stotina računara u više od 45 država zaraženo je tokom ove operacije, a među žrtavama su se našle državne institucije, ambasade, obaveštajne agencije, vojske, obrazovne i istraživačke ustanove i farmaceutske kompanije. Napači su koristili najmanje dva 0-day exploita, CVE-2013-5065 i CVE-2013-3346, za ranjivosti u Windows XP...
 Novi šef informatičke bezbednosti u kompaniji Yahoo Aleks Stamos najavio je pred prisutnima na hakerskoj konferenciji Black Hat koja je prošle nedelje održana u Las Vegasu da će njegova kompanija 2015. implementirati opcionalnu end-to-end enkripciju za Yahoo Mail, ali i da će ona biti kompatibilna sa end-to-end enkripcijom za Gmail. Stamos je rekao da će Yahoo ponuditi enkripciju putem modifikovane verzije End-to-End dodatka za Gmail koji je Google predstavio ranije ove godine.












