





Napad DoubleAgent preuzima potpunu kontrolu nad antivirusom
Vesti, 23.03.2017.
 Bezbednosni istraživači iz firme Cybellum otkrili su novu tehniku nazvanu DoubleAgent koja može omogućiti hakerima da preotmu kontrolu nad zaštitnim programima na računarima i da ih primoraju na zlonamerno delovanje. Napad nazvan DoubleAgent je osmišljen kada su istraživači otkrili kako da iskoriste Microsoftov mehanizam Application Verifier za učitavanje malicioznog koda unutar drugih aplikacija. Microsoft Application Verifier je alat koji omogućava programerima da provere greške u kodu za vreme rada na njemu. Alat se isporučuje sa svim verzijama Windowsa i radi učitavanjem... Dalje
Wikileaks otkriva: CIA inficira nove iPhone uređaje
Vesti, 24.03.2017.
 CIA već godinama ima alate za infekciju Appleovih Mac i iPhone uređaja, otkrivaju dokumenti Wikileaksa. Wikileaks je objavio još 12 dokumenata koji pružaju uvid u hakerske tehnike koje CIA koristi protiv Appleovih uređaja. Nova grupa dokumenata koju je Wikileaks nazvao Dark Metter je deo serijala Vault 7, koji razotkriva hakerske alate CIA. Prvi deo serijala Vault 7, nazvan Year Zero, koji je ugledao svetlo dana početkom marta, sadržao je dokumente koji govore o delu hakerskog arsenala CIA. Jedan od dokumenata od 29. novembra 2012. je uputstvo Centra za informatičke operacije CIA... Dalje
Sajtovi ne mogu da izbegnu napade loših botova, 96% web sajtova u nekom trenutku bude napadnuto
Vesti, 22.03.2017.
 Internet je pun botova, od kojih neki nemaju baš dobre namere. "Loši" botovi napadaju 96% web sajtova sa stranicama za prijavljivanje. Kompanija Distil Networks objavila je izveštaj u kome se tvrdi da su skoro svi sajtovi koji imaju stranicu za prijavljivanje izloženi napadu botova. Ovi automatizovani programi mogu biti veoma efikasni u realizaciji ciljeva hakera i sajber kriminalaca koji ih zbog toga rado koriste. U izveštaju se konstatuje da sajt koji zahteva prijavljivanje skoro da ne može da izbegne napad botova. Botove koristi konkurencija, ali i hakeri i prevaranti, a oni su i najčešći krivci za web scraping, brute force napade... Dalje
Bagovi u LastPass dodacima za Chrome i Firefox omogućavaju hakerima krađu lozinki
Vesti, 23.03.2017.
 LastPass je ispravio tri baga koji utiču na njegove ekstenzije za Chrome i Firefox, koje su hakeri mogli iskoristiti za krađu lozinki od posetilaca malicioznih sajtova. Sva tri baga otkrio je bezbednosni istraživač Googleovog Project Zero tima Tavis Ormandy, koji je poslednjih godina otkrio brojne bezbednosne propuste u različitim programima. Jedan bag utiče na LastPass ekstenziju za Chrome, a druga dva na Firefoxov dodatak. Bezbednosni propust koji utiče na LastPass ekstenziju za Chrome može biti iskorišćen napadom na JS skriptu koja stoji između korisnikovog browsera i LastPass cloud servisa gde... Dalje
Fappening 2.0: Objavljene nove golišave fotografije poznatih glumica i modela
Vesti, 21.03.2017.
 Košmar slavnih žena Holivuda nikako da se završi. Skandal koji su mediji nazvali Fappening ili Celebgate, dve i po godine pošto su internet preplavile golišave privatne fotografije Dženifer Lorens, Kejt Apton, Kim Kardašijan, Kirsten Danst i drugih poznatih ličnosti, dobio je nastavak - Fappening 2.0, čije su zvezde Ema Votson i Amanda Sejfred. One su prve žrtve skandala Fappening 2.0, a njima su se sada pridružile i glumice Rouz Mekgovan, Kejti Kesidi, Rona Mitra, Džilijan Marej, Kristana Loken, Lili Simon, modeli Alisa Ars, Dilan Pen, April Lav Geri i druge. Ovoga puta nisu procurele samo privatne fotografije... Dalje
Ask.com Toolbar mreža napadnuta dva puta za dva meseca
Vesti, 22.03.2017.
 Ask Partner Network je prošle godine kompromitovana dva puta u roku od dva meseca, a posledica je bila infekcija računara na kojima se koristi Ask.com Toolbar. Prvi napad se dogodio krajem oktobra i početkom novembra prošle godine, a drugi napad u decembru iste godine, i to odmah pošto je APN očistio svoju mrežu. Ovi incidenti su slični, jer su napadači otkrili kako da upadnu u APN mrežu i preotmu kontrolu nad procesom ažuriranja Ask.com Toolbara, i tako usmere korisnike ka malicioznom fajlu, što je rezultiralo instalacijom malvera na računarima. U prvom napadu, napadači su promenili... Dalje
 Posle curenja 8761 dokumenta za koje tvrdi da pripadaju hakerskoj jedinici CIA, Wikileaks je obećao više informacija o hakerskim alatima i tehnikama američke obaveštajne agencije. Džulijan Asanž je rekao da će Wikileaks sarađivati sa tehnološkim kompanijama kojima će biti omogućen ekskluzivni pristup nekim tehničkim detaljima, tako da kompanije mogu da objave ispravke za bezbednosne propuste. Međutim, izgleda da za tehnološke kompanije stvari nisu tako jednostavne kao što izgledaju. Asanž je nekoliko dana posle ove najave kontaktirao Apple, Microsoft i Google posle čega su njegove namere postale jasne...
 Vlasti američke države Indijane planiraju da napade ransomwarea tretiraju kao krivično delo za koje će biti propisana kazna zatvora u trajanju od jedne do šest godina, i maksimalna novčana kazna u iznosu od 10000 dolara. Ova kazna predviđena novim predlogom zakona koji je prošle godine predložio senator Kristofer Džudi. Predlog zakona je krajem februara prošao Predstavnički dom Indijane a ove nedelje će biti razmatran u Komitetu za krivično pravo Senata što je jedan od nekoliko finalnih koraka pre nego što se bude našao na stolu guverneta Indijane. Prema aktuelnom zakonu, napadi ransomwarea se smatraju...
 Bezbednosni istraživač Aleksandar Korznikov otkrio je kako je moguće prijavljivanje bez lozinke na bilo koji nalog na istom Windows računaru. To je moguće na svim verzijama Windowsa, nisu potrebne posebne privilegije, ali Korznikov nije siguran da li je u piranju bezbednosni propust u Windowsu ili je u pitanju Windowsova funkcija. Napad se može izvesti ako napadač ima fizički pristup uređaju, ali i preko RDP sesije na hakovanom računaru. Svaki korisnik, bez obzira na svoju ulogu, može koristiti CLI komande ugrađene u sve verzije Windowsa da bi prešao na bilo koju drugu aktivnu korisničku sesiju na istom računaru.
 Ruske vlasti su odbacile optužbe američkih vlasti da je ruska Federalna služba bezbednosti (FSB) umešana u hakovanje kompanije Yahoo. Ministarstvo pravde SAD je prošle nedelje saopštilo da su dva oficira FSB-a sa još dva hakera optužena za zaveru i hakovanje kompanije Yahoo. Ovo je prva ovakva optužnica protiv službenika ruskih državnih institucija. Prilikom hakerskog napada na Yahoo 2014. godine kompromitovano je 500 miliona korisničkih naloga. "Kao što smo više puta rekli, nema govora o bilo kakvom službenom angažmanu bilo koje ruske agencije, uključujući i FSB, u nezakonitim radnjama u sajber...
 Istraživači Malware Hunter Teama otkrili su malicioznu aplikaciju predstavljenu kao browser Google Chrome, koja pokušava da prevari korisnike i natera ih da joj daju informacije o svojim platnim karticama. Prikupljene informacije aplikacija šalje na jednu AOL email adresu. Aplikacija ide i dalje od onoga što obično rade druge aplikacije koje kradu podatke o karticama, koje se često lako prepoznaju. Ova maliciozna aplikacija, nazvana "Betaling - Google Chrome.exe" pokušava da prođe kao browser Google Chrome, i prilično je dobra u tome. Betaling koristi ikonu Chromea, i zaista podseća na Chrome - ima istu adresnu traju...
 Tri godine pošto su internet preplavile privatne fotografije slavnih žena, među kojima su se našle golišave fotografije Dženifer Lorens, Kim Kardašijan, Kejt Apton i Kirsten Danst, internetom ponovo kruže fotografije slavnih žena, među kojima i glumica Eme Votson i Amande Sejfred. Fotografije su se pojavile na Redditu i 4chan u utorak uveče, a među njima ima popularnih selfija njihovih vlasnica ali i seksualno eksplicitnih fotografija. Portparolka Eme Votson je potvrdila da neke su od ukradenih fotografija prave i da je reč o fotografijama koje su ukradene pre nekoliko godina a koje su nastale dok je Ema isprobavala...
 Microsoft je najzad objavio saopštenje u vezi procurelih dokumenata CIA u kome kompanija tvrdi da bi računari koji rade sa Windowsom 10 trebalo da budu bezbedni. Propusti koji se pominju u dokumentima CIA imaju vremensku oznaku i izgleda da su prisutni samo u starijim sistemima. "Mi shvatamo veoma ozbiljno bezbednosne probleme i nastavljamo sa dubljom analizom da bi smo utvrdili da li su neophodni dodatni koraci da bi smo zaštitili naše korisnike", saopštila je kompanija. Iz Microsofta obećavaju da će obavestiti korisnike ukoliko se otkriju još neke pretnje. U saopštenju nije rečeno da li su korisnici...
 FBI odbija da objavi informacije o alatu koji je koristio da bi pristupio sadržaju iPhonea teroriste iz San Bernardina, a razlog bi moglo biti to što agencija možda i dalje koristi ovaj alat. Prošle godine Apple je odbio zahtev FBI da pomogne agentima biroa da krekuje iPhone koji je koristio napadač iz San Bernardina. Ali, ubrzo posle toga, FBI je saopštio da mu više nije potrebna Appleova pomoć jer je biro sam uspeo da krekuje telefon teroriste. Kako se to dogodilo FBI tada nije otkrio, ali je agencija i posle toga odbijala da to objasni. FBI je sada u sporu sa tri novinske organizacije koje traže od biroa da objavi informacije o tome...
 Procureli poverljivi dokumenti CIA razotkrili su hakerske aktivnosti američke obaveštajne agencije u periodu od 2013. i 2016. U dokumentima se kao ciljevi eksplicitno spominju iPhone, Android uređaji, Linux, Windows kao i smart televizori. Proizvođači antivirusa su takođe na listi. Izgleda da nijedan deo hardvera, softvera ili operativnog sistema nije bezbedan od sajber oružja CIA. Stručnjaci nemačkog proizvođača antivirusa kompanije G Data Edi Viliems i Ralf Bencmiler pregledali su dostupne dokumente CIA koje je objavio Wikileaks. Baš kao i kada je Snouden objavio poverljive dokumente američke...
 Bezbednosne provere web sajtova koji traže od posetilaca da dokažu da su ljudi će verovatno biti zamenjene novim sistemom koji je razvio Google. CAPTCHA provere su osmišljene tako da spreče automatizovane botove da pristupaju i koriste web sajtove. Googleov novi sistem prati interakciju posetioca sa web sajtom da bi se dokazalo da je posetilac pravi, pa dosadašnji CAPTCHA testovi više neće biti neophodni. CAPTCHA testovi se primenjuju na web sajtovima na kojima se prodaju na primer karte za koncerte kako bi se sprečilo da botovi kupe sve najbolje karte. CAPTCHA test možete videti i kada pokušavate da se prijavite...
 Dokumenti koje je Wikileaks objavio početkom nedelje otkrivaju da CIA koristi kod javno dostupnih malvera. Time se bavi operativna grupa Centralne obaveštajne agencije koja se naziva Umbrage, čiji je zadatak da pregleda kod javnih malvera i da ga iskoristi za hakerske alate CIA. Wikileaks je objavio i planira da objavi samo internu dokumentaciju agencije, ali ne i uzorke malvera koje koristi CIA. Dokumenti koji se tiču grupe Umbrage ukazuju na to da CIA koristi kod različitih malvera koji su javno dostupni. U dokumentima većina ovih malvera ima oznaku "Known Malware", ali u nekim slučajevima navedena...
 Wikileaks će sa Googleom, Appleom i drugim tehnološkim kompanijama raditi na ispravljanju propusta koje CIA koristi za hakovanje telefona, računara i drugih uređaja. Ovo je najavio Džulijan Asanž kao odgovor na oštre kritike javnosti na račun Wikileaksa zbog objavljivanja poverljivih dokumenata o delovanju CIA a da prethodno nisu preduzeti koraci za zaštitu servisa koje koriste miljarde ljudi. Asanž koji je osnivač Wikileaksa, rekao je na online konferenciji za medije da će Wikileaks raditi sa Appleom, Googleom i drugim tehnološkim kompanijama na ispravljanju svih propusta koji su otkriveni kada je Wikileaks...
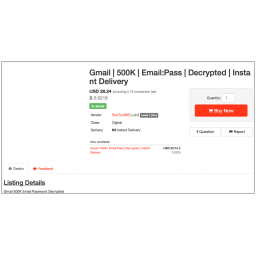 Skoro da ne prođe dan bez vesti o krađi podataka. Prošle godine, informacije o milijardama naloga korisnika popularnih sajtova kao što su LinkedIn, Tumblr, MySpace, Last.FM, Yahoo! i VK.com procurele su na internetu. Najnovija vest je da se lozinke i druge informacije o više od milion Yahoo i Gmail naloga prodaju na "mračnom webu". Informacije koje su ponuđene na prodaju uključuju korisnička imena, emailove i lozinke u tekstualnom obliku. Najverovatnije je da su ove informacije ukradene u nekoliko sajber napada. Prodavac koji nudi ove informacije na Dark Webu je haker koji se popisuje kao "SunTzu583".
 Wikileaks je juče počeo sa objavljivanjem serije poverljivih dokumenata pod nazivom "Vault 7" za koje organizacija tvrdi da pripadaju američkoj Centralnoj obaveštajnoj agenciji (CIA). "Vault 7" sadrži ukupno 8761 dokument koji svedoči o hakerskim kapacitetima CIA. Wikileaks je juče objavio prvi deo nazvan "Godina Nula" koji otkriva obim i pravac globalnog tajnog hakerskog programa CIA, njen arsenal malvera i desetine 0-day exploit alata protiv širokog spektra proizvoda američkih i evropskih kompanija, uključujući i Appleov iPhone, Googleov Android, Microsoftov Windows i Samsung televizore...
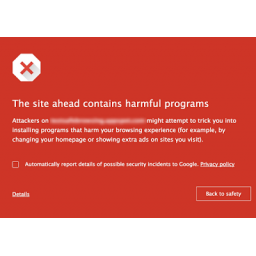 Google je odlučio da proširi zaštitu Safe Browsing servisa na MacOS uređaje pa će korisnici MacOS koji koriste Chrome za surfovanje internetom verovatno ubuduće videti više upozorenja jer će Safe Browsing početi da označava sajtove na kojima se nalazi potencijalno neželjeni i štetni softver. Prethodnih nekoliko godina, Google je ograničio pokušaje promene podešavanja za Chrome na Windows računarima. Sada je ta zaštita uključila i MacOS uređaje a u Googleu se nadaju da će to pomoći borbi protiv malvera i programa koji prikazuju oglase a koji ciljaju Appleovu platformu za desktop računare...
 Neko ko se potpisuje sa "gektar" objavio je na forumu tehničke podrške sajta BleepingComputer.com link za Pastebin gde se, prema njegovim tvrdnjama, mogu naći ključevi za dešifrovanje fajlova koje je šifrovao ransomware Dharma. Ne zna se ko je "gektar" i zašto je to uradio, kao ni kako su ti ključevi našli u njegovim rukama, ali postoje indicije da je on imao pristup izvornom kodu ransomwarea. Bez obzira na to ko stoji iza ovog nadimka i kakvi su njegovi motivi, ključevi su pravi, a to je ono što je jedino važno za žrtve. Istraživači iz kompanija Kaspersky Lab i ESET su proverili ove ključeve, i prema njihovim rečima, oni funkcionišu.
 Kompanija Yahoo je priznala da je neko neovlašćeno pristupao njenom kodu i falsifikovao kolačiće, a u kompaniji veruju da je za taj incident odgovorna ista osoba ili grupa koja je odgovorna i za napad koji se dogodio 2014. godine. Forenzičari koje je angažovala kompanija Yahoo identifikovali su oko 32 miliona naloga korisnika za koje su falsifikovani kolačići koji su korišćeni 2015. i 2016. godine. Iako se za incident znalo a kompanija je čak i priznala da su njeni najviši rukovodioci znali šta se događalo proteklih godina, problem je spomenut tek prošle jeseni u godišnjem izveštaju koji je podnet Komisiji za hartije...
 Dobra vest za hakere i lovce na bagove. Google i Microsoft povećali su iznose nagrada za bezbednosne istraživače, "bele šešire" i lovce na bagove koji tragaju za bezbednosnim propustima u njihovim proizvodima. Microsoft je udvostručio iznos najveće nagrade sa 15000 na 30000 dolara, dok je Google svoju najveću nagradu povećao sa 20000 na 31337 dolara. Proteklih godina, svaka velika kompanija, počev od Applea, preko PornHuba do Netgeara, pokrenula je sopstveni program nagrada za hakere i bezbednosne istraživače koji pronađu i odgovorno prijave bagove u njihovim servisima.
 Haker koji se krije iza Twitter naloga CrimeAgency tvrdi da je hakovao 126 foruma zahvaljujući kritičnim propustima u starijim verzijama softvera vBulletin koji koristi veliki broj foruma, i da je ukrao podatke koji pripadaju administratorima foruma i registrovanim korisnicima. Ukradeni podaci procureli su na jednom hakerskom forumu. Napad je izveden u periodu između januara i februara ove godine. Haker je uspeo da dođe u posed informacija o 819977 naloga foruma, koje uključuju email adrese, hashovane lozinke, kao i 1681 jedinstvenih IP adresa. Većina naloga, više od 219000, su povezani sa Gmailom...
 Najveća spam bot mreža u svetu, bot mreža Necurs, koja ima skoro 5 miliona inficiranih računara, od kojih je svakodnevno aktivno milion računara, dobila je novi modul koji se može koristiti za pokretanje DDoS napada. Kao i većina današnjih vodećih malvera, i Necurs ima nekoliko modula koji se po potrebi učitavaju na inficiranim računarima u realnom vremenu. Prema tvrdnjama istraživača iz firme Anubis Networks, Necurs je dobio mogućnost za pokretanje DDoS napada pre pola godine i to preko novog Proxy modula. Prvi put je novi modul detektovan u septembru prošle godine, ali najverovatnije je da modul datira...
 Od ove nedelje građani Srbije, uključujući i decu i maloletna lica, mogu da prijave zloupotrebu interneta i ugrožavanje bezbednosti dece na internetu na broj telefona 19833, slanjem emaila na adresu bit@mtt.gov.rs ili putem elektronske prijave na portalu www.pametnoibezbedno.gov.rs. Osim toga, građani će moći da se obrate tom centru ukoliko žele da dobiju savete iz oblasti bezbednosti na internetu. Nacionalni kontakt centar za bezbednost dece na internetu, pokrenulo je Ministarstvo trgovine, turizma i telekomunikacija, na osnovu Uredbe o zaštiti i bezbednosti dece prilikom korišćenja novih tehnologija.
 Drugu godinu zaredom kompanija Avecto objavila je rezultate analize svih kritičnih bezbednosnih propusta u Microsoftovim proizvodima koji su otkriveni i ispravljeni tokom prošle godine. Zaključak do koga su došli stručnjaci ove kompanije je da rizik u slučaju većine ovih propusta može biti smanjen samo uklanjanjem administratorskih prava. Brojevi i procenti otkrivaju sledeće: Prošle godine prijavljeno je 530 bezbednosnih propusta u Microsoftovim proizvodima od kojih su 189 bili kritični propusti. Ipak, 94% ovih kritičnih propusta moglo je biti ublaženo samo uklanjanjem administratorskh prava, što važi i za 66%...
 Google je još jednom, drugi put za nedelju dana, izašao u javnost sa informacijama o neispravljenom bezbednosnom propustu u Microsoftovim programima, ovoga puta o propustu u browserima Edge i Internet Explorer. Prvi put je pre nedelju dana kompanija objavila detalje o bagu u Windows GDI (Graphic Device Interface) komponenti. Propust je neispravljen iako je Microsoft informisan o njemu zbog toga što je kompanija, iznenada, otkazala objavljivanje februarskog izdanja zakrpa, zbog "problema koji su se pojavili u poslednjem trenutku". Ovoga puta u pitanju je bag koga je otkrio istraživač Google Project Zero...
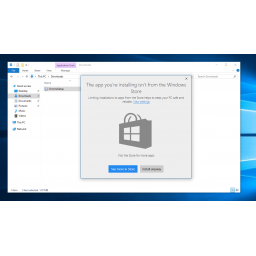 Izgleda da Microsoft želi da korisnici u budućnosti počnu da se oslanjaju u mnogo većoj meri na Windows Store. Kompanija trenutno testira novu funkciju u Windowsu 10 koja sprečava instaliranje bilo kog programa koga nema u zvaničnoj prodavnici. Jedna od novih funkcija koju će doneti Windows 10 Creators Update je mogućnost blokiranja instalacije Win32 softvera i ograničavanje operativnog sistema na aplikacije iz Windows Store. To znači da administratori mogu blokirati naloge na Windows 10 računaru da instaliraju Win32 softver i tako sprečiti infekcije malverima. Autori malvera uglavnom koriste Win32...
 Korisnici Windows telefona sigurno su svesni da platforma koju koriste mnogim programerima više nije prioritet, a razlog za to je činjenica da ova platforma konstantno beleži pad udela na tržištu. Nažalost, ovom trendu se pridružio i tim koji razvija Viber. Izgleda da su za proizvođača planetarno popularne aplikacije za razmenu poruka Viber Windows telefoni i Windows računari gubljenje vremena. Rad na verzijama Vibera za ove platforme je obustavljen, što je proizvođač i zvanično potvrdio. Iako će aplikacija za Windows telefone i računare biti i dalje dostupna za preuzimanje, u bliskoj budućnosti neće biti novih funkcija i ažuriranja.
 Kompanija Cloudflare je objavila da su istraživači iz Google Project Zero tima na njenim serverima otkrili opasan bag koji može dovesti do curenja podataka, uključujući i kriptografske ključeve, lozinke, i druge osetljive informacije brojnih web sajtova i servisa koji koriste usluge Cloudflarea, među kojima se nalaze i Uber, 1Password, OkCupid i mnogi drugi. Procenjuje se da oko 4,2 miliona domena koristi Cloudflare. Na spisku korisnika su imena mnogih velikih servisa, torent sajtovi, sajtovi za upoznavanje, sajtovi banaka, sajtovi za kupovinu i mnogi drugi. Niko u ovom trenutku ne zna koliko je sajtova pogođeno...
 U većini kampanja sa malicioznim oglasima, korisnici se usmeravaju na exploit alate koji pokušavaju da isporuče malvere kao što su ransomware, adware, bankarski trojanci i drugi. Imajući u vidu popularnost Googleovog browsera, ne čudi što je Chrome sve češće meta napada. Žerom Segura, stručnjak kompanije Malwarebytes, primetio je zanimljiv trend u nedavnim kampanjama sa malicioznim oglasima koje ciljaju korisnike Chromea - korisnici se preusmeravaju na sajtove na kojima ih čeka lažna tehnička podrška ili neka druga prevara, umesto exploit alata i malvera.
 Istraživači iz firme NeoSmart Technologies upozorili su korisnike Chromea na novu taktiku koju hakeri koriste da bi korisnike Googleovog browsera prevarili da instaliraju malver tražeći od njih da preuzmu font koji nedostaje. Istraživači su ovu zamku primetili na kompromitovanom WordPress web sajtu, što ne treba da čudi s obzirom na nedavne probleme sa WordPressom koji su se dogodili zbog toga što korisnici nisu preuzeli najnovije bezbednosno ažuriranje. Ovaj napad je dobro maskiran. Hakeri koriste JavaScript da bi poremetili prikaz teksta na sajtu tako da sve izgleda izpreturano. Korisnicima se sugeriše da...
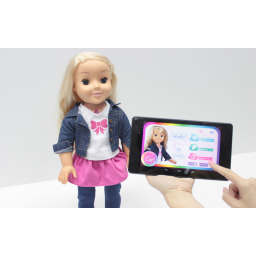 Zamislite da se igračka vašeg deteta pretvori u uređaj za špijuniranje. Zvuči zastrašujuće? Nemačke vlasti zabranile su lutku "Moja prijateljica Kajla" koja je povezana sa internetom, apelujući na roditelje da isključe ovu interaktivnu igračku. Ovakvi uređaji imaju kamere i mikrofone tako da mogu da prenose podatke a da to ne bude primećeno, i da tako ugroze i naruše privatnost korisnika, upozorila je nemačka Savezna mrežna agencija. Šef agencije Johen Homan je naglasio da to posebno važi za dečije igračke, među kojima je i lutka Kajla, kojima deca mogu da postavljaju pitanja. Činjenica je...
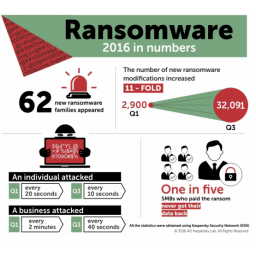 Opšte je poznato da su ruski hakeri veoma zauzeti ljudi, ali ipak iznenađuje podatak da su za nastanak oko 75% svih ransomwarea upravo zaslužni ruski sajber kriminalci. Prema rečima Antona Ivanova, analitičara malvera u kompaniji Kaspersky Lab, od 62 familije kripto ransomwarea koje je kompanija otkrila prošle godine, 47 su razvili Rusi ili kriminalci koji govore ruski. Ovaj zaključak istraživači kompanije Kaspersky Lab su izveli na osnovu onoga što su primetili na hakerskim forumima, na osnovu komandno-kontrolne infrastrukture, i drugih dokaza koje su pronašli na webu. Teško je sa sigurnošću reći zašto...
 Yahoo je ponovo počeo da obaveštava korisnike da postoji mogućnost da su hakeri pristupali njihovim nalozima. Veruje se da su hakeri umesto lozinki za pristup nalozima koristili falsifikovane kolačiće. Ovo je otkriveno još u novembru prošle godine, ali je vest o tome ostala nezapažena jer je kompanija u septembru i decembru prošle godine obelodanila dva velika inicidenta u kojima je kompromitovano ukupno milijardu i po naloga. Istraga koju je sprovela kompanija je pokazala da su se kolačići koristili 2015. ili 2016. za pristup nalozima korisnika. Yahoo je povezao neke od tih napada sa hakerima za koje se veruje...
 Microsoft se ponovo našao u neprijatnoj situaciji zbog toga što nije stigao da ispravi bezbednosni propust na vreme. Po drugi put za poslednja tri meseca, inženjeri kompanije Google objavili su informacije o bagu u operativnom sistemu Windows, ne sačekavši da Microsoft ispravi bezbednosni propust koji su otkrili, a koji utiče na različita izdanja Windowsa, od Windows Vista Service Pack 2 do najnovijeg Windows 10. U pitanju je propust u Windows GDI (Graphics Device Interface) (gdi32.dll). Ovaj propust utiče na sve programe koji koriste ovu biblioteku, i ako se iskoristi, može omogućiti hakerima krađu informacija iz memorije.
 Apple izgleda čuva obrisanu istoriju pretrage na iCloud nalozima, i to godinu dana, tvrdi Vladimir Katalov, direktor ElcomSofta, kompanije koja proizvodi alate za forenziku i oporavak podataka za Appleove proizvode. Za propust se saznalo pre desetak dana, ali ga je u međuvremenu Apple ispravio iako se na tu temu kompanija nije oglašavala. Katalov tvrdi da je softver koji proizvodi ElcomSoft, koji preuzima rezervne kopije podataka sa iCoud naloga, mogao da izvuče fajlove sa istorijom pretrage iz kopija na iCloud nalozima, i to starom i do godinu dana. Apple omogućava korisnicima da sinhronizuju istoriju pretrage interneta...
 Microsoft je u utorak odložio februarsko izdanje zakrpa za svoje proizvode na neodređeno vreme, da bi juče kompanije objavila da će februarske zakrpe biti isporučene sledećeg meseca, 14. marta. "Isporučićemo ažuriranja kao deo planiranog martovskog Update Tuesday, 14. marta, 2017.", objavila je kompanija na svom blogu. Microsoft nije izneo mnogo detalja o tome zbog čega su februarska ažuriranja odložena za mart. Iz kompanije su samo rekli da se u poslednjem trenutku pojavio problem koji je mogao da utiče na neke korisnike, i da taj problem nije mogao da bude rešen do trenutka kada je planirano...
 Google je opremio Gmail snažnim spam filterima koji uspevaju da zadrže veći deo eneželjene elektronske pošte dalje od prijemnog sandučeta, ali oni ne mogu da zadrže sve, naročito ako dolazi sa lažnih @gmail.com adresa. Brazilski bezbednosni istraživači Renato Marino, iz kompanije Morphus Labs, tvrdi da Gmail ne filtrira ili ne upozorava korisnike o sumnjivim porukama sa lažnih @gmail.com adresa. Marino kaže da takvi emailovi izgledaju kao da dolaze sa validnog Gmail naloga, iako ustvari dolaze sa servera koji nema veze sa Gmailom. To ne samo da mogu koristiti spameri, već i hakeri, koji mogu da pričine ozbiljnu...
 Napadi na WordPress sajtove u kojima se koristi bezbednosni propust u REST API, koji je ispravljen sa verzijom 4.7.2 WordPressa, pojačali su se prethodnih dana, tokom kojih su hakeri uspeli da hakuju više od 1,5 miliona stranica na 39000 domena. Prve napade su početkom prošle nedelje primetili stručnjaci kompanije Sucuri, koji su objavili podatak o više od 67000 hakovanih stranica. Taj broj je već sledećeg dana porastao na više od 100000 stranica. Najnovija informacija koju je objavila firma WordFence je da je hakovano više od milion i po stranica, i da u napadima učestvuje 20 hakerskih grupa.
 Stručnjaci iz kompanije Kaspersky Lab uočili su niz „nevidljivih“ ciljanih napada u kojima napadači koriste isključivo legalan softver: alate za penetracione testove i administraciju, kao i PowerShell okvir za automatizaciju zadataka na Windows operativnom sistemu, pri čemu maliciozni fajlovi nisu na hard disku već se kriju u memoriji. Ovakav kombinovan pristup omogućava napadačima da izbegnu detekciju, zbog čega istražitelji nemaju gotovo nikakvih dokaza na osnovu kojih bi mogli da sprovode istragu. Napadači se zadržavaju tek toliko da dobiju dovoljno informacija, nakon čega brišu svoje tragove prilikom prvog...
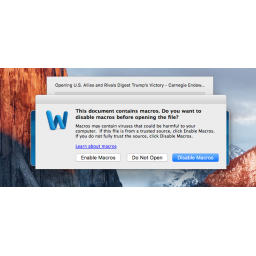 To što nisu često žrtve malvera, ne znači da se malveri nikada ne događaju korisnicima Mac računara, što dokazuju i dva slučaja koja su zabeležena ove nedelje. U jednom slučaju malver za Mac OS koristi staru tehniku malvera za Windows - maliciozni Microsoft Word dokument i makroe. Kada korisnik Mac računara otvori dokument u Wordu koji je konfigurisan tako da dozvoljava makroe i ignoriše upozorenja, umetnuti makro automatski proverava da li radi zaštitni zid LittleSnitch. Zatim preuzima šifrovani payload, dešifruje ga pomoću hardkodovanog ključa i izvršava ga. Izgleda da je kod u makrou uzet iz open-source...
 Kompanija Vizio se u ponedeljak saglasila da plati kaznu u iznosu od 2,2 miliona dolara pošto se otkrilo da je krišom prikupljala podatke korisnika koje je prodavala drugim kompanijama bez znanja korisnika. Kazna je epilog istrage koju su prošle godine pokrenuli američka Federalna trgovinska komisija (FTC) i kancelarija javnog tužioca Nju Džerzija. FTC je optužila Vizio da je svoje smart televizore isporučivao kupcima sa specijalnim softverom koji je prikupljao informacije o navikama korisnika. Sporni softver je radio tako što je svakog sekunda prikupljao piksele sa dela ekrana i upoređivao prikupljene...
 Kritičan bezbednosni propust koga je WordPress ispravio bez mnogo buke, a o kome se pričalo tek nedelju dana kasnije, mnogi administratori web sajtova su izgleda ignorisali pa su hakeri iskoristili situaciju i hakovali na hiljade neažuriranih WordPress sajtova. Podsećanja radi, pre dve nedelje WordPress je objavio da ažuriranje za tri bezbednosna propusta. Saopštenje na blogu kompanije bilo je kratko i nije otkrilo mnogo, pa su mnogi bili začuđeni zbog toga što je novo ažuriranje objavljeno tako brzo posle prethodnog. Nedelju dana kasnije WordPress je razjasnio neke detalje, i izašao u javnost sa objašnjenjem...
 U večernjim satima, 31. januara, infrastruktura uprave okruga Liking u Ohaju inficirana je ransomwareom zbog čega je bilo problema u radu nekih službi okruga. Kancelarija poverenika okruga Liking priznala je da se dogodio incident. Infekcija ransomwareom uticala je na rad celokupne uprave okruga jer su zbog infekcije isključeni i telefoni i računari da bi se sanirala šteta. Zvaničnici okruga su rekli da sve službe rade uobičajeno, ali su zaposleni ipak umesto računara do kraja te nedelje koristili papir i olovku. Pojedini zaposleni koji unose podatke u računare su poslati kući, dok su drugi preusmereni na druge poslove.
 Proizvođač antivirusa, češka kompanija Avast, objavio je još tri alata za dešifrovanje fajlova za žrtve infekcije ransomwareima, tako da trenutno ima ukupno 14 takvih alata. Tri nova alata namenjena su žrtvama ransomwarea HiddenTear, Jigsaw i Stampado/Philadelphia. Za ove malvere već postoje alati drugih bezbednosnih istraživača. Ipak, u Avastu smatraju da novi alati nisu višak i da je bolje da žrtve imaju više opcija, posebno kada su u pitanju ova tri ransomwarea koji su veoma aktivni i veoma rašireni, posebno zadnjih meseci. Stručnjaci Avasta su značajno ubrzali proces dešifrovanja, pa neke verzije...
 U SMB (Server Message Block) protokolu otkriven je bezbednosni propust koji pogađa nekoliko verzija Windowsa - Windows 10, 8.1, Server 2012 i Server 2016. Kod koji pokazuje da ovaj propust hakeri mogu iskoristiti za napade objavljen je prošle nedelje. Ovaj bezbednosni propust vodi do Denial of Service stanja koje ruši operativni sistem i može i da omogući napadačima da izvrše svoj kod sa Windows kernel privilegijama. Testovi US-CERT-a potvrdili su da bezbednosni propust utiče na Windows 8.1 i Windows 10. "Microsoft Windows ne rukuje pravilno saobraćajem koji potiče od malicioznog servera...
 Poljski razvojni studio CD Project RED još jedna je žrtva hakerskih napada. U martu prošle godine, hakeri su sa foruma ove firme ukrali informacije o 1,9 miliona članova foruma. CD Project RED u ovom trenutku obaveštava korisnike o ovom incidentu savetujući im da promene lozinke iz bezbednosnih razloga. Studio koji je poznat po veoma uspešnim igrama kao što je Witcher franšiza, napadnut je u martu prošle godine. Hakeri su pristupili staroj bazi podataka foruma i ukrali informacije o 1,9 miliona članova foruma. U vreme kada se incident dogodio, baza podataka nije bila u aktivnoj upotrebi jer su skoro godinu dana...
 Podaci 2,5 miliona članova gejmerskih foruma PSP ISO i Xbox 360 ISO koji koji pomažu gejmerima da dođu do ilegalnih kopija Xbox i PlayStation igrica, pojavili su se na internetu skoro godinu i po dana pošto su forumi hakovani. Forum PSP ISO hakovan je u septembru 2015., i tom prilikom kompromitovano je 1,3 miliona naloga, a hakeri su ukrali email i IP adrese, kao i hashovane lozinke članova foruma. ForumXbox 360 ISO hakovan je otprilike u isto vreme, a ukradene su email i IP adrese i hashovane lozinke 1,2 miliona članova foruma. Do danas nije otkriveno ko je odgovoran za ove napade. Sada su se...
 Google je najavio da će od počev od 8. februara, korisnici Chromea morati da koriste verziju 54 ili aktuelnu verziju 55 ako žele da pristupaju svojim Gmail nalozima. Korisnici drugih verzija Chromea, verzije 53 i starijih verzija, videće obaveštenje na vrhu interfejsa Gmaila koje će biti tu da ih podstakne da pređu na najnoviju verziju Chromea, verziju 55, koja je donela neka važna bezbednosna poboljšanja. Ovim će biti pogođeni korisnici Gmaila koji su još uvek na Windows XP i Windows Vista jer je verzija 49 poslednja verzija koja podržava ove operativne sisteme. S obzirom da je Microsoft ukinuo podršku...
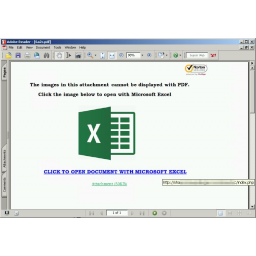 Poznato je, ili bi trebalo da bude poznato, da PDF fajlovi u emailovima mogu biti problem, jer hakeri neretko upravo preko PDF fajlova u spam emailovima šire malvere ili exploit kodove. Međutim, hakeri su od nedavno počeli da koriste PDF fajlove kako bi naterali korisnike da unesu lozinke za svoje email naloge na dobro napravljenim fišing stranicama koje liče na prave. Stručnjaci kompanije Microsoft su u poslednje vreme bili svedoci različitih verzija ovakvih napada, u kojima se koriste lažni emailovi koji sadrže PDF dokumente. U jednom takvom napadu, izgledalo je kao da postoji greška, i da PDF...
 Prošle nedelje WordPress je objavio najnoviju verziju (4.7.2) popularne platforme, ispravljajući njome tri bezbednosna propusta u verziji 4.7.1 i starijim verzijama. Ono što tim WordPressa nije saopštio javnosti je da je tada tajno ispravljen i 0-day bag koji omogućava hakerima da sa daljine menjaju ili brišu sadržaj stranica na WordPress sajtu. Bezbednosni propust o kome je ovde reč je otkrio istraživač iz kompanije Sucuri, Mark Aleksandar Monpas. On je svoje otkriće podelio sa timom WordPressa 20. januara koji je brzo ispravio bag, testirao ispravku i uključio je u ažuriranje koje je objavljeno 26. januara.
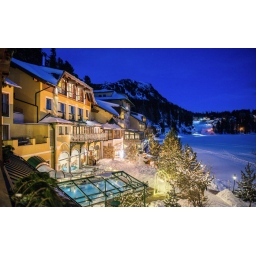 Infekcija ransomwareom napravila je haos u Romantik Seehotel Jägerwirt, hotelu sa četiri zvezdice koji se nalazi u austrijskim Alpima, na obali planinskog jezera Turracher Höhe. Inicident se dogodio početkom meseca kada je ransomware inficirao kompjuter koji upravlja elektronskim sistemom za zaključavanje vrata, sistemom za rezervacije i blagajnom. Zbog toga je sistem za zaključavanje vrata u hotelu pao, a elektronski ključevi od soba u hotelu nisu mogli da se izdaju onima koji su toga dana stigli u hotel i koji nisu mogli da se prijave u knjigu gostiju. Elektronski sistem za zaključavanje vrata funkcioniše tako da gosti...
 Kompanije Doctor Web i Emsisoft pretrpele su DDoS napade iza kojih stoje sajber kriminalci koji su očigledno želeli da obore njihove sajtove da bi se osvetili ovim kompanijama zbog mešanja u njihove kriminalne poslove. Doctor Web je napadnut tokom vikenda, a napadu su više od dva dana bili izloženi ruski i ukrajinski domeni (drweb.ru i drweb.ua). DDoS napad na kompaniju je započeo 25. januara, dan pošto je Doctor Web javno razotkrio bot mrežu sastavljenu od brojnih inficiranih Linux uređaja. Tri dana kasnije, 28. januara, slična sudbina zadesila je i Emsisoft, kada je DDoS napad pogodio deo portala...
 JavaScript atačmentima nema više mesta u emailovima poslatim preko Gmaila. Google je objavio da više neće dozvoljavati korisnicima Gmaila slanje .js fajlova. Novo pravilo će početi da se primenjuje 13. februara. Od tog datuma, .js fajlovi će se naći na crnoj listi na kojoj su već .exe, .msc i .bat fajlovi. Pokušaj da se .js fajl doda emailu kao prilog će dovesti do prikazivanja obaveštenja da je takav pokušaj blokiran "zbog toga što sadržaj predstavlja potencijalni bezbednosni problem". Naravno, nisu svi JavaScript fajlovi loši, ali Google želi da bude oprezan zbog toga što je bilo mnogo slučajeva kada su hakeri koristili .js fajlove...
 Web sajt Leaked Source koji je prodavao pristup bazi podataka sa ukradenim lozinkama za više od 3,1 milijarde kompromitovanih naloga, nestao je iznenada, a prema nepotvrđenim informacijama, policija je zaplenila servere sajta. "Leakedsource je zauvek offline i neće se vratiti", napisala je juče osoba koja se potpisala sa LTD na jednom forumu. "Vlasnik je pretresen rano jutros. Nije uhapšen, ali sve je zaplenjeno, a serveri Leakedsourcea su sa sudskim nalogom stavljeni pod federalnu istragu. Ako se nekako oporavi od ovoga, i pokrene LS opet, onda sam pogrešio. Ali ne grešim." Pokušaji medija da dođu do vlasnika sajta...
 Kriptovani email servis Lavabit koga je nekada koristio Edvard Snouden, objavio je da ponovo počinje sa radom posle trogodišnje pauze tokom koje je trajao razvoj nove email tehnologije. Vlasnik Lavabita, Ladar Levison, najavio je povratak Lavabita 1. januara, a zvanično saopštenje servisa objavljeno je krajem prošle nedelje. Stari korisnici mogu ponovo aktivirati svoje naloge. Lavabit je počeo sa radom 2008. godine kada je pokrenut sa idejom da omogući uslugu šifrovane elektronske pošte svima koji žele više privatnost za svoje online komunikacije. Servis je sa radom prestao naglo, avgusta 2013.,...
 Inženjeri Dropboxa ispravili su veoma stari bag zbog koga su se u pprotekle dve nedelje ponovo pojavili ranije obrisani folderi u nalozima nekolicine korisnika Dropboxa. Ovi su se korisnici žalili na forumu podrške Dropboxa da su im se stari folderi koje su obrisali pre nekoliko godina nekim čudom ponovo pojavili na uređajima. "Imam isti problem - nekoliko različitih foldera sa starim fajlovima iz 2009-2011, koji su obrisani pre nekoliko godina iznenada su se pojavili preko noći. A ja se definitivno nisam povezivao sa starim računarom", rekao je jedan od korisnika. "Obrisao sam te fajlove pre 6 godina"...
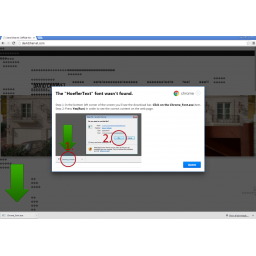 Korisnici Google Chromea trebalo bi da budu oprezni sa web sajtovima na kojima im se nudi da preuzmu paket ažuriranja fontova za browser, jer fajl koji će u tom slučaju preuzeti je najverovatnije malver. Na ovo su upozorili stručnjaci kompanije Profpoint koji kažu da su u opasnosti samo korisnici Chromea na Windowsu, i to samo iz pojedinih zemalja, i samo ako posete kompromitovani sajt na koji ih upućuju rezultati pretrage. Tehnika koju koriste napadači bazira se na kompromitovanim web sajtovima čijem izvornom kodu hakeri dodaju svoje skripte. Ove skripte filtriraju dolazni saobraćaj i učitavaju još jednu...
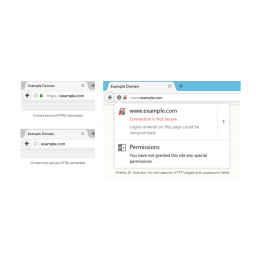 Tim za bezbednost kompanije Mozilla najavio je neke novine koje će doneti Firefox 51, koji će biti objavljen danas. Najznačajnija novina je ona u korisničkom interfejsu Firefoxa: dodatak novog indikatora za HTTP stranice sa poljima za lozinke. Počev od verzije 51 Firefoxa, kada se korisnici budu našli na HTTP stranici za prijavljivanje ili registraciju, Firefox će prikazati sivi katanac precrtan svetlo crvenom linijom. Korisnici će tako biti upozoreni da njihove lozinke mogu biti presretnute zbog nesigurne HTTP veze. Firefox je bio prvi browser koji je upozoravao korisnike da lozinke unose na HTTP stranice, ali se do sada...
 Brat i sestra, državljani Italije, uhapšeni su prošle nedelje zbog optužbi da su godinama špijunirali italijanske političare, državne institucije, kompanije i poslovne ljude, advokatske kancelarije, vođe italijanskih masonskih loža i zvaničnike Vatikana. 45-ogodišnji Đulio Ohinero i 49-ogodišnja Frančeska Maria Ohionero iz Rima, sa trenutnim boravištem u Londonu, koristili su posebno napravljen malver nazvan "EyePyramid" koji je kompromitovao ciljane računare i izvlačio sve vrste dokumenata, ali i beležio kucanje na tastaturi i krao lozinke za naloge korisnika. Prema sudskim dokumentima, istraga je započela nekoliko...
 Više od četiri nedelje, jedini izvor infekcija ransomwareom Locky su spam kampanje u kojima se širi malver Kovter, jer je glavni izvor infekcija malverom Locky, bot mreža Necurs, tokom božićnih i novogodišnjih praznika bila offline. Šta se dešavalo sa spam kampanjama u kojima se distriburiao Locky pratile su kompanije Avast i Check Point, kao i brojni istraživači. Prema rečima stručnjaka Check Pointa, koji su u decembru objavili izveštaj o najaktivnijim familijama malvera, spam koji širi Locky je manji za 81%. U oktobru, Locky je bio rangiran kao najučestalija pretnja u svetu, dok se u decembru nije plasirao ni među prvih deset.
 Članovi palestinske militantne grupe Hamas predstavljali su se kao žene i tako uspevali da prevare izraelske vojnike da instaliraju malver na svojim pametnim telefonima, saopštio je zvaničnik izraelskih odbrambenih snaga (IDF). To se otkrilo kada su izraelski vojnici počeli da primećuju da ih je kontaktirao veliki broj privlačnih žena na društvenim mrežama. U svim slučajevima scenario je bio isti. Pošto bi kontaktirao izraelskog vojnika, agent Hamasa bi se predstavio kao mlada i atraktivna žena, koja bi sa vojnikom počela da razmenjuje fotografije. Kako bi taj odnos napredovao, a vojnik počeo da veruje devojci...
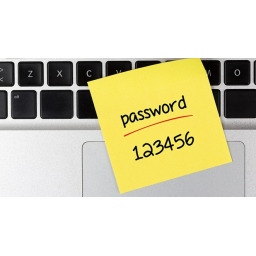 Izgleda da korisnici interneta nikada neće naučiti ništa iz sopstvenih grešaka. Istraživanje koje je objavila firma Keeper Security otkriva da je najkorišćenija lozinka u 2016. bila "123456". Najmanje 17% korisnika interneta koristilo je ovu lozinku za svoje naloge, pokazala je analiza 10 miliona lozinki koje su procurele na internetu posle hakerskih napada. Druga najpopularnija lozinka u 2016. je nešto "složenija" - pogađate, reč je o lozinki "123456789". Za njom slede "qwerty", "12345678" i "111111". Popularne lozinke su i "password", "123123", "123321", "google", "987654321", i "666666".
 Stručnjaci kompanije WordFence upozorili su na nove vrlo efikasne fišing napade na korisnike Gmaila kojima su kriminalci uspeli da prevare mnoge korisnike da ostave svoje lozinke na lažnoj stranici za prijavljivanje na Gmail nalog. Napad počinje kompromitovanjem Gmail naloga, i pretragom emailova koje je korisnik nedavno dobio. Kada nađu email sa atačmentom, fišeri prave screenshot tog emaila i stavljaju ga u odgovor pošiljaocu. Oni koriste isti ili sličan naslov emaila, da bi email bio prepoznatljiv i da bi mu se verovalo. Ako primalac emaila klikne na sliku, on očekuje da će mu Gmail prikazati atačment. Umesto toga...
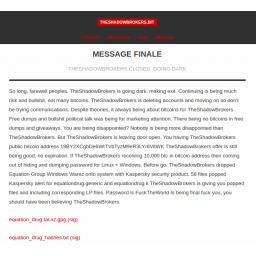 Hakerska grupa Shadow Brokers koja je u avgustu prošle godine izazvala senzaciju nudeći na prodaju exploite navodno ukradene od zloglasne hakerske grupe Equation, odlučila je da kaže zbogom, ali ne pre nego što javnosti da poklon za rastanak. Prošlog leta, grupa je objavila neke exploite da bi dokazala svoje tvrdnje, i da bi dokazala da ostatak exploita koje je grupa prodavala vredan sume koju su hakeri tražili (10000 bitcoina). Od tada je grupa Shadow Brokers zaradila svega oko 10 bitcoina, jer je mali broj kupaca želeo ove exploite ili su bili nepoverljivi s obzirom da su exploiti navodno ukradeni od grupe Equation...
 Bezbednosni istraživači kompanija Sucuri i Malwarebytes otkrili su dve kampanje u kojima se koriste hakovani i lažni web sajtovi za prikazivanje Google oglasa kako bi se korisnici prevarili da kliknu na njih, i tako donesu zaradu kriminalcima. U obe kampanje, koje nisu povezane, kriminalci zloupotrebljavaju Google AdSense koji omogućava vlasnicima web sajtova da ubacuju oglase na svoje sajtove. Prvu kampanju otkrili su istraživači iz firme Sucuri koji su bili pozvani da sprovedu istragu o brojnim hakovanim sajtovima čiji je sadržaj prekrivan ogromnim oglasima. Vlasnici ovih web sajtova pokušavali su da otkriju kako...
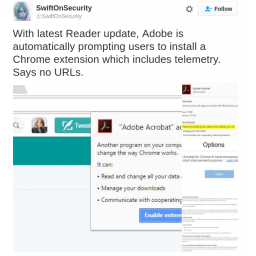 Adobe je u utorak, 10. januara, ažurirao Adobe Acrobat, Reader i Flash. Pored ispravki za propuste, korisnici su dobili i nešto što nisu očekivali: ekstenziju za Google Chrome koja je krišom instalirana na sistemima. Sa popularnog Twitter naloga SwiftOnSecurity stiglo je upozorenje o neočekivanom dodatku za Google Chrome koji se instalira sa najnovijim ažuriranjem Adobe Readera i koji može da prikuplja informacije sa računara korisnika. Ekstenzija koja je nazvana "Adobe Acrobat" je automatski dodavana Google Chromeu prilikom instalacije bezbednosnih ažuriranja. Ekstenzija zahteva od korisnika da je aktiviraju...
 Stručnjaci kompanije FireEye upozorili su na talas napada na korisnike Netflixa od kojih sajber kriminalci pokušavaju da ukradu informacije kao što su podaci o kreditnim karticama, brojevi socijalnog osiguranja i drugi. Iako su izgleda napadi zaustavljeni, korisnici Netflixa u SAD trebalo bi da obrate pažnju na emailove koje dobiju jer hakeri koriste kompromitovane legitimne servere da bi napravili fišing stranice koje će izgledati kao prave. Korisnici mogu da dobiju email obaveštenje da ažuriraju svoj Netflix nalog, i ako kliknu na link, od njih se traži da unesu informacije kao što su ime, broj socijalnog osiguranja i...
 Korisnici interneta još uvek moraju da uče kako da efikasno koriste lozinke kako bi se zaštitili od sajber kriminalaca. Istraživanje koje je sprovela kompanija Kaspersky Lab je pokazalo da korisnici svoju online bezbednost često izlažu riziku donošenjem loših odluka prilikom kreiranja lozinki, ili pravljenjem grešaka koje mogu imati dugoročne posledice. Istraživanjem su obuhvaćene tri najčešće greške pri kreiranju lozinki koje veliki broj internet korisnika izlažu riziku: (1) ljudi koriste istu lozinku za različite naloge, što znači da kriminalci mogu da hakuju više naloga ako otkriju samo jednu lozinku
 Možda mislite da korisnici interneta znaju da je preuzimanje "crackova" za bilo koju vrstu softvera rizično, i da može dovesti do infekcije računara malicioznim programima, kao što su adware, malveri koji kradu informacije, backdoorovi i ransomwarei. Nažalost, to nije ni blizu istine jer još uvek ne mali broj korisnika inficira svoje računare na ovaj način. Istraživač MalwareHunter iz MalwareHunterTeama kaže da svakog dana naleti na sumnjivi fajl koji predstavlja antivirusni installer ili crack za antivirusni softver koji je povezan sa nekim malverom. U većini slučajeva, reč je o pretnji niskog rizika, kao što je adware koji...
 Dragi čitaoci, obaveštavamo vas da sajt neće biti ažuriran za vreme praznika.Želimo vam lepe praznične dane i srećnu i uspešnu godinu.Vidimo se u januaru.
 Počev od prošle nedelje, od stranih državljana koji ulaze u SAD bez vize traži se da daju informacije o svojim profilima na društvenim mrežama, Facebooku, Twitteru, Google +, Instagramu, LinkedInu i YouTubeu. Ovi podaci biće prikupljani preko online formulara (ESTA - Electronic System for Travel Authorization) i na papiru (CBP Form I-94W [Nonimmigrant Visa Waiver Arrival/Departure]) koji putnici treba da popune pre nego što uđu u SAD. To polje je označeno kao opciono pa službenici američke carinske i pogranične službe neće moći da nateraju nikog da pruži ove informacije i spreče putnike da uđu u SAD ako ne žele...
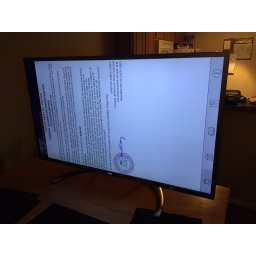 Stručnjaci za bezbednost već dugo upozoravaju na mogućnost da Android malveri sa telefona i tableta pređu na druge Android uređaje, kao što su smart televizori. Inženjer softvera Daren Koton otkrio je da je LG smart televizor jednog od članova njegove porodice na dan Božića inficiran ransomwareom. On je objavio snimak ekrana iz koga se vidi da je televizor inficiran ransomwareom Cyber.Police, poznatim i po nazivima FLocker, Frantic Locker ili Dogspectus. Inficirani televizor je iz jedne od poslednjih generacija LG smart televizora koji radi sa Google TV platformom koju je razvio Google zajedno sa...
 Microsoft je 8. aprila 2014. ukinuo podršku za deceniju i po stari operativni sistem Windows XP, a Windows Vista ostaje bez podrške 11. aprila 2017. godine. Uprkos tome ove operativne sisteme i dalje koriste milioni korisnika koje će sigurno zanimati najava koja stiže iz kompanije Mozilla o podršci koju će dobijati Firefox za Windows XP i Vistu. Na blogu kompanije objavljeno je da će Firefox za Windows XP i Vistu imati podršku bar do septembra 2017. Sredinom sledeće godine, inženjeri kompanije Mozilla će ponovo odlučivati da li će se podrška nastaviti i posle pomenutog datima, uzimajući u obzir tržišni udeo...
 Kritičan bezbednosni propust otkriven je u PHPMaileru, jednoj od najpopularnijih PHP biblioteka za slanje emailova, koji koristi više od 9 miliona korisnika širom sveta. Milioni PHP web sajtova i popularnih open source aplikacija, uključujući WordPress, Drupal, 1CRM, SugarCRM, Yii i Joomla dolaze sa PHPMailer bibliotekom za slanje emailova. Bezbednosni propust u PHPMaileru (CVE-2016-10033) otkrio je istraživač David Golunski. On omogućava hakerima da daljinski izvrše svoj kod. Golunski je prijavio propust programerima koji su ga ispravili u najnovijoj verziji PHPMailer 5.2.18.
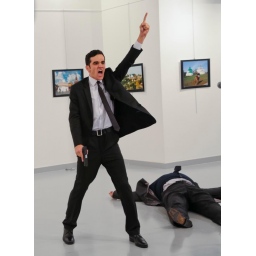 Tuske i ruske vlasti zatražile su od kompanije Apple da im pomogne da otključaju iPhone 4S ubice ruskog ambasadora Andreja Karlova koji je ubijen 19. decembra dok je držao govor u jednoj galeriji u Ankari, otvarajući izložbu fotografija "Rusija u očima Turaka". Ovaj zahtev bi ponovo da dovede do problema koji je Apple imao sa FBI ranije ove godine. Turske i ruske vlasti su tražile od Applea da im pomogne da otključaju iPhone 4S za koji vlasti veruju da bi im mogao biti od pomoći u istrazi i pronalaženju veza ubice sa terorističkim organizacijama. Očekuje se da Apple odbije ovaj zahtev. Prema pisanju MacReportsa i lokalnih...
 Tumblr je poslednji u nizu online servisa koji je imao prekid u radu zbog velikog DDoS napada zbog koga je sajt bio nedostupan skoro dva sata. Tumblr je najpre oboren u 3 i 15 poslepodne po istočnoameričkom vremenu kada su korisnici počeli da se žale da se stranice sporo otvaraju. Ubrzo posle toga, Tumblr je ponovo bio dostupan da bi zatim, nekoliko minuta kasnije, ponovo bio oboren, jer je napad nastavljen. Tumblr je potvrdio da servis ima probleme u radu u kratkoj objavi na Twitteru, ali kompanija nije spomenula da se bori sa DDoS napadom. Taj tvit je objavljen dva sata pre nego što je servis ponovo...
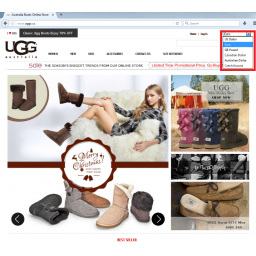 Praznici se približavaju, i prevaranti pokušavaju da iskoriste pretprazničnu šoping groznicu pa na društvenim mrežama stalno pokreću nove kampanje. Jedan od najnovijih takvih pokušaja je prevara sa oglasima u kojima se nude popularne Uggs čizme koje se prodaju po veoma sniženim cenama, ali i odeća i obuća drugih poznatih brendova. Snižene cene su mamac za ljude od kojih prevaranti očekuju da kliknu na linkove za prodavnice u kojima se popularne čizme ali i druga roba navodno može kupiti po neverovatno malim cenama. Ovakvi oglasi se šire preko emailova, kao i sa legitimnih Facebook naloga kompromitovanih...
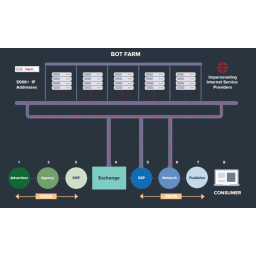 Grupa sajber kriminalaca dnevno zaradi između 3 i 5 miliona dolara od američkih brendova i medijskih kompanija u do sada najvećoj prevari sa reklamama. Kompanija White Ops koja se bavi sprečavanjem internet prevara otkrila je prevaru sa oglasima, kampanju koja je nazvana Methbot, koja automatski dnevno generiše više od 300 miliona lažnih prikaza video oglasa. Kriminalna grupa koja je odgovorna za ovu kampanju, nazvana AFT13, razvila je Methbot robobrowser koji imitira sve neophodne interakcije potrebne za pokretanje, izvršenje i završetak oglasnih transkacija.
 Kompanija Yahoo je prošle nedelje saopštila da su hakeri u avgustu 2013. upali u njene sisteme i ukrali informacije o oko milijardu naloga koje se prema pisanju Njujork Tajmsa prodaju na internetu. Hakeri su ukrali informacije o više od milijardu korisnika Yahooa, uključujući i njihova imena, datume rođenja, brojeve telefona i kriptografski slabo zaštićene lozinke. Hakeri su došli i do sigurnosnih pitanja i rezervnih email adresa koje se koriste za resetovanje zaboravljenih lozinki, koji mogu biti vredne informacije za nekog ko pokušava da upadne u druge naloge istog korisnika, ali i za hakere koji pokušavaju da upadnu...
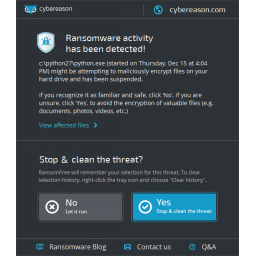 Poslednjih godina problem sa ransomwareima je eskalirao - svakodnevno se pojavljuju novi malveri ove vrste tako da je svaka pomoć u borbi protiv njih dobrodošla. Jedno takvo rešenje je ponudila firma iz Bostona u SAD, Cybereason. Reč je o besplatnom alatu RansomwareFree koji može da pomogne korisnicima Windows 7, 8 i 10, kao i korisnicima Windows Server R2 i 2008 R2. Ovaj alat obezbeđuje detekciju ransomwarea u realnom vremenu. On može da uoči većinu ransomwarea pre nego što počnu sa šifrovanjem fajlova i upozori korisnike da preduzmu neke mere. RansomwareFree funkcioniše tako što...
 Yahoo je saopštio da je 2013. milijardu naloga hakovano u napadu za koji u kompaniji veruju da je delo hakera koje je finansirala neka država a koji su odgovorni i za hakovanje 500 miliona naloga u jednom drugom napadu koji se dogodio iste godine i o kome je Yahoo obavestio javnost tek ove godine. U saopštenju koje je objavljeno u sredu se kaže da informacije koje je kompaniji dostavila policija ukazuju na to da su treća lica mogla da pristupaju podacima korisnika Yahooa. Odvojene istrage koje su sproveli stručnjaci kompanije i nezavisni forenzičari pokazale su da je u avgustu 2013. neovlašćena treća strana uspela...
 Pre nekoliko meseci, Intel Security, Kaspersky Lab, holandska Nacionalna policija i Europol pokrenuli su inicijativu No More Ransom koja je pravi primer partnerstva privatnog i javnog sektora, u kome su se sve strane obavezale da će se zajedno boriti protiv ransomwarea. Deo te inicijative je i razvoj portala, koji se u moru sajtova koji korisnicima i kompanijama savetuju da plate kriminalcima ili se oproste od svojih podataka, izdvojio time što je ponudio treću mogućnost - ne samo da žrtve ransomwarea na ovom sajtu mogu saznati koji je ransomware inficirao njihove računare, već u slučajevima infekcije određenim...
 Naizgled bezazlene aplikacije u vašem pametnom telefonu mogu špijunirati vaše komunikacije ili omogućiti hakerima da to rade. To dokazuje i nedavno otkriće stručnjaka SpiderLabsa kompanije Trustwave koji su pronašli skriveni backdoor u Skypeu za Appleove Mac OS X koji može biti iskorišćen za špijuniranje komunikacija korisnika. Backdoor je u Desktop API (Application Programming Interface) ranije poznatom kao Skype Public API koji omogućava pluginovima i aplikacijama drugih proizvođača da komuniciraju sa Skypeom. Backdoor koji je izgleda prisutan od 2010. može omogućiti bilo kojoj third-party...
 Microsoft je poslednja u nizu velikih kompanija koja namerava da isključi Flash Player po defaultu u svojim browserima, kako bi podstakla prelazak na HTML5 koji će omogućiti korisnicima sigurnije i brže surfovanje internetom. Flash sadržaj će biti isključen po defaultu u Microsoft Edge i Internet Exploreru, počev od predstojećeg Windows 10 Creators Updatea a ako je dostupna browseri će prikazivati HTML verziju web sajta. U tom slučaju Flash neće biti učitan, što bi trebalo da ima pozitivan uticaj na performanse, trajanje baterije, i bezbednost, a u slučaju sajtova koji još uvek koriste Flash, korisnicima će biti ostavljeno da...
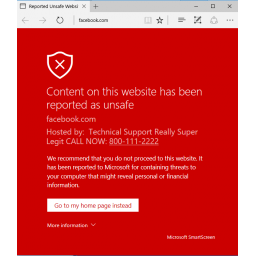 SmartScreen je jedna od zaštitnih funkcija Microsoftovog browsera Edge koja upozorava na web sajtove koji su označeni kao opasni za računare korisnika. Bezbednosni istraživač Manuel Kalabero je upozorio da sajber kriminalci mogu zloupotrebiti ovu funkciju i prikazivati lažna upozorenja. Kabalero kaže da Microsoft Edge ima propust koji omogućava generisanje lažnih upozorenje veoma sličnih onima koje prikazuje SmartScreen. Hakeri mogu iskoristiti ova upozorenja da bi ubedili žrtve da pozovu neki broj telefona gde će ih sa druge strane dočekati prevaranti koji mogu da pokušaju da od njih izvuku poverljive...
 Francuska je poslednja u nizu zemalja koja formira sajber vojsku, jedinicu koja će se boriti protiv stranih hakera. Ono što će raditi ova jedinica počev od sledećeg meseca objasnio je ministar odbrane Žan-Iv L Drijan. L Drijan je rekao da je Francuskoj potreban namenski tim stručnjaka koji bi se bavili sajber napadima, i da će do 2019., na ovom poslu biti angažovano najmanje 2600 stručnjaka. To je plan o sajber odbrani za koji će biti izdvojeno 2,1 milijrda evra. "Pojava novog prostora, novog bojnog polja, sajber-bojnog polja, mora da nas natera da temeljno preispitamo naš način pristupa ratovanju", rekao je L Drijan.
 Yahoo je sa 10000 dolara nagradio istraživača Jouko Pinonena koji je otkrio XSS (cross-site scripting) propust u Yahoo Mailu koji su hakeri mogli da iskoriste za pristup bilo kom nalogu. Yahoo je prošle nedelje ispravio ovaj propust. Pinonen je otkrio da hakeri mogu da prevare Yahoovo HTML filtriranje i upadnu u nalog pomoću linkova koji kriju maliciozni JavaScript kod. Korisnici čak ne moraju da kliknu na linkove niti da otvaraju neke fajlove. Dovoljno je da otvore email hakera. Pinonen je na svom blogu objasnio da propust omogućava napadaču da čita emailove žrtve ili da napravi virus koji će inficirati Yahoo Mail naloge.
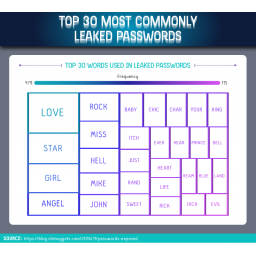 Novo istraživanje pokazuje da korisnici interneta više da korisnici interneta polako menjaju ozloglašenu lozinku "123456" drugim lozinkama, ali nažalost, ponovo prave pogrešne izbore, birajuću reči koje je lako pogoditi. CBT Nuggets je analizirajući 50000 procurelih email adresa i lozinki, otrkio da su najčešće korišćene reči za lozinke "love", "star", "girl" i "angel". Posle njih omiljene lozinke su reči "rock", "miss", "hell", imena Majk i Džon. Ako se odluče da im lozinka bude ime, nažalost, obično je to jedno od najčešćih imena, bar kada je reč o SAD, kao što su Majk, Kris, Kristofer, Džon, Džonatan, Met, Metju, Dejv i Dejvid.
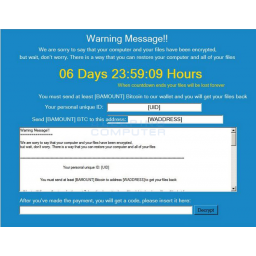 MalwareHunterTeam je otkrio novi ransomware nazvan Popcorn Time koji za žrtve ima veoma neobičnu ponudu - da budu saučesnici u sajber kriminalu. Za žrtve Popcorn Timea postoje dva rešenja. Jedno je da plate otkupninu da bi vratili svoje fajlove, a drugo je da pokušaju da inficiraju računare druga dva korisnika i nateraju ih da plate otkupninu da bi dobili besplatan ključ. Međutim, ovo nije jedina loša vest. Kod ransomwarea je nedovršen pa ako korisnik inficiranog računara 4 puta unese pogrešan ključ za dešifrovanje, ransomware će početi da briše fajlove. Treba napomenuti da ovaj ransomware nema bilo...
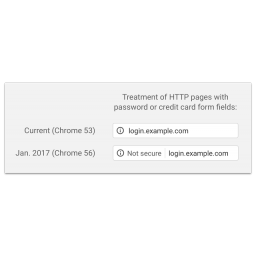 Google Chrome 56, koji je trenutno dostupan samo kao beta verzija, prikazuje karakteristično i upadljivo upozorenje kada se korisnici nalaze na HTTP stranicama sa poljima za unos lozinke ili podataka o kreditnim karticama. Ovo upozorenje najavljeno je još u septembru, a korisnici mogu konačno da ga vide ako preuzmu beta verziju Chromea. Iz Googlea kažu da se upozorenje ne prikazuje na svim HTTP web sajtovima, već samo na onim koji imaju forme za unos lozinki i podataka o platnim karticama. Finalna verzija Chrome 56 trebalo bi da bude objavljena početkom januara sledeće godine.
 Osamdeset modela Sony IP kamera imaju backdoor koji hakeri mogu iskoristiti za špijuniranje korisnika ili pokretanje napada. Stručnjaci firme SEC Consult su u oktobru prijavili kompaniji Sony ovaj problem. Sony je već objavio nova ažuriranja za firmware koja ispravljaju ovaj propust. Međutim, u SEC Consult smatraju da backdoor nije rezultat infekcije i da je Sony namerno ostavio backdoor možda zbog toga da bi ispravljao greške tokom razvoja uređaja ili zbog fabričkog funkcionalnog testiranja. Istraživači SEC Consulta su otkrili dva propusta, od kojih jedan utiče na web interfejs koji omogućava hakerima da se povežu...
 Ubrzo posle napada na rusku centralnu banku tokom koga su hakeri ukrali milione dolara, uhapšen je veći broj osoba osumnjičenih da su umešane u ovaj napad, saopštili su u sredu predstavnici banke, ne otkrivajući identitet uhapšenih. Šef odeljenja za bezbednost Banke Rusije Artjom Sičjov potvrdio je da su Federalna služba bezbednosti (FSB) i Ministarstvo unutrašnjih poslova posle napada izvršili brojne pretrese i uhapsili "više osumnjičenih". Sičjov nije želeo da kaže ništa više o ovome. Ipak, 1. juna ove godine FSB je saopštila da je uhapšeno oko 50 ljudi zbog sumnje da su umešani u elektronsku krađu...
 Grupa naučnika sa Univerziteta Njukasl otkrila je praktičan i lak način (pdf) na koji hakeri mogu brzo da pogode informacije o platnim karticama Visa koje mogu iskoristiti za kasnije neovlašćene transakcije bez kartica. Oni misle da je metod koji je nazvan Distributed Guessing Attack korišćen u nedavnim napadima na korisnike Tesco Banke, kada je ukradeno 2,5 miliona funti od 9000 korisnika i to upravo u neovlašćenim transakcijama. Tesco Bank je nadoknadila štetu korisnicima i normalno nastavila sa radom, ali pitanje kako su hakeri uspeli da izvedu ovu pljačku još uvek čeka odgovor koji treba da da istraga koja je u toku.
 Video sajt Dailymotion, najveći sajt te vrste posle YouTubea, nedavno je hakovan, i tom prilikom je kompromitovano najmanje 85,2 miliona naloga. Dailymotion je u utorak potvrdio vest o napadu, koju je objavio sajt ZDNet koji je dobio dokaz o hakerskom napadu koji se dogodio 20. oktobra tokom koga su hakeri uspeli da izvuku više od 85 miliona korisničkih imena i email adresa korisnika. Hakeri su došli i do lozinki za 18,3 miliona naloga, koje su hashovane Bcrytom. Ovo je objavio LeakedSource, koji je došao do procurelih podataka. Ko stoji iza ovog napada još uvek nije poznato. Dailymotion još uvek nije obavestio...
 Chrome 55 koji je objavljen prošle nedelje blokira celokupan Flash sadržaj po default, prema planu koji su Googleovi inženjeri najavili sredinom godine. U maju ove godine, Google je najavio da će početkom četvrtog kvartala 2016, Chrome koristiti HTML5 po defaultu, a da će Flash biti isključen. Dok je implementacija plana o HTML5 po defaultu pretrpela izmene od maja, Flash se povukao u korist HTML5 kao primarne tehnologije za prikazivanje multimedijalnog sadržaja u Chromeu. Googleov plan je da isključi Flash i da koristi HTML5 za sve sajtove. Tamo gde HTML5 nije podržan, Chrome...
 Ruska centralna banka pretrpela je veliki sajber napad tokom koga su hakeri ukrali najmanje 2 milijarde rubalja (oko 31 milion dolara). Banka Rusije je potvrdila vesti o napadu. Istraga je već započela, ali banka nije iznela više detalja o samom napadu kao ni ko bi mogao biti odgovoran. Predstavnik banke Artjom Sičjov je rekao novinarima da su hakeri pokušali da ukradu 5 milijardi, ali da je tim za bezbednost banke uspeo da delimično blokira napad i tako ograniči štetu na 2 milijarde rubalja. "Srećom vratili smo nešto novca", rekao je portparol Banke Rusije, dodajući da je deo novca preusmeren brzo pošto je otpočeo...












