





Klinička istraživanja o COVID-19 usporena posle napada ransomwarea
Vesti, 07.10.2020.
 Napad na kompaniju eResearchTechnology usporio je istraživanja o korona virusu širom sveta, a spekuliše se da bi za incident mogli biti odgovorni hakeri iza kojih stoji neka država. eResearchTechnology je kompanija koja proizvodi i prodaje medicinski softver koji se koristi u stotinama kliničkih ispitivanja farmaceutskih kompanija, uključujući i ona koja se tiču testova, lečenja i vakcine protiv COVID-19. Napadači bi mogli biti finansijski motivisani ili su napad izveli za račun države koja želi da stekne konkurentsku prednost. Dalje
Google najavio da će vas upozoravati u svim svojim aplikacijama ako vam je nalog ugrožen
Vesti, 08.10.2020.
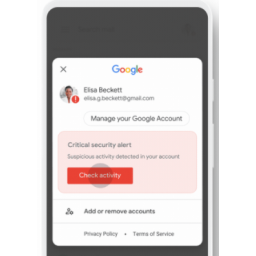 Google je najavio nekoliko novina vezanih za bezbednost, uključujući novo redizajnirano upozorenje i novi način njegove isporuke. Kada otkrije potencijalno ozbiljan bezbednosni problem na Google nalogu, Google će ubuduće automatski prikazivati upozorenje u Google aplikaciji koju trenutno koristite. Nova upozorenja “otporna su na lažno predstavljanje”, tako da uvek možete biti sigurni da dolaze od Googlea, kaže kompanija. “Kada je vaša bezbednost ugrožena, vreme je od suštinske važnosti. Radimo na tome da vam olakšamo... Dalje
U Google Chromeu od sada moguće uređivanje sačuvanih lozinki
Vesti, 01.10.2020.
 Google trenutno radi na dugo traženoj funkciji koja će vam omogućiti uređivanje lozinki koje ste prethodno sačuvali u pregledaču Chrome. Trenutno, kada korisnik sačuva korisničko ime i lozinku za prijavu u pregledaču, jedini način za uređivanje tih podataka je korišćenje Googleovog online menadžera lozinki na https://passwords.google.com/. Ako želite da promenite lozinku direktno u pregledaču na mobilnom uređaju ili računaru, treba da izbrišete prethodno sačuvane podatke i da se ponovo prijavite na sajt sa novom lozinkom. Dalje
Kazne za pregovarače koji pomažu žrtvama ransomwarea
Vesti, 05.10.2020.
 Posrednici koji pregovaraju sa sajber-kriminalcima u ime kompanija koje su žrtve ransomwarea možda će morati da nađu nove načine za posredovanje. Američko Ministarstvo finansija saopštilo je da će se firme koje žrtvama ransomwarea olakšavaju plaćanje otkupa, pregovarajući u njihovo ime, možda suočiti sa sankcijama zbog podsticanja kriminala i budućih novih zahteva za plaćanje otkupnina. Među takvim kompanijama su često finansijske institucije, kompanije koje nude sajber-osiguranje i firme koje se bave digitalnom forenzikom... Dalje
Hakovanje aparata za kafu: Umesto jutranje kafe problemi sa ransomwareom
Vesti, 30.09.2020.
 Istraživači iz kompanije Avast uspeli su da inficiraju aparat za kafu ransomwareom i da ga iskoriste za rudarenje Monero kriptovalute. Verovatno mali broj ljudi zna, ali još 2015. istraživači Pen Test Partnersa otkrili su sigurnosne nedostatke u prvoj verziji aparata za kafu Smarter iKettle. Nedostaci su otkriveni i u drugoj verziji ovog aparata za kafu, a sada je otkriveno da postoje i problemi u najnovijoj verziji. Ovo ne bi trebalo da čudi, jer je 2017. godine jedan aparat za kafu zarazio celokupnu računarsku mrežu fabrike ransomwareom. Dalje
Naizgled bezopasni adware uhvaćen kako distribuira malvere
Vesti, 01.10.2020.
 Adware poznat prvenstveno po distribuciji “browser hijackera” (otmičara pregledača) uhvaćen je u distribuciji pravih malvera, otkrili su istraživači indijske firme K7 Computing na konferenciji posvećenoj bezbednosti VirusBulletin 2020. “On hoda vrlo tankom linijom između tipičnog adwarea i malvera”, kažu indijski istraživači dodajući da malver lako može da bude jedno ili drugo u zavisnosti od toga gde se nalazi korisnik uređaja. Linkury je prilagodio svoje delovanje kako bi prikrio zlonamerne tehnike i ponaša se kao “legitimni adware koji... Dalje
 Izvorni kod za Windows XP je procurio i sada ga sa torrent sajtova može preuzeti svako ko zna gde da traži. Kod se pojavio kao torrent fajl na veb sajtu 4chan. Navodno je objavljena kolekcija fajlova veličine oko 43 GB, koja osim izvornog koda Windowsa XP, navodno sadrži i izvorni kod za Windows Server 2003 i nekoliko starijih Microsoft operativnih sistema, uključujući Windows 2000, Windows CE 3, Windows CE 4, Windows CE 5, Windows Embedded 7, Windows Embedded CE, Windows NT 3.5, Windows NT 4, MS-DOS 3.30 i MS-DOS 6.0.
 Universal Health Services (UHS), kompanija u čijem je vlasnišvu više od 400 zdravstvenih ustanova, bolnica i centara za negu bolesnika u SAD i Velikoj Britaniji, napadnuta je ovog vikenda ransomwareom. UHS je jedna od najvećih kompanija te vrste u SAD, sa više od 90000 zaposlenih, čije usluge svake godine koristi oko 3,5 miliona pacijenata. Prošlogodišnji prihod kompanije iznosio je 11,4 milijardi dolara, a kompanija zauzima 330. mesto na Forbsovoj listi najvećih američkih kompanija. Bolnice UHS-a rade bez računara od nedelje ujutro...
 Za sajber napad zbog kojeg je jedna nemačka bolnica odbila lečenje žene koja je nakon toga umrla najverovatnije je odgovorna ruska kriminalna grupa. Sajber-kriminalci su napali Univerzitetsku kliniku u Dizeldorfu tokom noći, u četvrtak, 10. septembra, koristeći ranjivost u softveru Citrix. Napad je blokirao IT sisteme bolnice, a pacijenti koji su tražili hitnu pomoć preusmereni su u drugu bolnicu u Vupertalu, udaljenu 30 kilometara od Dizeldorfa. Žena kojoj je bila neophodna hitna...
 Najveći svetski proizvođač naočara Luxottica navodno je pretrpeo sajber napad koji je blokirao rad kompanije u Italiji i Kini. Luxottica zapošljava više od 80000 ljudi, a samo prošle godine kompanija je ostvarila prihod od 9,4 milijardi dolara. Luxottica je proizvođač naočara poznatih brendova, uključujući Ray-Ban, Oakley, Oliver Peoples, Ferrari, Michael Kors, Bulgari, Armani, Prada, Chanel i Coach. U petak uveče ljudi su počeli da izveštavaju da veb sajtovi za Ray-Ban, Sunglass Hut, LensCrafters, EyeMed i Pearle Vision ne rade i pitali se da...
 Nemačke vlasti istražuju smrt pacijenta posle napada ransomwarea na bolnicu u Diseldorfu. Reč je o pacijentkinji kojoj je bila potrebna hitna medicinska pomoć, a koja je umrla nakon što je morala biti upućena u bolnicu u gradu Vupertal, udaljenu više od 30 km od prvobitnog odredišta, Univerzitetske bolnice u Diseldorfu. Bolnica u Diseldorfu nije mogla da je primi jer je u trenutku kada je trebalo da bude hospitalizovana bila usred napada ransomwarea koji je blokirao njenu mrežu i zarazio više od 30 internih servera.
 Napadi ransomwarea postaju sve agresivniji, ali postoje jednostavne mere koje pojedinci, kompanije i organizacije mogu preduzeti da se zaštite. „Ransomware je jedna od glavnih pretnji“, kaže Fernando Ruiz, direktor Europolovog Evropskog centra za sajber kriminal (EC3). „Kriminalci koji stoje iza napada ransomwarea prilagođavaju svoje napade i agresivniji su nego nekada - oni ne samo da šifruju fajlove, već i izvlače podatke (sa zaraženih uređaja)", objasnio je on. Ove godine zabeležen je porast napada ransomwarea u kojima...
 Ako ste mislili da 2020. ne može biti gora, grešite. Ni sajber-prostor nije pošteđen loših dešavanja. Mnogi su zbog pandemije bili prinuđeni da rade od kuće, a prema podacima firme Webroot, zabeležen je porast od preko 40% nezaštićenih računara na kojima se koristi RDP (remote desktop protocol) za rad na daljinu. Problem sa nezaštićenim uređajima je taj što kriminalci mogu da koriste brute-force napade (napade "grube sile") da bi dobili pristup računaru. Prema podacima kompanije Kaspersky, samo u martu i aprilu broj RDP napada...
 Google je dodao novu funkciju svom programu za zaštitu visokorizičnih korisnika, kao što su novinari, političke organizacije i aktivisti. Od juče, korisnici APP-a koji pretražuju internet sa Chromeom mogu sumnjive fajlove koje su upravo preuzeli poslati na Googleove servere i skenirati ih. Ova funkcija je najnoviji dodatak Googleovom programu napredne zaštite (Google Advanced Protection Program, APP). APP, koji je pokrenut 2017. godine, je poseban Googleov program koji nije dostupan svim korisnicima. Bez obzira na to, iako je...
 Canary i Dev verzije Microsoft Edgea često se ažuriraju novim funkcijama koje su skrivene ili nisu poznate široj javnosti. Jedna od takvih funkcija je ugrađeni generator lozinki koji možete koristiti za generisanje jakih lozinki kada se prijavljujete na nove naloge. Svi znamo koliko je važno da biramo jedinstvene i jake lozinke, a Microsoftova nova funkcija će vam olakšati život ako često registrujete nove naloge na internetu. Iako uvek možete koristiti ekstenzije drugih proizvođača za generisanje sigurnih lozinki za svoje nove naloge, ugrađeni alat...
 Proizvođač opreme za gejmere, kompanija Razer, slučajno je otrkio privatne podatke više od 100000 igrača koji su bili javno dostupni skoro mesec dana. Razer je američki proizvođač hardvera za igre, poznat po tastaturama, miševima i drugim vrhunskim uređajima za igre. 19. avgusta istraživač Bob Diačenko pronašao je nezaštićenu bazu podataka koja je otkrila informacije više od 100000 ljudi koji su kupovali u Razerovoj internet prodavnici. Ove informacije uključivale su imena kupaca, email adrese, telefonske brojeve, podatke o...
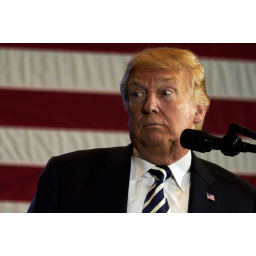 Hakeri iz Rusije, Kine i Irana napadaju pojedince i organizacije uključene u predsedničke kampanje Donalda Trampa i Džoa Bajdena, objavio je Microsoft u svom novom izveštaju. Microsoft kaže da je „većina“ napada koje je otkrio bila neuspešna, ali da radi sa metama napada koje su ugrožene. Microsoft napominje da se ruska hakerska grupa poznata pod nazivom Fancy Bear, Stroncijum ili APT28, koja je imala uspešne napade na predsedničku kampanju Hilari Klinton 2016. godine, vratila i da sada traži nove ciljeve na predstojećim...
 Kriminalna grupa koja je nazvana Malsmoke bila je zauzeta proteklih meseci postavljanjem zlonamernih oglasa na pornografske veb sajtove kako bi preusmerila posetioce ovakvih sajtova na exploite i zarazila njihove uređaje malverom. Grupa je zloupotrebila „praktično sve pornografske oglasne mreže“. Prema izveštaju firme Malwarebytes, koja je pratila napade Malsmokea, grupa je većinu vremena uspevala da plasira zlonamerne oglase na osrednje pornografske sajtove, ali su nedavno uspeli da ubace takve oglase na xHamster, koji je...
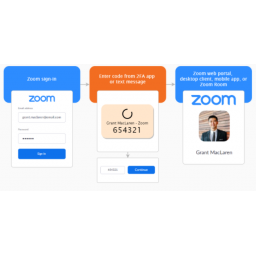 Zoom uvodi podršku za dvofaktornu potvrdu identiteta (2FA) svojim aplikacijama za desktop i mobilne uređaje, čime će obezbediti korisnicima dodatni nivo zaštite na svoje naloge, pored standardne zaštite lozinkom. Kompanija je na svom blogu objasnila da korisnici mogu da aktiviraju ovu dodatnu zaštitu preko Zoom Dashboarda. Ovo nije prvi put da Zoom nudi podršku za 2FA, ali ranije je to bila zaštita samo za veb, ali ne i za aplikacije za računare i mobilne uređaje. Zoom je potvrdio da će svi korisnici moći da pristupe novoj...
 Istraživač Pavel Vilecial, suosnivač poljske frime REDTEAM.PL, objavio je juče detalje o bagu u pretraživaču Safari koji bi se mogao iskoristiti za krađu ili curenje fajlova sa uređaja korisnika. Vilecial je bag Appleu prijavio u aprilu, ali je odlučio da objavi svoja otkrića nakon što je Apple rešio da odloži izdavanje zakrpe za sledeću godinu. Prema onom što je Vilecial objavio na blogu svoje firme, greška je u implementaciji Web Share API-ja - novog veb standarda za deljenje teksta, linkova, fajlova i drugog sadržaja.
 Kompanija Bitdefender je objavila da je primetila napade nove hakerske grupe na kompanije širom sveta sa malverom skrivenim u malicioznim 3ds Max pluginovima. 3ds Max je 3D kompjuterska grafička aplikacija koju je razvio softverski gigant Autodesk, koju obično instaliraju i koriste kompanije koje se bave inženjeringom, arhitekturom, igrama ili softverom. 10. avgusta, Autodesk je objavio upozorenje o zlonamernom pluginu nazvanom „PhysXPluginMfx“ koji zloupotrebljava MAXScript, program koji se isporučuje sa...
 TikTok je potvrdio da će pokrenuti tužbu protiv američke vlade zbog zabrane aplikacije. Međutim, potencijalna tužba neće sprečiti zabranu aplikacije na američkom tržištu. TikTok je ponovio svoje prethodne tvrdnje da je gotovo godinu dana radio sa Trampovom administracijom na konstruktivnom rešenju kako bi otklonio sumnje koje je administracija imala u vezi aplikacije. Međutim, prema tvrdnjama kompanije, administracija nije obraćala pažnju na činjenice i pokušala je da se uključi u pregovore između privatnih kompanija.
 Univerzitet u Juti, u Solt Lejk Sitiju, poslednja je žrtva napada ransomwareom koja je hakerima na kraju isplatila skoro pola miliona dolara da ne bi objavili osetljive informacije o studentima i zaposlenima na internetu. Incident je poslednji u dugom nizu napada sa ransomwareom, u kojima kriminalne grupe kradu osetljive podatke od hakovanih kompanija i institucija pre nego što šifruju njihove fajlove. U slučaju da žrtve odbiju da plate, kriminalci prete da će objaviti ukradene dokumente ne bi li iznudili novac od žrtava.
 Windows Defender ili Microsoft Defender je predinstalirani antivirusni softver koji dolazi sa Windows 10 operativnim sistemom i koji, tehnički gledano, štiti računar od malvera od prvog trenutka kada instalirate Windows 10. Međutim, neretko korisnici žele da isključe Windows Defender iz različitih razloga. Isključivanje Windows Defendera trebalo bi da se svodi na desni klik na ikonu sistemske trake ili, barem, isključivanje u aplikaciji Podešavanja. Ali pošto ovaj antivirus dolazi u paketu sa Windows 10, Microsoft je to učinio težim.
 Velika epidemija ransomwarea pogodila je kineske korisnike interneta u aprilu ove godine. Otprilike nedelju dana, ransomware poznat kao WannaRen inficirao je uređaje na desetine hiljada ljudi, ali i lokalnih kineskih i tajvanskih kompanija. Četiri meseca kasnije, viralnost WannaRen ransomwarea može se objasniti činjenicom da su njegovi programeri bili inspirisani WannaCry ransomwareom, krivcem za globalnu epidemiju iz maja 2017. godine. Kao i u slučaju ransomwarea WannaCry, autori WannaRen ransomwarea ugradili...
 Vidite li malu ikonu „zatvorenog katanca“ u vašem veb pregledaču, odmah pored URL-a? To znači da sajt na kome ste koristi HTTPS, odnosno da šifrira saobraćaj kako neko ne bi mogao da špijunira informacije koje šaljete. Ali HTTPS veb sajtovi i dalje mogu da sadrže nesigurne HTTP obrasce za unos lozinke i drugih ličnih podataka. Google planira da učini nešto u vezi s tim u Chromeu 86 već ovog oktobra. Kako je Google najavio na svom blogu, počev od verzije 86, Chrome će upozoravati korisnike kada pokušaju da popune...
 U većini slučajeva, borba sa malverom je gubitnička igra. Dovoljno je da autori malvera naprave male izmene u svom kodu da bi brzo stekli prednost u borbi koju stručnjaci za malvere vode sa njima. Ovako je od kasnih osamdesetih godina prošlog veka, kada se na sceni prvi put pojavio neki malver, i po svemu sudeći tako će i ostati u doglednoj budućnosti. S vremena na vreme dolaze i dobre vesti od bezbednosnih istraživača ili institucija koje se bore protiv sajber-kriminala. To su obično vesti o hapšenju autora malvera, ili gašenju velikih bot mreža.
 Google eksperimentiše sa prikazivanjem samo imena domena u adresnoj traci Chromea umesto celih URL-ova. Funkcija će biti testirana u narednom izdanju - Chrome 86, a u Googleu se nadaju da bi promena mogla zaštititi korisnike od prevara i fišing napada kada napadači koriste adrese koje liče na adrese legitimnih veb sajtova. Trenutno, ako pogledate adresnu traku Chromea, vidljiv je ceo Uniform Resource Locator (URL) ili veb adresa veb sajta koju posećujete. Promena znači da ćete umesto pune adrese stranice sajta kao...
 Američko Ministarstvo pravde prekinulo je kampanje tri velike terorističke organizacije - brigade Al Kasam, vojnog krila Hamasa, Al Kaide i ISIS-a, preko kojih su prikupljana sredstva za finansiranje njihovih akcija. Ovo je najveća zaplena kriptovalute koju je izvela američka vlada u vezi sa terorizmom. Sve tri kampanje finansiranja terorista oslanjale su se na sofisticirane alate, a cilj je bio prikupljanje donacija u kriptovaluti od sledbenika iz celog sveta. Ovo pokazuje kako su različite terorističke grupe na sličan način prilagodile finansiranje...
 YouTube je u periodu od januara do marta ove godine uklonio 1 975 135 kanala i tako izbrisao više od 51 miliona video snimaka sa platforme. U 87,5% slučajeva, kanali su uklonjeni zbog pokušaja prevare, spama ili objavljivanja sadržaja koji korisnike dovodi u zabludu. YouTube briše kanal kada u roku od 90 dana tri puta prekrši smernice zajednice. Kanal takođe može biti uklonjen sa platforme zbog kršenja zakona, npr. zbog pedofilije. Kada YouTube ukloni kanal, uklanjaju se i svi video snimci kanala. Tako je u prva tri meseca ove...
 FBI i NSA objavili su zajedničko upozorenje koje sadrži detalje o novom malveru za Linux za koji dve agencije kažu da je delo hakera ruske vojske koji ga i koriste u napadima. Američke agencije kažu da su ruski hakeri koristili malver, nazvan Drovorub, da bi postavili backdoor u hakovanim mrežama. Na osnovu dokaza koje su prikupili, zvaničnici FBI i NSA tvrde da je malver delo grupe APT28 (Fancy Bear, Sednit), koja pripada vojnoj jedinici 26165 Glavne obaveštajne uprave ruskog Generalštaba. Kroz zajedničku upozorenje...
 Ako niste ažurirali Chrome, Operu ili Edge na najnoviju dostupnu verziju, bilo bi dobro da to uradite što pre. Istraživači firme PerimeterX u ponedeljak su otkrili detalje o do sada nepoznatom bagu u veb pregledačima za Windows, Mac i Android baziranim na Chromiumu, koji može omogućiti napadačima da potpuno zaobiđu pravila o bezbednosti sadržaja (CSP), ukradu podatke posetilaca sajta i pokrenu zlonamerni kod. Bag (CVE-2020-6519) utiče na milijarde korisnika, na Chrome od verzije 73 (objavljena u martu prošle godine) do verzije 83...
 Nekoliko kompanija koje nude aplikacije za špijuniranje telefona, poznatih kao “stalkerware”, i dalje se reklamiraju u rezultatima Google pretrage, uprkos zabrani Googlea koja je stupila na snagu u ponedeljak, otkrio je TechCrunch. Ove kontroverzne aplikacije često se koriste kako bi pomogle roditeljima da prisluškuju razgovore svoje dece, prate poruke, aplikacije i druge privatne podatke svog deteta, da bi ih zaštitili od pedofila na internetu. Ipak, neki te aplikacije koriste da bi špijunirali svoje supružnike, najčešće bez njihovog odobrenja.
 Ako koristite TeamViewer, proverite da li koristite najnoviju verziju popularnog softvera za povezivanje na daljinu za Windows. TeamViewer je nedavno objavio novu verziju svog softvera koja uključuje zakrpu za ozbiljnu ranjivost (CVE 2020-13699), koja bi, ako se iskoristi, mogla omogućiti udaljenim napadačima da ukradu vašu sistemsku lozinku i na kraju kompromituju sistem. Ono što još više zabrinjava je da se napad može izvršiti gotovo automatski, i da ne zahteva od žrtava mnogo interakcije. Napadači samo treba da ubede žrtvu da...
 Agencija poznata po svojim kontroverznim nadzornim aktivnostima objavila je preporuke kako korisnici mobilnih telefona mogu ograničiti praćenje. Mobilni uređaji otkrivaju podatke o lokaciji na više načina nego što većina ljudi zna, a isključivanje usluga kao što su Pronađi moj telefon, Wi-Fi i Bluetooth može pomoći da se ograniče mogućnosti praćenja, ali “to nije srebrni metak koji može sprečiti praćenje korisnika”. To je savet koji je dala po praćenju građana poznata čuvena američka Agencija za nacionalnu bezbednost (NSA).
 Intel je hakovan, a posle napada objavljeno je 20 GB poverljivih podataka kompanije. To je otkrio softverski inženjer Til Kotman kome je nepoznati haker poslao ukradene fajlove. Da su podaci autentični potvrdio je ZDNet. Istraživači koji su analizirali fajlove kažu da oni sadrže Intelov dizajn različitih čipova, tehničke specifikacije, vodiče za proizvode i priručnike za Intelove proizvode koji potiču iz 2016. godine. Dobra vest je da napad ni na jedan način nije uticao na Intelove kupce ili zaposlene, tako da izgleda da je cilj bio krađa...
 Opstanak TikToka u SAD je pod znakom pitanja pošto je američki predsednik Donald Tramp prošle nedelje potpisao uredbu kojom se američkim kompanijama daje rok od 45 dana za prestanak poslovanja sa TikTokom, koji prema mišljenju američke administracije predstavlja pretnju nacionalnoj bezbednosti. Uredbom su zabranjene sve transakcije sa kineskom kompanijom ByteDance u čijem je vlasništvu Tik Tok. Uredba o zabrani TikToka usledila je posle priznanja Microsofta da pregovara o kupovini TikToka...
 Samo nedelju dana nakon što se Garmin oporavio od napada ransomwarea, japanska kompanija Canon pretrpela je napad ransomwarea koji je uticao na brojne servise, uključujući Canonov sistem elektronske pošte, američki veb sajt kompanije, na desetine Canonovih domena i brojne interne aplikacije. Da nešto nije u redu, primećeno je pre nedelju dana kada je Canonov sajt image.canon 30. jula prestao da radi, a kompanija objavila da su neki korisnički podaci - slike i video snimici, otpremljeni pre 16. juna 2020. godine...
 Američki predsednik Donald Tramp potpisao je dve uredbe koje američkim firmama daju rok od 45 za prestanak poslovanja sa TikTokom i WeChatom zato što, kako se navodi u uredbama, kineske aplikacije predstavljaju pretnju nacionalnoj bezbednosti. Ove uredbe usmerene protiv TikToka koji je u vlasništvu kineske kompanije ByteDance i WeChata koji je u vlasništvu kineskog internet giganta kompanije Tencent, poslednja su mera u sve široj kampanji Trampove administracije protiv Kine. Zanimljivo je da su ove uredbe usledile posle...
 Američki predsednički izbori 2020. godine su za manje od 100 dana, a nastojeći da spreče strano mešanje u izbore kakvo se dogodilo na izborima 2016. godine, američko Ministarstvo spoljnjih poslova objavilo je da nudi do 10 miliona dolara za sve informacije koje mogu identifikovati svakoga ko se meša u američke izbore. Konkretno, Stejt Department nudi nagradu za „informacije koje vode ka identifikaciji ili lokaciji bilo koje osobe koja radi sa ili za stranu vladu u svrhu mešanja u izbore u SAD kroz određene ilegalne sajber-aktivnosti”.
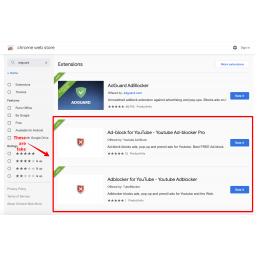 Više od 80 miliona korisnika Chromea instaliralo je neku od 295 ekstenzija za Chrome koje ubacuju oglase u rezultate Google i Bing pretrage. Zlonamerne ekstenzije otkrio je AdGuard, kompanija koja nudi rešenja za blokiranje oglasa, dok su stručnjaci ove kompanije analizirali niz lažnih dodataka za blokiranje oglasa koji su dostupni u zvaničnoj Chrome veb prodavnici. Tako su stručnjaci ove kompanije otkrili veću grupu zlonamernih ekstenzija koje ubacuju oglase u rezultate pretrage. Pored lažnih dodataka za blokiranje oglasa...
 Više od četiri miliona žrtava napada ransomwarea izbeglo je da plati sajber-kriminalcima preko 650 miliona evra tokom prve četiri godine postojanja Europolove inicijative No More Ransom. Kada je pokrenuta 2016. godine, No More Ransom inicijativa imala je svega četiri člana, osnivača. No More Ransom nudi besplatne alate za dešifrovanje fajlova na uređajima zaraženim ransomwareom. No More Ransom sada ima 163 partnera iz oblasti kibernetičke bezbednosti, policije i sektora finansijskih usluga. No More Ransom je...
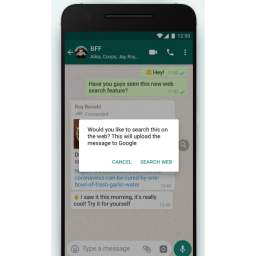 Korisnici WhatsAppa bili su iznenađeni kada je aplikacija odjednom počela da prikazuje ikonu lupe pored prosleđenih poruka. Objašnjenje za to je nova funkciju koja omogućava korisnicima da provere da li su informacije u poruci istinite ili lažne. Ova funkcija je trenutno dostupna u Velikoj Britaniji, SAD, Brazilu, Irskoj, Meksiku, Španiji i Italiji. Ono što je značajno je da korisnici WhatsAppa sada mogu da provere poruke prosleđene najmanje pet ili više puta. Nova funkcija nazvana “Search the Web” omogućava korisnicima da učitaju...
 Evropska unija uvela je juče sankcije protiv Kine, Rusije i Severne Koreje zbog sajber-napada izvršenih protiv evropskih građana i kompanija. U odluci Evropskog saveta EU je sankcionisala: Kinu zbog niz napada na provajdere usluga u oblaku (operacije “Cloud Hopper”); Rusiju zbog ransomwarea NotPetya, koji je stvorila ruska vojska u Ukrajini, ali koji se širi po celom svetu; Rusiju zbog pokušaja sajber-napada na Organizaciju za zabranu hemijskog oružja (OZHO) u Holandiji. U to vreme, holandska vlada je istraživala pad aviona...
 Garmin je izgleda dobio ključ za dešifrovanje da bi dešifrovao fajlove šifrovane u napadu WastedLocker ransomwarea, objavio je BleepingComputer. 23. jula Garmin je pretrpeo napad zbog koga korisnici nisu mogli pristupiti Garminovim servisima, uključujući Garmin Connect, flyGarmin, Strava i inReach. Da su napadnuti ransomwareom najpre su potvrdili zaposleni u Garminu objavljujući fotografije šifrovanih računara na društvenim mrežama. Od njih je došla i informacija da su napadači od kompanije tražili da plati 10 miliona...
 Pokazalo se da maske za lice nisu samo efikasne u sprečavanju širenja infekcije COVID-19, već su i uspešne u blokiranju algoritama za prepoznavanje lica, kažu istraživači. U izveštaju objavljenom u ponedeljak, američki Nacionalni institut za standarde i tehnologiju objavio je da maske za lice sprečavaju čak i najsavremenije algoritme da prepoznaju lica. Stope grešaka varirale su od 5% do 50%, u zavisnosti od mogućnosti algoritma. Ovi rezultati su zabrinjavajući za industriju prepoznavanja lica, koja pokušava...
 Popularna aplikacija Zoom ispravila je sigurnosni propust koji je omogućavao potencijalnim napadačima da dekodiraju numeričku šifru koja se koristi za zaštitu privatnih sastanaka na platformi i da špijuniraju učesnike. Zoom sastanci su podrazumevano zaštićeni lozinkom koja se sastoji od šest cifara, ali Tom Entoni iz SearchPilota, je otkrio problem koji se ogleda u tome da potencijalni napadač može da isproba milion lozinki za nekoliko minuta i na kraju dobije pristup privatnim, lozinkom zaštićenim Zoom sastancima.
 Dok se Garmin i dalje bori da se oporavi posle napada ransomwarea zbog kojeg je kompanija bila primorana da ukine neke svoje usluge, pojavile su se nove informacije o tome ko bi mogao biti odgovoran za napad. Kompanija je pre šest dana priznala probleme, i na Twitteru rekla da radi na tome da ih reši, ali nije spomenula ransomware. „Trenutno imamo prekid koji utiče na Garmin.com i Garmin Connect. Taj prekid utiče i na naše call centre i trenutno ne možemo primati pozive, e-poštu ili internet četove. Radimo na tome...
 Garmin je najzad potvrdio da je nedavni prekid rada njegovih servisa rezultat hakerskog napada koji je blokirao pristup nekim njegovim sistemima. Napad se dogodio 23. jula, a pristup nekim Garminovim servisima vraćen je nakon pet dana. Napad je uticao na veb sajt kompanije, korisničku podršku, komunikacije kompanije, Garmin Connect, Strava, inReach i flyGarmin navigacijske i fitnes servise. Brojni izvori potvrdili su da je u napadu korišćen ransomware WastedLocker, koji je primorao kompaniju da isključi sve svoje uređaje...
 Suosnivač Applea Stiv Voznijak odlučio je da podnese tužbu protiv YouTubea koji je u vlasništvu Googlea, tvrdeći da veb sajt nije uklonio niz video snimaka koji su zloupotrebili njegovo ime sa ciljem da se prevare ljudi i namame da prevarantima pošalju bitkoine. Prevaranti su se, slično kao tokom napada koji je na Twitteru izveden prošle nedelje, lažno predstavljali kao Voznijak pozivajući gledaoce da pošalju kriptovalutu na određenu adresu uz obećanje da će im kasnije biti vraćen dvostruko veći iznos. Voznijak kaže da se obratio YouTubeu sa...
 Proizvođač pametnih satova i nosivih uređajaGarmin juče je isključio nekoliko svojih usluga zbog napada ransomwarea koji je šifrovao njegovu internu mrežu i neke proizvodne sisteme. Kompaniji će biti potrebno nekoliko dana kako bi se izborila sa posledicama napada, zbog čega zvanični veb sajt neće raditi, kao ni usluga sinhronizacije podataka korisnika Garmin Connect, pa čak i neke proizvodne linije u Aziji. U porukama koje su objavljene na veb sajtu kompanije i Twitteru, Garmin je rekao da prekid rada utiče na njegove call centre, dovodeći...
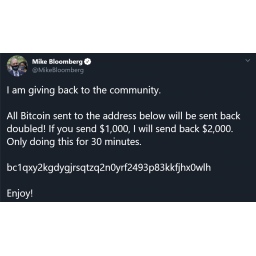 Menjačnica kriptovaluta Coinbase je saopštila da je zaustavila oko 1100 korisnika koji su pokušali da pošalju bitkoine hakerima koji su prošle nedelje hakovali 130 Twitter naloga. Prošle srede hakovano je 130 naloga na Twitteru, od kojih neki pripadaju velikim kompanijama poput Applea i poznatim ličnostima poput Džoa Bajdena i Bila Gejtsa, a radilo se o koordinisanom pokušaju bitkoin prevare. Prema informacijama koje je objavio Twitter, hakeri su uspeli da prevare neke zaposlene u kompaniji i iskoriste unutrašnje sisteme...
 Google će testirati novu bezbednosnu funkciju u Gmailu koja prikazuje logo brenda kao avatar koji će vam biti garancija da je email adresa prava, najavila je kompanija. Funkcija koristi standard Indikatora brenda za identifikaciju poruka (BIMI), čijoj se radnoj grupi Google pridružio prošle godine, a testiraće se sa ograničenim brojem pošiljalaca u narednim nedeljama. Kako kažu iz Googlea, sa autentifikacijom sa BIMI primalac poruke može biti sigurniji u izvor emaila, što prevaranti inače često pokušavaju da zloupotrebe da bi naterali...
 Savezni sud u Kaliforniji presudio je da proizvođač špijunskog softvera izraelska kompanija NSO Grupa nema suvereni imunitet, čime je odobren nastavak sudskog procesa po tužbi Facebooka protiv NSO Grupe zbog navodnog špijuniranja korisnika WhatsAppa. Vlasnik WhatsAppa, kompanija Facebook, u tužbi je navela da je NSO Grupa iskoristila ranjivost u WhatsAppu kako bi implementirala svoj špijunski softver protiv aktivista za ljudska prava, novinara i političkih disidenata. Savezni sud u Kaliforniji presudio je da NSO Grupa...
 Kineska kompanija ByteDance, sa sedištem u Pekingu, koja je vlasnik planetarno popularne aplikacije TikTok, ponovo je negirala optužbe da je pod kontrolom kineske vlade. Teo Bertram, direktor TikToka za Evropu, Bliski istok i Afriku, rekao je da bi kompanija odbila svaki zahtev Kine za predaju podataka. On je rekao da su optužbe da je kompanija pod kontrolom kineske vlade laž. Ipak, budućnost TikToka u Sjedinjenim Američkim Državama je pod znakom pitanja. Američka vlada razmatra zabranu TikToka u SAD, mada postoji...
 Istraživači iz firme 0patch otkrili su ranjivost u Zoomu za Windows, a kako kažu, ugroženi su samo sistemi na kojima je instaliran Windows 7. 0patch, koja je takođe objavio zakrpu za ovaj bezbednosni propust pre nego što je Zoom rešio problem, objašnjava da napadač može iskoristiti ranjivost tako što će ubediti korisnika da uradi nešto jednostavno, poput otvaranja fajla. Nakon što se učita zlonamerni dokument, napadač može pokrenuti RCE (remote code execution) napad, a da se pri tom na računaru ne pojavi...
 Američki ministar pravde Vilijam Bar javno je kritikovao američke tehnološke divove, uključujući Apple, Google i Microsoft, zbog bliskih odnosa sa kineskom vladom, sugerišući da je proizvođač iPhonea omogućio Pekingu pristup svojim uređajima. Bar, koji je kritikovao američke tehnološke kompanije zbog načina poslovanja u Kini, održao je govor u predsedničkom muzeju Džeralda R. Forda u Mičigenu. “Korporacije poput Googlea, Microsofta, Yahooa i Applea pokazale su se previše spremnim za saradnju sa Komunističkom partijom...
 Jedna od funkcija koju je Apple predstavio u iOS 14 koja poboljšava privatnost korisnika obaveštava korisnika kad god neka aplikacija pristupa clipboardu. Tako će korisnici znati koje aplikacije pristupaju podacima na njihovim uređajima, u slučaju da ranije nisu bili upoznati sa tim. Zahvaljujući ovoj funkciji, nedavno istraživanje je pokazalo da je više od 50 aplikacija, od kojih su neke izuzetno popularne, pristupalo podacima u clipboardu bez znanja korisnika. LinkedIn je bila jedna od tih aplikacija, zbog čega se sada kompanija našla...
 Stavljanje lepljive trake preko kamere na laptopu jedna je od prvih stvari koje radimo kada nabavimo novi računar, jer je, na kraju krajeva, ovo najbolji način da osiguramo da niko ne narušava našu privatnost. Međutim, ne koriste svi lepljivu traku, mnogi pribegavaju drugim rešenjima koja prekrivaju kameru, kao što su mali plastični poklopci za kameru sa kliznim mehanizmom. Takvi dodaci izgledaju mnogo bolje od lepljive trake a mogu se pronaći na internetu po ceni od samo par dolara.
 Na internet forumima prodaju se korisnička imena i lozinke za preko 15 milijardi naloga, uključujući i naloge administratora mreža, bankovne račune i striming servise, upozorili su istraživači iz Digital Shadows. Oni su proveli 18 meseci analizirajući kako hakeri dobijaju pristup nalozima i koriste ukradene podatke za prijavu na naloge i detaljno su objasnili kako preuzimanje naloga nikada nije bilo lakše i jeftinije za sajber-kriminalce. Mnogi hakovani nalozi pojavljuju se više puta među ukradenim podacima, što ukazuje...
 Google je najavio da planira da zabrani reklame koje promovišu stalkerware, špijunski softver i druge oblike tehnologije nadzora koji se mogu koristiti za praćenje drugih osoba bez njihovog izričitog pristanka. Promena je najavljena kao deo ažuriranja smernica za Google oglase, koje bi trebalo da stupi na snagu sledećeg meseca, 11. avgusta 2020. godine. Primeri proizvoda i usluga koje oglašivači više neće moći da promovišu preko Google oglasa uključuju: Špijunski softver i tehnologiju koja se koristi za nadzor...
 Facebook, WhatsApp, Twitter, Google i Telegram najavili su da "pauziraju" saradnju sa vlastima u Hong Kongu kada je reč o zahtevima za korisničkim informacijama hongkonške policije, prenosi BBC. Nekoliko zemalja kritikovalo je Kinu zbog nametanja novog zakona o bezbednosti, za koji kažu da preti autonomiji teritorije. Ove najave verovatno će izvršiti pritisak na Apple da učini isto. Dok su drugi servisi blokirani u kontinentalnoj Kini, Appleovi nisu. Međutim, Facebook, Google i Twitter ostvaruju prihod od prodaje reklama...
 Američka ofanziva na kineske tehnološke divove se nastavlja, a sledeća meta mogla bi biti popularna aplikacija TikTok. Prema rečima drzavnog sekretara Majka Pompea, vlasti Sjedinjenih Drzava trenutno razmatraju moguce sankcije i protiv niza aplikacija, a TikTok bi mogao da bude prva među njima koja će biti zabranjena u SAD. TikTok je postao internet fenomen, brzo zauzevši prvo mesto među preuzetim aplikacijama na iPhone i Android uređajima. ByteDance u čijem je vlasništvu TikTok, na optužbe da špijunira za kinesku vladu...
 Zoom je obećao da će krajem godine objaviti svoj prvi izveštaj o transparentnosti. Ovo je objavljeno na blogu izvršnog direktora Zooma Erika Juana koji se bavio napretkom 90-dnevnog plana koji je objavljen 1. aprila a čiji je cilj da se Zoom učini sigurnijim za korisnike. Plan je bio rezultat mnogobrojnih kritika koje su usledile nakon što je upotreba Zooma dramatično porasla tokom pandemije COVID-19, što je dovelo do otkrivanja brojnih nedostataka softvera u pogledu privatnosti i sigurnosti. Kao deo tog plana, Zoom je rekao da će zamrznuti...
 iOS 14 doneo je novu funkciju koja obaveštava korisnike kada aplikacije pristupaju podacima u clipboardu, gde se nalaze informacije koje kopirate i delite sa aplikacijama, a kako izgleda, to je nešto što ko zna koliko dugo rade mnoge aplikacije. iOS 14 beta ukazao je na problem koga nismo bili svesni - aplikacije kojima ne treba pristup clipboardu ipak ga koriste bez ikakvog jasnog razloga. A još gore je to što među tim podacima može biti bilo šta, od običnog teksta do osetljivih informacija poput lozinki i drugih podataka.
 Indijska vlada zabranila je juče 59 kineskih mobilnih aplikacija zbog nacionalne bezbednosti. Zabrana dolazi nakon sukoba indijske vojske sa kineskim snagama u regionu Ladak, na severu Indije, 15. juna ove godine. U sukobima je poginulo najmanje 20 indijskih vojnika, a više od 75 je povređeno. Vlada u Nju Delhiju tvrdi da je 59 aplikacija korišćeno za prikupljanje podataka o indijskim korisnicima, koji su se slali na servere u Kini. Indijski zvaničnici rekli su da veruju da su podaci korišćeni za profilisanje indijskih korisnika...
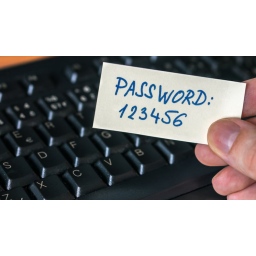 U jednoj od najvećih studija o upotrebi lozinki, analizom više od milijardu procurelih korisničkih podataka otkriveno je da je jedna od svake 142 lozinke poznati niz “123456”. Studija, koju je prošlog meseca sproveo student računarskog inženjeringa Ata Hakcıl, analizirala je kombinacije korisničkog imena i lozinke koje su procurile na internetu posle hakovanja različitih kompanija. Ove „deponije podataka“ postoje na internetu već duže od pola decenije a podaci se gomilaju sa svakim novim napadom na kompanije.
 Google menja svoja podrazumevana podešavanja tako da će ubuduće neki podaci koje prikuplja o korisnicima biti automatski brisani, umesto da korisnici to rade sami. Aktivnosti na vebu i u aplikacijama, uključujući pretraživanja i posećene veb sajtove, kao i podaci o lokaciji, biće izbrisani posle 18 meseci. Istorija YouTubea, uključujući i to koje su klipove korisnici gledali i koliko dugo, biće izbrisana nakon 36 meseci. Ove promene se odnose samo na nove naloge, a postojećim korisnicima će se uskoro pokazati zahtev za podešavanje postavki.
 Pre dve godine, vlasnik Telegrama Pavel Durov odbio je da dozvoli ruskim bezbednosnim službama pristup šifrovanim porukama korisnika u svojoj popularnoj aplikaciji za slanje poruka Telegram, tada omiljenoj ruskim opozicionarima. Odgovor vlasti bio je ili da pristane na saradnju ili će biti izbrisan sa digitalne mape zemlje. Ništa se od toga nije dogodilo. Koristeći kombinaciju lukavih taktika za zaobilaženje blokada i rastuću popularnost Telegrama, 35-godišnji preduzetnik ruskog porekla ponizio je i pobedio Roskomnadzor, rusku saveznu služba...
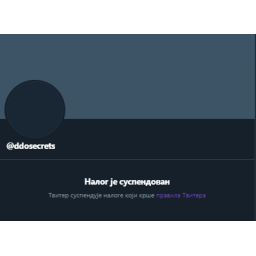 Twitter je trajno ukinuo nalog grupe Distributed Denial of Secrets (@DDoSecrets) nakon što su sa tog naloga objavljeni linkovi za ukradene dokumente koje pripadaju instritucijama koje su zadužene za sprovođenje zakona u Sjedinjenim Državama. Distribuirano poricanje tajni (Distributed Denial of Secrets) je organizacija u stilu WikiLeaksa, koja zagovara transparentnost informacija od javnog interesa. Grupa je nedavno objavila oko 270 GB podataka ukradenih iz više od 200 policijskih odeljenja, FBI i drugih institucija u SAD.
 Grupa koja stoji iza ransomwarea Maze objavila je na svom veb sajtu da su hakovali i blokirali mrežu južnokorejske kompanije LG Electronics. Detalji napada nisu objavljeni, ali su hakeri izjavili da su ukrali od kompanije informacije o projektima u koje su uključene velike američke kompanije. Kao i mnogi drugi koji distribuiraju ransomware, i ova grupa objavljuje informacije o svojim žrtvama kada njihovi zahtevi za otkup nisu prihvaćeni ili kada se prekine komunikacija sa žrtvom. U „saopštenju za medije“ objavljenom...
 Adobe planira da zatraži od korisnika da deinstaliraju Flash Player sa svojih računara do kraja godine, kada će kompanija konačno ukinuti podršku za ovu tehnologiju. Ovaj potez najavljen je na novoj stranici podrške za Flash Player koju je Adobe pokrenuo ovog meseca, šest meseci pre ukidanja podrške. Adobe kaže da nakon 31. decembra ne planira samo da obustavi ažuriranja, već i da ukloni sve linkove za preuzimanje Flash Playera sa svog veb sajta. Ovo će sprečiti korisnike da instaliraju softver i nastave da koriste softver za koji je...
 Istraživači upozoravaju igrače popularne MMO igre da se podaci više od 1,2 miliona korisnika igre prodaju na forumima Dark Weba. Istraživači CyberNewsa pronašli su korisnička imena, lozinke, email adrese, telefonske brojeve i IP adrese koji pripadaju igračima Stalker Onlinea. Kako su istraživači objasnili, lozinke su sačuvane samo u MD5, što je jedan od manje sigurnih algoritama za šifrovanje. Dve baze podataka pronađene su na sajtovima sajber-podzemlja na Dark Webu koje istraživači prate. Jedna od njih sadrži oko podatke...
 Rusija će ukinuti gotovo dvogodišnju zabranu za aplikaciju Telegram pošto je Roskomnadzor, savezna služba za nadzor u oblasti telekomunikacija, informacionih tehnologija i masovnih komunikacija, saopštio da je kompanija pokazala “spremnost” da pomogne u borbi protiv terorizma i ekstremizma. “U dogovoru sa ruskim tužilaštvom Roskomnadzor odustaje od svojih zahteva da ograniči pristup Telegram mesendžeru”, navodi se u izjavi agencije. Brojne državne institucije tražile su od Roskomnadzora da ukine zabranu Telegrama...
 Google je uklonio na desetine ekstenzija iz Chrome veb prodavnice nakon što je firma Awake Security otkrila da se koriste za špijuniranje korisnika i krađu njihovih podataka. Awake Security tvrdi da je otkrio 111 zlonamernih ekstenzija za Chrome koje su mogle da prave snimke ekrana, kradu lozinke i prate pritiske tastera. Awake Security kaže da je ovo jedna od najvećih zlonamernih kampanja usmerenih protiv korisnika Chromea, i da je uticaj verovatno ogroman, jer su samo ekstenzije koje su u veb prodavnici od maja imale ukupno...
 Kozmetički gigant Avon oporavlja se od misterioznog sajber-napada koji se dogodio prošle nedelje, 8. juna, rekli su izvori za ZDNet. Kompanija je 9. juna prijavila incident američkoj Komisiji za hartije od vrednosti, dan nakon što je otkrila probleme sa nekim delovima svoje IT infrastrukture. Kompanija je saopštila da je incident poremetio neke njene sisteme i delimično i njeno funkcionisanje. Prošle nedelje, Avonovi distributeri prijavili su probleme prilikom pristupanja zalihama kompanije, gde obično naručuju proizvode za svoje kupce.
 Kompanija Intersport je objavila da su hakeri napali njene veb sajtove u Hrvatskoj, Sloveniji, Srbiji, Bosni i Hercegovini i Crnoj Gori. U hakerskom napadu na pomenute veb sajtove, ugrađen je kod koji je trebalo da skenira podatke o platnim karticama. Intersport je reagovao čim je otkriven zlonamerni kod koji je odmah uklonjen. Iz Intersporta uveravaju korisnike da nije došlo do zloupotrebe podataka o platnim karticama, zato što se ti podaci obrađuju isključivo kod nezavisnog pružaoca platnog prometa WSPay, na kog hakerski kod nije...
 Možda nećete verovati, ali naučnici su otkrili da je moguće prisluškivati razgovor samo pomoću sijalice koja se nalazi u prostoriji u kojoj se vodi razgovor, a dovoljno je da ona bude vidljiva makar kroz prozor da bi onaj ko želi da čuje razgovor mogao da meri količinu svetlosti koju emituje sijalica. Tim naučnika sa izraelskog Univerziteta Ben-Gurion u Negevu i Naučnog instituta Vajzman razvio je i demonstrirao novu metodu prisluškivanja razgovora koji se vodi u prostoriji u kojoj je sijalica koja praktično služi kao prislušni uređaj. Njihovo otkriće biće...
 Sajber-kriminalci se mogu spustiti na bilo koji nivo da bi postigli svoje ciljeve, a najnovija prevara samo potvrđuje tu činjenicu. Nakon brojnih prevara kada su koristili situaciju sa pandemijom COVID-19, sajber-kriminalci sada koriste pokret Black Lives Matter (BLM) za distribuciju malvera Trickbot. Sajber-kriminalci sada šalju lažne emailove koje potpisuje Državna uprava, u kojima se od ljudi traži da anonimno glasaju za pokret BLM, dok se u pozadini pokreće malver Trickbot koji inficira uređaj. Malver se brzo širi po mreži i...
 Facebook je platio jednoj firmi da napravi hakerski alat koji bi mogao da iskoristi 0-day bezbednosni propust u operativnom sistemu Tails koji je koristio ozloglašeni pedofil, što je dovelo do hakovanja sistema, pronalaženja prestupnika i njegovog hapšenja. Ovaj Facebookov potez bez presedana pomogao je američkom Federalnom istražnom birou (FBI) da identifikuje i uhvati pedofila Bastera Hernandeza, u čemu je kompanija odigrala ključnu ulogu. Kako se izveštava, Hernandez koji je stanovnik Kalifornije, iskorišćavao...
 Zoom je saopštio da radi na novim funkcijama koje će mu omogućiti da blokira korisnike na osnovu njihove geografske lokacije nakon što je kompanija priznala da je nedavno na zahtev kineske vlade suspendovala naloge tri korisnika iz Hong Konga i SAD. Kompanija je kritikovana zbog suspendovanja naloga koji su bili domaćini sastanaka održanih povodom obeležavanja godišnjice masakra na trgu Tjenanmen 4. juna. U postu na blogu Zoom je rekao da je vratio naloge i da razvija alate kako bi omogućio ciljano blokiranje. „Ovo će nam...
 Nintendo je salpštio da je u napadu koji se dogodio u aprilu hakovano 300 000 Nintendo Network ID (NNID) naloga, što je skoro dvostruko više nego što je prvobitno navedeno. Nintendo je ranije rekao da je hakovano 160 000 naloga. NNID-ovi su korišćeni za 3DS i Wii U i omogućavali su korisnicima bilo kog sistema da preuzimaju sadržaj i povezuju svoje sisteme sa zajedničkim novčanikom. Za Nintendo Switch korišćen je novi sistem naloga, ali vlasnici 3DS i Wii U mogli su da povežu svoje naloge. Hakeri su mogli da potroše...
 Japanski proizvođač automobila Honda Motor Co, potvrdio je da je pogođen sajber-napadom koji je uticao na neke od njegovih pogona, uključujući i proizvodne sisteme van Japana. Portparol Honde je rekao da se radi na vraćanju pune funkcionalnosti proizvodnih, prodajnih i razvojnih aktivnosti i da je ovom trenutku minimalan uticaj napada na poslovanje kompanije. Kompanija je saopštila da je imala poteškoće prilikom pristupa serverima, email i internim sistemima. Njihov “interni server” napadnut je od spolja...
 Brave, pretraživač otvorenog koda koji je osmišljen tako da privatnost zaštiti blokiranjem reklama i trackera za praćenje korisnika, suočen je sa kritikama korisnika zbog preusmeravanja određenih upita za pretragu na kompanije koje rade sa kriptovalutama preko affiliate linkova od kojih je Brave zarađuje, izvestio je Decrypt. Za razliku od „opt-in“ principa kojeg se kompanija Brave Software Inc. koja je vlasnik pregledača pridržava - reklame u pretraživaču nisu obavezne a kriptovalutom se plaća svima koji ih pogledaju - o ovim...
 “Lovac na bagove”, indijski nezavisni istraživač Atul Džajaram, otkrio je da Google indeksira telefonske brojeve koji se koriste na WhatsAppu, i upozorio da bi to moglo izazvati probleme sa privatnošću korisnika ili se koristiti u zlonamerne svrhe. On je upozorio da funkcija WhatsAppa koja se zove „Click to Chat“ dovodi u rizik brojeve korisnika aplikacije, omogućavajući Google pretrazi da ih indeksira tako da ih svako može pronaći. Ali Facebook, u čijem je vlasništvu WhatsApp, kaže da to nije velika stvar i da rezultati pretraživanja samo otkrivaju ono što...
 Mozilla će vam uskoro omogućiti da izvezite lozinke sačuvane u Firefoxu u CSV fajlu koji kasnije možete da uvezete u menadžer lozinki ili da ga sačuvate kao rezervnu kopiju. Kao i mnogi drugi veb pregledači, i Mozilla Firefox ima menadžer lozinki koji vam omogućava da sačuvate korisnička imena i lozinke za prijavu na veb sajtove na kojima imate nalog. Kada posetite ove sajtove, Firefox automatski popunjava obrasce za prijavu sačuvanim podacima. U Firefox 79 Nightly izdanju Firefoxa, Mozilla je dodala opciju izvoza sačuvanih korisničkih imena...
 Dropbox je bez mnogo buke i najave pokrenuo svoj menadžer lozinki nazvan Dropbox Passwords. Aplikacija je dostupna samo u privatnoj beta verziji na Androidu, i iako je možete preuzeti, nećete moći da je koristite ako nemate pozivnicu. Aplikacija je trenutno „u razvoju“ i zato može biti nestabilna. Aplikacija deluje prilično jednostavno ovakva kakva je trenutno. Iako se čini da Dropbox namerno izbegava da novu aplikaciju zove “menadžer lozinki”, ona radi isto ono što rade i drugi menadžeri lozinki. Kao i većina menadžera lozinki...
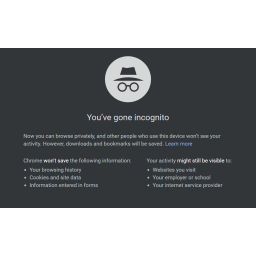 Saveznom sudu u San Hozeu, u Kaliforniji, podneta je kolektivna tužba protiv Googlea, a tužbu je podnela advokatska kancelarija Boies Schiller & Flexner koja traži odštetu od najmanje 5 milijardi dolara zbog toga što je Googleovo predstavljanje anonimnog režima pretraživanja u Chromeu “namerno zavaravalo (potrošače)”. Google je tužen zbog narušavanja privatnosti miliona korisnika bez njihovog znanja, praćenjem njihovih aktivnosti u Google Chrome veb pregledaču u režimu privatnog pregledavanja (Incognito mode).
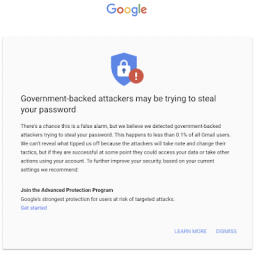 Kineski i iranski hakeri pokušali su da hakuju email naloge saradnika kandidata demokrata za predsednika SAD, Džoa Bajdena, i aktuelnog američkog predsednika Donalda Trampa. Kineski hakeri pokušali su da hakuju email naloge članova Bajdenovog izbornog štaba, dok su hakeri iz Irana napali email naloge zaposlenih u Trampovom timu. Šejn Hantli, šef Googleove Grupe za analizu pretnji, objavio je na Twitteru da su hakeri izveli fišing napade na email naloge zaposlenih u izbornim štabovima, ali da oni nisu našli dokaze da su napadi...
 Pripadnici Ministarstva unutrašnjih poslova, Odeljenja za suzbijanje visokotehnološkog kriminala, izdali su upozorenje za građane Republike Srbije da je u toku aktivna fišing kampanja iz inostranstva usmerena prema javnim ustanovama i privatnim firmama iz Srbije. Naime, na zvanične email adrese javnih ustanova i firmi u Republici Srbiji stižu elektronske poruke sa navodne email adrese Instituta za javno zdravlje Republike Srbije, katarina.vojvodic@batut.org.rs u kojoj se pošiljalac predstavlja kao ovlašćeno lice Instituta za javno zdravlje i...
 Samo trećina korisnika promeni lozinku nakon što se prijavi kompromitovanje podataka, pokazalo je nedavno istraživanje koje su objavili naučnici sa Instituta za bezbednost i privatnost Univerziteta Karnegi Melon (CyLab). Studija, predstavljena ovog meseca na IEEE 2020 radionici o tehnologiji i zaštiti potrošača, nije se zasnivala na podacima iz ankete, već na stvarnom saobraćaju u pregledaču. Naučnici su analizirali veb saobraćaj u stvarnom svetu uz pomoć Univerzitetske opservatorije za bezbedno ponašanje (SBO), istraživačke...
 Kineski korisnici se obično druže u svom kutku interneta, iza “Velikog vatrenog zida”, ali se i oni kao i ostatak sveta svakodnevno susreću sa malverima iako to obično nisu malveri sa kojima se susreću ostali korisnici interneta. Jedan od takvih malvera je trojanac DoubleGuns (ShuangQiang) koji je odgovoran za nastanak jedne od najvećih kineskih bot mreža. DoubleGuns se isključivo nalazi u Kini, a veruje se da je odgovoran za milione infekcija prethodnih godina. DoubleGuns je trojanac koji cilja Windows uređaje. Malver je aktivan od jula...
 Zoom će dodati jaču enkripciju video pozivima korisnika koji plaćaju pretplatu kao i institucijama poput škola, ali kompanija ne planira da poboljšanu zaštitu ponudi svim korisnicima. Kompanija, čije je poslovanje cvetalo zbog pandemije koronavirusa, razgovarala je o ovom potezu sa organizacijama koje se zalažu za građanske slobode i aktivistima koji se bore protiv zlostavljanja dece na internetu, a savetnik za bezbednost kompanije Zoom Alek Stamos potvrdio je to u petak. Stamos je rekao da je plan podložan promenama...
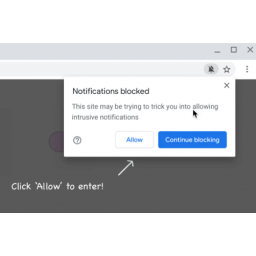 Obaveštenja su danas jedna vrlo korisna funkcija pregledača, koja pomaže korisnicima da dobijaju važne novosti iz niza aplikacija, uključujući aplikacije za poruke, kalendare, email aplikacije, društvene mreže, aplikacije za dostavu i druge. Ali dok sve više i više ljudi koristi prednosti notifikacija, sajber-kriminalci takođe traže načine da ih iskoriste za svoje ciljeve. Google to najbolje zna, jer kompanija priznaje da se obaveštenja pregledača ne koriste uvek onako kako je to predviđeno i da često završe kao alat za isporuku malvera...
 Vaša email adresa hakeru može biti dovoljna da preuzme vaš nalog na omiljenom veb sajtu ili u aplikaciji. Sve što napadač treba da uradi je da iskoristi bag u opciji “Prijava sa Appleom”. Indijskom istraživaču Bhavuku Jainu Apple je nedavno platio 100.000 dolara zato što je otkrio i kompaniji prijavio ranjivost u mehanizmu „Prijava sa Appleom“. Jain je u aprilu otkrio do tada nepoznati 0-day bag u “Prijava sa Appleom”, koji utiče na aplikacije koje koriste ovaj sistem a koje nisu sprovele svoje dodatne mere za zaštitu korisnika.
 Na godišnjem sastanku akcionara Facebooka glasaće se o predlogu za odlaganje planova kompanije za uvođenje end-to-end enkripcije. Kompanija želi da end-to-end enkripcija bude podrazumevana opcija na svim platformama za slanje poruka kako bi se zaštitila privatnost korisnika. Ali akcionari kažu da bi to učinilo gotovo nemogućim otkrivanje eksploatacije dece na Facebooku. Grupa akcionara želi da kompanija odloži te planove sve dok njen upravni odbor ne prouči rizike. Godišnji sastanak Facebookovih akcionara...
 Dve bezbednosne ranjivosti koje se nalaze u dodatku PageLayer mogu omogućiti napadačima da obrišu sadržaj ili preuzmu WordPress sajtove koristeći ranjive verzije dodatka. PageLayer je WordPress dodatak sa preko 200.000 aktivnih instalacija. On može pomoći korisnicima koji nisu programeri ili dizajneri u pravljenju veb stranica. Wordfence Threat Intelligence je 30. aprila obavestio programere PageLayera o ovim ranjivostima, a 6. maja bagovi su ispravljeni izdavanjem verzije 1.1.2. Prema Wordfenceu, napadači...
 Istraživači kompanije ESET otkrili su nove napade iza kojih stoji Turla, jedna od najnaprednijih ruskih hakerskih grupa koje finansira ruska država. Novi napadi dogodili su se u januaru 2020. ESET-ovi istraživači kažu da su napadi bili usmereni na nacionalni parlament na Kavkazu i dva ministarstva spoljnih poslova u Istočnoj Evropi. Ciljevi nisu otkriveni iz bezbednosnih razloga. Ove institucije su najnovije sa duge liste žrtava ove grupe, od kojih su većina diplomatski i vojni entiteti. Spisak ciljeva ove grupe počinje Pentagonom koji je...
 Međunarodni komitet Crvenog krsta, bivši predsednici i ministri, dobitnici Nobelove nagrade za mir, direktori kompanija koje se bave sajber-bezbednošću i druge uticajne ličnosti uputili su otvoreno pismo svetskim vladama u kome ih pozivaju da odmah preduzmu aktivnosti da bi se zaustavili sajber-napadi na zdravstvene sisteme, bolnice I institucije koje se bave medicinskim istraživanjima. Zajednička izjava koju je objavio Institut CyberPeace, međunarodna neprofitna organizacija čiji je cilj jačanje stabilnosti u sajber-prostoru, ima preko 40...












