





Microsoft o sajber pretnjama: Najopasniji ransomware Reveton i preuzimanje besplatnog sadržaja sa interneta
Vesti, 09.05.2014.
 Microsoft je objavio svoj šesnaesti izveštaj koji kompanija objavljuje dva puta godišnje kako bi pomogla korisnicima i partnerima da razumeju aktuelne trendove u pogledu najnovijih sajber pretnji i da bolje zaštite sebe i svoje kompanije od sajber napada. Podaci iz ovog izveštaja ukazuju da su najnoviji Microsoftovi proizvodi bezbedniji u odnosu na ranije verzije proizvoda pre svega zahvaljujući bezbednosnim mehanizmima koje je kompanija integrisala u svoje proizvode i koji su se pokazali delotvornim. To dokazuje činjenica da je broj opasnih ranjivosti korišćenih u hakerskim napadima... Dalje
Hakovan Bitly, korisnici upozoreni da promene lozinke
Vesti, 12.05.2014.
 Popularni servis sa skraćivanje linkova Bitly je hakovan, a kompanija je krajem prošle nedelje upozorila korisnike da su njihove lozinke zbog toga možda kompromtovane. U saopštenju na blogu Bitly, direktor kompanije Mark Džozefson je upozorio korisnike servisa da su podaci njihovih naloga kompromitovani i da to uključuje email adrese, šifrovane lozinke, API ključeve i OAuth tokene. On je dodao da nema naznaka da su hakeri uspeli da upadnu u naloge korisnika. Servis Bitly je pokrenut 2008. godine, a sedište kompanije je u Njujorku. On omogućava korisnicima da skraćuju linkove i da ih lakše dele na drugim sajtovima. Dalje
Mnogo buke ni oko čega: Šta se krije iza tvrdnje Symanteca da je antivirus mrtav
Vesti, 08.05.2014.
 “Antivirus je mrtav”, izjavio je pre nekoliko dana potpredsednik kompanije Symantec Brajan Daj u intervjuu za Wall Street Journal. Takva izjava bila je iznenađenje za mnoge s obzirom da prodajom antivirusnog softvera Symantec ostvaruje 40% profita. Da li je antivirus zaista mrtav? Kratak odgovor je ne. Daj je rekao da njegova kompanija više ne računa na antivirus kao na nešto što će kompaniji donositi novac na bilo koji način. Šta više, on se požalio da antivirus ne može da zaustavi hakere i da antivirus može da “uhvati” samo 45% sajber napada. To su prilično zabrinjavajući podaci koji ukazuju na sumornu... Dalje
Fišeri u napadu na Google korisnike
Vesti, 08.05.2014.
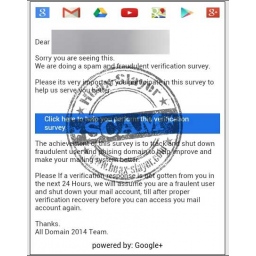 Lozinke korisnika Google naloga vredan su ulov za fišere od kojih ovih dana možete dobiti email koji potpisuje nepostojeći tim Google+ All Domain Mail i u kome će se od vas tražiti da učestvujete u anketi, upozorio je sajt Hoax-Slayer. Cilj kojim kriminalci opravdavaju ovakav zahtev je navodno otkrivanje i gašenje lažnih korisnika i domena fišera kako bi se unapredio Googleov email servis. Korisniku se praktično postavlja ultimatum da odgovori na ovaj zahtev u roku od 24 sata, kako bi dokazao da je pravi a ne lažni korisnik čime će njegov nalog biti sačuvan od gašenja. Korisnik treba da klikne na link u emailu... Dalje
Bankarski Trojanac ZeuS koristi reputaciju antivirusa da bi zarazio računare korisnika
Vesti, 07.05.2014.
 Stručnjaci nemačkog proizvođača antivirusa kompanije G Data upozorili su na novu kampanju distribucije poznatog bankarskog trojanca ZeuS, koji do korisnika dolazi putem emailova, sakriven u prilozima za koje se tvrdi da su skenirani antivirusima G Data ili Sophos i da su bezbedni. Takve tvrdnje su lažne, kažu iz G Data, a njima prevaranti pokušavaju da ubede korisnike da otvore fajl u prilogu koji navodno sadrži račun za neku porudžbinu korisnika. Sadržaj emaila, naslov poruke kao ni pošiljalac ne ukazuju šta je to što se naplaćuje korisniku. Prevaranti očigledno računaju na to da će potencijalna žrtva biti radoznala... Dalje
Ponovo hakovan Orange, ukradeni podaci 1,3 miliona korisnika
Vesti, 08.05.2014.
 Drugi put od početka godine francuska telekomunikacijska kompanija Orange je žrtva hakerskog napada, a u incidentu koji je otkriven 18. aprila hakeri su uspeli da ukradu podatke 1,3 miliona korisnika internet portala kompanije. Među ukradenim podacima su imena, email adrese, mobilni i fiksni telefonski brojevi i datumi rođenja korisnika. Krađa podataka je otkrivena 18. aprila, ali je tek nakon što su sagledane razmere incidenta i zakrpljen propust koji su hakeri iskoristili, kompanija o ovome obavestila svoje korisnike. Iako napadači nisu uspeli da dođu u posed finansijskih informacija korisnika... Dalje
 Mesec dana pošto je objavljena nova, 2.0 verzija popularnog antivirusa Malwarebytes Anti-Malware pojavile su se lažne besplatne verzije programa na brojnim web sajtovima. Stručnjaci kompanije Malwarebytes otkrili su brojne fajlove predstavljene kao besplatne verzije programa. Većina njih su potencijalno neželjeni programi (PUPs, potentially unwanted programs), što znači da nije reč o pravim malverima. Ipak, delovanje nekih od njih bi se moglo okarakterisati kao zlonamerno, kažu iz kompanije. Analiza ovih fajlova je pokazala da svi oni imaju nešto zajedničko...
 Fišere čekaju teška vremena ako funkcija koji Google trenutno testira bude ponuđena korisnicima u nekoj od sledećih verzija browsera Google Chrome. Eksperimentalnoj verziji Google Chrome, Canary, dodata je nova funkcija koja sakriva dugačke web adrese u adresnoj traci. Umesto celog URL-a, browser prikazuje samo naziv web sajta i domen. Nešto slično postoji i u mobilnoj verziji Appleovog browsera Safari, koji sakriva ceo URL u iOS 7 po defaultu. Korisnik vidi naziv sajta sajta i domen (npr. yahoo.com) ali ne i ceo URL, bez obzira na to gde se nalazi na web sajtu.
 Rusko sajber podzemlje, onakvo kakvo je danas u pogledu organizacije, postoji od 2004. godine. Forumi koji okupljaju kriminalce danas su mesta na kojima se trguje i na kojima se razmenjuju informacije. Neki od poznatijih ruskih hakerskih foruma su zloy.org, DaMaGeLab i XaKePoK.NeT. U početku su ovi forumi korišćeni za razmenu informacija, ali su vremenom počeli da se koriste kao mesta na kojima se trguje i danas je ta njihova uloga mnogo istaknutija od njihove prvobitne namene. Kompanija Trend Micro je objavila svoje novo istraživanje o ruskom sajber podzemlju...
 Microsoft je prošle nedelje objavio hitno ažuiranje za ranjivost u Internet Exploreru koju su hakeri koristili u napadima. Od vanrednog objavljivanja zakrpe za browser, veće iznenađenje je bilo to što je Microsoft isporučio zakrpu i korisnicima Windows XP računara, iako je podrška za 13 godina stari operativni sistem prestala 8. aprila, što znači da Microsoft dalje neće ispravljati bagove u Windows XP. Ipak, kompanija je rešila da ovog puta napravi izuzetak jer je bag otkriven ubrzo pošto je podrška za Windows XP prestala. Ranjivost je otkrivena u svim verzijama Internet Explorera, od verzije 6 do verzije 11 browsera...
 Američka i britanska vlada preporučile su korisnicima da ne koriste Microsoftov browser Internet Expolorer sve dok Microsoft ne ispravi bag u browseru koji hakeri trenutno koriste u napadima. Bag u Internet Exploreru koji je otkriven ovog vikenda je prva ozbiljna pretnja koja je otkrivena pošto je Microsoft 8. aprila zvanično obustavio isporuku bezbednosnih ažuriranja za Windows XP. To praktično znači da i kada ovaj bag koji ugrožava sve verzije Microsoftovog browsera bude popravljen, 13 godina star operativni sistem Windows XP će i dalje ostati nezaštićen. Kompjuterski tim za hitne situacije američkog ministarstva...
 Adobe Systems je objavio hitne zakrpe za ranjivost u Flash Playeru za Windows, Mac i Linux koju su hakeri početkom ovog meseca počeli da koriste u napadima ali samo na korisnike Windowsa. Kompanija je objavila upozorenje korisnicima i pozvala ih da ažuriraju Flash Player. Ranjivost je otkrio Aleksander Poliakov iz kompanije Kaspersky Lab, a na blogu ruske kompanije objavljeni su i detalji "watering-hole" napadima u kojima je korišćena ova ranjivost. Sredinom aprila stručnjaci Kaspersky Laba otkrili su dva SWF exploita čija je analiza pokazala da ne koriste nijednu od poznatih ranjivosti.
 Microsoft je u subotu saopštio da sajber kriminalci koriste novu, opasnu ranjivost u Internet Exploreru u drive-by napadima. “Microsoft je saznao za ograničene, ciljane napade koji pokušavaju iskoristiti ranjivost u Internet Explorer 6, Internet Explorer 7, Internet Explorer 8, Internet Explorer 9, Internet Explorer 10, i Internet Explorer 11”, stoji u saopštenju kompanije. Prema informacijama iz Microsofta, napadi na korisnike IE se pokreću kada se potencijalne žrtve, korisnici Microsoftovog browsera, privuku da posete maliciozne web sajtove. Takvi napadi su veoma opasni jer ranjivi browser može biti hakovan...
 Prošle nedelje AOL je potvrdio da je određeni broj AOL Mail naloga hakovan, a juče je kompanija pozvala korisnike da promene lozinke i sigurnosna pitanja i odgovore jer je utvrđeno da je najmanje 2% svih naloga kompromitovano, odnosno da su ugroženi podaci oko pola miliona korisnika. Napadači su uspeli da provale u AOL sisteme i pristupe email adresama, kriptovanim lozinkama, kriptovanim odgovorima na sigurnosna pitanja, kontakt informacijama, ali i adresama stanovanja korisnika. Mailboxovi nisu kompromitovani, ali napadači koriste kontakt podatke kompromitovanih naloga...
 Linux Fondacija je zajedno sa velikim tehnološkim kompanijama pokrenula inicijativu čiji je cilj da se potpomognu slabo finansirani open-source projekti koji su važni za ključnu infrastrukturu interneta. Prvi na listi inicijative je OpenSSL, koji koriste milioni web servera i mobilnih uređaja, a u kome je početkom aprila otkriven bag nazvan Heartbleed koji je ozbiljno uzdrmao Internet. Facebook, Google, Microsoft, Amazon, Cisco, Dell, Fujitsu, IBM, Intel, NetApp, Rackspace, Qualcomm i VMWare će inicijativi priložiti po 100000 dolara godišnje u naredne tri godine. Na taj način će biti prikupljeno oko 3,9 miliona dolara.
 Svedoci smo da kripto-valute postaju sve privlačnije sajber kriminalcima koji pokušavaju na različite načine da dođu do njih. Posle malvera za Android koji su se distribuirali preko Google Play prodavnice sakriven u aplikacijama koje su pretvarale mobilne telefone u kopače kripto-valuta, na red su došli i softverski dodaci kao zgodno mesto za sakrivanje malicioznog koda koji krade digitalne novčiće. Tako je nedavno otkrivena nova ekstenzija za Google Chrome koja cilja na korisnike kripto-valuta i koja je dizajnirana za krađu Bitcoina i drugih digitalnih novčića.
 Kod OpenSSL-a je nepopravljiv, tvrdi tvorac open-source operativnog sistema OpenBSD Theo de Raadt koji je najavio da njegov tim počinje da radi na LibreSSL, novoj verziji OpenSSL-a. Tim programera će “forkovati” OpenSSL, odnosno iskoristiti njegov kod za novi softver LibreSSL. Razlog tome je sada već čuveni Heartbleed bag u OpenSSL-u, kao i nezadovoljstvo programera Raadtovog tima zbog načina na koji funkcioniše razvojni tim OpenSSL projekta. OpenSSL je open-source, što znači da svako može pristupiti njegovom kodu i napraviti svoju verziju softvera. Open-source sotver obično razvijaju...
 Haker Hektor Havier Monsegur, poznat pod nadimkom Sabu, postao je doušnik američkog FBI posle hapšenja 2011. godine. Kako piše američki Njujork Tajms pozivajući se na sudska dokumenta i razgovore sa ljudima koji su učestvovali u napadima, Sabu je radeći kao doušnik FBI rukovodio kampanjom hakerskih napada na više od 2000 web sajtova, među kojima su se našli i web sajtovi vlasti u Iranu, Siriji, Brazilu i Pakistanu. Prema dokumentima do kojih je došao Tajms, Sabu je kao saradnik biroa naređivao napade za koje su znali agenti FBI pod čijim je nadzorom bio Sabu.
 Stalni problemi sa kompromitovanim lozinkama, kao i otkrića Edvarda Snoudena o masovnom špijuniranju internet korisnika, primorali su velike internet gigante kao što su Google i Yahoo da razmišljaju o privatnosti i bezbednosti korisnika njihovih servisa. Kompanije su kao odgovor na probleme sa privatnošću i bezbednošću omogućile HTTPS po defaultu i onemogućile da se ova opcija isključi. Prošle nedelje smo doznali, zahvaljujući priznanju koje je stiglo iz kompanije, da Google čita naše emailove uz pomoć svojih automatizovanih sistema kako bi korisnicima bile prikazivane relevantnije reklame.
 Prema podacima iz izveštaja kompanije Kaspersky Lab ”Finansijske sajber pretnje u 2013” (pdf), broj napada malvera na kripto-valutu Bitcoin prošle godine je porastao više od 2,5 puta i dostigao broj od 8,3 miliona incidenata. Bitcoin novčići su osmišljeni za obavljanje anonimnog plaćanja na internetu i postali su izuzetno popularni u poslednjih nekoliko godina. Početkom 2013. godine, menjački kurs Bitcoina bio je 13,6 američkih dolara. Do decembra, on je dostigao rekordnu vrednost, prešavši 1.200 američkih dolara. Tokom godine kurs je pretrpeo nekoliko padova, ali od aprila 2013. godine cena jednog...
 Barak Obama je u januaru doneo odluku da će ubuduće američka Nacionalna bezbednosna agencija (NSA) morati da informacije o velikim softverskim greškama koje bi mogle da ozbiljno ugroze bezbednost interena prosledi proizvođačima, umesto da ih kao do sada, koristi za svoje potrebe. Ipak, Obama je Nacionalnoj bezbednosnoj agenciji ostavio dovoljno prostora za izuzetke, jer je istom odlukom agenciji dozvoljeno da ne otkriva informacije o bagovima ukoliko su one od značaja za nacionalnu bezbednost, što je izgovor koji je NSA koristila i do sada za sve svoje aktivnosti.
 Pavel Durov, osnivač najpopularnije društvene mreže u Rusiji VKontakte (VK), koja je poznata kao ruski Facebook, otpušten je sa mesta generalnog direktora kompanije, a prema najnovijim informacijama Durov je napustio Rusiju. Durov je izjavio da ne planira da se vrati u Rusiju, jer je zemlja u ovom trenutku nespojiva sa internet biznisom. “Bojim se da nema povratka (u kompaniju), ne pošto sam ja javno odbio da sarađujem sa vlastima. Ne mogu da me podnesu”, rekao je Durov u intervjuu za TechCrunch. VKontakte koji je osnovan 2006. godine ima više od 60 miliona aktivnih korisnika u Rusiji...
 Kompanija Dropbox se suočila sa gnevom korisnika zbog svoje odluke da imenuje bivšu američku državnu sekretarku u Bušovoj administraciji Kondolizu Rajs za člana svog upravnog odbora. Mnogi korisnici servisa za skladištenje protestvovali su zbog ove odluke objavljujući link za sajt drop-dropbox.com koji je pokrenut kako bi korisnici izrazili nezadovoljstvo zbog odluke Dropboxa da se Kondoliza Rajs pridruži bordu direktora. Ovakva odluka je nazvana problematičnom i dubuko uznemiravajućom. Uz priznanje da je Kondoliza Rajs “brilijantna i ostvarena osoba”, koja je zvanje...
 Google je u ponedeljak izmenio svoje uslove korišćenja servisa, informišući korisnike o tome da se njihova dolazeća i odlazeća elektronska pošta automatski analizira softverom, između ostalog, i da bi im se prikazivale ciljane reklame. Najnovijoj verziji uslova servisa dodat je odeljak u kome se objašnjava da se analiza sadržaja korisnika vrši automatski, i da to uključuje i emailove, a da je cilj toga da se korisnicima ponude prilagođeni rezultati pretrage, relevantnije reklame, ali i da se korisnici zaštite od spama i malvera. Analiza sadržaja se obavlja kada se sadržaj šalje, prima i kada je sačuvan.
 Dok se svet pripremao da proslavi ulazak u novu godinu, 31. decembra 2011. nemački programer Robin Zegelman pisao je kod koji će dve godine kasnije biti nazvan najvećom katastrofom u skorijoj istoriji interneta. Heartbleed bag u OpenSSL koji je ugrozio dve trećine celokupne internet komunikacije predat je u 22:59, 31. decembra 2011. godine. Naizgled beznačajna greška koju je napravio Zegelman ostala je neotkrivena više od dve godine. “Radio sam na poboljšanju OpenSSL i podneo brojne ispravke za bagove i dodao nove mogućnosti”, kaže Zegelman za Sidnej Morning Herald...
 Američka Nacionalna bezbednosna agencija (NSA) odbacila je spekulacije da znala za Heartbleed bag, najmanje dve godine pre nego što su istraživači otkrili propust u OpenSSL. Prema navodima Bloomberga koji je citirao dva neimenovana izvora, NSA je koristila bag za sakupljanje važnih obaveštajnih infromacija. Heartbleed bag, koji je prisutan u OpenSSL od početka 2012. godine, može omogućiti napadačima da nadgledaju sve informacije koje prolaze između korisnika i web servisa. Portparolka NSA nazvala je pisanje Bloomberga netačnim. Ona je rekla da NSA nije znala za nedavno otkrivenu ranjivost...
 Stručnjaci su otkrili Heartbleed bag, ranjivost u OpenSSL koja može biti iskorišćena za presretanje privatnih ključeva, korisničkih imena, lozinki i drugih poverljivih informacija, a informacije o tome su postale javno dostupne u ponedeljak kada je objavljena najnovija verzija OpenSSL. Takvi napadi ne ostavljaju fizičke tragove u logovima, tako da je nemoguće reći da li je Heartbleed bag ikada iskorišćen s obzirom da je prisutan već dve godine. Stručnjaci savetuju administratorima da isprave ovaj propust u OpenSLL koji koriste milioni web sajtova za šifrovanje poverljivih komunikacija.
 Verovatno ste već čuli za bag u OpenSSL koji je nazvan “Heartbleed” i za koji stručnjaci kažu da je jedna od najvećih bezbednosnih pretnji koju je internet ikada video. Koliko je situacija ozbiljna potvrđuju i reči Brusa Šnajera, istaknutog stručnjaka za kriptografiju i kompjutersku bezbednost. “Katastrofalno je prava reč. Na skali od 1 do 10, ovo je 11”, ocenjuje Šnajer. On smatra da je vrlo moguće da su obaveštajne službe koristile ovaj bag. “Pravo je pitanje da li je neko namerno ubacio ovaj bag u OpenSSL i imao dve godine slobodnog pristupa svemu”, kaže Šnajer. Oni koji su znali za bag i koji su umeli da ga iskoriste...
 Sutra će Microsoft objaviti poslednje sigurnosne zakrpe za Windows XP. Međutim, statistika Net Market Sharea govori da to nije nateralo brojne korisnike 13 godina starog Microsoftovog operativnog sistema da odustanu od daljeg korišćenja. Net Market Share vodi evidenciju o upotrebi operativnih sistema i browsera u celom svetu, prema posetama web sajtovima, a prema njihovim podacima Windows XP je i dalje na 27,69% računara širom sveta. To je zabrinjavajući podatak, ali postavlja se pitanje koliko je realan. Istina je zapravo da u većem delu sveta Windows XP ne koristi na skoro trećini računara.
 Microsoft danas objavljuje poslednje zakrpe za Windows XP koje će rešiti problem bezbednosnih propusta starijih verzija Internet Explorera koji mogu omogućiti hakerima daljinsko izvršenje malicioznog koda na ranjivim računarima korisnika. Aprilskim zakrpama će biti obuhvaćeni Internet Explorer 6, 7 i 8 koji rade na Windows XP, kao i bezbednosni propusti u Windows XP koji su označeni kao značajni. Osim što aprilske zakrpe imaju istorijski značaj zbog toga što će ovo biti poslednji put da Microsoft objavljuje zakrpe za Windows XP, sve ostalo je uglavnom uobičajeno.
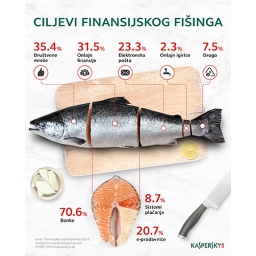 Prema podacima do kojih se došlo tokom studije koju je sprovela kompanija Kaspersky Lab, “Finansijski sajber napadi u 2013”, sajber kriminalci, više nego ikad, pokušavaju da dođu do poverljivih podataka korisnika i da ukradu novac sa bankovnih računa tako što prave lažne veb sajtove finansijskih organizacija. U 2013., skoro trećina (31.45%) fišing napada je bila usmerena na imena vodećih banaka, online prodavnice i sisteme elektonskog plaćanja, što je za 8.5 procentualnih poena više u odnosu na prethodnu godinu. Fišing je vrsta prevare koju koriste sajber kriminalci kako bi došli do...
 Petogodišnjak iz San Dijega našao se na Microsoftovoj martovskoj listi bezbednosnih istraživača koji su otkrili i prosledili informacije o ranjivostima u proizvodima kompanije. Roditelji Kristofera fon Hasela primetili su da je dečak nekako uspeo da se prijavi na očev Xbox Live i da igra igre. Ispostavilo se da mališan nije ukrao očevu lozinku, već da je iskoristio bezbednosni propust koji je Microsoft sada ispravio. On je otkucao netačnu lozinku, posle čega se pojavio prozor za potvrdu lozinke. On je jednostavno otkucao razmak nekoliko puta, pristisnuo Enter i prijavio se na nalog svog oca.
 Microsoft je juče najavio promene u načinu na koji će tretirati adware, vrstu zlonamernih programa koji prikazuju korisnicima neželjene reklame. Počev od 1. jula, antivirusni proizvodi kompanije će automatski blokirati svaki adware koji detektuju i obavestiti korisnika o tome, ostavljajući mu izbor da, ukoliko želi, ukloni program koji prikazuje reklame. Trenutno, kada Microsoftovi sigurnosni proizvodi, uključujući i Microsoft Security Essentials i Microsoft Forefront, detektuju program kao adware, oni obaveštavaju korisnika o tome i nude mu preporučenu akciju. Ako korisnik ne uradi ništa...
 “Layer 7” DDoS napadi spadaju u najkomplikovanije web napade koji izgledaju kao legitiman saobraćaj i veoma ih je teško otkriti i ublažiti. Kompanija Incapsula je otkrila jedan takav napad tokom kojeg su korišćene tehnike preotimanja saobraćaja. DDoS napad koji je preplavio jednog klijenta kompanije Incapsula sa 20 miliona GET zahteva, poticao je od browsera više od 22000 Internet korisnika. Napad je omogućila XSS ranjivost u jednom od najvećih i najpopularnijih web sajtova u svetu koji se nalazi na Alexa Top 50 listi. Incapsula nije objavila ime ranjivog sajta zbog bezbednosnih razloga...
 Sajber kriminalci distribuiraju malver koji je dizajniran tako da iskoristi rekordere sigurnosnih kamera za kopanje Bitcoina. Na ovo je upozorio Johanes Urlih, predavač na SANS Technology Institute, koji je prošlog petka objavio da je otkrio maliciozni program na digitalnim video rekorderima (DVR) Hikvision koji se koriste za snimanje videa sa sigurnosnih kamera. On je rekao da hakeri koriste malver da bi se infiltrirali u sigurnosne kamere koje potom koriste za kopanje Bitcoina. Malver se izgleda širi sa uređaja na uređaj, pokušavajući da inficira svaki uređaj koji nađe na mreži.
 Nekoliko meseci pošto su procureli tajni dokumenti američke obaveštajne službe NSA otkrili da je agencija kompromitovala linkove koji povezuju Yahooove i Googleove centre podataka širom sveta, Yahoo je juče objavio da se sada saobraćaj između njegovih centara podataka šifruje. Saobraćaj između Yahooovih centara podataka je od 31. marta potpuno šifrovan, objavila je kompanija na svom Tumblr blogu. U oktobru prošle godine, Vašington Post je pozivajući se na dokumente koje je dostavio bivši službenik NSA Edvard Snouden objavio da se američka agencija zajedno sa svojim britanskim partnerom...
 NSS Labs je objavio rezultate najnovije komparativne analize bezbednosti browsera u okviru koje su ocenjivani najpopularniji browseri - Google Chrome, Mozilla Firefox, Microsoft Interent Explorer, Apple Safari, Opera, Kingsoft Liebao, Qihoo 360 Safe Browser i Sogou Explorer. Na testovima je ocenjivana sposobnost browsera da blokiraju malvere koji koriste taktike društvenog inženjeringa (SEM, Socially Engineered Malware). Društveni inženjering se i dalje veoma mnogo koristi u napadima na korisnike i kompanije, zbog čega je sposobnost browsera da zaštite korisnike od ove vrste napada važan...
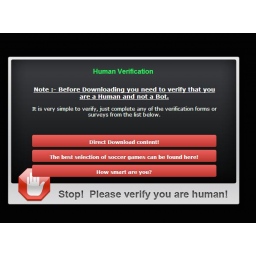 Bitdefender je upozorio korisnike na prevarante koji nude Bitdefender Antivirus Plus 2015, verziju programa koja još uvek nije objavljena. Korisnicima se nude linkovi na YouTubeu i Facebooku za preuzimanje Bitdefender Antivirus Plus 2015. Na sajtu YouTube je objavljen i promotivni video sa propratnim reklamnim tekstom i skraćenim linkom koji prikriva pravu adresu. Kada korisnik klikne na link od njega će biti zatraženo da dokaže da je ljudsko biće a ne bot da bi mogao da preuzme softver. Da bi proces verifikacije bio završen, korisnik će morati da klikne na jedan od tri ponuđena linka...
 Godine provedene na internetu trebalo je da nas nauče da budemo oprezni kada nam se nešto nudi besplatno. Polazeći od pretpostavke da mnogi ljudi neće platiti softver koji mogu nabaviti besplatno, prevaranti nude “besplatne” verzije WordPress pluginova koji se inače plaćaju. Dobiti besplatno nešto što se inače plaća deluje privlačno, ali u većini slučajeva nećete dobiti ono što ste očekivali. Uostalom, zapitajte se zašto bi neko trošio vreme da ukrade program i da ga zatim objavi na različitim sajtovima i forumima ako od toga nema nikakvu korist. U većini slučajeva odgovor leži u prikrivenim funkcionalnostima...
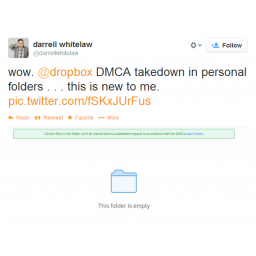 Korisnik Dropboxa Darel Vajtlou postavio je u folder na Dropboxu. Razgovarajući sa prijateljem preko poruka prosledio mu je link za film i onda se dogodilo nešto neočekivano. Kada je Darelov prijatelj pokušao da pristupi fajlu putem linka video je sledeće obaveštenje: “Certain files in this folder can't be shared due to a takedown request in accordance with the DMCA.” (“Određeni fajlovi u ovom folderu ne mogu biti deljeni zbog zahteva za uklanjanje u skladu sa DMCA.”) Zbog toga što je film zaštićen autorskim pravima, Dropbox je po svemu sudeći sprečio kršenje autorskih prava deljenjem fajla preko...
 Posle Microsofta, US CERT-a, brojnih kompanija i nezavisnih stručnjaka, i Evropski centar za sajber kriminal (EC3) uputio je upozorenje korisnicima o bezbednosnim rizicima sa kojima će se suočiti posle obustavljanja podrške za Windows XP. Za nedelju dana, tačnije 8. aprila, Windows XP će ostati bez podrške koja uključuje i zakrpe za ranjivosti u 13 godina starom operativnom sistemu. To znači da će posle tog datuma računari sa Windows XP biti podložni napadima hakera, koji će, nema sumnje, iskoristiti situaciju i činjenicu da se na skoro trećini Windows računara u svetu nalazi ranjivi Windows XP.
 Danas se obeležava Svetski dan bekapa sa ciljem da se podigne svest o važnosti bekapa i čuvanja važnih podataka. Svetski dan bekapa počeo je da se obeležava 2011. godine a ideja je potekla od studenta biologije Ismaila Jaduna koji je smatrao da je dan pre 1. aprila, kada se obeležava Svetski dan šale, idealan trenutak za bekap fajlova. On je najpre registrovao Twitter nalog @WorldBackupDay da bi ubrzo bio pokrenut i sajt worldbackupday.com. Bekap (backup) je rezervna kopija podataka koji su nam važni, kao što su porodične fotografije, video snimci, dokumenti i emailovi.
 Dve nedelje pre nego što će podrška za Windows XP biti obustavljena, Microsoft je pokušao još jednom da zaplaši korisnike i natera ih da razmisle o prelasku na noviji operativni sistem, upozoravajući ih da će zbog daljeg korišćenje starog operativnog sistema biti stalno na nišanu sajber kriminalaca. U tekstu koji je objavljen početkom nedelje, a koji je potpisao Tim Rejns, direktor Microsoft Trustworthy Computinga, ponovo je tema bio Windows XP i dan posle 8. aprila, datuma za koji je najavljen prestanak podrške. Rejns je slično upozorenje korisnicima uputio i u avgustu prošle godine, kada je rekao da će šanse za...
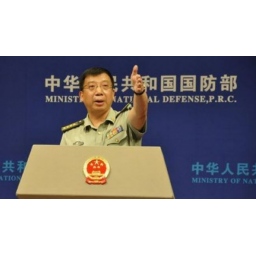 Kineski ministar odbrane Geng Jangšeng kritikovao je Sjedinjene Američke Države zbog nedavnog otkrića da je američka obaveštajna agencija NSA špijunirala kinesku kompaniju Huawei Technologies i rekao da Kina planira da pojača svoje zaštitne mere u borbi protiv hakerskih napada koji dolaze iz SAD. Kineski ministar je rekao da su skorašnji izveštaji o američkim špijunskim aktivnostima usmerenim protiv Kine, kompanija i građana ove zemlje, razotkrili američko “licemerstvo” i “tiraniju”. Prošle nedelje, američki Njujork Tajms i nemački Špigl objavili su da je američka NSA hakovala servere kompanije Huawei...
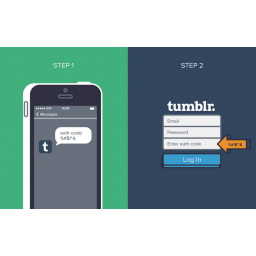 Saopštenjem u šaljivom tonu Tumblr je objavio da je korisnicima servisa omogućio dvostepenu autorizaciju. “Osmeh voljene osobe. Ćebence iz detinjstva. Zgodni telohranitelj koji vas uzima u naručje. “Sigurnost” može značiti mnogo toga u ovom ludom životu, ali ništa ne zvuči sigurnije od Tumblrove dvofaktorne autorizacije. To je od sada dostupno kao opcija na vašoj stranici za podešavanja”, kaže se u saopštenju Tumblra. Tumblr je poslednja u nizu kompanija koja je ponudila svojim korisnicima dvofaktornu autorizaciju, kao dodatni sloj zaštite za naloge. “Znate da su potrebna dva ključa...
 Po drugi put na Fakultetu organizacionih nauka udruženje studenata informatike FONIS organizovalo je takmičenje START 2.0 u formi hakatona pod sloganom „Code first, explain later“ u saradnji sa kompanijama Microsoft Srbija, Telerik i Centrom za promociju nauke. Zadatak ovogodišnjeg hakatona bio je razvoj Windows 8.1 aplikacije na temu ekološkog karaktera - Zaštita životne sredine. Takmičilo se ukupno 8 timova u sastavu od 3 člana i svi su uspešno završili aplikacije koje su bile kompletne nakon 24h. Timovi koji su nagrađeni su...
 Nezavisna nemačka laboratorija AV-TEST Institut, specijalizovana za testiranje antivirusnih programa, objavila je najnovije rezultate testova softvera proizvođača antivirusa. Testovi su obavljeni tokom januara i februara na 64-bitnom Windows 7 operativnom sistemu. U uporednim testovima je učestvovalo devet proizvoda namenjenih poslovnim korisnicima i 25 programa namenjenih kućnim korisnicima. Proizvodi su poređeni u odnosu na to kako detektuju malvere, uključujući i 0-day malvere, zatim, kako utiču na performanse sistema, i koliko imaju lažno pozitivnih rezultata.
 Microsoft je upozorio juče na napade u kojima se koristi ranije nepoznata ranjivost u Microsoft Wordu koja može biti iskorišćena za preuzimanje kontrole nad računarom ako korisnik otvori maliciozno izmenjeni RTF fajl u nekoj od ranjivih verzija MS Worda ili otvara ili pregleda maliciozno napravljene email poruke u Microsoft Outlooku. Microsoft Word je podrazumevani email čitač za Microsoft Outlook 2007, Microsoft Outlook 2010 i Microsoft Outlook 2013. Uspešno iskorišćena ranjivost omogućava napadaču da stekne administratorska prava na sistemu i potpunu daljinsku kontrolu nad računarom...
 Američka Nacionalna bezbednosna agencija (NSA) hakovala je servere kineske telekomunikacije i internet kompanije Huawei Technologies i prisluškivala komunikacije čelnih ljudi kompanije. Američki zvaničnici godinama optužuju kineske vlasti da uz pomoć kineskih proizvođača opreme i hakerskih grupa špijuniraju američke kompanije i državne institucije. Pored toga, zvaničnici SAD već dugo tretiraju Huawei kao pretnju nacionalnoj bezbednosti, blokirajući poslove kompanije u SAD zbog navodnog straha da bi Huawei “backdoorovima” u svojoj opremi mogao omogućiti kineskoj vojsci ili kineskim...
 Hakeri Sirijske elektronske armije, grupe koja je podržava sirijskog predsednika Bašara al-Asada i koja se proslavila hakovanjem naloga zapadnih medija na društvenim mrežama, objavili su ukradene dokumente koji otkrivaju kako Microsoft američkom Federalnom istražnom birou (FBI) naplaćuje informacije o korisnicima svog softvera. Web sajt dailydot.com, koji je takođe bio žrtva hakera Sirijske elektronske armije, analizirao je dokumente za koje hakeri tvrde da su emailovi i računi ukradeni iz Microsoftovih sistema. Ukradeni dokumenti sadrže email prepisku Microsofta sa DITU...
 Microsoft se našao u nezgodnom položaju pošto je kompanija juče priznala da je čitala emailove nepoznatog blogera koji koristi Microsoftov servis Hotmail kako bi otkrila identitet zaposlenog koji je odgovoran za curenje informacija iz kompanije. Sada već bivši radnik kompanije uhapšen je zbog krađe poslovnih tajni Microsofta. Aleks Kibkalo je navodno 2012. godine dostavio neimenovanom francuskom blogeru delove koda operativnog sistema Windows 8 koji u tom trenutku još uvek nije bio objavljen. Bloger je na svom blogu objavio snimke novog Microsoftovog novog operativnog sistema.
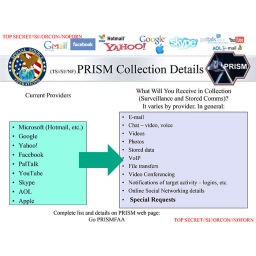 Tehnološke kompanije znale su da Nacionalna bezbednosna agencija prikuplja podatke korisnika, sadržaj komunikacija i metapodatke, tvrdi generalni savetnik američke obaveštajne agencije NSA Rajesh De. Prema njegovim rečima, kompanije kao što su Yahoo i Google, ne samo da su znale da se podaci prikupljaju, već su i pomogale agenciji, koja je delovala u skladu sa zakonom o nadzoru iz 2008. Prema pisanju Gardijana, De je pred nadzornim Odborom za privatnost i građanske slobode rekao da su američke tehnološke kompanije u potpunosti bile svesne programa Prizma...
 2013. bila je uspešna godina za sajber kriminalce. Višedecenijska proizvodnja malvera dostigla je prošle godine vrhunac jer je 20% svih malvera koji su ikada postojali stvoreno tokom 2013. godine. Prevedeno u brojeve, to znači da se samo prošle godine pojavilo 30 miliona novih pretnji, prosečno 82000 dnevno. Imajući ovo u vidu, korisnici čiji su uređaji prošle godine prošli bez infekcije su ili imali mnogo sreće ili dobar antivirus. Prema podacima iz najnovijeg godišnjeg izveštaja kompanije Panda Security, sedam od deset novih pretnji u 2013. bili su Trojanci. Panda Labs je prošle godine identifikovala oko...
 Google je juče saopštio da će ubuduće Gmail ubuduće uvek koristiti sigurnu HTTPS vezu prilikom provere i slanja emailova i tako zaštititi korisnike Gmaila od uljeza koji bi mogli da čitaju emailove. Gmail je od dana kada je servis pokrenut nudio HTTPS svojim korisnicima, a funkcija je postala podrazumevana u januaru 2010. godine. Jučerašnja najava iz Googlea znači da je kompanija otišla i korak dalje: HTTPS se više ne može isključiti. To praktično znači da niko ne može da čita poruke na njihovom putu od korisnika do Gmail servera i obrnuto, bez obzira da li korisnik koristi WiFi ili pristupa Gmailu od kuće...
 Interesovanje javnosti za sudbinu 239 putnika i članova posade leta MH70 kompanije Malaysia Airlines ne jenjava, kao ni pokušaji sajber kriminalaca da iskoriste ovu temu da bi zaradili i distribuirali malvere. Već smo upozorili na lažne video snimke nestalog aviona koji su se pojavili na Facebooku, koji je navodno pronađen u Bermudskom trouglu. Prevaranti su uz pomoć tih lažnih video snimaka koji su predstavljani kao snimci renomiranih medijskih kompanija kao što je BBC ili CNN, zarađivali od online anketa i dovođenja korisnika na web sajtove na kojima se navodno nalaze video snimci nestalog aviona.
 Predstavnici Tor Projecta upozorili su pre tri meseca da je Tor Browser koji se od novembra prošle godine nalazi u Apple-ovoj prodavnici aplikacija lažan i da sadrži adware i spyware. “Tor Browser u Apple App Store je lažan”, objavio je jedan od volontera na web sajtu Tor Project pre tri meseca. “Pun je adwarea i spywarea. Dva korisnika su se žalila. Trebalo bi da ga uklonimo.” Predstavnici Tora su obavestili Apple o lažnoj aplikaciji Tor Browser još 26. decembra prošle godine. Iz Applea je već 3. januara stigao odgovor da žele da daju priliku autoru da odbrani aplikaciju.
 Ubrzo pošto je prošlog meseca Facebook kupio WhatsApp krenule su spekulacije o tome kakav će to uticaj imati na privatnost više od 450 miliona korisnika ove aplikacije, imajući u vidu Facebookovu istoriju koja je u vezi privatnosti korisnika društvene mreže. Tim povodom na kompanijskom blogu oglasio se Jan Koum, suosnivač kompanije WhatsApp. On je rekao da je posle najave partnerstva sa Facebookom bilo dosta netačnih informacija o tome kako će to partnerstvo uticati na podatke i privatnost korisnika WhatsAppa i još jednom pokušao da uveri korisnike da Facebookovih 19 milijardi dolara...
 Stručnjaci kompanije ESET u saradnji sa evropskim organizacijama, nemačkim nacionalnim timom za hitan odgovor na sajber napade (CERT-Bund), evropskom organizacijom za nukelarna istraživanja CERN i drugim agencijama, otkrili su veliku kriminalnu operaciju u okviru koje je zaraženo više od 25000 UNIX servera koji su zloputrebljeni tokom prethodne dve godine za masovno slanje spam emailova. Istragu o operaciji koja je nazvana Windigo, prema mitskom biću američkih Indijanaca, ESET je započeo pre godinu dana, a stručnjaci kompanije veruju da je operacija ostala neprimećena dve i po godine.
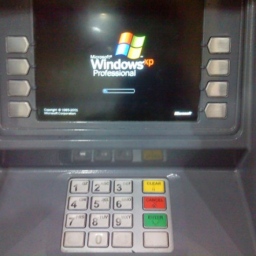 Microsoftova višegodišnja kampanja i upozorenja stručnjaka nisu dali željene rezultate - Windows XP se i dalje nalazi na skoro trećini računara u svetu i to tri nedelje pre nego što što će Microsoft obustaviti podršku za svoj više od deceniju stari operativni sistem. Korisnici Windows XP nisu samo kućni korisnici, već se Windows XP koristi i dalje u državnim institucijama, kompanijama i bankama širom sveta. Posle 8. aprila, dalje korišćenje Windows XP biće veoma rizično, s obzirom da će korisnici biti izloženi svim vrstama pretnji, a bez zaštite koju pružaju sigurnosne zakrpe...
 IBM je poslednja u nizu velikih tehnoloških kompanija koja se distancirala od špijunskih aktivnosti američke obaveštajne agencije NSA tvrdnjom da kompanija ne postavlja “backdoor” u svojim proizvodima. U otvorenom pismu koji je u ime kompanije potpisao generalni savetnik kompanije Robert Veber a koje je IBM uputio svojim klijentima, ističe se da IBM nije davao podatke svojih klijenata NSA niti bilo kojoj drugoj vladinoj agenciji u okviru Prizme ili bilo kog drugog programa za nadzor koji podrazumeva prikupljanje sadržaja i metapodataka.
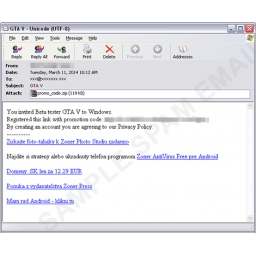 PC verzija igre GTA V ne postoji, ni u beta verziji, niti je poznato kada će igra biti objavljena. Zato svaku ponudu linkova za preuzimanje GTA V za PC smatrajte prevarom, upozoravaju stručnjaci kompanije Trend Micro. Ako dobijete email pozivnicu da testirate beta verziju PC verzije igre GTA V, ne otvarajte ni linkove ni fajlove u takvim emailovima. Nije prvi put da kriminalci koriste nepostojeću PC verziju GTA V kao mamac za korisnike. U spam emailovima koje su otrkili stručnjaci Trend Micro se nalaze linkovi koji su na slovačkom jeziku i koji vode do različitih web sajtova od kojih je jedan fišing sajt.
 Stručnjaci kompanije Symantec upozorili su korisnike Googleovih servisa Google Docs i Google Drive na fišing emailove koji su uverljivi u toj meri da je korisnicima teško da prepoznaju prevaru. Potencijalne žrtve dobijaju email naslovljen sa “Documents” u kome se kaže da važan dokument čeka na Google Docs da bude pregledan, i da treba kliknuti na link u emailu da bi se dokument video. Klik na link ne vodi do Google Docs već na Googleovu stranicu za prijavljivanje koja izgleda isto kao i stranica koju koriste svi Googleovi servisi.
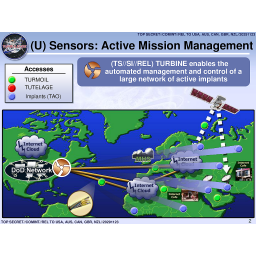 Novinari Rajan Galager i Glen Grinvald objavili su na sajtu The Intercept nove detalje o tehnologiji koju je razvila američka obaveštajna agencija NSA za potrebe masovne infekcije miliona računara širom sveta “malicioznim implantantima”, koja omogućava agenciji upad u računare i izvlačenje podataka iz internet i telefonskih mreža u inostranstvu. Izveštaj se bazira na tajnim dokumentima NSA do kojih je došao Edvard Snouden i koja otkrivaju da je i britanska obaveštajna agencija GCHQ igrala važnu ulogu u razvoju ovih sistema. Dokumenta otkrivaju da se taktike NSA ne razlikuju mnogo od onih...
 Tokom proteklih sedam godina, hakersko takmičenje Pwn2Own koje se svake godine održava u sklopu konferencije CanSecWest u Vankuveru, je pokazalo da svaki softver koji je povezan sa internetom, bez obzira na to ko ga proizvodi, nije imun na hakere. Prvi dan ovogodišnjeg takmičara završen je uspešno za takmičare koji su uspeli da hakuju Safari, Firefox, Internet Explorer, Adobe Flash i Reader. Tako su hakeri već prvog dana zaradili 400000 dolara, koliki je zbirni iznos nagrada za njihove uspele pokušaje hakovanja. Veći deo tog novca odlazi u ruke istraživača iz francuske firme VUPEN koji su hakovali Firefox...
 Hakeri su preuzeli kontrolu nad više od 162000 WordPress sajtova i povezali ih u bot mrežu da bi ih iskoristili za DDoS napade, objavila je firma Sucuri. Tehnički direktor firme Danijel Sid je rekao da je Sucuri otkrio bot mrežu prilikom analize napada na web sajt jednog klijenta kompanije. Prilikom istrage otkriveno je da su izvor napada legitimni WordPress sajtovi a napad je za posledicu imao obaranje sajta koji zbog toga nije radio satima. Sid je rekao da je Sucuri samo u roku od nekoliko sati otkrio više od 162000 različitih i legitimnih WordPress sajtova...
 Stručnjaci kompanije Kaspersky, u saradnji sa renomiranim psiholozima i sociolozima nemačkog Univerziteta Wuerzburg, istraživali su kako se razlikuje ponašanje žena i muškaraca na internetu i ko ima veću sklonost ka rizičnim sadržajima na internetu. Rezultati su pokazali da i u ovoj oblasti preimućstvo imaju pripadnice lepšeg pola. Istraživanje je pokazalo da žene koriste internet jednako aktivno kao i muškarci, ali na drugačiji način. Muškarci traže zabavu, igrice i seksualne sadržaje dok žene traže komunikaciju i interakciju sa prijateljima ili partnerima.
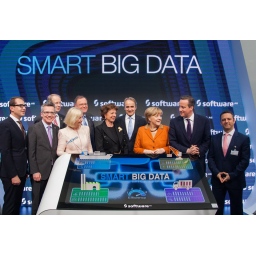 Govoreći na CeBIT-u, najvećem svetskom sajmu informacionih tehnologija, telekomunikacija, softvera i usluga koji se održava u Hanoveru, podpredsednica Evropske komisije i komesarka za Digitalnu agendu Neli Krus je rekla da bi otkrića Edvarda Snoudena o špijuniranju američke obaveštajne agencije NSA trebalo da služe kao poziv za buđenje i upozorenje da postoji nova realnost koja uključuje sajber špijuniranje i sajber ratove. “Nije pitanje “Zašto špijuniraju mene?”, rekla je Krus tokom panel diskusije na CeBIT-u. “Kako su uspeli? To je pitanje.”
 Američki nacionalni tim za hitan odgovor na sajber napade (US CERT) upozorio je korisnike operativnog sistema Windows XP da su 13 godina star Microsoft-ov operativni sistem i Internet Explorer loša kombinacija. US CERT nije savetovao korisnicima da ne koriste Windows XP, već da samo počnu da koriste sigurniji browser nekog drugog proizvođača. CERT koji deluje u okviru američkog ministarstva za unutrašnju bezbednost i koji često objavljuje upozorenja u vezi bezbednosti i pretnji, podsetio je korisnike Windows XP da Microsoft sa redovnim mesečnim ažuriranjima objavljuje i zakrpe za Internet Explorer.
 Iako je stvorena da pomogne političkim disidentima da zaobiđu restirkcije mrežnog saobraćaja i sakriju svoje online aktivnosti od autoritarnih režima, anonimna mreža Tor je već dugo sjajan alat za sajber kriminalce koji, razumljivo, takođe žele da sakriju svoje aktivnosti ali i infrastrukturu. Tor mreža je pre svega besplatan softver koji ima korisnike koji posećuju sajtove, razmenjuju poruke na forumima itd. - baš kao i „običan“ internet. Ali postoji jedna značajna razlika. Tor mreža je jedinstvena po tome što omogućava svojim korisnicima da ostanu anonimni tokom svojih aktivnosti na mreži.
 Misteriozni rootkit “Uroburos” na koga su krajem prošlog meseca upozorili stručnjaci nemačke kompanije G Data koristi se za špijunažu od 2005. godine. Malver je poznat i pod nazivom “Turla”, a stručnjaci firme BAE Systems koji su u petak objavili svoju analizu malvera Uroburos nazvali su malver “Snake”. Prema tvrdnji stručnjaka britanske firme, Uroburos (Snake) je samo jedna komponenta velikog projekta, a autori malvera koristili su različita imena za različite komponente projekta ("Snake", "Uroburos", "Snark", "Sengoku"). Prema izveštaju koji je objavio BAE Systems, malver Snake...
 Informativni centar za elektronsku privatnost i Centar za digitalnu demokratiju podneli su prigovor američkoj Federalnoj trgovinskoj komisiji (FTC) zahtevajući da se istraži kupovina popularne aplikacije za razmenu poruka WhatsApp koju je Facebook nedavno kupio za 19 milijardi dolara, kao i da se proces kupovine eventualno zaustavi zbog mogućeg uticaja na privatnost korisnika. WhatsApp je dokazao “snažnu posvećenost privatnosti korisnika” dok Facebook-ov servis za razmenu poruka prikuplja i čuva praktično sve podatke korisnika, navodi se u prigovoru koji su dve organizacije podnele FTC-u.
 Microsoft je juče najavio da će u utorak objaviti zakrpu za 0-day ranjivost u Internet Explorer-u koja je otkrivena početkom prošlog meseca. Svakog drugog utorka u mesecu, Microsoft objavljuje sigurnosne zakrpe u okviru Patch Tuesday. Ni mart neće biti izuzetak, a iz kompanije je potvrđeno da će biti objavljena i očekivana zakrpa za pomenutu 0-day ranjivost. 11. februara stručnjaci firme FireEye otkrili su novi, do tada nepoznati bezbednosni propust u Internet Explorer-u 9 i 10 koji se u tom trenutku već aktivno koristio u napadima.
 Podrška za Windows XP biće obustavljena 8. aprila, a počev od 8. marta svi korisnici Windows XP svakog 8. u mesecu će videti obaveštenje o obustavljanju podrške sa linkom za Microsoft-ovu web stranicu na kojoj se nalaze informacije o procesu nadogradnje na noviju verziju operativnog sistema i na kojoj će korisnicima biti ponuđeno mnoštvo pojedinosti ukoliko im je potrebna pomoć prilikom prelaska na drugu platformu i prenosa podataka. Microsoft je juče najavio da če od 8. marta korisnicima Home ili Professional izdanja Windows XP biti prikazivano obaveštenje...
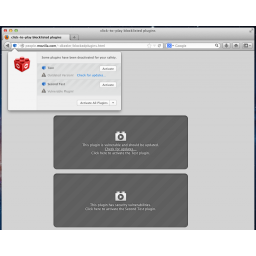 Mozilla je u januaru prošle godine najavila da planira da svi dodaci za Firefox budu u režimu “Click to Play” u dodeljenim podešavanjima, što znači da bi korisnici morali da kliknu na dodatak ako je njegovo aktiviranje neophodno da bi se pogledao sadržaj. Mozilla-in browser koristi nešto manje od trećine korisnika interneta tako da je razumljivo zbog čega je njihova bezbednost prioritet kompanije. Da bi poboljšala stabilnost, bezbednost i performanse Firefox-a, Mozilla je najavila Click to Play u narednim verzijama browser-a, u kojima će ranjivi plugin-ovi kao što je Java biti blokirani.
 Na Fakultetu organizacionih nauka, u organizaciji udruženja studenata informatike FONIS, biće održano takmičenje u programiranju Windows 8.1 + Windows phone aplikacija pod nazivom „Start 2.0“ (www.start.org.rs). Prijave za takmičarski deo događaja Start 2.0 biće otvorene do sredine marta. Otvaranje projekta je zakazano za petak 21. mart u 20h na Fakultetu organizacionih nauka, kada će se predstaviti sponzori. Na samom takmičenju, koje će biti otvoreno 22. marta u večernjim časovima i koje je u formatu hakatona...
 Istraživači u Team Cymru otkrili su mrežu preotetih SOHO (Small Office and Home Office) rutera, a prema onome što su objavili u mreži se nalazi više od 300000 rutera kućnih i malih poslovnih korisnika koji su kompromitovani zahvaljujući sigurnosnim propustima u softveru. Istraživači kažu da je ovo jedna od najvećih mreža sa ovakvim uređajima. Još uvek nije jasno ko su ljudi koji stoje iza napada i šta nameravaju da urade sa mrežom kompromitovanih rutera. Istraživači u Team Cymru su prve kompromitovane rutere različitih proizvođača primetili u januaru ove godine.
 Britanska obaveštajna služba GCHQ snimala je i čuvala fotografije načinjene web kamerama računara miliona korisnika Yahoo-a, uključujući i snimke sa seksualno eksplicitnim sadržajem, objavio je juče britanski Gardijan. GCHQ je prikupljao fotografije uz pomoć američke obaveštajne agencije NSA, piše britanski list pozivajući se na tajna dokumenta koja je dostavio Edvard Snouden. Program za nadzor nazvan “Optički nerv” startovao je kao eksperimentalni program 2008. godine a 2012. je još uvek bio aktivan. U okviru programa, samo tokom šest meseci 2008. britanska agencija...
 Iznenađujući broj vlada u svetu ima svoje sopstvene malvere a rezultat toga bi mogao biti poguban za sve nas. Ovaj zaključak je na konferenciji TrustyCon koja se održala u San Francisku izneo poznati stručnjak za malvere Mikko Hypponen iz finske kompanije F-Secure. “Vlade pišu viruse: danas mi to nekako uzimamo zdravo za gotovo ali pre 10 godina to je bila naučna fantastika”, kaže Hypponen. “Da je neko došao pre 10 godina i rekao mi da će 2014. biti uobičajeno da demokratske zapadne vlade pišu viruse i aktivno ih koriste protiv drugih vlada, čak i prijateljskih vlada...
 Broj ranjivosti otkrivenih u operativnim sistemima Windows 7 i XP udvostručen je u odnosu na 2012., a najveći broj ranjivosti otkriven je u Windows 8, saopštila je danska kompanije Secunia. Prema podacima kompanije, prošle godine su u Windows 7 otkrivene 102 ranjivosti, 99 u XP, što je dvostruko više u odnosu na 2012., kada je otrkiveno 50 odnosno 40 ranjivosti u ovim operativnim sistemima. Windows 8 je imao najveći broj ranjivosti - 156, ali iz Secunia-e kažu da je to zbog integracije Adobe Flash Player-a u Microsoft-ov browser Internet Explorer, u kome je otkriveno 55 ranjivosti.
 Autor bankarskog Trojanca SpyEye Aleksandar Panin koji je prošlog leta uhapšen kada je iz Rusije otputovao na odmor u Dominikansku repbuliku odakle je prebačen u zatvor u SAD, po svemu sudeći je i autor još jednog bankarskog Trojanca poznatog pod nazivom Tilon. Tilon je bio Paninov usputni projekat za koji je autor koristio isti kod kao i za svoj daleko poznatiji malver SpyEye, pokazala je analiza holandske firme Fox-IT. Prema rečima istraživača holandske firme, sada već skoro nepostojeći Trojanac Tilon započeo je svoje aktivnosti u oktobru 2011. godine, pri čemu je autor verovatno imao ideju...
.jpg) MasterCard je najavio da će u saradnji sa kompanijom Syniverse implementirati novi sistem zaštite kreditnih kartica kako bi se sprečila njihova zloupotreba u inostranstvu. Ideja je jednostavna - kartica se povezuje sa lokacijom mobilnog telefona vlasnika kako bi se osiguralo da se kartica koristi tamo gde se vlasnik stvarno nalazi i da se spreči da je na nekom drugom mestu neko zloupotrebljava. “Bilo je mnogo pokušaja da se spreče prevare sa kreditnim karticama, ali ovo je prvo rešenje koje funkcioniše globalno i bez potrebe za novim uređajima ili infrastrukturom”, objašnjavaju iz MasterCard-a.
 I inače popularna aplikacija za razmenu poruka WhatsApp danima se nalazi se centru pažnje javnosti od kada je prošle nedelje objavljeno da je Facebook kupio WhatsApp po ceni od 19 milijardi dolara. Sajber kriminalci ne gube vreme i pokušavaju da iskoriste povećano interesovanje za aplikaciju koja ima stotine miliona korisnika širom sveta i koju, s obzirom da je sada u vlasništvu kompanije koja ima više od milijardu korisnika, čeka lepa budućnost. Stručnjaci kompanije Trend Micro upozorili su na spam emailove u kojima se tvrdi da se trenutno testira desktop verzija programa...
 Da bi zaštitio korisnike Chrome-a od zlonamernog i neželjenog softvera, Google je u novembru najavio da će blokirati instalaciju ekstenzija koje se ne nalaze u Chrome Web Store. Sada je kompanija promenila rok za primenu nove politike za ekstenzije odgovarajući tako na zahteve programera da se produži rok za tranziciju. To znači da će korisnici Windows-a imati dodatni rok da koriste ekstenzije za browser koje kompanija nije odobrila u Chrome Web Store. Google je u novembru najavio da će nova politika početi da se primenjuje od januara.
 Mnogi bi se zakleli da su neki virusi napravljeni u laboratoriji. Jedan sigurno jeste, ali jedino što ima zajedničko sa virusima koji ugrožavaju zdravlje ljudi je to što se može širiti kao što se širi običan respiratorni virus u gusto naseljenim oblastima, inficirajući svakog ko dođe u kontakt sa njim. S obzirom da se nalazite na ovom sajtu, jasno vam je da ne govorimo o infekciji organa za disanje već o infekciji računara. Vreme je da vas upoznamo sa virusom za računare koji je nazvan Kameleon. Kameleon je napravljen na univerzitetu u Liverpulu, na Fakultetu za računarstvo i elektroniku da bi se pokazalo da WiFi mreže...
 Kako izveštavaju lokalni mediji, kineske tehnološke kompanije prave zajednički plan kako da zaštite korisnike više od decenije starog Microsoft-ovog sistema Windows XP koji od aprila ove godine ostaje bez podrške proizvođača. Kineska novinska agencija Ksinhua prenosi da velike kineske kompanije kao što je Tencent, pretraživač Sogou, softverska kompanija Kingsoft i nekoliko drugih tehnoloških kompanija planiraju da ponude tehničku podršku za XP, uključujući i sistemske nadogradnje i bezbednosne usluge. Ova zakozvana “živa ograda” protiv napada biće podignuta pre 8. aprila...
 Akteri današnjeg visokotehnološkog kriminala nisu više usamljeni hakeri. Reč je o ozbiljnom biznisu koji uključuje pisce malvera, testere, dizajnere interfejsa malicioznih programa i web stranica sa kojih se distribuiraju, partnerske programe za širenje malvera i operatere bot mreža. Sve to važi i za mobilne malvere, sektor koji je tehnološki i strukturalno u usponu. Funkionalnost novih mobilnih malvera jasno govori da se ovaj sektor sve više fokusira na profit. Kaspersky Lab je od početka godine detektovao 143 211 novih modifikacija malicioznih programa. U 2013. godini sajber kriminalci su koristili...
 Apple je u subotu najavio da će ubrzo objaviti ispravku za bezbednosni propust u Mac OS X 10.9.1 koji omogućava presretanje emailova, lozinki i drugih poverljivih podataka poslatih preko HTTPS i drugih SSL zaštićenih kanala sa ranjivih Mac računara. Kompanija je u petak potvrdila da se veliki bezbednosni propust koji su istraživači otkrili u iPhone i iPad uređajima nalazi i u laptop i desktop računarima sa Mac OS X. Portparolka Apple-a Trudi Miler rekla je Rojtersu da je kompanija svesna problema i da već imaju ispravku koja će veoma brzo biti dostupna korisnicima.
 Istraživači Bromium Labs-a upozorili su na malver koji se do ovog vikenda širio preko oglasa koji su se prikazivali na sajtu YouTube. Problem nije u samom sajtu kao takvom, kažu istraživači, već u oglasnoj mreži koja je krivac za širenje infekcije. Bromium Labs je prijavio slučaj Google-ovom timu koji je zadužen za bezbednost koji je tokom vikenda pronašao izvor infekcije i uklonio sporne oglase. Šta se ustvari dogodilo? Računari posetilaca YouTube-a inficirani su u klasičnim drive-by download napadima preko oglasa na sajtu. U napadima je korišćen Styx exploit kit koji je hostovan na oglasnoj mreži...
 Google je izgradio imperiju od klikova na reklame, ali kompanija se već dugo bori sa lažnim klikovima koji ne dolaze od ljudi već od malvera. Prošle nedelje je Google uvećao svoj arsenal protiv lažnih klikova na reklame kupovinom firme Spider.io čija je specijalnost borba protiv prevara sa klikovima na reklame. Spider.io je firma sa sedištem u Londonu, osnovana pre 3 godine, koja ima svega sedam zaposlenih. Detalji o prodaji nisu saopšteni. Google je saopštio da je će odmah integrisati tehnologiju Spider.io za otkrivanje prevara sa reklamama u svoje proizvode za prikazivanje reklama
 Južnokorejska vlada je odobrila planove o razvoju sofisticiranog sajber oružja po ugledu na čuveni malver Stuxnet, javila je južnokorejska novinska agencija Yonhap. Ovaj plan je deo šire strategije južnokorejskog ministarstva odbrane da se ojačaju kapaciteti države za sajber napade u pokušaju da se Južna Koreja suprostavi severnom susedu koji postaje sve agresivniji na mreži. Izveštaj Yonhap-a se oslanja na neimenovani izvor iz vlade koji je potvrdio da vlada Južne Koreje namerava da finansira stvaranje i razvoj sofisticiranog malvera za sabotažu severnokorejskih nuklearnih postrojenja i projektila.
 Microsoft i Adobe objavili su ispravke kao hitne mere zaštite od napada u kojima se koriste opasne ranjivosti u Internet Explorer-u i Flash Player-u. Microsoft koji inače objavljuje zakrpe jednom mesečno, drugog utorka svakog meseca, objavio je privremenu ispravku za ranije nepoznatu ranjivost u Internet Explorer 9 i 10 koja se trenutno koristi u napadima koje je Microsoft okvalifikovao kao “ograničene i ciljane”. Privremena ispravka je dostupna za preuzimanje na Microsoft-ovoj stranici za podršku i ona funkcioniše na taj način što browser uvodi u “ograničeni” mod zahvaljujući kome se blokiraju pokušaji napadača.
 Nemački poverenik za zaštitu podataka preporučio je korisnicima WhatsApp-a da pronađu bezbedniju alternativu sada kada je Facebook kupio ovaj servis. Facebook je u sredu najavio da planira da kupi WhatsApp, popularni servis za razmenu poruka koji trenutno ima oko 450 miliona korisnika mesečno, a kompanija će za vlasništvo nad popularnim servisom morati da izdvoji 19 milijardi dolara, od čega 4 milijarde dolara u gotovini i 12 milijardi u deonicama, ali i dodatne 3 milijarde dolara kao garanciju zaposlenima da neće biti otpušteni narednih nekoliko godina.
.png) Udruženje studenata informatike FONIS, uz podršku Fakulteta organizacionih nauka, Microsoft Srbije i brojnih sponzora, po drugi put organizuje takmičenje pod nazivom "Start 2.0" u cilju podizanja svesti o novim informacionim tehnologijama u Srbiji i kreiranja aplikacija za operativni sistem Windows 8.1. Projektu Start 2.0 predstoji projekat “Road to Start” koji predstavlja uvod u Start hakaton. Svi zainteresovani moći će da učestvuju u radionicama koje su vezane za aktuelne Microsoft tehnologije uz izradu nekoliko aplikacija i da saznaju relevantne podatke o predstojećim projektu.
 Dve odvojene grupe hakera koriste istu nezakrpljenu ranjivost u Internet Explorer-u, sa skoro identičnim napadačkim kodom, tvrde istraživači. Napade na pomenutu ranjivost najpre su prošle nedelje uočili stručnjaci firme FireEye a drugu kampanju napada otkrio je Websense. FireEye je uočio napade čije su mete, kako se pretpostavlja, aktuelno i bivše osoblje američke vojske, odnosno oni koji su posećivali web sajt američkih ratnih veterana (Veterans of Foreign Wars, vfw.org).U međuvremenu je i kompanija Websense upozorila da se exploit koji su otrkili stručnjaci kompanije nalazi na lažnom web sajtu...
 Korišćenje Windows-a sa “standardnim” umesto “administratorskim” pravima znači 90% manje rizika koje predstavljaju opasne ranjivosti otkrivene u Microsoft-ovim proizvodima prošle godine, pokazuje analiza firme Avecto. Avecto je analizirao 333 ranjivosti koje su prošle godine otkrivene u svim Microsoft-ovim proizvodima. Analiza je pokazala da bi bez administratorskih prava rizik od ranjivosti u programima bio smanjen za 60%. Za 147 ranjivosti koje su ocenjene kao najopasnije, to smanjenje rizika bi iznosilo čak 92%. Stručnjaci firme Avecto tvrde da bi rizik od 96% opasnih propusta...
 Za one kojima Pastebin.com zvuči nepoznato, reč je o web alatu koji se koristi za deljenje tekstova i koji programeri često koriste za deljenje koda softvera, ali koji je verovatno prepoznatljiviji kao web lokacija na kojoj hakeri dele podatke ukradene tokom napada na web sajtove. Mnogi hakeri su prestali da koriste Pastebin za objavljivanje ukradenih podataka jer administratori servisa brišu osetljive podatke u relativno kratkom roku. Ipak, još uvek mnogo njih i dalje koristi Pastebin. Švajcarska firma High-Tech Bridge sprovela je eksperiment u okviru koga su njeni stručnjaci analizirali web sajt Pastebin.com...
 Web sajt američkog magazina Forbes upozorio je svoje čitaoce na moguće fišing napade zbog curenja podatka više od milion korisnika sajta, koji uključuju i njihova korisnička imena, email adrese i lozinke. Web sajt Forbes.com je poslednja žrtva Sirijske elektronske armije koja je upala u kompanijsku mrežu i ukrala podatke više od milion registrovanih korisnika sajta i određenog broja zaposlenih u kompaniji. Iz kompanije su potvrdili da je njihova platforma kompromitovana i da su email adrese korisnika otkrivene te da korisnici treba da budu oprezni sa emailovima koji dolaze od Forbes-a...
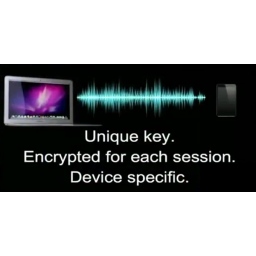 Google je kupio kompaniju SlickLogin, izraleski start-up koji bi trebalo da ponudi tehnologiju koja će omogućiti web sajtovima proveru identiteta korisnika uz pomoć zvuka. Provera identiteta bi se uz pomoć ove tehnologije obavljala generisanjem jedinstvenog, skoro nečujnog zvuka koji bi se emitovao preko kompjuterskih zvučnika, a koji bi trebalo da primi aplikacija na smart telefonu koja bi analizirala zvuk i poslala povratni signal za potvrdu identiteta. Tehnologija bi se koristila ili kao zamena za lozinku ili kao dodatni sloj zaštite.
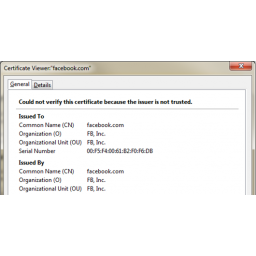 Britanska firma Netcraft otkrila je značajan broj lažnih SSL sertifikata koji se koriste da bi se korisnici prevarili tako da misle da su na sajtu banke, društvene mreže ili nekom drugom legitimnom sajtu, iako zapravo nisu. To omogućava napadačima da izvedu takozvane “čovek u sredini” napade i tako presretnu sve informacije koje šalju i primaju korisnici i sajtovi. Uspešni napadi omogućavaju kriminalcima da dešifruju legitiman saobraćaj online bankinga pre nego što ga ponovo šifruju i proslede banci. Obe strane pri tom ne znaju da je napadal možda snimio podatke za proveru identiteta korisnika...
 Microsoft je potvrdio izveštaje o napadima u kojima se krišom instalira malver na računarima sa Internet Explorer 10. “Microsoft zna za ciljane napade na Internet Explorer, koji trenutno ciljaju na korisnike Internet Explorer-a 10”, kaže se u saopštenju kompanije. “Ispitujemo i preduzećemo korake da pomognemo korisnicima da se zaštite.” Ovim saopštenjem potvrđen je jučerašnji izveštaj istraživača firme FireEye. FireEye je otkrio novi IE zero-day exploit hostovan na hakovanom web sajtu u Sjedinjenim Američkim Državama. To je potpuno novi zero-day koji cilja na korisnike IE 10 koji posete...












