





Android ransomware DoubleLocker traži 70 dolara za dešifrovanje podataka
Mobilni telefoni, 16.10.2017.
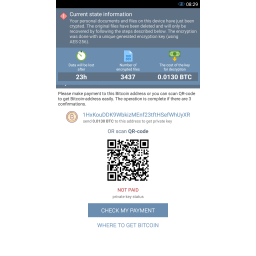 Novi ransomware koji cilja Android uređaje i koji je nazvan DoubleLocker zloupotrebljava Accessibility servis Androida i aktivira se ponovo svaki put kada korisnik pritisne dugme Home. Ovaj ransomware ima veze sa zloglasnim bankarskim trojancem Svpeng, jednim od najstarijih i najinovativnijih Android malvera. Svepeng je bio prvi Android bankarski trojanac koji je krao novac sa bankovnih računa preko servisa za upravljanje nalozima baziranim na SMS porukama, prvi koji je lažnim prozorima prekrivao legitimne aplikacije banaka, prvi koji je menjao PIN kodove i kao prvi bankarski trojanac kome je dodata... Dalje
Malver Sockbot pronađen u osam aplikacija u Google Play prodavnici
Mobilni telefoni, 19.10.2017.
 Google je iz Play prodavnice uklonio osam aplikacija inficiranih malverom Sockbot. Malver su otkrili stručnjaci iz kompanije Symantec. Aplikacije inficirane ovim malverom predstavljane su kao skinovi igrača za Minecraft Pocket Edition. Ove aplikacije su instalirane između 600000 i 2,6 miliona puta. Sve aplikacije potpisuje isti programer, FunBaster. Google ih je uklonio početkom meseca, tačnije, 6. oktobra. Google može da ukloni inficirane aplikacije i sa telefona korisnika, tako da je većina instaliranih aplikacija do sada uklonjena sa uređaja. Sockbot je dobio ime zbog načina rada. Kada se instalira... Dalje
Otkriven prvi Android malver koji koristi Dirty COW exploit
Mobilni telefoni, 27.09.2017.
 Stručnjaci iz kompanije Trend Micro otkrili su prvi Android malver koji koristi Dirty COW ranjivost za infekciju uređaja. Dirty COW je ranjivost eskalacije privilegija u Linux kernelu koja je otkrivena u oktobru prošle godine, a koja omogućava napadaču da poveća privilegiju napadačkog koda na "root" nivo i izvede maliciozne operacije. Dirty COW bag prisutan je u kodu Linux kernela 9 godina, od 2007. U vreme kad je otkriven Dirty COW je bio 0-day i korišćen je za napade na Linux servere. Zakrpa za bag je bila objavljena odmah. Nekoliko dana posle otkrića baga, istraživači su otkrili da bi Dirty COW... Dalje
Šabloni za otključavanje Android telefona manje bezbedni od PIN kodova
Mobilni telefoni, 28.09.2017.
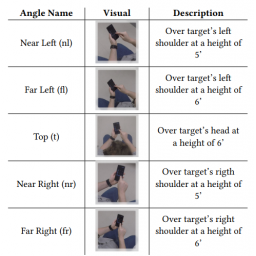 Studija koju su prošle nedelje objavili istraživači američke Pomorske akademije i Univerziteta Merilend u Baltimoru pokazala je da su Android telefoni bezbedniji ako se zaključavaju PIN kodom nego šablonima, bar kada je u pitanju napad iz blizine, odnosno pokušaj napadača da pogodi PIN ili šablon za otključavanje. Posmatranjem potencijalne žrtve koja otključava telefon šablonom, napadač će u 64% slučajeva moći da ponovi šablon, a ako dva puta posmatra tu radnju, isti napadač u 80% slučajeva može da ponovi šablon. Napad koji je baziran na "virenju preko ramena" nije visoka tehnologija, ali je studija zanimljiva... Dalje
Novi Android bankarski trojanac - Red Alert
Mobilni telefoni, 20.09.2017.
.png) Istraživači iz SfyLabsa otkrili su novog Android trojanca nazvanog Red Alert 2.0. Oglas za ovog trojanca istraživači SfyLabsa su prvi put primetili proletos na jednom forumu koji okuplja ruske sajber kriminalce. Prethodnih nedelja, istraživači su identifikovali prve aplikacije inficirane novim trojancem i uspeli da dođu do njegovih komandno-kontrolnih (C&C) servera. Sve aplikacije koje šire Red Alert pronađene su u nezvaničnim prodavnicama Android aplikacija. Za sada Red Alert nije primećen u Googleovoj Play prodavnici. Red Alert se krije na uređaju i čeka sve dok korisnik ne pokrene aplikaciju banke... Dalje
Kina blokirala WhatsApp
Mobilni telefoni, 27.09.2017.
 Korisnici popularne aplikacije WhatsApp u Kini od jula ne mogu da šalju fotografije i video snimke jer su kineske vlasti to blokirale. Poslednjih nedelju dana korisnici su imali problem sa aplikacijom koja češće nije radila nego što je radila. Ali sada je izgleda Kina potpuno blokirala aplikaciju a poznavaoci prilika u Kini kažu da je razlog za to predstojeći kongres Komunističke partije i nastojanje kineskih vlasti da spreče komunikaciju građana preko servisa koji koriste end-to-end enkripciju. Kina ima dugu istoriju blokiranja i ograničavanja pristupa web servisima, posebno društvenim mrežama i sajtovima. Dalje
 Google automatski briše rezervne kopije fajlova korisnika Androida sačuvane na Google Drive nalogu ako korisnik nije koristio telefon duže od dve nedelje. Kada Google primeti da se telefon ne koristi, korisnik će imati još 60 dana koliko će Google čuvati kopije fajlova. Ovo je slučajno otkrio jedan korisnik koji je, dok je čekao da njegov neispravni telefon Nexus 6P bude zamenjen, primetio je da su kopije fajlova sa njegovog telefona koje su se nalazile u Google Drive Backup folderu obrisane, i to bez ikakvog upozorenja. Na Googleovoj stranici za podršku nema mnogo informacija o ovom mehanizmu.
 Uprkos velikim Googleovima naporima, maliciozne aplikacije i dalje uspevaju da prevare zaštite od malvera i inficiraju Android uređaje. To se još jednom dogodilo sa najmanje 50 malicioznih aplikacija koje su uspele da uđu u Play prodavnicu odakle su preuzete 4,2 miliona puta zbog čega je ovaj incident jedan od najtežih te vrste. Firma Check Point objavila je prošle nedelje da je najmanje 50 malicioznih Android aplikacija preuzeto iz Play prodavnice između milion i 4,2 miliona puta, pre nego što ih je Google uklonio. Ove aplikacije su sadržale skriveni malver koji je registrovao inficirane uređaje na komercijalne...
 Broj pretnji koji ciljaju Android uređaje raste zabrinjavajućom brzinom, a jedan od razloga za to je što pisanje malvera za Googleovu mobilnu platformu postaje sve lakše. Živi dokaz za to je ono što je stručnjak kompanije Symantec Dinesh Venkatesan nazvao Trojan Development Kit (TDK), koji je trenutno dostupan u Kini i koji omogućava praktično svima, pa i onima bez ikakvog programerskog iskustva, da naprave Android malver. To je moguće uraditi pomoću Android APK koji se može preuzeti sa različitih kineskih foruma, iako je važno napomesnuti da se, da bi napravili malver, korisnici moraju povezati sa programerom...
 Stručnjaci iz Akamai, Cloudflare, Flashpoint, Google, Oracle Dyn, RiskQ, Team Cymru i nekoliko drugih kompanija otkrili su novu bot mrežu koju čini na hiljade inficiranih Android uređaja. Bot mreža koju su istraživači nazvali WireX pojavila se početkom meseca. Izgrađena je pomoću aplikacija inficiranih malverom, koje su distribuirane preko nezvaničnih prodavnica aplikacija, pa čak i preko Googleove prodavnice Play. Dokazi ukazuju na to da su sajber kriminalci počeli da sastavljau bot mrežu sredinom jula, ali je ona privukla pažnju istraživača tek 17. avgusta, kada je iskorišćena za DDoS napade.
 Stručnjaci iz kompanije Lookout otkrili su više od 500 Android aplikacija u Googleovoj Play prodavnici integrisanih u reklamni SDK nazvan Igexin koji omogućava sajber kriminalcima da špijuniraju korisnike pomoću malvera. Ove aplikacije, čiji nazivi nisu objavljeni, preuzete su više od 100 miliona puta iz Play prodavnice. One su se naalazile u veoma popularnim kategorajima, kao što su igre za tinejdžere, aplikacije za vreme, internet radio, foto editori, edukativne, zdravstvene i fitnes aplikacije, aplikacije u vezi putovanja i emoji. Google je uklonio sporne aplikacije iz Play prodavnice što znači da su korisnici u...
 Google još uvek nije uklonio iz svoje Play prodavnice dve aplikacije inficirane opasnim malverima tako da se one još uvek mogu preuzeti iz prodavnice. Reč je o aplikacijama "Earn Real Money Gift Cards" koja nagrađuje korisnike poklon karticama za instaliranje drugih aplikacija na telefonu, i mobilna igra "Bubble Shooter Wild Life". Obe aplikacije je nedavno na Google Play postavio isti programer, Boris Block. Aplikacije su prvi primetili istraživači iz SfyLabs, a kasnije i istraživači iz firme Zscaler. Obe firme su o tome obavestile Google. Iako još uvek nisu uklonjene iz prodavnice, srećom, do sada su preuzete samo...
 Autori familije adwarea za Android GhostClicker u nekoliko navrata uspeli su da ubace ovaj malver u Googleovu Play prodavnicu, sakrivajući ga u više od 340 aplikacija. Adware u Play prodavnici nije retkost. U njoj su se ranije već obreli Chamois, FalseGuide, HummingBad, Viking Horde, DressCode, CallJam, Skinner i drugi. Svi ovi malveri demonstrirali su slabosti bezbednosnih provera Play prodavnice koje autori malvera koriste da bi ih širili. Da bi se "ušunjale" u Googleovu prodavnicu, maliciozne aplikacije čekaju i odlažu svoje delovanje, i proveravaju prisustvo sandbox okruženja da se ne bi pokrenule u okruženju koje...
 Mobilni bankarski trojanac Faketoken koji od nedavno može da krade osetjive podatke i da zaključava fajlove korisnika, sada je izmenjen tako da može da krade lozinke iz Ubera i drugih sličnih aplikacija. Stručnjaci kompanije Kaspersky Lab otkrili su novu verziju Faketokena koja može da detektuje i snima razgovore koji se obavljaju sa inficiranim uređajem i da prekriva aplikacije za rezervaciju taksija da bi ukrao informacije o bankovnim računima korisnika. Nova verzija malvera Faketoken.q se širi preko SMS poruka kojima se korisnici podstiču da preuzmu sliku iako preuzimanjem tog fajla ustvari preuzimaju malver.
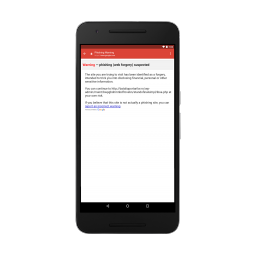 Google je najavio nove mere protiv fišinga za korisnike iOS Gmail aplikacije. Za manje od dve nedelje, svi korisnici aplikacije susrešće se sa dva upozorenja ako pokušaju da otvore sumnjivi link u aplikaciji. Prvo je iskačuće, i ono je uopšteno upozorenje na neprovereni sajt koji korisnik pokušava da poseti. Ako korisnik reši da uprkos upozorenju nastavi dalje ka sajtu, biće mu prikazano drugo upozorenje koje će pružiti više informacija o sumnjivom sajtu. Ove pojačane mere bezbednosti dolaze tri meseca pošto su ista upozorenje počela da se prikazuju korisnicima Androida.
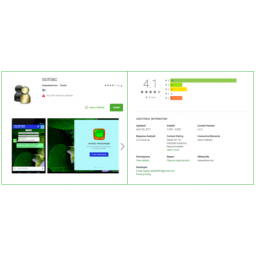 Ako ste korisnik Androida, Googleova Play prodavnica je najbezbedniji izvor aplikacija za vaš uređaj. Ali ne uzimajte to zdravo za gotovo. S vremena na vreme i tamo se pojave maliciozne aplikacije, kao što su Soniac, Hulk Messenger i Troy Chat, koje su u Play prodavnici otkrili istraživači iz firme Lookout. Neko je uspeo da preplavi prodavnice Android aplikacija ali i Googleovu Play prodavnicu sa više od 1000 malicioznih aplikacija, koje mogu da špijuniraju korisnike i da prate sve što oni rade na svojim mobilnim uređajima. Aplikacije sadrže spyware nazvan SonicSpy koji se širi po prodavnicama Android aplikacija još...
 Proizvođač pametnih telefona Blu Products, sa sedištem u Majamiju, na Floridi, ponovo se našao u nezgodnoj situaciji jer su bezbednosni istraživači po drugi put otkrili spyware na uređajima kompanije što je rezultiralo odlukom Amazona da obustavi telefone ovog proizvođača. Proizvođač smart telefona bio je prošle nedelje tema razgovora na konferenciji posvećenoj bezbednosti Black Hat USA 2017 kada su istraživači iz firme Kryptowire kritikovali kompaniju zbog prikupljanja informacija o korisnicima bez njihove saglasnosti. "S obzirom da je bezbednost i privatnost naših kupaca za nas od najveće...
 Google je najavio poboljšanja pretrage za Play prodavnicu koja se tiču kvaliteta aplikacija, sa idejom da se pomogne korisnicima da pronađu aplikacije koje ne utiču na bilo koji način na performanse uređaja. Google je posebno apostrofirao aplikacije koje prekomerno koriste bateriju, one sa sporim rendrovanjem, kao i one koje su sklone rušenju, navodeći da one mogu postati "izvor frustracije", tako da bi korisnici trebalo da ih izbegavaju. Zbog toga će novi algoritmi pretrage i otkrivanja biti usmereni na kvalitet, pa će se aplikacije koje dovode do pomenutih problema, ubuduće teže pronalaziti.
 Ruski proizvođač antivirusnog softvera, kompanija Doctor Web, otkrila je novi malver u firmwareu brojnih Android mobilnih uređaja, nazvan Android.Triada.231. Stručnjaci ove kompanije su upozorili da sajber kriminalci mogu koristiti ovaj malver za preuzimanje i instalaciju drugih malvera na kompromitovanim pametnim telefonima. Malver je otkriven na brojinim kineskim Android smart telefonima, uključujući i Leagoo M5 Plus, Leagoo M8, Nomu S10, i Nomu S20. Trojanac Triada je pronađen u firmwareu mobilnih uređaja, a stručnjaci Dr Weba pretpostavljaju da su za to zaslužni...
 Stručnjaci Kaspersky Laba otkrili su sredinom prošlog meseca novu verziju poznatog mobilnog bankarskog trojanca Svpeng. Nova verzija malvera dobila je novu funkcionalnost - malver sada radi i kao keylogger koji omogućava napadačima da od žrtava kradu poverljive podatke. Nova funkcija se oslanja na Accessibility Services, funkciju Androida koja pomaže korisnicima sa invaliditetom, kao i onima koji trenutno nisu u mogućnosti da rukuju uređajem (npr. vozači). Ova novina omogućava Svpengu ne samo da krade uneti tekst iz aplikacija instaliranih na uređaju i da beleži sve što korisnik kuca, već mu...
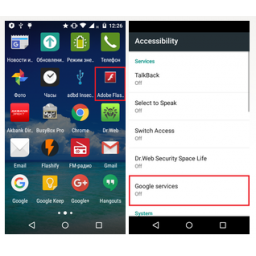 Stručnjaci ruske kompanije Doctor Web upozorili su korisnike Androida na malver Android.BankBot.211.origin koji pokušava da izvuče sa smart telefona informacije koje su u vezi finansija korisnika, ali i druge informacije, uključujući i one o kontaktima i SMS poruke. Trojanac primorava korisnike da mu odobre pristup Accessibility Serviceu. Kada je malver prvi put primećen, napadao je samo korisnike Androida u Turskoj, ali je ubrzo proširio listu ciljeva, tako da je sada pretnja za korisnike u desetak zemalja. Android.BankBot.211.origin se distribuira maskiran u benigne programe, kao što je Adobe Flash Player.
 Googleov tim za bezbednost Androida objavio je da je otkrio novi, moćni Android spyware nazvan Lipizzan za koji Googleovi stručnjaci tvrde da je povezan sa Equus Technologies, izraelskom kompanijom koja se na LinkedInu predstavlja kao firma specijalizovana za razvoj inovativnih rešenja po meri policija i bezbednosnih agencija. Googleovi inženjeri su otkrili mali broj slučajeva infekcija u kojima su reagovali uklanjajući aplikacija sa uređaja žrtava pomoću nove sigurnosne funkcije nazvane Google Play Protect. Googleovi inženjeri su otkrili 20 aplikacija inficiranih spywareom Lipizzan, i to na manje od 100 uređaja.
 Sudeći po tome što se novi malveri za Androd pojavljuju svakodnevno, Androd je sve češći cilj autora malvera iz celog sveta. Na jedan od njih su upozorili stručnjaci kompanije Trend Micro koji su otkrili novi Android backdoor nazvan GhostCtrl koji je verzija čuvenog OmniRAT koji je otkriven krajem 2015. godine i koji može da inficira Windows, Linux i Mac računare. GhostCtrl može da inficira samo Androd uređaje. Malver se širi kao aplikacija pod imenima App, MMS, whatsapp ili Pokemon GO. Otkrivene su tri verzije malvera, a najnaprednija od njih daje napadačima potpunu kontrolu nad uređajem i pravo da...
 Kineske vlasti primoravaju pripadnike nekih etničkih manjina da instaliraju aplikaciju za pametne telefone koja treba da im omogući praćenje aktivnosti korisnika. Vlasti su upozorile one koji ne poštuju ovaj zahtev da bi mogli biti zadržani u pritvoru i do 10 dana. Ova inicijativa kineske vlade najpre je počela da se primenjuje u oblasti Sinkjang, u zapadnoj Kini, kada su vlasti preko WeChata poslale poruku stanovnicima Urumćija, glavnog grada Ujgurske autonomne oblasti, sa zahtevom da instaliraju Android aplikaciju nazvanu Jingwang, koja može da špijunira korisnike i da otkrije terorističke i verske video snimke, slike...
 Stručnjaci kompanije Palo Alto Networks primetili su novi Android malver nazvan SpyDealer. SpyDealer je trojanac koji kada inficira Android uređaj omogućava napadaču da radi sve što želi, uključujući i špijuniranje korisnika i krađu privatnih podataka i podataka iz aplikacija kao što su Facebook, Skype i WhatsApp. Iako se još uvek ne zna kako SpyDealer inficira Android uređaje, stručnjaci iz Palo Alto Networks tvrde da se malver ne nalazi u aplikacijama iz Googleove Play prodavnice, tako da verovatno do infekcije dolazi prilikom preuzimanja popularnih aplikacija iz nezvaničnih prodavnica.
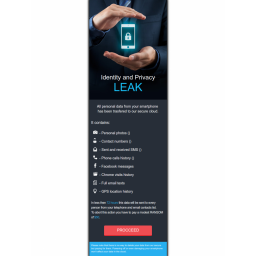 Google je iz Play prodavnice uklonio dve aplikacije koje su sadržale ransomware LeakerLocker. Aplikacije su otkrili istraživači iz kompanije McAfee koji kažu da ransomware nije šifrovao fajlove korisnika, već samo zaključavao uređaje, preteći da će poslati privatne podatke korisnika ljudima sa liste kontakata. Ransomware je pronađen prošle nedelje u dve aplikacije: "Wallpapers Blur HD" (aplikacija koja menja pozadine na telefonu) i "Booster & Cleaner Pro" (aplikacija koja čisti memoriju telefona). Google je uklonio obe aplikacije ali pre toga, prva aplikacija je preuzeta između 5000 i 10000 puta, a druga između...
 Dve najpopularnije mobilne platforme podložne su napadima zbog ranjivosti nazvane Broadpwn koja omogućava napadačima daljinsko pokretanje koda na ranjivim uređajima. Bezbednosni propust CVE-2017-3544 otkrio je istraživač Exodus Intelligencea Nitej Artenštajn. Reč je o slabosti u Broadcomovim BCM43xx Wi-Fi čipovima koji se nalaze u nizu Android uređaja, kao i u Appleovom iPhoneu. Artenštajn je prijavio ovaj bag Googleu koji je zakrpu za ovaj bezbednosni propust objavio u sklopu Android Security Bulletina za jul, koji je objavljen u sredu, prošle nedelje. Artenštajn nije objavljio ni detalje o bagu, ni exploit...
 Skoro svake nedelje stižu upozorenja o novim malverima za Android. Upućeniji korisnici znaju kako da izbegnu kompromitovanje sistema malicioznim aplikacijama, ali to ne važi za većinu korisnika. Većina malicioznih programa može se izbeći pregedom dozvola koje traže aplikacije, ili izbegavanjem sumnjivih aplikacija. Bezbednost vašeg telefona je u vašim rukama, ali i Google nastoji da ojača zaštitu Androida. Zato je kompanija u Android 7.1 Nougat dodala novu sigurnosnu funkciju nazvanu "detekcija panike", koja reaguje na nekoliko uzastopnih, brzih pritisaka na back dugme, koji su najčešće pokušaj...
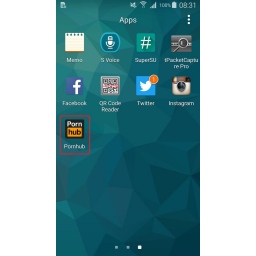 Američki korisnici koji su prošle nedelje posećivali pornografske sajtove nailazili su na reklame za lažnu aplikaciju PornHub koja sadrži verziju ransomwarea Koler. Ovaj ransomware se pojavio 2014., kada su ljudi koji su stojali iza ransomwarea Reveton, koji je zaključavao ekran Windows računara odlučili da naprave ransomware za Android, koji je zatim reklamiran na ruskim hakerskim forumima. Android verzija Revetona bila je jedna od najaktivnijih Android pretnji te 2014., koja je korišćena u brojnim kampanjama otkrivenim te godine, uključujući i kampanju u kojoj je korišćen SMS crv da...
 Malver CopyCat inficirao je više od 14 miliona Android uređaja širom sveta i za samo dva meseca doneo svojim distributerima 1,5 miliona dolara zarade od reklama. Malver može da rootuje inficirane uređaje, da obezbedi svoj opstanak na uređaju i ubaci maliciozni kod u Zygote koji je odgovoran za pokretanje aplikacija na Androidu, omogućavajući hakerima potpuni pristup uređaju. Malver su otrkili stručnjaci iz firme Check Point koji kažu da je CopyCat inficirao 14 miliona uređaja, rootovao 8 miliona njih, na 3,8 miliona uređaja prikazao reklame, a da je 4,4 miliona uređaja iskoristio za krađu kredita za instaliranje...
 Samsung je ugrozio milione uređaja jer je kompanija po svemu sudeći zaboravila da obnovi domen sa kojim se određeni broj Samsungovi uređaja povezuje. Reč je o Samsungovim uređajima koji su objavljeni 2014. ili pre toga sa aplikacijom S Suggest, čija je svrha da preporučuje aplikacije korisnicima na osnovu postojećih aplikacija, pretraga i drugih kriterijuma. Sve ovo je radilo uz pomoć internet domena suggest.com, sa kojim se aplikacija S Suggest povezuje da bi dobila preporuke za svaki uređaj posebno. Samsung je 2014. prestao da isporučuje aplikaciju S Suggest jer je uglavnom niko nije koristio...
 Ruska federalna agencija za nadzor komunikacija, informativnih tehnologija i masovnih medija Roskomnadzor zapretila je da će zabraniti popularnu aplikaciju za šifrovanu komunikaciju Telegram pošto je ruska Federalna služba bezbednosti (FSB) saopštila da su teroristi koristili ovu aplikaciju za organizaciju terorističkog napada u Sankt Petersburgu. Telegram je veoma popularan među službenicima državne uprave u Rusiji. Zaposleni u ruskim državnim službama masovno koriste Telegram, kojim su mnogi zamenili Viber, WhatsApp i Facebook Messenger, a razlog je uverenje da je Telegram otporniji na hakovanje i da je...
 Prošlog meseca, stručnjaci kompanije McAfee upozorili su korisnike Androida na brojne aplikacije u Play prodavnici koje obećavaju nepotrebnu zaštitu od ransomwarea WannaCry. Situacija se od tada drastično pogoršala jer je zvanična Googleova prodavnica preplavljena antivirusnim aplikacijama koje umesto da štite uređaje, zapravo ih inficiraju. Najpre treba podsetiti da WannaCry nije ransomware koji inficira Android uređaje, niti bilo koje druge uređaje osim Windows desktop i laptop računara jer je ovaj ransomware baziran na ranjivosti u Windowsu. Stručnjaci firme RiskIQ otkrili su u...
.jpg) Opet je pronađen malver u Googleovoj Play prodavnici, i to u nekoliko stotina aplikacija. Stručnjaci kompanije Trend Micro upozorili su da je više od 800 aplikacija objavljenih u Googleovoj prodavnici aplikacija Play inficirano malverom Xavier koji je otkriven pre skoro dve godine. Od tada je malver značajno evoluirao i postao mnogo opasniji. Xavier je pronađen u veoma popularnoj vrsti aplikacija, kao što su foto editori i wallpaperi. Iz kompanije Trend Micro kažu da ove aplikacije imaju milione preuzimanja. To znači da su možda milioni uređaja već inficirani malverom, i da korisnici inficiranih uređaja o...
 Istraživači iz kineske kompanije Qihoo 360 otkrili su novi Android ransomware koji pokušava da zastraši žrtve predstavljajući se kao zloglasni ransomware WannaCry. Ransomware se širi preko kineskih gejming foruma, sakriven u aplikaciji koja se predstavlja kao plugin za King of Glory, veoma popularnu mobilnu igru u Kini. S obzirom da je reč o veoma popularnoj igri, pravo je čudo da nema više inficiranih uređaja. Ransomware je takođe čudan, jer od žrtava traži da plate 40 juana, što je oko 6 dolara, i to preko kineskih platnih provajdera QQ, Alipay ili WeChat. Sajber kriminalci obično zahtevaju...
 Iz koda 75 aplikacija koje su se mogle preuzeti iz Googlove prodavnice aplikacija Play morao je da bude uklonjen adware nazvan AdDown, koga su stručnjaci kompanije Trend Micro pratili poslednje dve godine, AdDown se pojavio u januaru 2015. Osim što prikazuje reklame na inficiranim uređajima, on može i da prikuplja privatne podatke žrtava i u nekom trenutku čak i da instalira druge aplikacije bez znanja korisnika. Tokom dve godine praćenja AdDowna Trend Micro je otkrio ovaj adware u više od 800 aplikacija koje su postavljene u Play prodavnicu. Obično se radilo o uslužnim aplikacijama, kao što su one koje...
 Google je objavio listu sa 42 modela Android uređaja čiji su korisnici dobili bezbednosna ažuriranja koja su objavljena u poslednja dva meseca. Prema podacima kompanije, većina korisnika ovih uređaja su pokrenili ažuriranja, a većina ažuriranih telefona su telefoni koje proizvodi Samsung. Samsungovih uređaja je na ovoj listi 14, a među njima su Galaxy S8+, Galaxy S8, Galaxy S7 Edge i drugi. Osim toga, na listi su uređaji sledećih proizvođača: LG, Motorola, Vivo, Sony, kao i Googlevi uređaji, čije se prisustvo na ovoj listi podrazumeva jer Googleovi uređaji uvek prvi dobijaju ažuriranja.
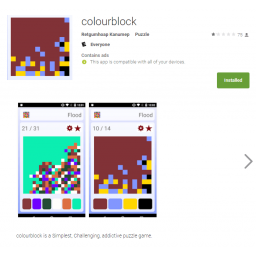 Google je iz svoje prodavnice aplikacija Play uklonio aplikaciju nazvanu "colourblock" na koju je kompaniju upozorio Roman Unuček iz kompanije Kaspersky Lab koji je u njoj otkrio opasnog trojanca. Do trenutka kada je uklonjena aplikacija je preuzeta više od 50000 puta, mada to nije mnogo u poređenju sa drugim trojancima. To što trojanac nije inficirao više uređaja rezultat je činjenice da je aplikacija bila dostupna za preuzimanje tek od 17. marta ove godine. Unuček kaže da je prva verzija ove aplikacije bila "čista" i da nije imala zlonamerne funkcionalnosti. Situacija se promenila između 18. aprila i 15. maja...
 Google je uklonio 41 Android aplikaciju iz oficijalne prodavnica Play. Aplikacije su inficirane novim malverom nazvanim Judy, za koga stručnjaci procenjuju da je inficirao između 8,5 i 35,5 miliona uređaja. Prema rečima istraživača iz kompanije Check Point, ove aplikacije su bile godinama u Play prodavnici, ali su većinu tog vremena bile bez malvera. Do problema je došlo aprila prošle godine kada su aplikacije ažurirane malicioznim kodom. Svrha ovog koda je bila pokretanje browsera, učitavanje URL-a, i upotreba JavaScripta za lociranje i klik na određene banere što je donosilo zaradu autorima malvera.
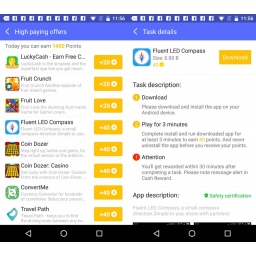 Roman Unuček, bezbednosni istraživač iz kompanije Kaspersky Lab osam meseci je pratio Android trojanca Ztorg da bi razotrkio jednu od najsloženijih šema za distribuciju malvera za Android koja je ikad viđena. Prema rečima Unučeka, od prošle godine, kriminalna grupa koja stoji iza malvera Ztorg koristila je takozvane "nagradne aplikacije" za infekciju Android uređaja. Korisnici se nagrađuju ako instaliraju određene aplikacije. Korisnici nagradnih aplikacija dobijaju proviziju od nekoliko američkih centi kao nagradu za instalaciju aplikacije. Što više aplikacija instaliraju, to će zaraditi više novca...
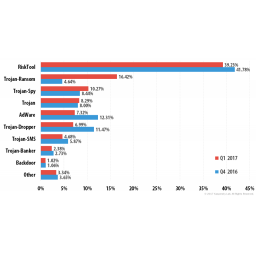 Ransomware je pretnja koja se uglavnom verzuje za Windows računare. Međutim, i ransomware za mobilne uređaje postaje sve rašireniji. Šta više, broj infekcija u prva tri meseca ove godine je utrostručen u odnosu na poslenja tri meseca prošle godine. Prema izveštaju koji je objavila kompanija Kaspersky Lab, broj mobilnih ransomwarea je dostigao 218625 u prva tri meseca ove godine, dok je prošle godine, u poslednjem kvartalu taj broj bio 61832. Prema podacima iz ovog izveštaja, Ransom.AndroidOS.Fusob.h je i dalje najrašireniji mobilni ransomware, koji je zaslužan za skoro 45% napada svih mobilnih ransomwarea.
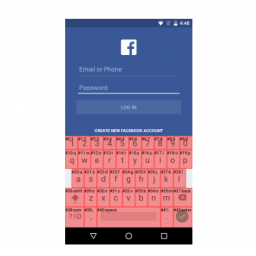 Grupa naučnika sa Tehnološkog instituta Džordžija i Univerziteta Santa Barbara, otkrila je novi Android exploit koji cilja sve verzije Googleovog operativnog sistema. Exploit nazvan Cloak i Dagger omogućava napadačima da ukradu informacije sa Android uređaja i to pomoću maliciozne aplikacije koja zazhteva samo dve dozvole - BIND ACCESSIBILITY SERVICE i SYSTEM ALERT WINDOWS. Pomoću takve aplikacije, napadači mogu da prate kucanje korisnika na tastaturi i da tako ukradu lozinke i druge osetljive informacije. "Mi smo pokazali kako jedna takva aplikacija može pokrenuti niz nevidljivih, moćnih napada...
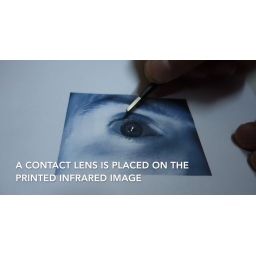 Fotografija oka je dovoljna da prevari novi Samsungov smart telefon Galaxy S8, tvrde nemački hakeri iz Chaos Computer Cluba. Skener dužice oka kao metod autentifikacije Samsung je ugradio u Galaxy Note 7 model, koji je objavljen prošle godine. Međutim, ova funkcija jedva da je bila korišćena jer je proizvođač bio primoran da povuče Galaxy Note 7 zbog neispravnih baterija i pregrevanja uređaja. Model Galaxy S8 je lansiran 29. marta, kao najnapredniji mobilni telefon koji je kompanija do sada objavila. Galaxy S8 ima nekoliko sistema za biometrijsku autentifikaciju, pored onih standardnih koje nude i drugi smart telefoni.
 Na Google Play Store pojavilo se nekoliko aplikacija koje obećavaju korisnicima zaštitu od ransomwarea WannaCry, iako se WannaCry širi na takav način da nema opasnosti od infekcije Android uređaja. Širenje ransomwarea je trenutno delimično zaustavljeno, ali svejedno kriminalci pokušavaju da zarade na strahu koju je izazvao malver koji je za kratko vreme inficirao oko 300000 računara u 150 zemalja. Međutim, među inficiranim uređajima nije bilo nijednog Androida jer je WannaCry za širenje koristio ranjivost u Windowsu. Međutim, računajući na neobaveštenost i paniku, neki programeri su napravili...
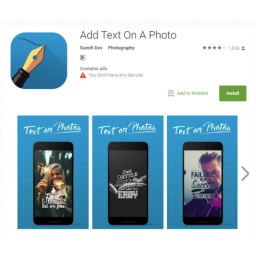 Bezbednosni istraživači iz kompanije Sophos pronašli su u Googleovoj Play prodavnici više od 50 aplikacija u kojima se nalazi adware Android XavirAd. Adware prikazuje dosadne reklame korisnicima inficiranih uređaja i prikuplja informacije koje šalje serveru. Veruje se da je do sada 55 miliona korisnika inficiralo svoje uređaje ovim adwareom. Neke od ovih aplikacija sa adwareom imaju više od milion preuzimanja, a sve zajedno 55 miliona preuzimanja. Jedna od njih je aplikacija Add Text on a Photo, koja je veoma popularna. Play prodavnica je puna žalbi korisnika ovih aplikacija koji su primetili i prijavili njihovo...
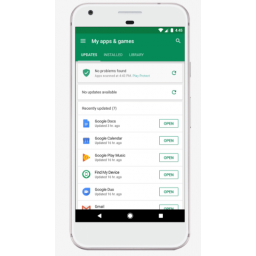 Google je predstavio novu zaštitu za Android uređaje nazvanu Google Play Protect. Google Play Protect koji je deo Google Play prodavnice, koristi mašinsko učenje i analizu korišćenja aplikacija da bi pronašao i uklonio štetne i opasne aplikacije. Pošto je Google Play Protect deo Play prodavnice, ova funkcija se ne instalira niti aktivira posebno. Google Play Protect za Android uređaje se sastoji od skeniranja aplikacija, mera protiv krađe i zaštite browsera. Google Play Protect je servis koji je uvek aktivan na uređajima. Google Play Protect svakog dana skenira 50 milijardi aplikacija na više od milijardu Android uređaja.
 Još jedna maliciozna aplikacija otkrivena je u Play prodavnici. U pitanju je aplikacija nazvana "Super Free Music Player" koja je predstavljena kao "odlčna aplikacija za otkrivanje i slušanje muzike u trendu", koja sadrži "neograničeni broj besplatnih pesama iz Soundcloud". Iz opisa bi se moglo zaključiti da je reč o vrlo korisnoj i uz to besplatnoj aplikaciji. Aplikacija je nedavno povučena iz Play prodavnice, ali je pre toga, preuzeta između 5000 i 10000 puta. Istraživači iz kompanije Sophos koji su otkrili aplikaciju kažu da je malver sakriven u aplikaciji Axent-DS. Axent-DS može da prikuplja informacije o uređaju...
 Milioni Android smart telefona su u ozbiljnoj opasnosti zbog ranjivosti koja omogućava hakerima da ukradu vaše lozinke, informacije o bankovnom računu, ali i da pomognu ransomwareima da izvuku novac od žrtava. Međutim, to nije jedina loša vest. Još gora od nje da Google neće ispraviti ovaj bezbednosni propust sve dok objavljivanja verzije Android O, koja treba da bude objavljena u trećem kvartalu ove godine. Loše je i to što milioni korisnika još uvek čekaju proizvođače uređaja za Android N ažuriranje, što znači da će većina korisnika smart telefona i dalje biti žrtve ransomwarea, adwarea i bankarskih trojanaca barem još...
 Tim Kuk je navodno svojevremeno zapretio izvršnom direktou Ubera da će njihova aplikacija biti uklonjena iz Appleove prodavnice ako ne prestanu da narušavaju privatnost korisnika praćenjem njihovih uređaja i kada korisnici deinstaliraju aplikaciju. Prema pisanju Njujork Tajmsa, izvršni direktor Ubera Trevis Kalanik je 2015. razgovarao sa Kukom, koji mu je još tada jasno stavio do znanja šta je Uberu dozvoljeno, i što je još važnije, šta nije dozvoljeno. Kalanik je tada posetio sedište kompanije Apple gde ga je čekao sastanak sa Timom Kukom, prvim čovekom kompanije. To je bio susret koga se Kalanik plašio...
 Oko 600000 korisnika Androida inficiralo je svoje uređaje malverom koga su preuzeli iz zvanične Googleove prodavnice Play. Istraživači iz firme Check Point otkrili su malver koji je bio sakriven u 40 aplikacija, vodiča za popularne igrice, kao što su Pokemon GO i FIFA Mobile. Malver je nazvan FalseGuide. Istraživači su najpre mislili da je prvi lažni vodič dospeo u Play prodavnicu u februaru ove godine, ali je njihova detaljna istraga pokazala da su se prve takve aplikacije pojavile u Play prodavnici u novembru prošle godine. Prva procena je bila da je FalseGuide inficirao oko 600000 korisnika, da bi taj broj dostigao oko 2 miliona.
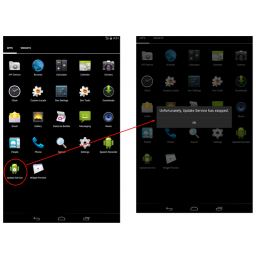 Android aplikacija "System Update" koja sadrži spyware SMSVova, uspela je da opstane u Googleovoj prodavnici aplikacija Play najmanje tri godine, od 2014. kada je ažurirana poslednji put. Google je intervenisao tek ove nedelje, kada ga je o aplikaciji obavestila firma Zscaler, ali aplikacija je uklonjena iz Play prodavnice prekasno - pošto ju je već preuzelo između milion i pet miliona korisnika koji su je instalirali na svojim telefonima. Aplikacija je opstala u Play prodavnici uprkos tome što njena Play Store stranica izgleda izuzetno sumnjivo. Aplikacija je predstavljena jednim praznim screenshotom...
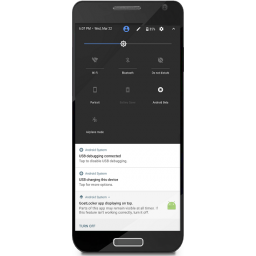 Operativni sistem Android ostaće bez funkcije koja je korišćena u napadima ransomwarea. Počev od Android O (8.0), koji bi trebalo da bude objavljen na jesen, Google planira da ukloni sledeće vrste prozora: TYPE_SYSTEM_ALERT, TYPE_SYSTEM_ERROR i TYPE_SYSTEM_OVERLAY. Ovo su sistemski prozori koji su prikazivani iznad svih aplikacija. Oni su veoma korisnici autorima ransomwarea koji često nastoje da dobiju od korisnika dozvole da pokazuju sadržaj preko ovih prozora. Kada dobiju takvu dozvolu, oni koriste ove prozore da spreče korisnika da pristupi ostalom sadržaju telefona, kao i da prikažu...
 Nepoznati indijski hakeri rešili su da se osvete izvršnom direktoru Snapchata tvrdeći da su objavili bazu podataka sa lozinkama 1,7 miliona korisnika. Evan Špigel, izvršni direktor Snapchata. naljutio je hakere svojom navodnom izjavom u vezi planova za proširenje. Prošle nedelje internetom se proširila vest da je bivši radnik Snapchata podneo tužbu protiv kompanije zbog odbijanja Špigela da se servis proširi na druga tržišta. Špigel je navodno odbio takve predloge navodeći da je Snapchat "za bogate" i da ne želi servis u siromašnim zemljama kao što su Indija ili Španija. Snapchat je demantovao ove tvrdnje.
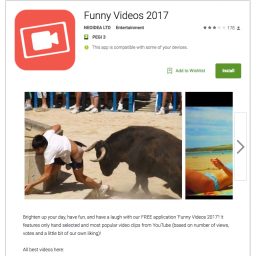 Bezbednosni istraživač Nils Kroez, iz firme Securify B.V, otkrio je novu verziju poznatog Android bankarskog trojanca BankBot sakrivenu u aplikaciji koja se mogla preuzeti iz Googleove prodavnice Play, pod imenom Funny Videos 2017. Aplikacija je iz Play prodavnice preuzeta između 1000 i 5000 puta. Nova verzija BankBot trojanca funkcioniše kao i svaki drugi bankarski malver, ali se od srodnih malvera razlikuje po svom kapacitetu za napade na žrtve i po tome što koristi alat DexProtector da bi kod aplikacije bio nečitljiv. BankBot cilja korisnike više od 420 banaka širom sveta. Ukratko, BankBot je mobilni bankarski malver...
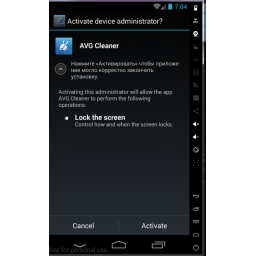 Istraživači iz firme Palo Alto Networks analizirali su niz naizgled legitimnih Android aplikacija i otkrili da adware koji se nalazi u njima može da uradi mnogo više od prikazivanja reklama. Adware Ewind je upakovan u aplikacije društvenih mreža kao što je VKontakte i popularne igrice kao što je GTA Vice City i Minecraft - Pocket Edition, ali i u antivirusnim aplikacijama kao što su AVG cleaner i Avast! Ransomware Removal. Sve ove aplikacije se mogu preuzeti u prodavnicama Android aplikacija koje opslužuju ruske korisnike. "Iako je Ewind koga smo mi nazvali pretnjom u osnovi adware, koji zarađuje prikazivanjem...
 Naučnici sa Univerziteta Njukasl pokazali su kako maliciozni web sajt ili aplikacija može da ukrade PIN kodove korisnika ili lozinke samo zahvaljujući podacima koje prikupljaju različiti senzori pokreta modernih mobilnih uređaja. Sada je većina smart telefona, tableta i drugih mobilnih uređaja opremljena mnoštvom senzora, od GPS, kamere i mikrofona, do žiroskopa, NFC-a, senzora rotacije i akcelerometra. Međutim, mobilnim aplikacijama i web sajtovima nisu potrebne dozvole za pristup većini senzora, pa maliciozni programi mogu prikupljati podatke senzora. Ti podaci mogu biti iskorišćeni za otkrivanje...
 Bezbednosni istraživač iz Googleovog tima Project Zero otkrio je sofisticirani i veoma opasni bag u Wi-Fi čipovima Broadcoma, koji snabdeva proizvođače iPhone, Nexus i Samsung uređaja. Istraživač Gal Baniamini je detalje o ovom bezbednosnom propustu objavio na blogu Project Zero. Prema njegovim rečima, koristeći ovaj bag napadač može u potpunosti preuzeti kontrolu nad ranjivim uređajem, i to bez ikakve interakcije korisnika. Jednostavno rečeno, ako ste na istoj Wi-Fi mreži kao i napadač, na primer oboje koristite istu javnu Wi-Fi pristupnu tačku, on može hakovati vaš uređaj a da vi toga uopšte niste svesni.
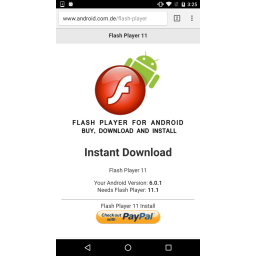 Bezbednosni istraživači iz kompanije ESET pronašli su u Googleovoj prodavnici aplikacija Play malicioznu aplikaciju Adobe Flash Player koju je Google brzo uklonio iz prodavnice. Nažalost, aplikacija je u Play prodavnici bila od novembra prošle godine, od kada je preuzeta između 100000 i 500000 puta. Naziv aplikacije je F11. Srećom, nije reč o ransomwareu niti nekom drugom opasnom malveru, jer aplikacija ne sadrži neki štetan kod. Međutim, aplikacija je pokušavala da prevari korisnike da plate 19 dolara za Adobe Flash Player. Flash Player za Android je uvek bio besplatan ali je 2012.
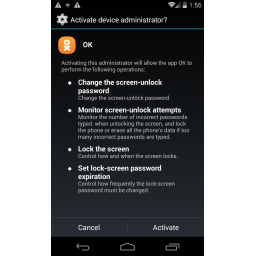 Istraživači Zscaler ThreatLabZ otkrili su novi ransomware za Android koji nijedan antivirus nije uspeo da detektuje. Ransomware je otkriven u popularnoj aplikaciji ruske društvene mreže nazvanoj "OK". Legitimna aplikacija koja je dostupna u Googleovoj Play prodavnici i koja je preuzeta između 50 i 100 miliona puta, savršeno je "čista" i ne sadrži nikakav maliciozni kod. Maliciozna verzija ove aplikacije pronađena je u nezvaničnim prodavnicama aplikacija. Kada se aplikacija instalira, malver četiri sata ostaje miran, pa korisnici mogu da koriste uređaje kao što to inače rade. Čak će i instalirana aplikacija raditi...
 Samsung je lansirao nove smart telefone, Galaxy S8 i Galaxy S8 Plus, koji su zvanično predstavljeni prošle nedelje u Njujorku na događaju Unpacked 2017. Nove Samsungove perjanice imaju funkcije prepoznavanja dužice oka i lica, koje treba da olakšaju korisnicima otključavanje smart telefona i prijavljivanje na web sajtove. Sve što korisnici treba da urade je da drže svoj Galaxy S8 ili S8 Plus ispred očiju ili lica, kao kad prave selfi, i telefon će biti otključan. Biometrijska tehnologija koja omogućava identifikaciju korisnika, pomoću mrežnjače, dužice, otiska prsta ili DNK, sve više je u upotrebi sa ciljem unapređenja...
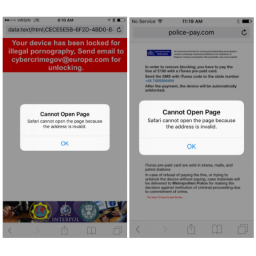 Bezbednosni istraživači iz firme Lookout primetili su napade na korisnike Appleovog browsera Safari za iOS, a ciljevi kriminalaca bili su ljudi koji su gledali pornografske video snimke i druge osetljive sadržaje na svojim telefonima. Kampanja je vođena sa idejom da se od takvih korisnika ucenom uzme novac. Lookout je upozorio Apple na ove napade, posle čega je kompanija u ponedeljak objavila zakrpu za iOS koja je rešila problem sa propustom koji je korišćen u ovim napadima. Propust je bio u načinu na koji Safari prikazuje JavaScript prozore. Exploit koji je postavljen na različitim web sajtovima ometao...
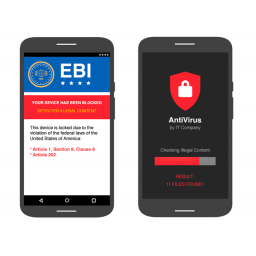 Ako koristite Android, malo je verovatno da ćete ga inficirati ransomwareom, tvrde iz Googlea. Šta više, veća je verovatnoća da će vas grom udariti dva puta nego da ćete inficirati Android uređaj ransomwareom. Ipak, broj incidenata u kojima su inficirane aplikacije uspele da nađu svoje mesto u Googleovoj Play prodavnici nije za potcenjivanje. Ali iz Googlea tvrde da je od 2015. manje od 0,00001% instalacija iz Play prodavnice i manje od 0,1% instalacija iz drugih izvora bilo kategorizovano kao ransomware. Ransomware je vrsta malicioznog progtama koja ograničava pristup uređaju sve dok žrtva, korisnik inficiranog...
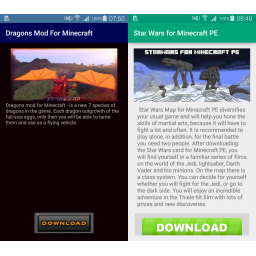 Istraživači iz kompanije ESET otkrili su u Google Play prodavnici 87 malicioznih aplikacija maskiranih u modove za Minecraft. Skoro milion korisnika instaliralo je ove maliciozne aplikacije pre nego što je Google obavešten o ovom problemu. Prema rečima istraživača, ove aplikacije dosađuju igračima agresivnim oglasima i zlonamernim aktivnostima. Istraživači su razvrstali ove aplikacije u dve kategorije. U jednoj su downloaderi koji prikazuju oglase a u drugoj lažne aplikacije koje preusmeravaju korisnike na sajtove prevaranata. U prvoj kategoriji je 14 aplikacija koje su predstavljene kao Minecraft modovi.
 Kineski sajber kriminalci koriste lažne bazne stanice za slanje lažnih SMS poruka u kojima se nalaze linkovi za malver za Android. Ovo je prvi ikada prijavljeni slučaj širenja malvera na ovakav način, ali taj trend su još 2014. predvideli stručnjaci kompanije Avast. U ovim napadima širi se malver za Android koji je nazvan Swearing, po izvornom kodu koji sadrži mnoge kineske psovke. Swearing su inače prošle godine otkrili istraživači iz kompanije Tencent Security. Malver je i tada, kao i sada, bio aktivan jedino u Kini. Način na koji grupa Swearing širi ovaj malver je jedinstven i do sada ga nijedna grupa koja širi Android malvere nije koristila.
.png) Kada inficira Android uređaje malver Hiddad, koga su otkrili stručnjaci kompanije ESET, ih preplavljuje reklamama koje treba da nateraju korisnike da daju visoke ocene određenim aplikacijama. Hiddad se krije u sedam aplikacija koje su se mogle preuzeti iz Google Play prodavnice. Jedna od njih je aplikacija "Tube.mate", a druga nosi naziv "SnapTube". Sve ove aplikacije koje je Google povukao iz Play prodavnice, imale su nešto zajedničko. Prvo, aplikacije su imale veliki broj visokih ocena. Drugo, sve su obećavale da mogu preuzeti sadržaj sa YouTubea. Treće, kada bi se instalirala bilo koja od ovih aplikacija...
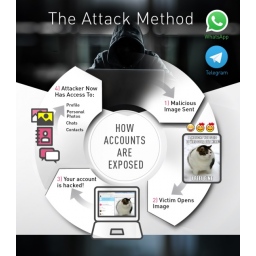 WhatsApp i Telegram su ispravili bezbednosni propust u svojim aplikacijama koji su hakeri mogli iskoristiti za preuzimanje kontrole nad korisničkim nalozima. Propust su otkrili stručnjaci kompanije Check Point Software Technologies a problem je u načinu na koji dve aplikacije obrađuju neke fajlove bez provere da li sadrže maliciozni kod. Web verzije ovih aplikacija, WhatsApp Web i Telegram Web, su potpuno sinhronizovane sa smart uređajima. Propust može omogućiti hakerima da preuzmu kontrolu nad korisničkim nalozima u bilo kom browseru, i da pristupe njihovim privatnim i grupnim razgovorima, fotografijama...
 Dve neimenovane kompanije, jedna velika telekomunikaciona kompanija i jedna multinacionalna tehnološka kompanija, otkrile su da je neko krišom instalirao malvere na ukupno 38 Android uređaja koje koriste zaposleni u ovim kompanijama. Prema rečima stručnjaka firme Check Point Software Technologies, proizvođača aplikacije za prevenciju mobilnih pretnji, instalacija malicioznih aplikacija desila se negde u lancu nabavke, kada su telefoni napustili fabrike proizvođača a pre nego što su stigli u dve pomenute kompanije. Istraživači iz Check Pointa identifikovali su dve familije malvera na inficiranim telefonima.
 Googleovi inženjeri su otkrili novu familiju "potencijalno štetnih aplikacija" (PHA, Potentially Harmful Application) nazvanu Chamois (divokoza). Ove aplikacije su do sada možda inficirale milione uređaja. Chamois je samo najnoviji u nizu pokušaja masovnog iskorišćavanja Android uređaja za prevare sa oglasima. Pre ovoga, takav pokušaj bio je malver HummingBad koji je inficirao oko 10 miliona uređaja i tako za sajber kriminalce zarađivao više od 300000 dolara mesečno. Na spisku malvera sličnih Chamoisu su osim malvera HummingBad, i Viking Horde, DressCode, CallJam, i Skinner.
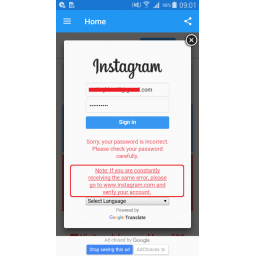 Istraživači iz kompanije ESET otkrili su 13 malicioznih aplikacija u Googleovoj prodavnici Play, inficiranih malverom Android/Spy.Inazigram. Ovaj malver ima jednu misiju - da sa inficiranih Android uređaja ukrade korisnička imena i lozinke za Instagram naloge i pošalje ih serveru koji kontrolišu kriminalci. Milion i po korisnika instaliralo je sporne aplikacije pre nego što je ESET obavestio Google o svom otkriću , posle čega je Google uklonio aplikacije iz prodavnice. Aplikacije su najverovatnije poreklom iz Turske, iako neke od njih koriste englesku lokalizaciju što govori da su namenjene i korisnicima koji ne govore turski.
 Bezbednosni istraživači su primetili novi mobilni adware koji cilja Android uređaje. Aplikacija inficirana ovom pretnjom uspela je da se nađe u Google Play prodavnici. Novi adware koji je nazvan Skinner impresionirao je bezbednosne istraživače, koji kažu da kompleksnost koja odlikuje Skinner nije viđena do sad kod adwarea koji su ciljali Android. Istraživači iz firme Check Point, koji su prvi primetili novu pretnju, kažu da je Skinner maskiran u jedan od modula aplikacije, sakriven ispod slojeva nerazumljivog koda. Za razliku od drugih malvera koji koriste komercijalne alate pomoću kojih kod postaje nečitljiv...
 Zbog jedne od svojih funkcija, popularna aplikacija za razmenu poruka Telegram ugrožava privatnost svojih korisnika. Ovo tvrde istraživači iz firme Fidelis Cybersecurity koji kažu da popularna aplikacija pomaže prevarantima tako što ih obaveštava kada se korisnik pridruži servisu. Enkripcija je glavni razlog zbog čega je Telegram veoma popularan među korisnicima iOS i Androida. Međutim, kada se prijavite na servis, aplikacija skenira vaše kontakte i obaveštava ljude koje poznajete da ste se pridružili Telegram zajednici. To je ustvari ono što je sporno, sa aspekta privatnosti. Ako je vaš broj na nečijoj listi kontakata...
 Istraživači iz firme Malwarebytes otkrili su verziju popularne mobilne aplikacije Facebook inficiranu trojancem Android/Trojan.Spy.FakePlay. Facebook Lite je kompaktnija verzija popularne aplikacije koja može da radi i kada je kvalitet internet veze lošiji. Trojanizovani Facebook Lite krade informacije sa Android uređaja i u pozadini instalira maliciozne aplikacije. Moguće je da je ova maliciozna aplikacija namenjena kineskim korisnicima koji nemaju pristup Google Play prodavnici te su zbog toga primorani da koriste alternativne prodavnice da bi došli do aplikacija koje žele. Teško je razlikovati legitimnu od...
 Poruke o otkupnini ransomwarea Cerber pronađene su u izvornom kodu dve aplikacije koje se mogu preuzeti iz Googleove prodavnice Play. Aplikacije koje je otkrio stručnjak kompanije ESET Lukas Stefanko su Accechiamoli i ForzaFo, i one su delo italijanskog programera koji ih je napravio za navijače italijanskog fudbalskog kluba. Aplikacije nisu same po sebi infektivne. Ipak, one su se pojavile na skeneru kompanije ESET tokom rutinske provere. "Naš skener je pokupio ostatke ransomwarea Cerber, što je u redu za Windows malvere, ali ovo je detektovano u Android aplikaciji i to je ono što je neobično...
 132 aplikacije koje su se mogle preuzeti iz Google Play prodavnice pokušavale su, iz nekog razloga, da inficiraju Android uređaje malverom za Windows. To je neobično jer ta dva nikako ne idu zajedno. Aplikacije su otkrili istraživači kompanije Palo Alto Networks. Aplikacije su delo sedam različitih programera koji su izgleda nevini u ovom slučaju, ili barem, ne mogu biti okrivljeni. Istraživači smatraju da su razvojne platforme programera aplikacija bile inficirane malverom koji traži HTML stranice i u njih ubacuje maliciozni sadržaj. Palo Alto Networks je o svom otkriću obavestio Google, pa su 132 aplikacije uklonjene...
 Kao što su stručnjaci predvideli, izvorni kod moćnog bankarskog trojanca za Android koji je procureo sredinom decembra, sada se koristi u napadima. Stručnjaci kompanija Doctor Web i i ESET primetili su tri kampanje u kojima učestvuje trojanac čiji je izvorni kod objavio nezadovoljni kupac na jednom ruskom hakerskom forumu 19. decembra prošle godine. S obzirom da je od tada izvorni kod moćnog malvera dostupan svima, bilo je samo pitanje vremena kada će kriminalci iskoristiti procureli kod malvera i napraviti svoju verziju trojanca koja se širi preko malicioznih aplikacija koje su dostupne u...
 Izgleda da su se hakeri malo poigrali sa kodom jednog već dobro poznatog ransomwarea za Android pa nova verzija malvera koju su otkrili istraživači iz kompanije Symantec sada traži od žrtava da izgovore kod koji šalju napadači da bi otključali inficirane uređaje. Reč je o ransomwareu Android.Lockdroid.E koji je prvi put primećen pre godinu dana. Kada se uređaj inficira ransomwareom Android.Lockdroid.E, žrtvi će biti prikazano obaveštenje na kineskom o tome šta se dogodilo, sa instrukcijama kako otključati uređaj. Obaveštenje sadrži i ID QQ servisa za razmenu poruka preko koga...
 Broj infekcija Android uređaja bankarskim trojancem Marcher je u porastu. Marcher se širi fišing napadima u kojima se koriste SMS i MMS poruke. Kada dobije potrebne dozvole, malver prekriva aplikacije banaka sopstvenim prozorom kako bi prikupljao podatke korisnika uređaja. Sve počinje fišing napadom, SMS ili MMS porukom sa linkom za lažnu verziju neke popularne aplikacije kao što je WhatsApp, Runtastic ili Netflix. Link ne vodi do Googleove prodavnice aplikacija Play, već do neke druge prodavnice aplikacija. To se dešava samo ako je korisnik u podešavanjima odobrio preuzimanje aplikacija iz nepoznatih izvora.
.jpg) Grupa hakera koji su delovali pod pokroviteljstvom neke države špijunirala je izraelsku vojsku hakujući privatne Android telefone pojedinih vojnika, i tako pratila njihove aktivnosti i krala podatke sa inficiranih uređaja. Android telefoni više od 100 zaposlenih u Izraelskim odbrambenim snagama (IDF) hakovani su i inficirani špijunskim programom nazvanim ViperRAT. ViperRAT je malver koji je napravljen upravo za špijunažu Android telefona izraelskih vojnika i izvlačenje podataka sa kompromitovanih uređaja. Prema navodima iz izveštaja koje su objavile kompanije Kaspersky Lab i Lookout, telefoni izraelskih vojnika hakovani su...
 Prošle jeseni WhatsApp je objavio da testira dvofaktornu verifikaciju, funkciju koja bi korisnicima servisa trebalo da pruži dodatni nivo zaštite. Krajem prošle nedelje, kompanija WhatsApp koja je sada u vlasništvu Facebooka, je objavila da skida oznaku "beta" sa ove funkcije i da će ona sada biti dostupna svim korisnicima iOS, Android i Windows uređaja. WhatsApp ima više od 1,2 miliona korisnika, od kojih će verovatno mnogi iskoristiti prednosti nove zaštitne funkcije, ali to će biti moguće tek kada budu preuzeli najnoviju verziju aplikacije i kad nakon toga uključe ovu opciju u podešavanjima aplikacije...
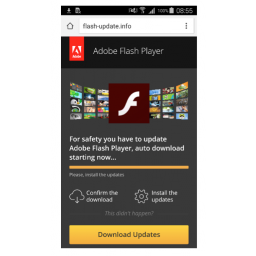 Neverovatno je da pet godina pošto je kompanija Adobe objavila da će prestati da razvija Flash Player za Android, korisnici i dalje instaliraju nepostojeći softver, koji je u skoro svim slučajevima malver. Nažalost, ovo se stalno dešava. Maliciozne aplikacije maskirane u Adobe Flash i dalje su najjednostavniji i najefikasniji način za širenje mobilnih malvera, koji se nalaze kao mamac pored namenskih video plejera za gledanje porno filmova. Prethodnih godina bezbroj puta smo bili svedoci pokušaja da se prevare korisnici da preuzmu bankarske trojance, adware, trojance za daljinski pristup (RAT) na Android uređaje.
 Ozloglašeni ransomware Lockdroid dobio je novu funkciju, koja nije neobična za malvere za računare, ali nikada nije viđena kod ransomwarea za Android. Nova verzija malvera dobila je dropper komponentu koja služi kao izviđač koji isporučuje odgovarajući payload - ransomware, u zavisnosti od inficiranog uređaja. Dropperi su prisutni već godinama. Reč je o malverima male veličine koji imaju mali broj funkcija. Jedna od njih je inficiranje uređaja koga je dropper već inficirao, pošto najpre skenira lokalni sistem da bi na kraju preuzeo opasnije malvere. Dropperi se koriste sa bankarskim trojancima, backdoor...
 Google planira da očisti Play prodavnicu ograničavanjem vidljivosti, pa čak i uklanjanjem Android aplikacija koje nemaju navedena pravila privatnosti. Google je već počeo da obaveštava programere o novim pravilima. Google planira da programerima da rok od 5 nedelja, do 15. marta ove godine, da naprave izmene u svojim aplikacijama i u njih uključe jasnu izjavu o privatnosti. Ovo je neophodno da bi se aplikacije uskladile sa Googleovim pravilima o prikupljanju privatnih podataka korisnika. Pravila Google Play prodavnice zahtevaju da aplikacije koje imaju veoma intruzivne dozvole sadrže detaljnu politiku privatnosti...
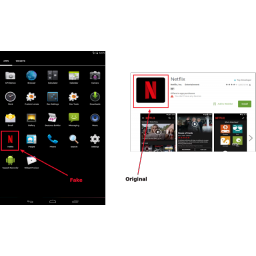 Aplikacije Netflix za iOS i Android su veoma popularne jer mobilne telefone pretvaraju u televizore na kojima korisnici bilo kad i bilo gde mogu gledati filmove i televizijski program. Ali ove aplikacije su osim miliona korisnika, privukle pažnju i kriminalca, koji pokušavaju da iskoriste popularnost Netflixa za širenje malvera. Istraživači kompanije Zscaler otkrili su lažnu aplikaciju Netflix za koju se ispostavilo da je nova verzija trojanca za daljinski pristup (RAT, Remote Access Trojan), pod nazivom SpyNote. SpyNote RAT može da aktivira mikrofon uređaja i prisluškuje razgovore, da izvršava komande na uređaju...
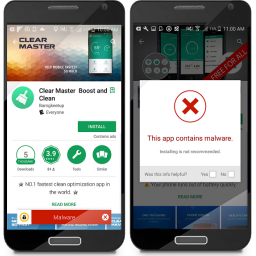 Na zahtev kompanije Symantec, Google je iz prodavnice aplikacija Play uklonio tri aplikacije koje koriste različite taktike da bi prevarile sigurnosne skenere i prikazivale oglase korisnicima koji ih instaliraju. Aplikacije navodno služe za poboljšanje rada baterije uređaja, slično kao što to rade aplikacije Battery Doctor i Clean Master, dve veoma popularne aplikacije za Android koje poboljšavaju rad baterije i produžavaju njeno trajanje. Sporne aplikacije su Clear Master Boost and Clean (com.sarabase.clearmaster.speedbooster) koja je preuzeta između 5000 i 10000 puta, Fast Charge 2017...
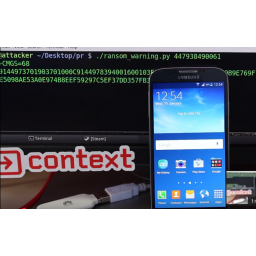 Samo jedna SMS poruka može dovesti do toga da se Samsung Galaxy uređaji neprestano restartuju, tako da vlasnicima ne preostaje ništa drugo do da vrate uređaje na fabrička podešavanja i nažalost, izgube podatke koje su čuvali na uređaju. Razlog su bagovi u starim Samsung Galaxy telefonima i tabletima koji mogu biti iskorišćeni pomoću SMS poruka. Hakeri mogu iskoristiti ove bagove da pokrenu maliciozno napravljene konfiguracijske poruke na ranjivom uređaju. Bagovi omogućavaju ovakvim porukama da se izvrši bez pomoći korisnika. Kako su objasnili stručnjaci firme ContextIS koji su otkrili ove...
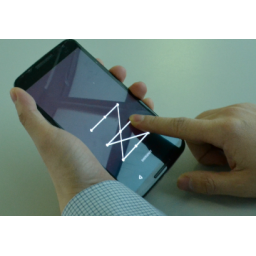 Zaključavanje smart telefona i tableta je dobra ideja, ali izgleda da dok zaključavamo uređaj moramo voditi računa o tome da li je neko u blizini. Ovo tvrde naučnici sa jednog kineskog i jednog britanskog univerziteta koji kažu da osobe u blizini mogu relativno lako otkriti vaš PIN ili šablon koji koristite za otključavanje telefona. Šta više, neko ko želi da zaviri u vaš telefon ili tablet ne mora da gleda preko vašeg ramena kako otključavate uređaj. Kineski i britanski naučnici su dokazali da im je snimanje pokreta prsta sa udaljenosti od nekoliko metara omogućilo da u 95% slučajeva otkriju šablone za otključavanje telefona...
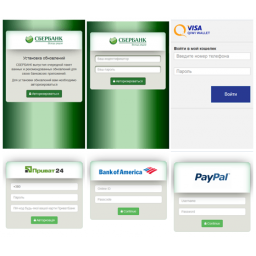 Izvorni kod neimenovanog trojanca za Android nedavno je procureo na jednom hakerskom forumu, objavili su istraživači ruske kompanije Doctor Web. Ruski proizvođač antivirusa je saopštio da je procureli izvorni kod visokog kvaliteta. Stručnjaci Doctor Weba su uvereni da će ovo privući pažnju mnogih sajber kriminalaca koji traže osnovu za razvoj sopstvenih malvera. Bankarski trojanci za Android se obično prodaju za nekoliko hiljada dolara ili se iznajmljuju po manjim cenama. Dostupnost izvornog koda ovog trojanca mogla bi dovesti do pojave novih trojanaca koji ciljaju Android uređaje, procena je...
 Android malver HummingBad koji je, prema nekim procenama, do sada inficirao 85 miliona uređaja širom sveta, nedavno je pronađen u 46 novih aplikacija, od se kojih 20 njih nekako našlo u Google Play prodavnici, što znači da su aplikacije uspele da prođu Googleove bezbednosne provere. Prema podacima izraelske firme Check Point, u svetu Android malvera, HummingBad je trenutno najveći igrač jer je odgovoran za 72% svih infekcija mobilnih uređaja. Veliki broj infekcija je malveru HummingBad obezbedilo mesto među prvih deset najaktivnijih familija malvera u proteklih nekoliko meseci. HummingBad je jedva godinu...
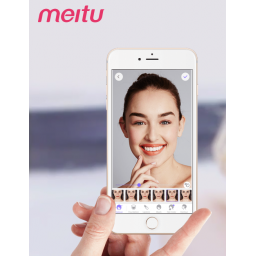 Da li ste čuli za Meitu, aplikaciju za obradu fotografija koja korisnike pretvara u lepše verzije sebe? Čak i ako niste čuli za ovu aplikaciju, verovarno ste već videli primere finalnih proizvoda objavljene na društvenim mrežama. Aplikacija je već neko vreme veoma popularna u Kini, a sada postaje popularna i u ostatku sveta. To što je aplikacija postigla ogromnu popularnost za kratko vreme bilo je dovoljno da privuče pažnju stručnjaka, posebno zbog toga što je reč o besplatnoj aplikaciji. Ono što stručnjaci zameraju ovoj aplikaciji su dozvole koje ona traži a kojih ima previše s obzirom na svrhu aplikacije - retuširanje i uređivanje...
 Stručnjaci ruske kompanije Doctor Web upozorili su korisnike Androida na novi malver koji krišom preuzima i kupuje aplikacije iz Google Play prodavnice. Ovaj malver može i da krade informacije sa inficiranog Android uređaja. Novootkriveni malver nazvan je Skyfin (Android.Skyfin.1.origin). Do infekcije uređaja ovim malverom dolazi uz pomoć malvera Android.DownLoader, koji se obično širi preko aplikacija koje se preuzimaju iz nezvaničnih prodavnica. Drugim rečima, korisnici koji preuzimaju aplikacije iz alternativnih prodavnica aplikacija su izloženi riziku od infekcije malverima Android.DownLoader i Skyfin.
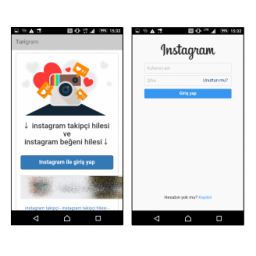 Stručnjaci za bezbednost mobilnih uređaja iz kompanije Intel Security otkrili su niz Android aplikacija u Google Play prodavnici, koje kradu korisnička imena i lozinke za Instagram naloge i ukradene informacije šalju serveru koji je pod kontrolom kriminalaca. Posle ovog otkrića, Google je uklonio sporne aplikacije iz Play prodavnice i zabranio programerima da postavljaju aplikacije u prodavnicu. Sporne aplikacije nose sledeće nazive: Insta Takipci Kazan, Takipci Keyfi, Free Takipci, FollowInsta i Instalker. Aplikacije su obećavale nove pratioce bez ikakve nadoknade, bolju Instagram analitiku, ili način zakazivanja objava...
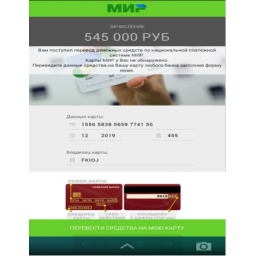 Kai Lu, istraživač iz kompanije Fortinet, otkrio je novi ransomware koji inficira Android uređaje, blokira pristup ekranu, i neprestano dosađuje korisnicima zahtevom da unesu informacije o svojim platnim karticama. Ransomware za sada cilja samo korisnike sa ruskog govornog područja što se može zaključiti po obaveštenju o otkupnini koje je dostupno samo na ruskom. Ransomware traži ogromnu otkupninu: 545000 rubalja (oko 9100 dolara). To je neobično jer je to između 10 i 100 puta više nego što je cena mobilnih telefona koje može da inficira ovaj ransomware. Logično, većina žrtava bi pre odabrala da kupi...
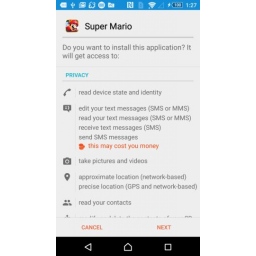 Ako ste preuzeli igru Super Mario Run za svoj Android, loša vest je da ste možda inficirali telefon malverom. Igra koja je za samo četiri dana posle objavljivanja imala više od 40 miliona preuzimanja trenutno ima samo verziju za iOS uređaje, i nema je na Google Play, što je razočaralo mnoge korisnike Androida. Očekivano, pojavile su se brojne imitacije igre u brojnim prodavnicama aplikacija za Android za koje se ispostavilo da su malveri. Da bi preuzeli aplikaciju iz neke nezvanične prodavnice, korisnici Androida moraju da primene ključna bezbednosna podešavanja, i da omoguće instalaciju aplikacija iz "nepoznatih izvora".
 Android trojanac Marcher ima novo odelo: kriminalci koji šire Marcher napravili su lažnu verziju igre Super Mario Run za Android kako bi privukli korisnike da preuzmu trojanca. Marcher je bankarski malver koji traži administratorske privilegije na svakom Android uređaju koji inficira. Malver zatim čeka da žrtva otvori aplikaciju banke ili aplikacije poznatih online servisa kao što su Gmail i Facebook. Kada žrtva otvori neku takvu aplikaciju, Marcher je prekriva lažnom stranicom za prijavljivanje na kojoj korisnik treba da ostavi svoje korisničko ime i lozinku. Marcher je avgusta prošle godine širen maskiran u ažuriranje Android...
 Mnogi mobilni bankarski trojanci mogu da blokiraju uređaje da bi iznudili novac od žrtava. Sada su međutim stručnjaci kompanije Kaspersky Lab otkrili verziju mobilnog banraskog trojanca Trojan-Banker.AndroidOS.Faketoken koji ide i korak dalje - on šifruje podatke korisnika inficiranih uređaja. Osim toga, Faketoken napada više od 2000 aplikacija banaka iz celog sveta. Kaspersky Lab je otkrio nekoliko hiljada instalacionih paketa koji mogu da šifruju podatke, od kojih su najstariji iz jula 2016. Prema informacijama ruske kompanije, broj žrtava dostigao je 16000. Žrtve su iz 27 zemalja, a najviše ih ima u Rusiji...
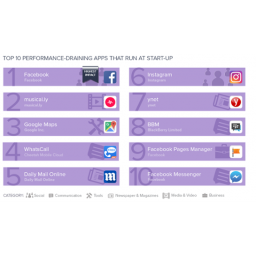 Ako baterija vašeg smart telefona ne može da izdrži do kraja dana, ne krivite telefon, verovatni krivac su aplikacije. Na ovo ukazuju rezultati istraživanja koje je sprovela kompanija Avast koja se prikupljala anonimne podatke sa tri miliona nasumično izabranih smart telefona korisnika softvera kompanije. Među aplikacijama su možda i neke od vaših omiljenih, ali ako nemate gde da priključite punjač telefona, verovatno ih ne biste koristili satima. Neke aplikacije verovatno i ne koristite nikada ali su vam one isporučene sa telefonom. One takođe neprimetno mogu trošiti bateriju telefona.
 Prošlog meseca javnost je saznala da je backdoor ubačen u firmware kineske firme ADUPS Technology koji se nalazi na skoro 700 miliona Android smart telefona i koji je korišćen za prikupljanje informacija korisnika koje su se slale serveru u Kini. Kompanija Trustlook se posle ovog otkrića detaljnije bavila ovim backdoorom i otkrila da su sa inficiranih telefona prikupljane informacije kao što su IMEI, IMSI, MAC adrese, brojevi verzija i informacije o operateru. Na spisku proizvođača telefona su 43 imena, među kojima su i zvučna imena kao što su ZTE, Lenovo, Mediatek i BLU. Trustlook je otkrio i da su prikupljane SMS...
 Stručnjaci kompanije Comodo upozorili su korisnike Android uređaja na novu verziju malvera Tordow koji se pojavio početkom ove godine. Za sada Tordow 2.0 cilja korisnike u Rusiji, ali to ne znači da se malver ne može pojaviti u bilo kom delu sveta. Tordow je pre svega mobilni bankarski Android trojanac koji pokušava da rootuje uređah da bi dobio potpunu kontrolu nad uređajima. Sa takvim privilegijama trojanac može da obavlja telefonske pozive, kontroliše SMS poruke, preuzima i instalira programe, krade lozinke, pristupa kontaktima, šifruje fajlove, posećuje web stranice, manipuliše bankovnim...
 Desetine miliona korisnika alata za daljinsko upravljanje Android uređajima, AirDroid, podložni su man-in-the-middle napadima koji mogu dovesti do krađe podataka i kompromitovanja uređaja malicioznim ažuriranjima. AirDroid je trenutno jedna od najpopularnijih aplikacija u Google Play prodavnici koja prema zvaničnim podacima prodavnice ima između 10 i 50 miliona preuzimanja. Ali popularnost neke aplikacije nije garancija da je ona bezbedna. Upravo je AirDroid dobar primer za to. Stručnjaci kompanije Zimperium otkrili su bezbednosne propuste u AirDroid koji izlažu korisnike riziku od hakerskih napada, i krađe...
 Stručnjaci ruske kompanije Doctor Web otkrili su dva trojanca u firmwareu 28 modela Android uređaja, smart telefona i tableta, koji krišom prikupljaju informacije o uređajima, prikazuju reklame iznad pokrenutih aplikacija i preuzimaju i instaliraju druge aplikacije na uređajima. Ruski stručnjaci kažu da bi broj inficiranih modela Android uređaja mogao biti daleko veći. Trojanci, Android.DownLoader.473.origin i Android.Sprovider.7, su downloaderi koji se isporučuju sa jeftinim modelima Android uređaja koji rade na MediaTek platformi, i koji se uglavnom prodaju u Rusiji. Oni mogu da prikupljaju informacije o inficiranim uređajima...












