





Android malver Mazar briše podatke sa inficiranog uređaja. Osim ako ste iz Rusije
Mobilni telefoni, 17.02.2016.
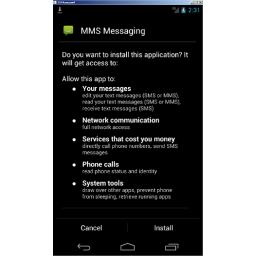 Istraživači iz firme Heimdal Security upozorili su korisnike Androida na spam poruke sledeće sadržine: “You have received a multimedia message from +[pozivni broj za državu] [broj pošiljaoca]. Follow the link hhtp: //www.mmsforyou [.] Net / mms.apk to view the message." Ako korisnik klikne na link, preuzeće APK fajl, a ako pokrene APK fajl na Android smart telefonu biće upitan da instalira novu aplikaciju. Nova aplikacija ima generičko ime - MMS Messaging. Ona traži od korisnika administartorske privilegije... Dalje
Android malver HummingBad se širi preko porno sajtova
Mobilni telefoni, 18.02.2016.
 Istraživači Check Point Research Teama, Andrej Polkovničenko i Oren Koriat, otkrili su malver koji su nazvali “HummingBad”, a koji je primećen u drive-by download napadima na korisnike Androida koji su posetili porno sajtove. Analizirajući napade i malver istraživači su zaključili da je reč o kompleksnom rootkitu sa komponentama koje su šifrovane verovatno zbog toga da bi se izbeglo da ih antivirusi detektuju kao maliciozne. Tako zaštićen malver pokreće sofisticirani lanac napada, a napad izaziva neki uobičajeni događaj... Dalje
Čuvajte se spam poruka na WhatsAppu koje stižu od kontakata
Mobilni telefoni, 10.02.2016.
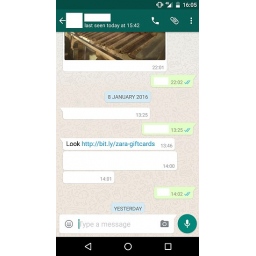 Popularna aplikacija WhatsApp ponovo je meta prevaranata. Ovoga puta u pitanju je spam kampanja a cilj spamera je da prevare korisnike da im otkriju lične informacije, i možda završe sa malverom na uređaju. Sve počinje od spam poruke sa linkom koja se pojavljuje u već postojećem razgovoru sa nekim od kontakata korisnika. Link u poruci vodi do web sajta na kome se od žrtve traži da popuni anketu uz obećanje da će dobiti poklon vaučer za kupovinu odeće u Zari. Žrtva poruku dobija od prijatelja, kolege... Dalje
U četiri prodavnice aplikacija pronađeno 1163 aplikacija koje sadrže malver
Mobilni telefoni, 12.02.2016.
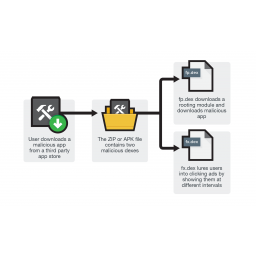 Ako aplikacije preuzimate isključivo iz Googleove Play prodavnice ne znači da ste potpuno bezbedni, ali nemate mnogo izbora jer su alternativne prodavnice aplikacija mnogo manje bezbedne. Korisnici nepotrebno rizikuju preuzimanjem aplikacija iz alternativnih prodavnica, upozoravaju stručnjaci kompanije Trend Micro koji su nedavno pronašli više od 1163 malicioznih trojanizovanih aplikacija u četiri prodavnice aplikacija - Aptoide, Mobogenie, mobile9 i 9apps. Sve ove aplikacije su u stanju da rootuju Android uređaje... Dalje
Android ransomware Lockdroid ucenjuje korisnike da će istoriju pretrage proslediti kontaktima iz telefona
Mobilni telefoni, 28.01.2016.
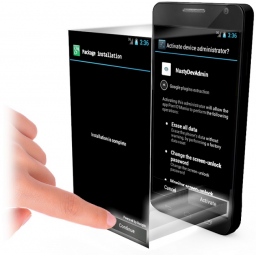 Istraživači Symanteca otkrili su novu verziju ransomwarea Android.Lockdroid.E koji pokušava da na prevaru od korisnika dobije administratorska prava, i ako u tome uspe, može da zaključa uređaj, promeni PIN kod uređaja, pa čak i da vraćanjem na fabrička podešavanja obriše podatke sa uređaja. Android.Lockdroid.E se trenutno širi uz pomoć pornografske aplikacije pod nazivom “Porn 'O' Mania”. Aplikacija se može naći u alternativnim prodavnicama aplikacija, tako da su korisnici koji preuzimaju... Dalje
Više od 60 trojanizovanih igara otkriveno u Google Play prodavnici aplikacija
Mobilni telefoni, 01.02.2016.
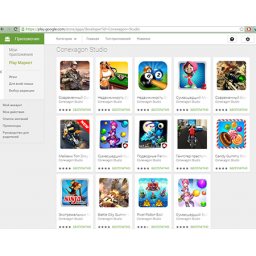 Istraživači ruske kompanije Doctor Web otkrili su više od 60 Android aplikacija u Googleovoj prodavnici Play koje sadrže trojanca nazvanog Android.Xiny. Ovaj trojanac može da preuzima, instalira i pokreće programe na komandu sajber kriminalaca, a osim toga, trojanac prikazuje i reklame. Android.Xiny je pronađen u više od 60 igara u Play prodavnici koje potpisuju 30 programera, uključujući Conexagon Studio, Fun Color Games, BILLAPPS i drugi. Doctor Web je o ovome obavestio Google, ali iz nekog razloga... Dalje
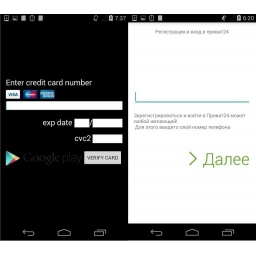 Asacub je novi malver čije su žrtve korisnici Androida, a ciljevi ovog malvera su finansijske prirode. Kada je otkriven, Asacub je pokazivao sve odlike malvera koji krade informacije. Međutim, neke verzije trojanca ciljaju korisnike e-bankinga u Rusiji, Ukrajini i SAD. S obzirom da milioni ljudi širom sveta različitu robu i usluge plaćaju pomoću smart telefona, pojava bankarskih trojanaca za mobilne uređaje bila je logičan sled događaja. Prema podacima Kaspersky Laba, po prvi put, mobilni bankarski trojanac ušao...
 Holandsko Udruženje za zaštitu potrošača tužilo je jednog od najvećih proizvođača smart telefona Samsung, zbog toga što kompanija nije pravovremeno isporučivala ažuriranja za svoje Android telefone. Takva praksa proizvođača Android uređaja nije retka. Šta više, većina njih godinama ne isporučuje ažuriranja za stare uređaje. Međutim, ta činjenica nije sprečila holandsko udruženje za zaštitu prava potrošača da podnese tužbu protiv Samsunga zbog loše politike ažuriranja koju kompanija primenjuje na svoje Android smart...
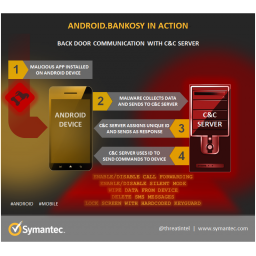 Bankosy je bankarski trojanac koji već neko vreme cilja korisnike Androida, ali je nedavno ažuriran tako da sada može da prevari sisteme za glasovnu dvofaktornu autorizaciju. Pre ažuriranja, Bankosy je radio ono što se očekuje od jednog bankarskog trojanca: prikupljao je informacije o žrtvi i mobilnom uređaju, kredencijale za prijavljivanje za aplikacije banaka, presretao je SMS poruke u kojima banke šalju jednokratne kodove kao drugi faktor verifikacije, i slao sve te informacije komandno-kontrolnom serveru...
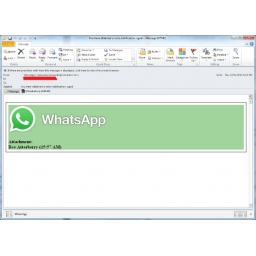 Popularnost WhatsAppa koji trenutno ima više od 900 miliona aktivnih korisnika mesečno, očigledan je razlog zbog koga sajber kriminalci neretko šire malvere maskirane u poruke, slike, audio ili video fajlove, preko ovog servisa. Istraživači Antispam laboratorije kompanije Comodo otkrili su spam kampanju u kojoj se koristi WhatsApp da bi se širio malver. Spam emailovi sadrže maliciozni atačment, zip fajl u kome se nalazi malver Nivdort. Malver ostavlja svoje kopije u različitim sistemskim folderima.
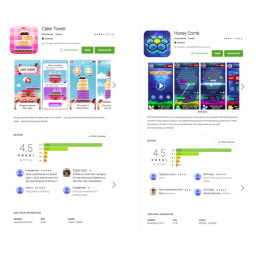 Familija malvera poznata pod nazivom Brain Test se vratila u Googleovu prodavnicu aplikacija Play iz koje je proterana najpre u septembru, a zatim još jednom u oktobru prošle godine. U septembru je Check Point prijavio Googleu prisustvo Brain Test malvera u Play prodavnici, da bi samo mesec dana kasnije, istraživači kompanije Lookout otkrili nekoliko aplikacija u Google Play prodavnici koje su bile sumnjive jer su njihovi autori bili programeri koji su stojali iza familije Brain Test. Maliciozne aplikacije otkrivene u oktobru...
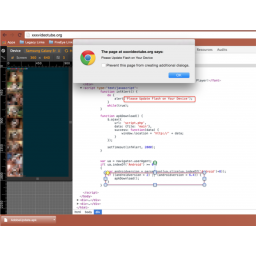 Uprkos tome što je SlemBunk, bankarski trojanac za Android, postao poznat široj javnosti, kriminalci koji stoje iza njega nisu odustali od širenja malvera koji inficira Android uređaje i krade finansijske informacije korisnika. SlemBunk je otkriven prošle godine. Reč je o bankarskom trojancu koji je uspeo da inficira uređaje korisnika širom sveta, ciljajući 33 mobilne bankarske aplikacije. U većini slučajeva infekcija, SlemBunk je bio ponuđen žrtvama kao Android verzija Adobe Flash Playera...
 Istraživači kompanije FireEye upozorili su na familiju trojanaca SlemBunk koji se predstavljaju kao ažuriranje za Flash Player ili WhatsApp. Reč je o relativno novoj familiji trojanaca koji kradu korisnička imena i lozinke za online bankovne naloge, jednokratne lozinke i lozinke za popularne Android aplikacije. Istraživači su analizirali više od 170 uzoraka ovog malvera koje su pronašli na inficiranim uređajima, i zaključili da su vremenom autori malvera proširili listu ciljeva malvera.
 Iako malver koga su otkrili istraživači Symanteca za sada ne treba da brine nikog osim korisnike Android uređaja u Kini, on zaslužuje pažnju ako ni zbog čega drugog ono zbog toga što tokom infekcije na uređaju traži Qihoo 360, antivirusnu aplikaciju popularnu u Kini. Malver koji je nazvan Android.Spywaller traži i registruje se na uređaju sa istim UID (jedinstvenim identifikatorom) koji koristi aplikacija Qihoo 360, i zatim učitava DroidWall, firewall za Android, koji se u slučaju malvera Android.Spywaller koristi za blokiranje...
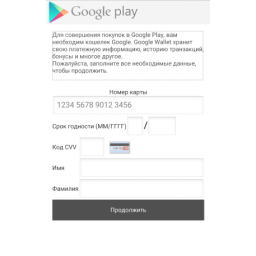 Istraživači ruske firme Doctor Web analizirali su bankarskog trojanca za mobilne uređaje koji se od februara ove godine koristi u napadima na korisnike u Rusiji i koji za sada nije viđen izvan granica ove zemlje. Trojanac Android.ZBot.1.origin može da krade korisnička imena i lozinke i druge poverljive podatke prikazujući žrtvama lažne forme za autentifikaciju i plaćanja iznad aplikacija u nadi da će korisnik otkriti svoje podatke. Ove forme se pojavljuju na komandu sajber kriminalaca, a izgledaju kao da su legitimne i da...
 Istraživači firme Lookout otkrili su pasijans aplikaciju u kategoriji igara u Google Play prodavnici koja je ustvari malver iz familije FruitSMS koja je poznata po SMS prevarama. Lookout je upozorio Google na ovu malicioznu aplikaciju posle čega je ona odmah uklonjena iz prodavnice aplikacija. “Oficijalne prodavnice aplikacija obično dobro štite svoje korisnike od malicioznih aplikacija, ali njijovi procesi provere nisu savršeni. Ova aplikacija je još jedan primer da su prodavnice aplikacija održiv metoda...
 Google Safe Browsing godinama štiti više od milijardu korisnika browsera Chrome za desktop računare od malvera, neželjenog softvera i društvenog inženjeringa. Od ove nedelje ovaj korisni servis štitiće korisnike i dok surfuju internetom sa Androida. Safe Browsing za Android je deo Google Play Services, počev od verzije 8.1. S obzirom da su Google Play Services na svakom Androidu, vi verovatno već imate Safe Browsing na svom telefonu ili tabletu, pod uslovom da koristite Chrome za Android, verziju 46 ili novije verzije.
 Posle uspeha alata Security Checkup za desktop računare, Facebook je isti alat ponudio i korisnicima Androida. Sa više od 1,39 milijardi aktivnih mobilnih korisnika (podatak je iz septembra ove godine) bilo je samo pitanje vremena kada će ovaj alat doći na telefone i tablet uređaje. Ali zašto samo korisnici Androida i šta je sa korisnicima iOS? Prema tvrdnjama kompanije, većina ljudi koji pristupaju Facebooku sa mobilnih uređaja su korisnici Androida, tako da ima smisla zbog čega su ovu opciju dobili najpre korisnici ovog...
 Pre dve nedelje istraživači iz kompanije Lookout upozorili su na tri familije adwarea - Shuanet, ShiftyBug i Shedun, koji krišom rootuju Android uređaje tako da ih je toliko teško ukloniti da je nekada jednostavnije kupiti novi telefon. Oni inficiraju uređaje sakriveni u trojanizovanim verzijama više od 20000 popularnih aplikacija, koje se nude u nezvaničnim prodavnicama aplikacija. Ovi adwarei rootuju uređaj nakon instalacije i zatim se smeštaju u sistemsku particiju da bi osigurali svoje prisustvo na uređaju...
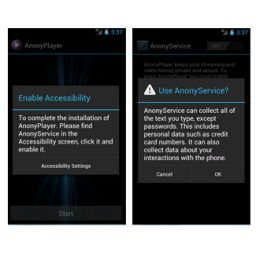 Ako odjednom primetite da se na ekranu vašeg Android uređaja pojavljuju reklame, postoji mogućnost da ste uređaj inficirali adwareom. Mobilno reklamiranje je jedan od glavnih izvora prihoda programera aplikacija. Međutim, to ne važi samo za autore legitimnih aplikacija, već i za autore malvera. Najnoviji primer za to je Android.Spy.510 koga su otkrili stručnjaci ruske kompanije Doctor Web. Oni su otkrili i analizirali trojanizovanu verziju inače legitimne aplikacije AnonyPlayer koja ima sve funkcionalnosti...
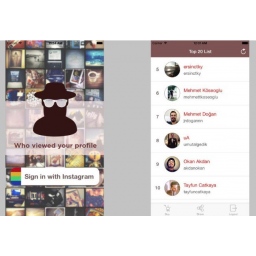 Apple je iz App Store uklonio aplikaciju “Who Viewed Your Profile - InstaAgent” pošto je otkriveno da aplikacija krade korisnička imena i lozinke korisnika Instagrama. Analiza koda aplikacije je otkrila ozbiljne probleme sa privatnošću ove veoma popularne aplikacije koju je, do trenutka kada je izbačena iz App Store, preuzelo pola miliona korisnika. Aplikacija je obećavala korisnicima da vide koji korisnici najčešće pregledaju njihov profil, mogućnost koju zvanična Instagram aplikacija ne nudi. Analizom ponašanja aplikacije je...
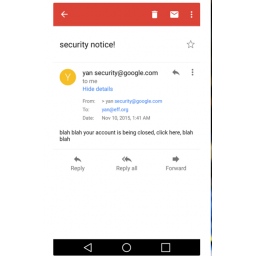 Nezavisni bezbednosni istraživač Jan Zu otkrila je bag u Gmail Android aplikaciji koji omogućava onom ko šalje email da sakrije svoju pravu email adresu i promeni svoje ime u podešavanjima naloga tako da onaj ko dobije email ne može da zna ko je pravi pošiljalac. Bag se manifestuje kada korisnik promeni svoje prikazano ime. Dodavanje dodatnog navodnika na početku email adrese je dovoljno da se blokira mehanizam provere Gmaila i omogući takozvani email spoofing. Posle dvostrukih navodnika, korisnik može...
 Automatsko rootovanje je zabrinjavajući razvoj u ekosistemu Androida, gde malver automatski rootuje uređaj pošto ga korisnik instalira, postavljajući se kao sistemska aplikacija koju je skoro nemoguće ukloniti, a u nekim slučajevima za žrtve je jednostavnije da kupe novi uređaj nego da pokušavaju da uklone malver sa telefona. Adware, koji je prepoznatljiv po agresivnim reklamama, sada postaje trojanizovan i sofisticiran, i to je novi trend na koji upozoravaju istraživači iz firme Lookout.
 Windows Phone je najbezbedniji mobilni operativni sistem, tvrdi Stiv Lord, “white hat” haker koji ima 15 godina iskustva u oblasti informatičke bezbednosti. Njega kompanije plaćaju da bi provalio u njihove kompjuterske sisteme i tako otkrio propuste koje one treba da isprave. U intervjuu za Whatmobile.net Lord je izneo svoja iskustva sa smart telefonima koji su postali najpouzdaniji pratilac i nova desna ruka današnjeg čoveka. Ali šta se događa kada nešto čemu toliko verujete, može biti iskorišćeno protiv vas.
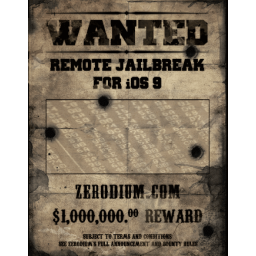 Firma Zerodium sa sedištem u Vašingtonu koja kupuje i prodaje informacije o softverskim slabostima, krajem septembra je ponudila milion dolara hakeru ili timu hakera koja otkrije kako daljinski jailbreakovati iPhone ili iPad sa najnovijom verzijom iOS, iOS 9. Chaouki Bekrar, osnivač Zerodiuma, je tada rekao da je njegova firma spremna da plati 3 miliona dolara za prva tri potpuno funkcionalna 0-day exploita u Appleovom iOS 9. Sada je Zerodium objavio da je jedan hakerski tim osvojio obećani milion.
 Novi trojanac za daljinski pristup Android uređajima je na tržištu gde se prodaje pod imenom OmniRAT. OmniRAT je delo tima nemačkih programera koje se prodaje po cenama koje se kreću između 25 i 50 dolara, što je deset puta jeftinije od konkurentskih trojanaca kao što je DroidJack. RAT (Remote Access Trojan, RAT) je skraćenica za malver koji omogućava napadačima da kradu podatke sa inficiranog uređaja, špijunira korisnika i da kontroliše inficirani uređaj. OmniRAT je sličan DroidJacku, programu koji je pre neki dan...
 Google, WhatsApp i Facebook praktično špijuniraju svoje korisnike da bi otkrili njihova interesovanja na osnovu kojih se korisnicima servisa ovih kompanija prikazuju odgovorajuće reklame. Ovo je izjavio direktor kompanije Avast, Vinsent Stekler, koji je rekao i da korisnici verovatno znaju za ovu praksu. On je podsetio da Googeovi prihodi u suštini dolaze od AdWords. Stekler je rekao da je špijuniranje korisnika da bi se saznalo šta ih interesuje i prikazivanje odgovrarajućih reklama poslovni model...
 Istraživači iz firme Zscaler otkrili su novi zlonamerni program za Android uređaje koja je napravljen tako da izgleda kao dokument sa ikonom koja podseća na Microsoft Word. Malveri za Android sve češće primenjuju tehnike koje koriste malveri za računare. U svetu malvera za računare, napadači često zlonamernim fajlovima dodeljuju atraktivne nazive i koriste prepoznatljive ikone da bi namamili žrtve da otvore fajlove. Iste trikove sada koriste i autori malvera za Android. Malver traži administatorski pristup uređaju...
 Tim istraživača francuske Agencije za mrežnu i informatičku bezbednost (ANSSI) pronašao je način za preuzimanje kontrole nad personalnim asistentima Siri i Google Now tako da se smart telefoni nateraju da šalju poruke i emailove, posećuju potencijalno maliciozne sajtove, obavljaju skupe telefonske pozive pa čak i da postanu uređaji za prisluškivanje. Mogućnosti koje pruža ova metoda su impresivne ali ipak ograničene jer iako ne zahteva fizički pristup napadača uređaju ona funkcioniše samo na kratkim...
 Ako ste se ikada zapitali kako proizvođači kao što su Samsung ili LG znaju kako da naprave svoje smart telefone tako da podržavaju nove verzije operativnog sistema Android, odgovor leži u dokumentu pod nazivom Android Compatibility Definition. Dokument sadrži specifikacije za hardver i softver, od konfiguracija uređaja, memorije, korišćenja energije, do dozvola za aplikacije i bezbednosti. Google je objavio novi ovakav dokument za Android 6.0 (Marshmallow), a u njemu je jedan novi zahtev koji...
 87% Android uređaja su podložni napadima malicioznih aplikacija i poruka, tvrdi grupa istraživača sa Univerziteta Kembridž. Oni su analizirali podatke koje je prikupila aplikacija Device Analyzer koja je deo naučno-istraživačkog projekta Univerziteta Kembridž. Zahvaljujući podacima koje prikupi sa uređaja korisnika koji dobrovoljno učestvuju u ovom projektu, aplikacija istraživačima pruža uvid u to kako ljudi koriste svoje smart telefona i omogućava da se iz prikupljenih podataka izvuku obrasci i trendovi.
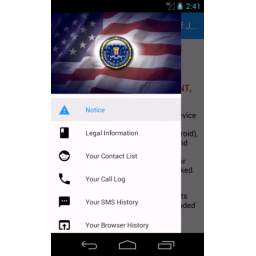 Autori ransomwarea počeli su da koriste Googleov Material Design da bi napravili veoma ubedljiva obaveštenja i zahteve za otkup koji će verovatno podstaći mnoge korisnike da isplate traženi novac. Stručnjaci kompanije Symantec analizirali su novu verziju Android ransomwarea Android.Lockdroid.E kod koje je iskorišćen Material Design i open-source projekat da bi se napravio korisnički interfejs zaključanog ekrana. To omogućava pretnji da prikaže čažno obaveštenje i prikupi logove uređaja tako da obaveštenje...
 Apple je uklonio nepoznati broj aplikacija iz App Store koje kompanija smatra problematičnim sa aspekta privatnosti ili bezbednosti ili i jednog i drugog. Apple je izdao saopštenje u kome je kompanija potvrdila da su aplikacije uklonjene, uz objašnjenje da Apple radi sa programerima ovih aplikacija na njihovom povratku u App Store. Kompanija je odbila da govori o konkretnim razlozima zbog kojih su ove aplikacije uklonjene, kao i o tome o kojim je aplikacijama reč, insistirajući samo na tome da postoji problem sa privatnošću...
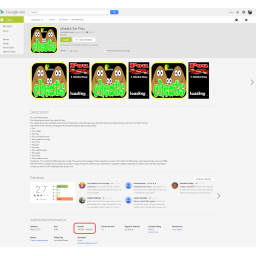 Istraživači iz kompanije ESET pronašli su lažne aplikacije u prodavnici aplikacija za Android Google Play. Predstavljene kao cheats (varanja) za popularne igrice, kao što su Cheats for Pou, Guide for SubWay i Cheats for SubWay, ove aplikacije su za samo mesec dana instalirane više od 200000 puta. Ove aplikacije su veoma agresivni adware, koji prikazuje reklame tako da ometaju korisnike da normalno koriste svoje Android uređaje. ESET lažne aplikacije detektuje kao Android/AdDisplay.Cheastom.
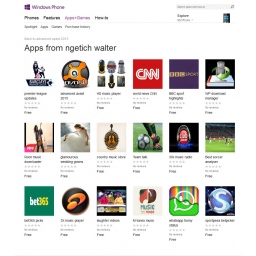 Appleova App Store i Googleova Play Store već su korišćene za širenje malvera, ali kriminalci nisu zaobišli ni Microsoftovu Windows Phone Store. U avgustu istraživači iz kompanije Avast otkrili su tri lažne verzije Avast Mobile Security. Sada, dva meseca kasnije, Avast je ponovo upozorio na veći broj lažnih aplikacija koje imitiraju popularne aplikacije kao što su Facebook Messenger, CNN, BBC i WhatsApp. Ngetich Walter i Cheruiyot Dennis potpisuju 58 aplikacija u Windows Phone Store od kojih su sve lažne.
 Istraživači iz kompanije FireEye su objavili da su otkrili novi malver koji je inficirao mobilne uređaje korisnika iz 20 zemalja širom sveta, uključujući i SAD. Malver je nazvan Kemoge. Reč je o pretnji u obliku Android aplikacija koje korisnici mogu da instaliraju preko reklama. Na prvi pogled, aplikacije su kopije programa koje se nalaze u Google Play prodavnici aplikacija. Ključna razlika je da one napadaju uređaj korisnika posle instalacije. Napadači postavljaju aplikacije u third-party prodavnice...
 Istraživači firme Palo Alto Networks analizirali su malver koji inficira iOS uređaje i zatim ubacuje reklame u aplikacije i browser tokom surfovanja internetom. Malver YiSpecter je, prema rečima istraživača, prvi malver koji napada i inficira i jailbreakovane i nejailbreakovane uređaje. Malver za sada inficira uglavnom uređaje kineskih i tajvanskih korisnika i to na različite načine. Malver može da inficira uređaje uz pomoć crva Lingdun. Ovaj crv cilja širok spektar različitih tipova uređaja i to preko QQ društvene mreže...
 Google je objavio svoje mesečno bezbednosno ažuriranje za Nexus uređaje. Između ostalih bezbednosnih propusta koje ovo ažuriranje ispravlja su dve ranjivosti koje su nazvane Stagefright 2.0. Kao i prethodne Stagefright ranjivosti i ove dve najnovije otkrili su istraživači iz firme Zimperium. Ove ranjivosti je veoma lako iskoristiti preko browsera ili third-party aplikacije koja koristi ranjivu biblioteku tako da je moguće preuzeti potpunu kontrolu nad uređajem. Ovi propusti su prisutni u skoro svakom Android uređaju...
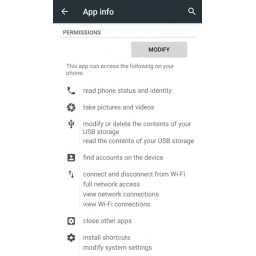 Opasnost od aplikacija trojanizovanih malverom Ghost Push još uvek nije prošla. Istraživači iz kompanije Trend Micro upozorili su da su se u septembru pojavile brojne varijante ovog malvera. Na Ghost Push su prošlog meseca najpre upozorili istraživači iz firme Cheetah Mobile, koji su otkrili 39 aplikacija inficiranih ovim malverom, koje su se nudile u nezvaničnim prodavnicama aplikacija. Na spisku inficiranih aplikacija našle su se igrice, uslužne aplikacije, ali i aplikacije sa pornografskim sadržajem.
 Sve veća upotreba smart telefona promenila je navike ljudi, pa je sve veći broj onih koji proveru stanja na svojim računima u bankama umesto preko desktop i laptop računara ili bankomata obavljaju preko smart telefona. Mobilno bankarstvo je sve popularnije, te stoga niko ne bi trebalo da bude iznenađen zbog pojave bankarskih trojanaca koji ciljaju upravo one koji svom računu u banci pristupaju sa mobilnog telefona. Najnoviji primer takvog malvera je AndroidOS_Marchcaban.HBT koga su otkrili stručnjaci kompanije Trend Micro.
 Istraživači iz ruske firme Dr. Web otkrili su trojanca koji je preinstaliran u firmwareu nekih Android uređaja. Trojanac nazvan Android.Backdoor.114.origin otkriven je sredinom septembra. Iako je Dr. Web kontaktirao proizvođača telefona ovim povodom, zvanični firmware nije promenjen, i još uvek se može preuzeti zajedno sa backdoor trojancem. Malver je pronađen u Oysters HVi 3G tabletu, u aplikaciji GoogleQuickSearchBox.apk, koja je instalirana na novim uređajima. Trojanac Android.Backdoor.114.origin je prilično opasan...
 Zimperium, kompanija koja je otkrila prvu Stagefright Android ranjivost, sada je upozorila na još dva propusta koji utiču na sve smart telefone koji rade sa verzijom 1.0 Androida i novijim verzijama. Ova dva propusta nazvana su Stagefright 2.0, jer ih je moguće iskoristiti na sličan način kao i prvu istoimenu ranjivost. Stagefright 1.0 se oslanja na slanje malicioznih MMS poruka za daljinsko iskorišćavanje telefona žrtve. Google je objavio ažuriranja za ovaj propust. Novi Stagefright 2.0 propust...
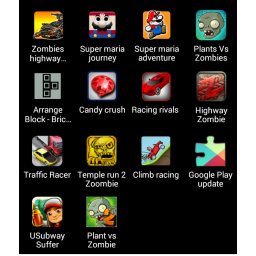 Stručnjaci kompanije ESET otkrili su trojanca Android/TrojanDropper.Mapin koji se od novembra 2013. širio preko igrica za Android. Mapin se mogao preuzeti iz zvanične Googleove prodavnice aplikacija krajem 2013. i 2014. sa igrama Hill climb racing the game, Plants vs zombies 2, Subway suffers, Traffic Racer, Temple Run 2 Zombie i Super Hero Adventure, programera TopGame24h, TopGameHit i SHSH. Iz ESET-a kažu da kada su igre povučene iz Play prodavnice, istog dana su postavljene na alternativne...
 Novootkriveni bag u Google Chromeu za Android znači da inkognito mod ne obezbeđuje privatnost u onoj meri u kojoj bi to trebalo i da neki sajtovi koje korisnici posećuju se čuvaju tako da ih je moguće pronaći samo otvaranjem podešavanja browsera. Google Chrome za Android ima inkognito mod još od februara 2012. Taj mod obezbeđuje korisnicima privatnost kada posećuju web sajtove i preuzimaju fajlove. Jedan korisnik Reddita je ove nedelje otkrio da se neki od sajtova koje je posećivao samo u inkongnito modu lako mogu videti
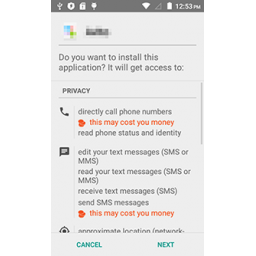 Istraživači iz ruske firme Doctor Web otkrili su novi malver koji se može širiti preko SMS spam poruka u kojima se, da bi bile ubedljivije, u nekim slučajevima koristi ime vlasnika telefona. Spam SMS poruke sadrže link za preuzimanje nekih programa, kao što je aplikacija jednog oglasnog sajta u Rusiji, ili aplikacija za pregled MMS poruka. Međutim, kada korisnik klikne na link, preuzima se maliciozni APK fajl. Trojanac može da izvrši komande sajber kriminalaca i ukrade novac sa bankovnih računa korisnika Androida.
 Android aplikacija Brain Test koja je preuzimana iz Googleove Play prodavnice aplikacija mogla je da inficira oko milion Android uređaja zahvaljujući tome što je uspela da ostane neko vreme neotkrivena. Malver sakriven u jednostavnoj aplikaciji za određivanje koeficijenta inteligencije dva puta se našao na Google Play. Oba puta aplikacija je preuzeta između 100000 i 500000 puta, što znači da je ukupno inficirano između 200000 i milion korisnika. Check Point koji je otkrio aplikaciju obavestio je 10. septembra o tome Google...
 Cheetah Mobile, firma koja potpisuje popularne Android aplikacije kao što su Battery Doctor, Cleam Master, CM Browser, CM Security i CM Launcher, upozorila je na novi malver nazvan Ghost Push koji se u paketu sa različitim Android aplikacijama distribuira preko alternativnih prodavnica Android aplikacija, inficirajući više od 600000 novih korisnika dnevno. Procene koje dolaze iz Cheetah Mobile govore da je malver do sada inficirao 14847 modela telefona 3658 proizvođača, i da je najviše inficiranih uređaja u istočnoj Evropi...
 Nepoznati sajber kriminalci uspeli su da prevare Apple i u oficijalnu prodavnicu aplikacija kompanije, App Store, proguraju značajan broj malicioznih aplikacija koje prikupljaju informacije o uređajima i kradu korisničke lozinke za iCloud. Na spisku inficiranih iOS aplikacija nalaze se mnoge aplikacije koje su veoma popularne u Kini i ostatku sveta. Inficirane iOS aplikacije uključuju instant mesindžere, aplikacije banaka, aplikacije mobilnih operatera, mape, berzanske aplikacije, SNS aplikacije i igre.
 Ako imate Android 5 telefon sa bilo kojom osim najnovije verzije Lollipopa (v5.1.1) na njemu, i koristite lozinku za zaključavanje ekrana, bolje je da je zamenite PIN-om ili šemom ili još bolje da ažurirate svoj OS ako je to moguće. Razlog je bezbednosni propust u Androidu (CVE-2015-3860) koji su otkrili istraživači sa Univerziteta Teksasa a koji omogućava da se vrlo lako zaobiđe ovaj zaštitni mehanizam i pristupi uređaju koji je zaštićen lozinkom. Oni su otkili da ako pokušaju da otključaju telefon ili tablet izrazito...
 Objavljivanjem iOS 9 delimično je ispravljen bezbednosni propust u operativnom sistemu koji omogućava hakerima da instaliraju maliciozne aplikacije na ciljanom iPhoneu ili Macu preko AirDrop filesharing funkcije, bez potrebe da prethodno dobiju dozvolu korisnika uređaja. AirDrop je Appleova tehnologija koja omogućava lako deljenje fajlova između iOS i OS X uređaja preko WiFi i Bluetootha. Bezbednosni propust koji ispravlja iOS 9 moguće je iskoristiti jer Apple dozvoljava aplikacijama potpisanim Appleovim sertifikatima...
 Malver Android.Trojan.MKero.A se vratio, ali ovoga puta, sajber kriminalci su našli način da ga sakriju u aplikacijama koje su preuzele hiljade korisnika Googleove Play prodavnice aplikacija. Malver MKero je prvi put detektovan krajem prošle godine kada se širio preko alternativnih prodavnica aplikacija ili popularnih lokalnih društvenih mreža u Istočnoj Evropi. Malver je sada pronađen u nekoliko Android igrica u Google Play Store. Kada inficira uređaj, malver krišom pretplaćuje korisnika na premium SMS servise...
 Istraživači kompanije ESET otkrili su novi ransomware koji zaključava ekrane Android uređaje menjajući PIN kodovime. Ovo je prvi ransomware koji zaključava ekran Android uređaja PIN kodom. Od ranije poznati malveri koji zaključavaju ekran obično blokiraju pristup uređaju obaveštenjem o otkupu koje se prikazuje na ekranu. Ransomware Android/Lockerpin.A se širi pomoću aplikacije za gledanje pornografskih videa nazvane “Porn Droid” koja se može naći na alternativnim marketima, forumima i torrentima.
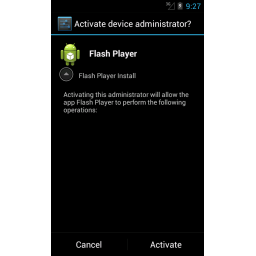 Nova, unapređena verzija ransomwarea za Android Simplocker vreba iz nezavisnih prodavnica aplikacija. Tim istraživača firme Check Point procenio je da je zaraženo desetine hiljada uređaja. Oni kažu da imaju dokaze da su žrtve već platile stotine hiljada dolata za dešifrovanje fajlova, a postoji mogućnost i da je stopa infekcije mnogo veća. Malver je maskiran u Flash Player aplikaciju. Posle instalacije, malver zahteva administratorske dozvole i kada ih dobije, kontaktira komandno-kontrolni server (C&C)...
 Android aplikacija Adult Player koja je predstavljena kao pornografski video plejer krišom fotografiše korisnike prednjom kamerom telefona, otkrili su stručnajci američke kompanije Zscaler. Kada žrtva počne da koristi aplikaciju, ona je krišom fotografiše a zatim zaključava uređaj i ucenjuje žrtvu zahtevom da plati 500 dolara preko PayPala. PayPal je izabran "zbog bezbednosnih razloga", navodi se u zahtevu. Posle pokretanja, aplikacija je tražila administratorska prava. Nakon klika na opciju “Activate”, aplikacija...
 Zakrpa koju je Google objavio pre desetak dana ne pruža potpunu odbranu od napada u kojima se koristi nedavno otkriveni bezbednosni propust u Androidu Stagefright, tvrde stručnjaci firme Exodus Intelligence. Propust su otkrili istraživači iz firme Zimperium koji su o tome obavestili Google i dostavili zakrpe za niz propusta koji omogućavaju Stagefright napade. Jedna od ovih zakrpa, koja rešava problem propusta CVE-2015-3824 je jednostavna i sastoji se od jedva 4 linije promenjenog koda, tvrde iz Exodus Intelligence.
 Ako nikada ne koristite Google Play Games, Google Play Books, Google+ ili Google Newsstand, onda je ovo dobra vest za vas: nijedna od ovih aplikacija možda neće biti instalirana na vašem sledećem Android telefonu. Iako se Googleove aplikacije obično ne smatraju bloatwareom, ima i oni koje većina nas nikada ne koristi. Reč je o paketu aplikacija koje su obavezne za svakog proizvođača koji želi da prodaje uređaje sa neophodnim aplikacijama kao što su Google Play i Gmail. To što neke od njih koje nam zauzimaju prostor...
 Pritisak prstom na skener otiska prsta mobilnog telefona je najlakši način da se otključa mobilni telefon, i to je razlog zbog čega sve više proizvođača mobilnih uređaja oprema svoje proizvode ovom tehnologijom. Predviđanja su da će do 2019., polovina svih isporučenih smart telefona imati senzor otiska prsta. Međutim, autentifikacija otiskom prsta ima i svoje naličje. Za razliku od lozinki, otisak prsta je nepromenljiv, i kada se jednom kompromituje, kompromitovan je zauvek. Zato bi svako ko koristi ovaj vid...
 Izgleda da nema kraja za bezbednosne propuste u Androidu. Posle otkrića Stagefright propusta koji omogućava hakerima da inficiraju milione Android uređaja uz pomoć malicioznih poruka, sada stručnjaci opet upozoravaju na još jedan kritičan bezbednosni propust u Googleovom mobilnom operativnom sistemu koji utiče na više od 55% svih korisnika Androida. Dvojica istraživača koji rade za IBM-ov X-Force Application Security Research Teama otkrili su novi bezbednosni propust u Androidu koji su predstavili na konferenciji...
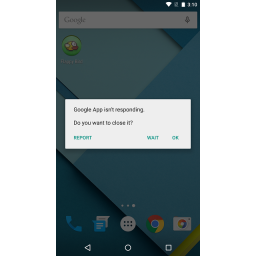 Samo nedelju dana pošto su istraživači firme Zimperium koja se bavi bezbednošću mobilnih uređaja objavili detalje o bagu Stagefright, Trend Micro je upozorio na novi problem sa još jednim bagom koji može dovesti do toga da telefon ne reaguje na komande korisnika, da korisnik ne može da odgovara na pozive i da se nečuje zvono ili poruka. Bezbednosni propust se nalazi u mediaserver servisu koji Android koristi za indeksiranje media fajlova koji se nalaze na Android uređaju.
 Ako do sada niste bili svesni koliko je veliki problem nedavno otkriveni bezbednosni propust Stagefright koji ugrožava 95% korisnika Android uređaja, Googleova reakcija bi trebalo da bude dovoljan znak da je reč o nečemu veoma važnom. Stagefright omogućava za korisnika neprimetnu infekciju Android uređaja za koju je dovoljno da dobije MMS poruku koja sadrži kod za daljinsko preuzimanje kontrole nad uređajem. Isti propust može biti iskorišćen i dovođenjem korisnika na maliciozni web sajt.
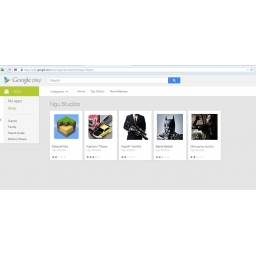 Pet malicioznih Android aplikacija koje su predstavljene kao igrice našle su se ovog meseca u Google Play prodavnici i tamo ostale skoro nedelju dana, tokom kojih ih je preuzelo između 5000 i 10000 korisnika. Maliciozne aplikacije na Google Play otkrili su istraživači iz kompanije Avast. Avast pretnju detektuje kao Clicker-AR, a inficirane aplikacije su Extezaf tita, Kanlani Titaas, Kapith Yanihit, Barte Beledi, and Olmusmi bunlar. Aplikacije koje potpisuje Ngu Studios koriste slike iz igrica Minecraft, Hitman i Batman.
 Istraživači iz firme Zimperium otkrili su bezbednosni propust u Googleovom operativnom sistemu Android koji omogućava hakerima da pristupe sistemu a da korisnik toga ne bude svestan. Propust ugrožava 95% korisnika uređaja sa verzijama 2.2 do 5.1 operativnog sistema, odnosno oko 950 miliona Android uređaja. Bezbednosni propust postoji u komponenti Androida nazvanoj Stagefright, multimedijalnoj biblioteci koju koristi Android. On omogućava hakerima da hakuju Android telefon MMS porukom
 Urednik Nashville Business Journala Dejvid Ejrnot otkrio je nešto zanimljivo - aplikacija Google Photos šalje Googleovim serverima fotografije sa Android telefona čak i kada se deinstalira sa uređaja. On je na video snimku koji je objavio pokazao kako se i nakon deinstalacije aplikacije Google Photos sa njegovog Samsung smart telefona, fotografija njegove šolje sa kafom se sinhronizuje sa njegovim nalogom na webu. On je pre nekoliko meseci preuzeo aplikaciju Google Photos da bi je isprobao...
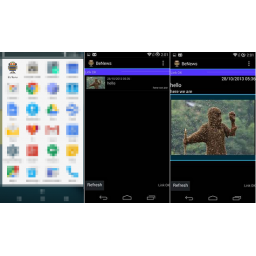 Analizirajući podatke ukradene od kompanije Hacking Team, istraživači iz kompanije Trend Micro otkrili su lažnu aplikaciju koja je dizajnirana tako da izbegne filtere u Google Play prodavnici aplikacija. Hacking Team je imao rešenje i za iOS uređaje bez obzira da li su jailbreakovani ili ne. Aplikacija za Android uređaje preuzeta je više od 50 puta da bi 7. jula bila uklonjena iz Play prodavnice. Aplikacija koja je nazvana “BeNews” je backdoor koji koristi ime sajta “BeNews” koji više ne radi. Osim koda backdoora...
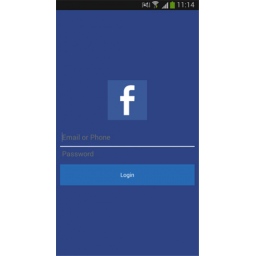 Istraživači kompanije ESET otkrili su novu, genijalnu, a opet veoma jednostavnu fišing šemu: Android igrice koje pre nego što počnu traže od korisnika da unesu korisnička imena i lozinke za Facebook naloge. Istraživači ESET-a otkrili su takve igre u Google Play prodavnici. Reč je o igrama Cowboy Adventure, koju je preuzelo i instaliralo pola miliona korisnika Androida, i manje popularnoj igru Jump Chess (1000-5000 instalacija). Za razliku od drugih Android malvera, ove aplikacije su funkcionalne...
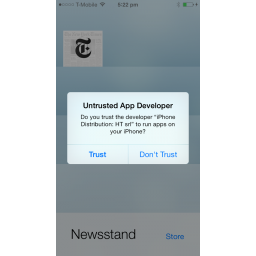 Prošlu nedelju obeležio je hakerski napad na Hacking Team, proizvođača špijunskog softvera koji koji ova italijanska kompanija reklamira kao “nevidljivi”softver kome je teško ući u trag. Stotine gigabajta podataka koje su hakeri ukrali od kompanije i objavili na internetu otkrili su da se među klijentima kompanije nalazi veliki broj vlada iz celog sveta, koji traže načine za kompromitovanje iOS i Android uređaja. Kad je reč o Appleovom mobilnom operativnom sistemu, sve do sada se verovalo da špijunski softver...
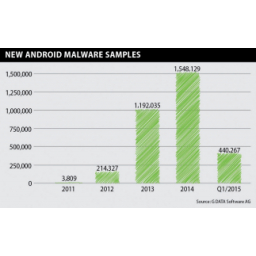 Tokom prva tri meseca ove godine stručnjaci nemačke kompanije G DATA evidentirali su 440267 novih malicioznih fajlova. To je porast od 6,4% u odnosu na period od oktobra do decembra prošle godine. Broj novootkrivenih malicioznih programa porastao je za 21% u odnosu na prva tri meseca prošle godine. U proseku, tokom prva tri meseca ove godine svakog dana je otkriveno skoro 4900 novih Android malvera, što je porast od skoro 400 malicioznih fajlova dnevno, u poređenju sa drugom polovinom prošle godine.
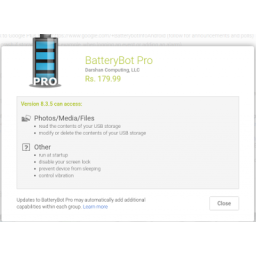 Maliciozna Android aplikacija koja je imitirala popularnu aplikaciju BatteryBot Pro povučena je iz Google Play prodavnice aplikacija. Istraživači iz firme Zscaler prijavili su ovu aplikaciju sa nazivom paketa com.polaris.BatteryIndicatorPro. Aplikacija je tražila previše dozvola od korisnika kako bi dobila potpunu kontrolu nad Android uređajem. Kriminalci koji stoje iza ove aplikacije su pokušali da sakupe dovoljno uređaja da zarade od prevara sa klikovima, reklamama i premium SMS-ovima, kao i od preuzimanja...
 Istraživači ruske kompanije Doctor Web otkrili su novog trojanca koji krade novac sa bankovnih računa korisnika Android uređaja. Android.BankBot.65.origin se širi inkorporiran u mobilnu aplikaciju za online banking Sberbanke, najveće ruske banke, koja se distribuira preko third-party online prodavnica aplikacija i fajl šering sajtova. Zbog toga što trojanizovana aplikacija izgleda isto kao i legitimna, potencijalne žrtve lako mogu biti prevarene i instalirati ovu aplikaciju na svojim uređajima.
 Samsung je najavio da će narednih dana ispraviti bezbednosni propust koji omogućava hakerima da sa daljine napadnu i pristupe podacima na Samsung Galaxy smart telefonima. Ova najava je usledila dva dana pošto su istraživači iz kompanije NowSecure objavili da je više od 600 miliona Samsung Galaxy smart telefona podložno hakerskim napadima. Propust je u Samsungovoj predinstaliranoj tastaturi a Samsung je o ovom propustu obavešten još u decembru prošle godine. S obzirom na značaj problema...
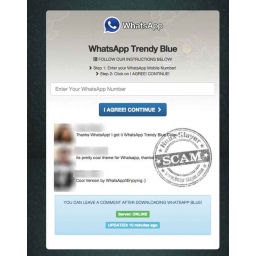 Više od 800 miliona korisnika WhatsAppa su razlog zbog čega je ova komunikacijska platforma veoma često meta sajber kriminalaca koji često koriste i prave i lažne vesti kao mamac za korisnike. Tako su korisnicima WhatsAppa počele da pristižu poruke o postojanju “plave verzije” aplikacije, do koje vodi link u poruci. Klik na link vodi na web sajt na kome će od korisnika biti zatražen broj telefona da bi zatim otpočeo proces verifikacije broja. Korisniku će biti prikazani različiti stadijumi napretka ovog procesa...
 Servis za razmenu poruka WhatsApp koji je Facebook kupio prošle godine za 20 milijardi dolara je najpopularnija aplikacija ove vrste na svetu, o čemu svedoči podatak objavljen u aprilu da WhatsApp ima 800 miliona aktivnih korisnika. WhatsApp ima istoriju problema sa propustima koji su ugrožavali bezbednost i privatnost korisnika. Tako je u septembru prošle godine otkriven propust koji je uprkos podešavanjima privatnosti omogućavao praćenje statusa korisnika, promena profilnih fotografija i statusnih poruka.
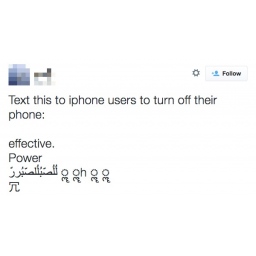 Appleov mobilni operativni sistem iOS ima bag koji je povezan sa aplikacijom Messages i notifikacijama na iPhone i iPad uređajima, zbog koga po prijemu određene poruke koja sadrži latinična slova i slova arapskog pisma dolazi do pucanja programa i restartovanja ili isključivanja telefona. Brojni korisnici na Twitteru i Redditu su se žalili da nisu mogli da pristupe porukama na iPhoneu, kao i da je poruka koju su dobili isključila telefon. Neki su rekli da se sistem srušio tek pošto su otvorili poruku, ali bilo je i onih...
 Pre nešto više od mesec dana istraživači iz kompanije Avast su u Google Play prodavnici aplikacija otkrili lažnu aplikaciju “Dubsmash 2” koja je preuzeta više od 100000 puta, i čiji je autor najverovatnije zarađivao od lažnih klikova na reklame na pornografskim web sajtovima. Iako malciozna aplikacija nije mogla da nanese direktnu štetu korisnicima koji su je preuzeli, što bi na primer bio slučaj da je aplikacija krala korisnička imena i lozinke žrtava, ona je generisala mnogo internet saobraćaja i mogla je napraviti probleme...
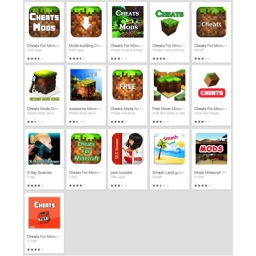 Istraživači iz kompanije ESET otkrili su više od 30 aplikacija koje su se prethodnih nekoliko meseci mogle preuzeti iz Googleove prodavnice aplikacija Play. Maliciozne aplikacije koje su predstavljane kao kodovi za varanje (cheats) za popularnu igru Minecraft, instaliralo je više od 600000 Android korisnika. Iako je zahvaljujući Googleovom automatskom skeneru aplikacija Bouncer smanjen broj malicioznih aplikacija u Google Play, one se ipak povremeno pojave u prodavnici aplikacija, što dokazuje i otkriće 30 scareware...
 15000 spam emailova sa zipovanim fajlovima poslato je na email adrese korisnika sa servera u Ukrajini. Razlog zbog koga su stručnjaci kompanije Bitdefender upozorili na ove emailove je ransomware koji se nalazi u njima a koji zaključava mobilne uređaje i sadržaj na njima, i traži od žrtava da plate 500 dolara da bi mogle da pristupe uređaju. Od korisnika koji sami pokušaju da otključaju svoje uređaje biće zatraženo da plate i više - 1500 dolara, a taj novac treba uplatiti preko Money Pak ili PayPal My Cash.
 Istraživač Rafay Baloch otkrio je bezbednosni propust u default browseru Androida koji omogućava napadačima da lažiraju URL prikazan u adresnom baru, i da tako svoje fišing napade učine manje sumnjivim. Google je objavio zakrpe za ovaj propust u aprilu, ali izgleda da su mnogi modeli telefona još uvek ranjivi, jer su proizvođači mobilnih telefona i operateri mobilne telefonije uglavom veoma spori u distribuciji zakrpa. Baloch je svoje otkriće prijavio Googleu uz pomoć fime Rapid 7. On je otkrio propust na Android 5.0...
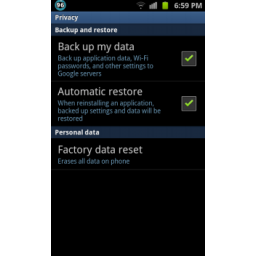 Ako ste nekad prodali ili poklonili svoj stari Android, verovatno ste pre toga vratili telefon na fabrička podešavanja kako bi obrisali sve svoje podatke sa uređaja. A ako na telefonu imate instalirano neko rešenje protiv krađe, verujete da su vaši podaci sigurni - čak i ako vam ukradu telefon, vaši privatni podaci će biti obrisani i/ili će se vaš telefon zaključati tako da lopov ne može da im pristupi. Međutim, osim uverenja da su valjano zaštitili svoje podatke, korisnici zapravo nemaju uvid da li ovo funkcioniše jednako dobro...
 mSpy, proizvođač softvera koji tvrdi da pomaže svojim korisnicima da špijuniraju mobilne uređaje svoje dece i zaposlenih, je hakovan, a osetljive informacije koje pripadaju klijentima mSpy ukradene su sa servera kompanije i objavljene na web sajtu na Tor mreži. Poznati bloger koji se bavi temama kompjuterske bezbednosti Brajan Krebs saznao je od anonimnog izvora da je ukradeno nekoliko stotina gigabajta podataka koje su hakeri objavili na web sajtu koji je dostupan samo preko Tora.
 Ne po prvi put, korisnici WhatsAppa su žrtve pokušaja prevare čiji je cilj da se prikupe brojevi telefona njihovih kontakata, a kao mamac se koristi funkcija video poziva. WhatsApp trenutno ima 800 miliona aktivnih korisnika, ako je verovati Janu Koumu, direktoru WhatsAppa koji je to nedavno objavio na Facebooku. Zato i ne čudi zbog čega je popularni servis omiljena meta sajber kriminalaca. Spam i prevare čiji su ciljevi korisnici ove komunikacijske platforme su postajali sve češći kako je rasla popularnost servisa.
 Prema rezultatima istraživanja koje je sprovela firma Appthority, koja se bavi bezbednošću mobilnih aplikacija, od oko 3 miliona aplikacija na smart telefonima zaposlenih, 5,2% iOS aplikacija i 3,9% Android aplikacija su zapravo “mrtve” aplikacije, koje su uklonjene iz prodavnica aplikacija i nisu više podržane. Svaka firma koja je bila deo ovog istraživanja, imala je bar neke “zombi” aplikacije na uređajima zaposlenih. Ovakve aplikacije mogu biti štetne iz nekoliko razloga. Aplikacije su mogle biti...
 Koristite li besplatne aplikacije na vašem Android telefonu? Ako je odgovor potvrdan, možda će vas zanimati rezultati istraživanja koje su sproveli istraživači francuskog Eurecoma koji pokazuju da zbog korišćenja besplatnih aplikacija korisnici posete na stotine web sajtova a da to i ne znaju. Istraživači su preuzeli 2000 besplatnih Android aplikacija iz 25 najpopularnijih kategorija u Google Play prodavici i zatim su nagledali web saobraćaj ovih aplikacija. Rezultati su bili zapanjujući - ove aplikacije su se povezale...
 Prema podacima koje je kompanija Symantec objavila u svom najnovijem izveštaju o bezbednosnim pretnjama, svaka peta aplikacija za Android je prerušeni malver. Prevedeno u procente i brojeve, 17% svih Android aplikacija, odnosno skoro milion njih su maliciozne. Tokom 2013. godine, Symantec je otkrio oko 700000 malicioznih aplikacija. Skoro trećina svih aplikacija su one koje u Symantecu nazivaju “grayware” ili “madware”. Reč je o mobilnim aplikacijama čija je primarna svrha da bombarduju korisnike reklamama.
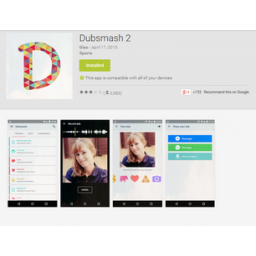 Trenutno na sedmom mestu na listi najpopularnijih aplikacija na Google Play, aplikacija Dubsmash je privukla pažnju i autora malvera. Dubsmash je aplikacija koja je do sada preuzeta između 10 i 50 miliona puta sa Google Play. Reč je o aplikaciji za video selfije koje uz nekoliko klikova možete da učinite zabavnim, dodajući svojim kratkim video snimcima muziku, poznatu repliku iz nekog filma ili neki drugi zvuk. Dubsmash koriste poznate ličnosti kao što su Riz Viterspun, Sofia Vergara i Hju Džekmen, ali je ona posebno...
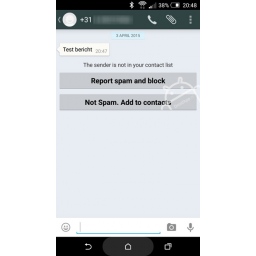 WhatsApp je nedavno korisnicima ponudio mogućnost govornih poziva, tako da korisnici ovog servisa mogu da telefoniraju besplatno preko interneta. Mogućnost pozivanja preko WhatsAppa privukla je veliku pažnju korisnika, ali ovu mogućnost nisu svi mogli da koriste. WhatsApp je selektivno pozivao slučajno odabrane korisnike koji koriste najnoviju verziju aplikacije koja podržava govorne pozive, da isprobaju novu opciju. Interesovanje korisnika su iskoristili spameri pa su se pojavile lažne pozivnice u kojima je...
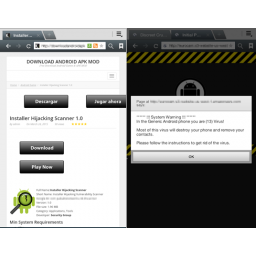 Krajem marta istraživači iz firme Palo Alto Networks otkrili su bezbednosni propust nazvan “Android Installer Hijacking” i upozorili da je skoro polovina Android uređaja ranjiva zbog ovog propusta i podložna infekcijama malvera. Palo Alto Networks je tada objavio skener uz pomoć koga korisnici mogu da provere da li su njihovi mobilni uređaji ranjivi zbog ovog propusta, a taj skener dostupan je korisnicima u Googleovoj Play prodavnici. Propust “Android Installer Hijacking” omogućava napadaču da izmeni ili zameni...
 Kada je Facebook kupio WhatsApp, obe kompanije su isticale da nemaju nameru da mešaju dve mobilne aplikacije, i da će WhatsApp ostati nezavisan i pored činjenice da je u vlasništvu Facebooka. Tih dana, suosnivač i direktor WhatsAppa Jan Koum je lično obećao da ta kupovina neće ništa promeniti i da će WhatsApp nastaviti da radi nezavisno. I zaista, do sada nije bilo bilo kakve integracije između dve platforme. Međutim, godinu dana posle kupovine izgleda da su se stvari promenile imajući u vidu promene...
 Kako su sajber kriminalci počeli da da usmeravaju svoju pažnju na korisnike Androida, Google je počeo da primenjuje sigurnosne funkcije da bi zaštitio mobilno okruženje od kriminalnih aktivnosti, što je prema tvrdnjama kompanije, prošle godine rezultiralo smanjenjem instalacije potencijalno štetnih aplikacija (PHA, potentially harmful apps), za oko 50%. Potencijalno štetni programi uključuju sve mobilne aplikacije koje predstavljaju rizik za korisnike. Na toj listi se nalaze fišing, trojanci, SMS prevare...
 Korisnici smart telefona znaju da besplatne aplikacije koje koriste ponekad dele njihove privatne informacije sa trećom stranom, ali je veoma mali broj korisnika zaista svestan koliko se često to dešava. Eksperiment koji su sproveli istraživači sa Univerziteta Karnegi Melon pokazao je da kada ljudi saznaju koliko često aplikacije dele takve informacije oni brzo reaguju da bi to ubuduće ograničili. Istraživači su pokušali da ocene koristi od menadžera dozvola koje dobijaju aplikacije na smart telefonima.
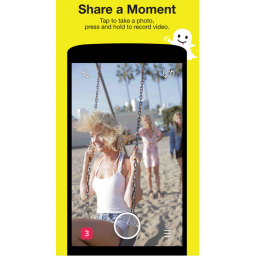 Ako ste korisnik Snapchata koji pristupa aplikacije preko nekog drugog klijenta, onda znajte da je tome došao kraj jer je Snapchat potvrdio da će od sada pristup servisu sa ovakvih klijenata biti blokiran. Snapchat na tome radi mesecima unazad i izgleda da je kompanija sada sigurna da su uspeli da onemoguće third-party aplikacijama pristup podacima Snapchata. Iako Snapchat nikada nije objavio svoj API, preduzimljivi programeri su iznalazili kreaivne načine da napišu aplikacije koje podržavaju...
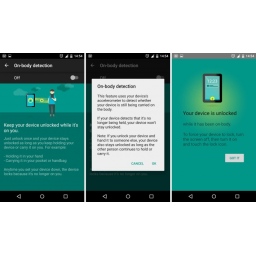 Verovatno vam se dešava da svoj smart telefon ili tablet ostavite nezaključanim. Ako niste u blizini, neko bi to mogao da iskoristi i pristupi uređaju u vašem odsustvu. Google će rešiti ovaj poznati bezbednosni problem Android uređaja novom funkcijom a rešenje je veoma jednostavno - akcelerometar u novoj funkciji koja će se zvati “On-body detection”, koji će proveravati da li korisnici drže svoje uređaje u rukama, džepovima ili oni negde stoje. Kada ostavite telefon negde, on će biti automatski zaključan.
 Bezbednosni propust nazvan "Android Installer Hijacking" nalazi se na oko 50% Androida zbog čega su ovakvi uređaji podložni infekcijama malvera, upozorili su istraživači firme Palo Alto Networks. Prema njihovim rečima, propust pogađa uređaje sa Android 4.3 i starijim verzijama operativnog sistema. Android Installer Hijacking omogućava napadaču da izmeni ili zameni naizgled benignu Android aplikaciju malverom, bez znanja korisnika. Ovo se odnosi samo na aplikacije koje su...
 Istraživači firme FireEye testirali su najpopularnije aplikacije za Android i iOS, i došli do zaključka da je veliki broj ovih aplikacija podložan FREAK (Factoring RSA Export Keys) napadima, koji oslabljuju enkripciju koja se koristi za zaštitu saobraćaja između aplikacije i servera. Čak i pošto proizvođači zakrpe Android i iOS, ove aplikacije su i dalje podložne FREAK napadima, kažu istraživači. Od 10985 popularnih aplikacija za Android sa Google Play koje su testirali istraživači, 1228 njih je ranjivo.
 Izgleda da Apple ne voli poruku koju prisustvo antivirusnih aplikacija u njegovoj prodavnici aplikacija App Store šalje korisnicima. To kao da govori da iOS 8.2 nije dovoljno bezbedan sam po sebi i da su mu potrebne aplikacije drugih kompanija da se pobrinu za malvere i druge potencijalne probleme. Apple je počeo da uklanja antivirusne i anitimalver aplikacije iz App Store, ili bar to tako izgleda, objavio je sajt Phonearena.com. Intego, firma koja proizvodi VirusBarrier objavila je da je Apple povukao...
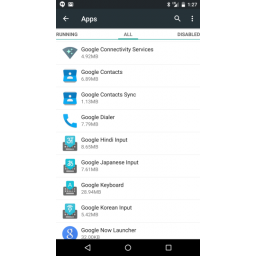 Google tajno radi na Virtual Private Network (VPN) servisu, nazvanom Google VPN. Dok je pregledavao podešavanja i aplikacije posle instalacije najnovije verzije Android 5.1 Lollipop na Nexus 6 telefonu, urednik online magazina Pocketables otkrio je zanimljivu novu sistemsku aplikaciju nazvanu “Google Connectivity Services” u Settings>Apps>All, u menadžeru aplikacija. Nakon klika na prečicu, aplikacija prikazuje pop-up poruku: “Google VPN: To help protect you on open Wi-Fi networks, your dana will be transmitted...
 Google je objavio da od pre nekoliko meseci primenjuje novi sistem provere aplikacija kako bi se zaštitili korisnici i poboljšao kvalitet ponude u Play prodavnici. Novi proces ocenjivanja aplikacija uključuje tim stručnjaka kompanije čija je uloga da otkriju eventualna kršenja smernica Google Play programa za programere pre nego što se aplikacije nađu u prodavnici. Ako Googleovi stručnjaci ocene da nema kršenja smernica, dodavanje aplikacije na Google Play je pitanje sati, kažu iz kompanije. Smernice za ocenjivanje...
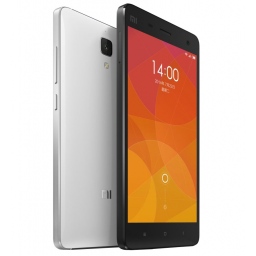 Treći najveći svetski proizvođač pametnih telefona kineski Xiaomi, koji je prošle godine već bio kritikovan zbog toga što su njegovi uređaji krišom slali podatake korisnika serverima u Kini, sada je optužen da kupcima isporučuje pametne telefone sa već instaliranim malverima. Američka firma koja je specijalizovana za bezbednost mobilnih uređaja Bluebox objavila je da se jedan od najprodavanijih Android smart telefona u Kini, Xiaomi Mi4 LTE, isporučuje kupcima sa preinstaliranim spaywareom i adwareom...
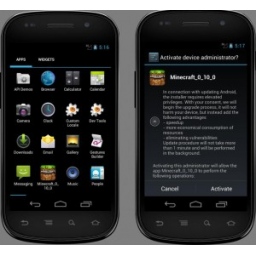 Krajem prošle godine istraživači Kaspersky Laba otkrili su novog SMS trojanca za Android koji je nazvan Trojan-SMS.AndroidOS.Podec i koji je u to vreme još uvek bio u fazi razvoja. Ubrzo, već početkom ove godine, pojavila se potpuno funkcionalna verzija ovog malvera. Nova verzija malvera Podec može da šalje SMS poruke na premium brojeve, i to tako da izbegne Advice of Charge (AoC) sistem koji obaveštava korisnike o ceni usluge i traži odobrenje pre plaćanja. Pored toga, malver je u stanju da nadmudri CAPTCHA sistem...
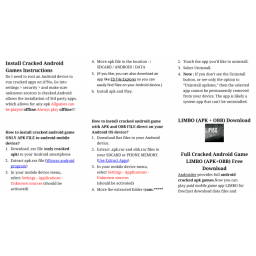 Kako piše web sajt Android Police, desetine prodavaca u Google Play Book prodavnici prodaju vodiče za korisnike kako da preuzmu krekovane ili jeftinije verzije popularnih aplikacija za Android. Većina ovih vodiča se prodaje po ceni nekoliko dolara. Međutim, oni koji se prevare i kupe ove vodiče, ne samo da možda neće dobiti piratsku igru za Android, već će možda tako inficirati svoj smart telefon malverom. Svaka “knjiga” koja se nudi korisnicima Androida ima samo nekoliko stranica i sadrži linkove za...
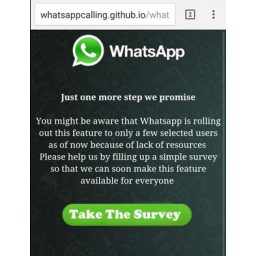 Ako ste korisnik WhatsAppa ne nasedajte na poruku sa pozivom da isprobate telefoniranje preko WhatsAppa. Poruku koja glasi: “Hey, I am inviting you to try whatsapp Calling click here to activate now-->http://WhatsappCalling(.)com", možete dobiti od prijatelja. WhatsApp je nedavno ponudio korisnicima da isprobaju opciju koja im omogućava da pozivaju svoje prijatelje koji koriste ovaj servis. WhatsApp selektivno poziva slučajno izabrane korisnike koji imaju najnoviju verziju aplikacije koja podržava pozive...












